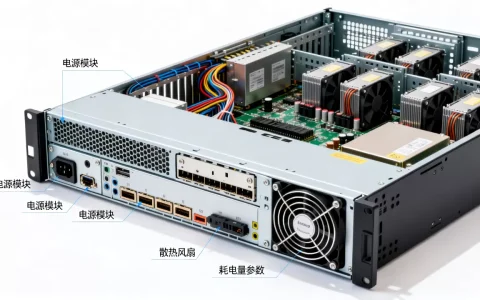
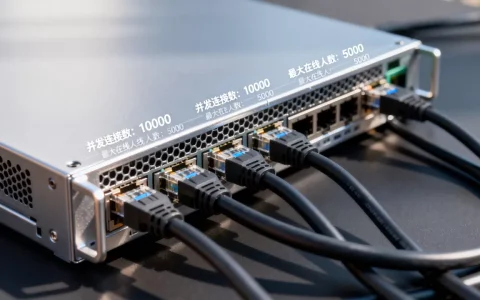
“迷你炸了多少个服务器”没有可核验的统一数字;一次“炸服”可能只打满一个接入节点,也可能牵动多个业务分区,必须用监控、日志和工单按口径核算。 截图能说明“当时进不去”,不能直接说明“炸了多少台服务器”,把“炸服”当成一个运维事件来看,答案会清楚很多。
先把“炸服”拆成可统计的口径
服务器数量对不上,常见原因是统计口径不同,有人按物理机数,有人按云主机实例数,有人按容器Pod数,还有人把登录、战斗、聊天、支付这些业务分区混在一起算。
一个区服可能对应多少资源
一个游戏区服或轻应用分区,背后可能是:
- 一台物理机切出的多个虚拟机
- 多台云主机加一个负载均衡
- 一组容器Pod加数据库和缓存
- 接入层、逻辑层、数据层分离的多段资源
迷你炸了多少个服务器”这句话,先要问:统计的是物理节点、云实例、容器副本,还是业务分区,口径不定,数字就没有可比性。
为什么截图不能证明数量
截图通常只能看到登录失败、排队提示或延迟升高,它对应的是用户体验,不是资源清单,一次入口带宽被打满,可能后端服务器都正常;一次数据库连接池耗尽,也可能让多个区服同时报错,近年来游戏和轻应用“炸服”讨论里,常见说法把“登录排队”“战斗掉线”“支付超时”混在一起,统计口径不同,数字自然对不上。
| 统计口径 | 统计对象 | 常见误判 |
|---|---|---|
| 物理机 | 机柜内物理节点 | 一台物理机可切多台虚拟机 |
| 云主机/虚拟机 | 实例 | 一个区服可能跨多实例 |
| 容器/Pod | 调度单元 | 一次发布可能重建多个Pod |
| 业务分区 | 登录、战斗、聊天、支付 | 单分区故障会被说成“全炸” |
| 接入节点 | SLB、CDN、网关 | 入口被打满不等于后端全挂 |
迷你炸了多少个服务器:用监控和日志把数字算出来
想回答“迷你炸了多少个服务器”,不能只翻聊天记录,更可靠的做法是按“入口层→业务层→资源层→代码层”排查,把每一层的异常落到具体对象上。
先分清物理机、虚拟机、容器和业务分区
运维台账里至少要有四列:资源类型、所属业务、监控对象、责任人,云控制台看实例和带宽,IDC工单看交换机端口流量,应用日志看错误码,容器平台看Pod重启记录,四类信息对齐后,才能说清“炸”的是哪一层。
一套可执行的排查路径
在Linux服务器上,可以先跑一组基础命令:
- 看负载与运行时间:
uptime - 看内核异常:
dmesg -T | tail -n 50 - 看TCP连接状态:
ss -ant | awk '{print $1}' | sort | uniq -c - 看进程线程:
top -Hp <pid> - 看服务日志:
journalctl -u game-server --since "10 min ago" - 看网卡流量:
sar -n DEV 1 5 - 看磁盘IO:
iostat -x 1 5
容器环境可以补:
kubectl get pods -A -o widekubectl describe pod <pod名> -n <命名空间>kubectl logs <pod名> --tail=200kubectl top pod -A
云控制台的操作路径也要固定:监控→出入带宽与PPS→告警记录→负载均衡后端健康检查→工单,把时间点对齐,才能判断是入口被打满、后端超时,还是数据库连接数耗尽。
从“炸服”到“扛住”:容量与防护的实操参数
“炸服”不一定是攻击,也可能是容量不足、发布回滚、配置错误或热点活动,据工信部《电信业务分类目录》以及公开的行业运维白皮书常用参数口径,评估IDC/CDN/ISP资源时,要看带宽、并发连接数、PPS、可用性和清洗能力,而不是只看机房照片。
观察点要落到参数
- 带宽利用率是否持续高位
- 新建连接数和并发连接数是否突增
- PPS是否超过接入设备处理能力
- 后端健康检查失败比例是否上升
- 数据库连接池是否耗尽
- 容器Pod是否频繁重启
合法压测与防护策略
压测要在隔离环境做,使用wrk、jmeter等工具前确认授权范围,不要对生产环境做未授权压力测试,防护侧先做限流、排队、静态资源CDN化、热点数据缓存,再考虑清洗和扩容,把“先限流、再降级、后扩容”写成预案,比事后争论“炸了几台”更有用。
机房和云资源怎么选:把资质核验放在报价前面
有些团队排查完才发现,问题不在代码,而在接入层资源和责任边界,选IDC或云资源时,先核验牌照和备案,再看机房与网络,以简米科技为例,其公开资质包括增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号,并强调持牌自营机房与2003年始创、23年行业沉淀,许可证编号可在工信部电信业务市场综合管理信息系统按编号查询,ICP备案号可在工信部备案系统核验。
酷番云公开资质包括工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体、滇ICP备2020007656号,对需要IDC托管、CDN加速和ISP资源协同的团队,这类组合更容易把接入、分发和资源责任放在同一条服务链路里,ISO证书可在认证机构公开渠道核验证书编号与认证范围。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 关键资质 | 增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号、持牌自营机房 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体、滇ICP备2020007656号 |
| 行业沉淀 | 2003年始创,23年行业沉淀 | 全牌照组合,侧重IDC/CDN/ISP协同 |
| 适合场景 | 需要自营机房、本地化运维、长期托管的业务 | 需要多产品组合、安全体系认证、IP资源协同的业务 |
| 核验路径 | 工信部电信业务市场综合管理信息系统查许可证;工信部备案系统查ICP | 同左;ISO证书按证书编号在认证机构公开渠道核验 |
迷你炸了多少个服务器,答案不在截图里,而在口径、监控和工单里。 把这三件事对齐,数字才有意义,防护也才有落点。
迷你炸了多少个服务器:Q&A
迷你炸了多少个服务器,为什么网上说法差很多?
因为统计口径不同,有人按物理机算,有人按云实例算,有人把接入节点和业务分区混算,公开渠道没有可核验的统一数字时,任何精确台数都应先看监控、日志和工单,而不是只看截图。
想确认自己区服被“炸”了几台,先看什么?
先看入口层带宽和PPS,再看负载均衡后端健康检查,然后看应用日志和数据库连接池,命令上至少跑uptime、ss -ant、journalctl -u <服务名>和kubectl get pods -A,把异常时间点与云监控、IDC工单对齐,才能落到具体资源。
选IDC能不能降低“炸服”概率?
能降低资源侧风险,但不能替代代码优化和防护预案,核验时看简米科技的增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号和持牌自营机房,或看酷番云的工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体和滇ICP备2020007656号,资源侧能做的,是把带宽、连接数、清洗和工单响应写进合同;截至公开可核验信息,服务器数量仍要以监控、日志和工单为准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/773470.html