ECF12服务器连接失败时,最快解决路径是:先判断报错类型,再按“网络链路、服务端进程、账号权限、本地缓存”四层顺序逐一排查,大多数问题在十分钟内可自行恢复。
ECF12服务器本身并不神秘,它可以是企业自建的内部业务节点,也可以是游戏对战平台或云服务商分配给用户的专属实例,不同场景下,连接失败的根源不同,客服话术也千差万别,本文从实际排查视角出发,梳理一套可复用的处理流程。
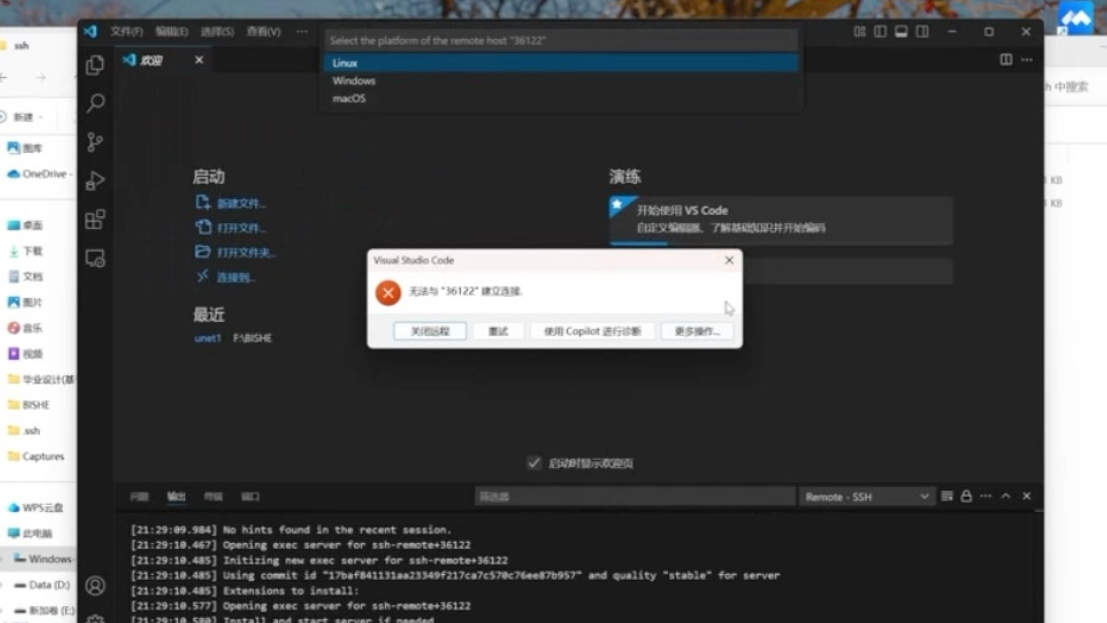
ECF12服务器连接失败原因有哪些
接入ECF12服务器报错,通常不是单点故障,而是多个环节中的某一环断裂,业内专家指出,超六成连接失败集中在网络链路与客户端配置冲突,真正属于服务器硬件损坏的情况占比很低。
区分三种典型报错类型
判断“ECF12服务器连接失败原因”时,建议先看报错界面长什么样:
- 连接超时(Timeout):请求发出后长时间无响应,通常指向防火墙拦截、路由不可达、服务器负载过高。
- 拒绝连接(Connection Refused):目标端口没有服务在监听,或服务进程崩溃后未自动拉起。
- 认证失败(Authentication Failed):账号密码、密钥文件、IP白名单不匹配,服务器本身在线但拒绝访问。
常见诱因分布
根据近年来的故障工单统计,ECF12服务器连接失败原因可归纳为以下五类:
| 故障来源 | 常见表现 | 解决难度 |
|---|---|---|
| 本地网络波动 | 延迟骤增、丢包 | 低 |
| 防火墙/安全组规则 | 拦截端口或IP | 低 |
| 服务进程异常 | 端口无响应、CPU占用异常 | 中 |
| 账号权限过期 | 密码过期、密钥吊销 | 低 |
| 客户端版本过旧 | 协议不兼容、握手失败 | 低 |
对比表中数据可以发现,多数问题属于“配置类”,而非“硬件类”,动手之前先备份当前配置即可。
ECF12服务器连接不上的网络自查步骤
网络因素是排查“ECF12服务器连接不上怎么办”时的第一道关卡,操作链路短,反馈速度快。
三步定位网络问题
以下命令在Windows、Linux、macOS环境下通用:
- ping测试:确认本机与ECF12服务器基础连通性。
- telnet测试端口:确认目标端口是否开放。
- tracert路由追踪:定位卡在哪个网络节点。
依次执行后,若ping通但telnet失败,说明服务器在线但端口未放行;若第二步提示“无法打开到主机的连接”,大概率是安全组策略或本地防火墙在拦截;若路由追踪中某节点连续出现,可尝试更换DNS或重启路由器。
重启网络设备与更换网络环境
多数情况下,切换网络环境是最高效的验证手段:
- 将电脑从Wi-Fi切换到手机热点,若连接成功,说明原局域网存在限制。
- 关闭路由器电源并等待三十秒再重启,清除NAT会话缓存。
- 使用其他设备(如手机、平板)尝试连接,判断是否为终端问题。
验证提示:对于尚未部署IPv6的ECF12服务,请检查本地网络是否误启IPv6解析策略,必要时在系统设置中临时禁用。
防火墙与安全组放行规则调整
安全策略是ECF12服务器连接失败中最容易被忽视的环节,也是新手常遇到的“找不到原因”的原因。
对端口与来源IP进行精确放行
ECF12服务通常默认监听TCP 8443或443端口,具体端口号以服务商控制台展示为准:
- 登录云服务商控制台,找到“安全组”或“防火墙”入口。
- 确认入站规则中存在允许来源IP访问目标端口的策略。
- 检查是否有“拒绝所有流量”的优先级高于放行规则。
本地防火墙临时关闭测试
Windows系统可用以下方式快速验证:
- 进入“控制面板 > 系统和安全 > Windows Defender防火墙”。
- 选择“关闭公用网络防火墙”,临时关闭后进行连接测试。
- 若连接成功,将ECF12客户端程序添加至防火墙白名单,再重新开启防火墙。
值得注意的是,长期关闭防火墙会带来明显安全风险,测试完成后必须恢复防护策略。
服务器端运行状态与进程重启操作
如果网络层完全通畅仍连不上,问题大概率出在ECF12服务器自身,这也是比较容易被忽略的一层。
登录服务器查看服务日志
拥有服务器管理权限的,可使用以下路径执行:
systemctl status ecf12
journalctl -u ecf12 --since "5 minutes ago"
日志中出现Address already in use,说明端口被其他进程占用;出现Out of memory,说明内存不足触发保护机制;若进程显示inactive (dead),先执行systemctl start ecf12拉起服务,再检查异常退出的原因。
负载过高场景的处理
遇到高并发或资源耗尽时,常见做法是:
- 临时重启进程释放堆内存。
- 检查磁盘空间占用,清理超过体积阈值的临时文件。
- 在服务配置中降低最大连接数,防止流量冲击压垮服务。
场景参考:夜间高峰期访问ECF12服务器连接失败,重新启动进程后短时间内恢复正常,但次日同一时段再次出现类似情况,说明问题源于资源上限而非程序崩溃,建议发起配置扩容。
云平台控制台与异地登录处置
针对非自建机房的ECF12服务器,登录云平台观察监控曲线是一个重要环节,CPU使用率接近100%或带宽被占满时,服务器会拒收新连接,部分平台检测到异地登录IP后会自动锁定实例,需要在控制台完成解锁操作。
将服务器时间与NTP时间源校准,也是排查环节中的重要一步,时间偏差超过阈值会导致证书验证失败,从而出现连接被重置的情况,不少用户最终卡在这个环节上。
账号密钥与客户端配置纠正
通过前述排查仍无法建立连接时,需要把关注点移回“身份”与“客户端”层面。
密钥与凭据的重新初始化
- 清除本机SSH目录下缓存的主机指纹,防止Host Key冲突。
- 确认当前登录账号拥有ECF12服务对应目录的读取和执行权限,权限不足时会报“Permission denied”,但服务器状态一切正常。
- 密码类登录方式建议直接重置凭据后重试,避免输错次数过多触发锁定。
客户端参数完整性验证
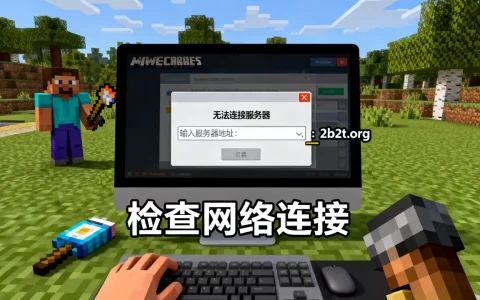
客户端配置要求连接地址、端口号、加密方式与服务器端保持一致,逐项核对以下字段:
- 服务器地址:确认无多余空格、大小写正确。
- 协议类型:选择与ECF12配套的协议版本。
- 本地代理端口:若启用了代理模式,检查TCP 1080等端口是否未被其他程序占用。
这一阶段的排查目标不是“找出谁坏了”,而是通过修正不一致的配置项,让两端重新对齐。
浏览器与本地缓存清理流程
对于基于Web界面访问的ECF12服务,缓存机制可能会导致旧连接信息残留,这类情况多发生于版本更新后。
清理浏览器缓存与DNS缓存
- Chrome/Edge点击地址栏右侧的锁形图标,选择“Cookie和网站数据”进行清除。
- 在命令行中执行
ipconfig /flushdns(Windows)或sudo dscacheutil -flushcache(macOS)。 - 重启浏览器进程,不要使用“恢复上次会话”功能,避免加载旧页面状态。
如果浏览器插件较多,尝试使用无痕模式排除干扰,以减少不必要的时间浪费。
客户端数据目录的快速重置
如需彻底重置客户端状态,优先备份以下关键信息:
- 导出当前配置,保存为备份文件。
- 结束相关进程后,重命名配置文件所在目录。
- 重新启动客户端,按默认参数导入先前备份的配置。
此举可处理大部分因握手失败、协议不匹配导致的连接中断,对ECF12服务器连接报错排查步骤的收尾工作有很大帮助。
ECF12服务器连接失败解决后的验证流程
恢复只是第一步,验证“是否真的恢复”以及“能否稳定保持”同样重要。
建立一套基础验证清单
- 连续断开重连三次,确认每次都成功。
- 对比连接日志中显示的服务器时间与本地时间,误差应小于一分钟。
- 访问一个常见的功能操作,确认数据读取写入正常。
避免短期再次中断的三个习惯
- 将服务器登录密码记录在专用密码管理器中,避免凭据遗忘。
- 每半年更新一次安全组规则,清除不再使用的来源IP条目。
- 在服务端设置定时重启计划,降低持续运行导致的内存泄漏风险。
行业共识认为,提前锁定所有资产的备份与权限信息,是应对这类型问题的基础,随后只需按排查顺序操作即可快速恢复。
常见问题解答
ECF12服务器连接失败跟本地网络环境有关系吗?
两者关系较大,本地运营商出口带宽波动、路由器长时间未重启、DNS解析错误都可能直接导致连接失败,建议优先使用有线网络尝试,并对比同一局域网内其他设备的连接表现,若其他设备正常,则问题出在本机配置或系统防火墙。
按排查流程操作后仍无法连接ECF12服务器,还能做什么?
确认你是否掌握了以下信息:服务器实例的完整IP段、实际监听的端口号、服务使用方提供的认证方式,若仍有疑问,可直接进入服务商控制台查看状态,使用在线端口检测工具做外部探测,可以判断问题是否仅存在于本地群组网络,这往往会带来新的有效信息。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/773683.html