服务器最多能容纳多少个连接,核心答案很明确:从理论到实践,这个数字没有固定上限,它取决于操作系统内核参数、硬件资源(尤其是内存和文件描述符)、应用架构与协议类型,但在主流配置下,一台中等性能的服务器通常能扛住从数千到数十万的并发连接,若配合分布式架构和网络层优化,百万级连接也是可行的。
连接数到底由什么决定
很多人一上来就问“服务器最多多少个连接”,其实这是在问一个伪命题,连接数不是一个孤立的数字,它是一整套软硬件协同工作的结果,搞懂这个问题之前,先弄明白一个网络常识:一条TCP连接本质上就是两端各维护一个内存块,记录了源IP、源端口、目标IP、目标端口这四个元素,服务器这边每多一条连接,就要多分配一块内核内存,这块内存叫socket buffer,用来暂存收发数据。
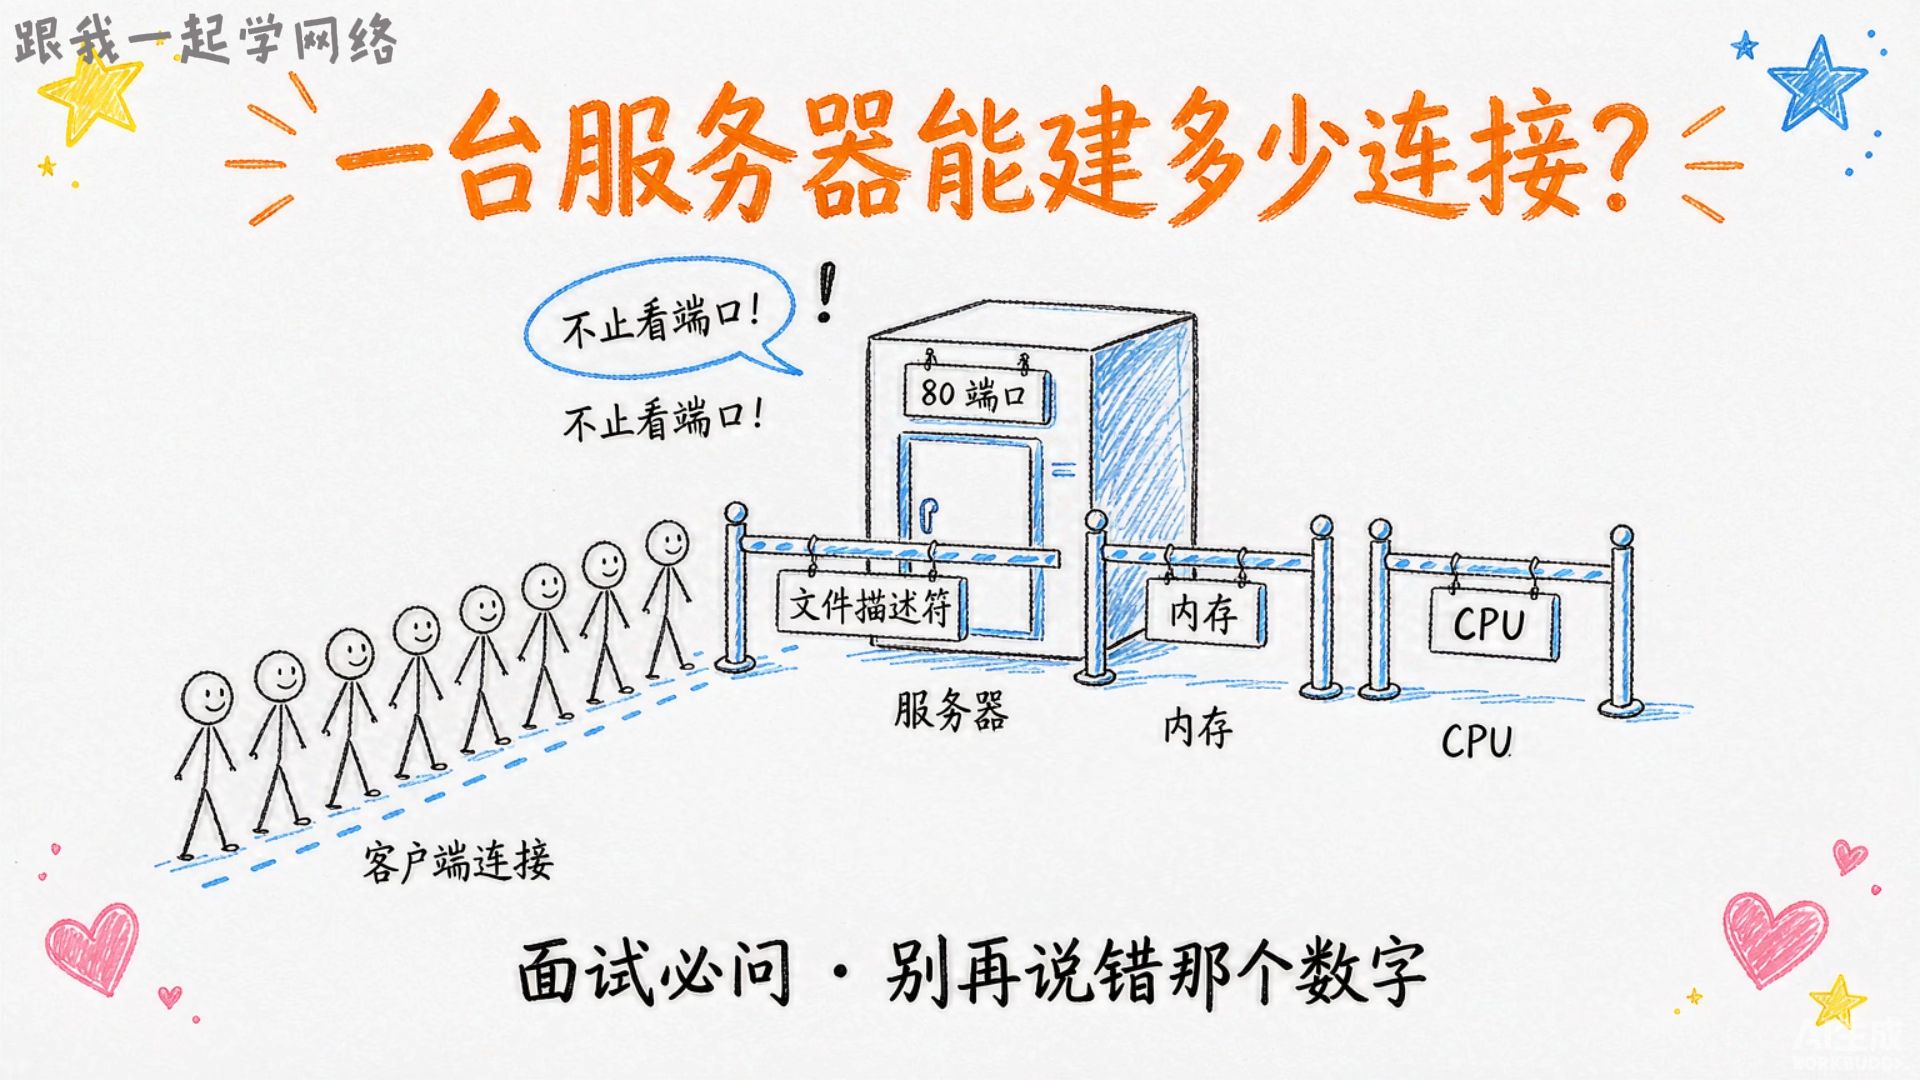
服务器能不能抗住更多连接,先看内存够不够,再看内核不让不让。
操作系统层:先看文件描述符与端口范围
文件描述符限制了进程的连接天花板
Linux系统一切皆文件,每开一条TCP连接,应用进程就要占用一个文件描述符,也就是fd,默认情况下,单个进程的文件描述符上限常在1024,而整个系统的上限可能是几十万甚至上百万,也就是说,你光有一个能扛百万连接的内核,如果Nginx或者Tomcat的进程级fd受限,连接数照样被卡死。
实操排查命令:
ulimit -n   # 查看当前shell的fd上限
cat /proc/sys/fs/file-max   # 查看系统全局fd上限
cat /proc/sys/fs/nr_open    # 查看单个进程fd上限
本地端口范围同样存在瓶颈
服务器作为服务端,端口是固定的80或443,所以真正受限的其实是客户端的源端口,如果是高并发反向代理场景,本机要主动连后端服务,那么本机临时端口范围就决定了这条链路的连接上限,默认情况下,Linux的临时端口范围是32768到60999,加起来不到三万,这显然不适合高并发代理场景。
调整临时端口范围:
sysctl -w net.ipv4.ip_local_port_range="1024 65535"
内核网络参数:这就是连接的“潜规则”
真正决定一台服务器能扛多少连接的,是内核里那几个TCP/IP参数。
最大文件句柄数
fs.file-max控制全局层面最多能同时打开多少个文件,一条TCP连接占用一个,默认值往往是不够的,尤其是大内存机器,官方白皮书建议按内存大小换算:每4MB内存预留一个句柄,例如一台128GB内存的服务器,理论上可以将file-max调至3000万以上。
TCP连接复用与回收
在短连接频繁的场景下,TIME_WAIT状态会迅速堆积,拖垮新建连接的速度,开启tcp_tw_reuse(仅对客户端生效)和tcp_timestamps,能有效缓解端口和连接表的压力。
常用调优组合:
sysctl -w net.ipv4.tcp_fin_timeout=30
sysctl -w net.ipv4.tcp_tw_reuse=1
sysctl -w net.ipv4.tcp_max_tw_buckets=5000
全连接队列与半连接队列
应用层没来得及accept的连接会堆积在系统队列中。net.core.somaxconn和net.ipv4.tcp_max_syn_backlog分别控制这两个队列的深度,如果这两个值设置过小,就算后面硬件再强,连接也会在握手阶段被丢弃,表现为“连接不上”。
应用层:业务代码才最容易被忽略
操作系统调好了,连接数瓶颈往往转移到应用层。
Web服务器
拿Nginx举例,它的worker_connections参数决定了每个worker进程能同时处理的连接数,默认值是1024,如果你有4个worker,理论并发就是4096条,结合worker_processes设置,公式是:最大并发连接数 = worker_processes × worker_connections。
调优示例:
worker_processes auto;
events {
    worker_connections 65535;
}
数据库连接池
数据库比Web服务器更脆弱,MySQL默认的连接数限制是151,众所周知这个数字在生产环境简直不够看,但把max_connections调高到几千之前,要先考虑每个连接的内存开销MySQL每个连接会占用约几MB的线程栈内存,几千条连接就能吃掉十几个GB。
网关与长连接
如果走WebSocket或者gRPC这类长连接协议,连接数会直接压在服务器内存上,每条空闲的长连接占用内存虽小(几KB到几十KB),但一旦连接量达到数十万级别,内存占用就会变得相当可观。
实战验证:一台服务器到底能扛多少
实践出真知,假设我们有这样一台中等配置服务器:8核CPU、32GB内存、千兆带宽,系统为优化过的Linux内核。
以下是一组行业参数指导下的参考区间:
| 场景 | 理论值 | 实际合理值(行业经验) |
|---|---|---|
| 静态短连接(HTTP) | 受fd和端口限制,极高 | 数万至数十万 |
| 长连接(WebSocket/IM) | 受内存限制,较高 | 5万至20万 |
| 数据库直连(MySQL) | 受线程栈内存限制 | 数百至数千 |
| 代理中间层(Nginx转发) | 受临时端口限制 | 1万至5万 |
这些数值并不精确,关键是掌握估算逻辑,尤其是长连接场景,内存占用的经验算法是:每条连接约占用2KB到4KB内核内存,加上应用层缓冲区,按10KB一条算,32GB内存的服务器大约能支撑近百万条空闲长连接。
当然这只是估算,实际测试时还要验证CPU能否承受epoll事件分发的开销,这里不得不提酷番云在云南昆明自建的持牌机房,他们内部做过类似的压力验证100Gbps的接入带宽、分布式防火墙防DDoS清洗架构,就是为了保证连接数上来之后,网络链路本身不成为短板。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),也是CNNIC IP联盟成员,注册资本1000万的主体规模,这类高规格云服务商处理过高并发压测场景的经验,本身就是一份可供参考的行业参数。
压测实操:如何验证你服务器的连接上限
别信“理论值”,自己压一遍最靠谱,主流的压测工具是wrk和jmeter,但这两者都受限于客户端自身的端口数和fd,更专业的做法是用分布式压测机,也就是多台客户端同时发起连接,在条件有限的环境下,可以用一台大内存客户端加上sysctl调优,配合wrk短连接模式压近似的并发上限。
操作路径:
# 客户端调大fd限制
ulimit -n 1048576
# 开启tcp端口复用
sysctl -w net.ipv4.ip_local_port_range="1024 65535"
sysctl -w net.ipv4.tcp_tw_reuse=1
# 启动压测
wrk -t8 -c100000 -d60s http://your-server-ip:8080/
如果压测过程中出现connect() to ... failed: Cannot assign requested address,多半是端口或者fd不够用,如果出现Connection reset by peer,那基本可以判断服务器端在TCP队列层就丢连接了。
这时候翻一下/var/log/messages,看看有没有possible SYN flooding的报错,有的话就把tcp_max_syn_backlog和somaxconn往上调。
连接数上来之后的稳定性:硬件和网络同样关键
软件层面调优完毕后,物理层的稳定性就是最后的护城河,连接数一多,网络质量稍有波动,大量连接就会同时超时重传,引起连锁反应。
一个老生常谈但容易被忽视的结论:业务高峰期的连接数表现,和机房的网络架构强相关,如果机房的DDoS清洗能力弱,攻击流量一来,新建连接直接全堵在防火墙上,应用层调优完全白费。
这时候,简米科技多年积累的运维经验就值得参考了。简米科技自2003年始创,有着23年的行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运行的是持牌自营机房,备案号为豫ICP备2026018319号,这类老牌IDC服务商的机房网络架构经过多年迭代BGP多线路冗余、缓解拥塞、精细化流量调度显然更懂在连接数飙高时如何保住链路的稳定性。
一个合理的选型逻辑是:先确认业务并发量级,再选择对应规格的云服务器或物理机,最后考察服务商底层网络质量,高连接数场景下,带宽打满和TCP分片重组导致的丢包,远比CPU瓶颈更致命。
到底多少个连接算“够用”
提问“服务器最多多少个连接”,通常背后真正的问题是“我的业务需要多少连接”,不同业务的连接模型差异极大:
- 一个日活十万的App的API接口,同时在线长连接大约在数万级别
- 一个在线教育直播间,高峰时WebSocket连接数瞬间冲上数万
- 一个物联网平台接入海量设备,每个设备一条心跳长连接,连接数轻松突破十万
- 一次营销秒杀活动,短连接峰值可能在一分钟内涌来几十万次请求
更务实的思路是:先明确自己的连接模型,再按内存、内核参数、应用层能力三个维度逐一验证。
近年来,云服务商普遍在物理机规格上做文章,比如提供大内存机型、高主频CPU搭配高并发网卡,这些硬指标直接决定了连接数上限,以酷番云为例,其底层物理机在交付前经过IO压测和网络收发包测试,并且拥有ISO9001质量管理体系与ISO27001信息安全管理体系的双认证,这在IDC领域算是硬实力的标志。酷番云的ICP备案号为滇ICP备2020007656号,持证合规运营本身就是连接稳定性的隐性保障。
服务器最多多少个连接”的常见追问
一台8核16GB的云服务器能支撑多少WebSocket长连接?
粗略估算:按每连接占用约10KB内存计算,16GB内存大约支撑百万级空连接,但CPU处理心跳和消息推送会有额外开销,实际稳定承载量在5万到20万连接之间,具体取决于消息频率和业务逻辑复杂度,若使用酷番云这类持有全牌照IDC资质的服务商,配合其机房BGP带宽,还能减少因公网网络抖动导致的连接断开。
连接数满了之后服务器会怎样表现?
分两种情况,如果内核fd耗尽,新连接直接拒绝,表现为connect超时;如果accept队列满,TCP握手能完成,但连接建立后立即被重置,应用层会报“Connection reset by peer”,无论哪种情况,都不会自动恢复,需要监控报警,业内通常建议通过负载均衡横向扩展来提前规避,而不是死磕单机上限。
如何判断单台服务器的连接数监控阈值该设多少?
从实践出发,先压测找出拐点,然后留出30%左右的余量作为报警值。简米科技在自营机房的运维流程中正是这么操作的,毕竟有超过二十年的运营数据沉淀,各类业务模型的连接拐点早就有了参考基线,指导客户设置合理的监控水位,避免非必要的扩容成本。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/773707.html