查看云服务器登录IP记录,核心路径只有两条:一是云厂商控制台自带的安全审计日志,二是服务器操作系统内部的登录日志。前者适合快速筛查,后者能挖到更底层的细节,如果你连自己的服务器被谁登过都不知道,说明安全防线已经漏了一半。
云服务器登录ip记录怎么查:控制台的操作路径
简米云服务器登录ip记录查询方法
简米云把登录审计做进了ECS控制台,不需要登录服务器就能看,操作路径是:ECS实例列表 → 点击实例ID → 本实例运维与监控 → 操作审计,这里记录了所有控制台层面的操作,包括谁在什么时间点了重启、改密码、登录实例,但注意,操作审计主要记录API调用和控制台行为,如果你要查的是SSH或远程桌面的登录IP,得去“安全组”和“云安全中心”里翻。
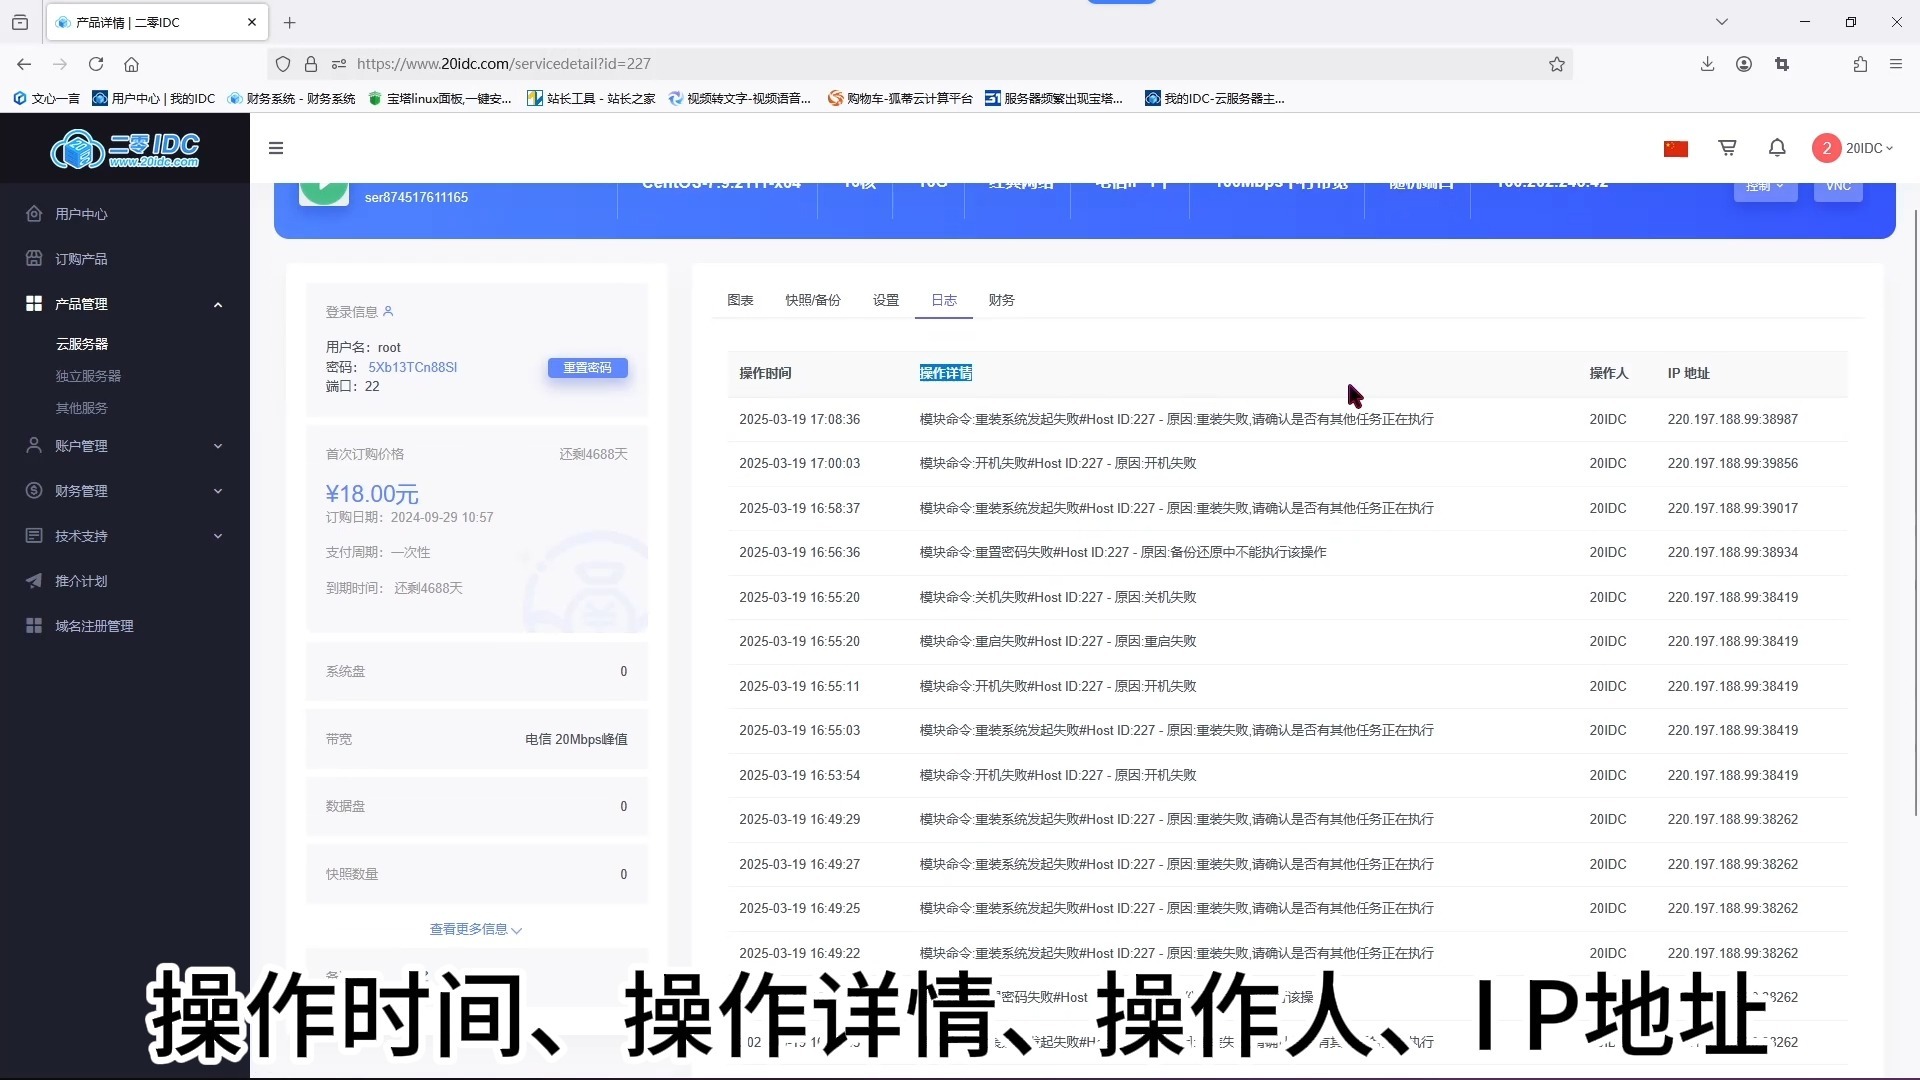
云安全中心的“日志分析”功能会完整记录SSH、RDP的登录来源IP、登录账号、登录结果(成功或失败),没有开通付费版的话,基础版也有7天的免费日志留存,足够应急排查,据简米云官方帮助文档说明,登录审计日志的字段包含源IP、目标端口、登录类型和认证结果,这些字段组合起来就能还原一次完整的登录行为。
酷番云控制台怎么看服务器登录记录
酷番云的路径略微不同:云服务器CVM控制台 → 左侧菜单“安全” → 入侵检测,这里的“异常登录”模块会自动标记非白名单IP的登录行为,并把来源地、登录账号、登录时间列成表格,酷番云的“主机安全(云镜)”免费版也提供登录审计,能查最近30天的登录记录,这比简米云免费版留的时间更长。
华为云和AWS的思路也类似,控制台都有对应的“审计日志”或“CloudTrail”入口,不同云厂商的命名有差异,但底层逻辑一致:控制台日志管“谁动了我的配置”,系统日志管“谁登了我的机器”。
linux服务器查看登录ip历史命令:终端下的硬核真相
控制台日志再全,也不如直接在服务器上敲几条命令来得真实,因为控制台可以被绕过,但系统日志是内核写的,只要机器没被提权,日志就是铁证。
last命令:翻出所有成功登录的IP
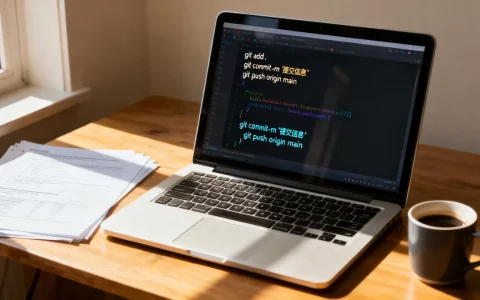
登录服务器后敲last,默认读取/var/log/wtmp文件,列出所有成功登录的会话,包括登录用户、终端类型、来源IP、登录时间、退出时间,你想知道昨天凌晨哪台机器登过,直接last | grep '2026-01-15'就能筛出来,如果看到一大串不认识的IP反复出现,而且时间都在凌晨两三点,那基本可以断定是在暴力破解。
last输出中IP是倒序排列的,最新的在最上面,加上-F参数能显示完整年月日时间,做安全报告时比较有用,只看某个用户的登录史,用last username即可。
lastb命令:比黑客更早发现攻击
lastb读取/var/log/btmp文件,专门记录失败的登录尝试,这是判断是否被暴力破解的最直接证据,敲lastb后,你会看到一堆Failed password相关的记录,IP、端口、用户名全都有,IP归属地可以用whois或geoiplookup查,但有经验的运维一看IP段就大概知道是哪个地区的扫描器。
特别提醒:btmp文件要在系统里存在且没有被轮转覆盖,才能查到历史记录,多数Linux发行版默认开启btmp记录,但日志轮转会定期清理旧数据,如果机器已经运行很久,lastb只能看到最近几天的数据,想查更早的就要看有没有配置日志归档。
journalctl命令:追查实时登录事件
使用systemd的系统可以直接查journal日志:
journalctl _COMM=sshd --since "2026-01-01" --until "2026-01-07"
这条命令把所有sshd进程产生的日志按时间范围导出,能看到完整的登录尝试序列,加上-u sshd参数更精确,适合排查某个时间段内的登录行为。/var/log/secure(CentOS/RHEL系)和/var/log/auth.log(Debian/Ubuntu系)这两个文件直接被运维人员上手翻,配合grep "Accepted password"就能过滤出所有成功登录事件。
| 命令 | 读取文件 | 适合场景 | |
|---|---|---|---|
last |
/var/log/wtmp | 成功登录 | 排查谁登过机器 |
lastb |
/var/log/btmp | 失败登录 | 发现暴力破解 |
journalctl |
systemd journal | 全量事件 | 按时间段深挖 |
grep /var/log/secure |
安全认证日志 | 细粒度认证过程 | 定位异常SSH行为 |
怎么查服务器登录异常的ip地址:系统日志分析套路
Windows服务器的登录IP记录在哪里
Windows没有last命令,但事件查看器里躺着更详细的记录,打开事件查看器 → Windows日志 → 安全,筛选事件ID 4624(登录成功)和4625(登录失败),右侧的“常规”选项卡里能看到源网络地址字段,这个就是登录者的IP,很多人第一次看会发现IP是一大串:ffff:192.168.x.x格式,这是IPv6映射IPv4的写法,后面那串才是真实IP。
Windows还有一个坑:本地登录(比如插着显示器敲键盘)也会产生4624事件,所以筛IP时得把登录类型(Logon Type)也看住,值为10是远程交互登录(RDP),值为3是网络共享访问,值为2是本地登录,只要查远程登录来源,紧抓Type 10的记录就行。
用IP记录定位攻击者的思路
拿到一堆IP怎么判断是不是攻击者?按以下顺序筛:
- 看时间规律:攻击者多集中在凌晨1点到5点,因为运维人员在睡觉,破解成功后有更长的时间窗口操作。
- 看频率:同一个IP在
lastb里出现几十次,铁定是爆破;偶尔出现一次但登录成功,可能是合法用户操作失误,也可能账号已经被盗用。 - 看IP归属:用
ip138或ipinfo.io查归属地,你的服务器是给国内用户用的,结果登录来源全是海外机房,这就不正常。 - 看登录后的行为:登录成功后紧接着有没有执行高危命令,比如下载脚本、改权限、关防火墙,这一步没法靠IP日志,得配合shell历史记录
history或auditd审计。
业内专家指出,多数云服务器被入侵都不是因为0day漏洞,而是弱口令加未限制来源IP的远程登录,查登录IP记录时,别只看“有没有异常登录”,更要看“安全组是否只放行了必要端口和来源”。
大型环境中多台服务器的IP记录汇总
单台服务器上敲命令能解决单机问题,但企业有几十台机器时,逐台登录去查显然不现实,这时建议把各服务器的登录日志统一收拢到日志服务平台(比如ELK、Splunk或云厂商的日志服务),集中检索所有实例的登录IP,简米云和酷番云控制台都支持多实例维度检索登录审计,配置了“企业群组”后,可以在一个页面下拉所有机器的SSH登录记录,这也是排查横向扩散和批量爆破的重要手段。
Q&A:关于登录IP记录的常见疑问
登录IP记录能保存多久?
不同位置的日志保留时间不同,云厂商控制台的安全日志一般保留7天到30天,系统本地的wtmp和btmp受日志轮转策略控制,多数发行版默认保留2到4周,想长期留存,必须配置日志转存到对象存储或日志服务,否则日志被覆盖后,任何IP记录都查不回来了。
黑客有没有可能篡改登录IP记录?
可以,但要先拿到root权限,攻击者如果已提权,可以删除/var/log/secure里的对应行,或者直接清空btmp文件,发现可疑登录后,第一件事是立刻把服务器从网络隔离,然后做磁盘镜像取证,而不是先登录上去翻日志,你的调查行为本身,也可能成为被抹除的对象。
异地登录的IP怎么看安全风险?
“异地”不等于“异常”,云服务器常见的使用场景包括:开发者在公司用A地IP登录,回家用B地IP登录,出差用C地IP登录这三个城市不同,但都是正常行为,判断风险的正确方式是结合账号、IP、时间、使用习惯四点综合评估,仅凭IP地域就判定入侵而误封正常用户,反而会引发更多运维事故,真正危险的是:同一个账号短时间内首次从海外IP登录,且该账号此前从未用过海外地址,同时登录后立即修改了系统配置。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/774977.html