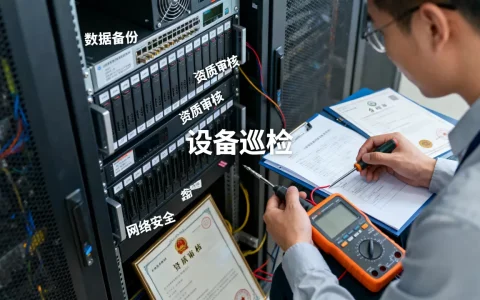
服务器部署的功能不止装系统,它把环境初始化、网络与安全、应用运行、数据存储、监控备份、自动化发布和权限审计串成一条可运维链路,目标是让业务稳定、安全、可扩展地跑起来。
你可以把服务器部署想成给业务搭一间能长期住人的房子,水电、门锁、消防、监控、物业都得配套,只把系统装上去,相当于房子通了电却没装门锁,能住但不放心。
服务器部署到底在部署什么:先把功能地图摊开
服务器部署不是单个动作,而是一组能力的组合,常见功能模块包括:
- 系统与环境初始化:装系统、分区、时区、时间同步、内核参数、SSH密钥。
- 网络与安全:VPC、子网、安全组、公网IP、DNS、防火墙、WAF、SSL证书。
- 应用运行环境:JDK、Python、Node、Nginx、数据库、容器运行时。
- 数据存储与备份:磁盘规划、RAID、快照、逻辑备份、异地备份、恢复演练。
- 监控与告警:CPU、内存、磁盘、带宽、进程、端口、证书到期、日志异常。
- 自动化发布:CI/CD、配置管理、灰度发布、回滚脚本。
- 权限与审计:堡垒机、RBAC、操作日志、登录审计。
- 高可用与弹性:负载均衡、健康检查、多可用区、自动扩缩容。
这些功能不是每个项目都要全开,业务阶段不同,优先级也不同,但能验证、能恢复、能告警这三件事,多数情况下不能省。
环境初始化:从裸机到可登录
拿到一台新服务器,第一步不是急着装应用,先把基础环境做干净:
- 在控制台或IDC确认系统镜像、磁盘RAID和网络配置。
- 设置时区并开启时间同步:
timedatectl set-timezone Asia/Shanghai,再执行systemctl enable --now chronyd。 - 创建普通运维账号,禁用密码登录,改用密钥:
ssh-keygen -t ed25519,把公钥写入~/.ssh/authorized_keys。 - 修改SSH配置,关闭
PermitRootLogin和PasswordAuthentication,重启sshd。 - 配置防火墙,只放行必要端口,用
ufw status verbose或firewall-cmd --list-all核对规则。
这一步做不好,后面装再多安全软件都像在漏水的桶里加水。
网络与安全:公网能通,端口不能乱开
网络功能决定业务能不能被访问,安全功能决定访问是不是可控,云上常见路径是:控制台进入VPC与安全组,入方向只放行80/443,SSH端口限制办公IP,应用侧用Nginx做反向代理,证书用Let’s Encrypt或云证书服务。
实操检查可以用:
ss -tulnp看监听端口是否符合预期。nginx -t检查配置语法,再systemctl reload nginx平滑生效。curl -I https://你的域名看证书和响应头。- 云监控里设置带宽、连接数、5xx错误告警。
安全组、系统防火墙、应用白名单是三层事,别把安全组全开当成省事,较大比例的暴露面问题都来自“先全开再说”。
应用运行环境:让代码有地方跑
应用运行环境不只是装个运行库,要明确进程怎么托管、日志往哪写、配置怎么注入,传统方式用systemd托管服务,容器方式用Docker Compose或Kubernetes。
一个可验证的路径:
- 用
systemctl status app看服务状态,用journalctl -u app -f跟日志。 - 容器场景执行
docker compose up -d,再用docker ps和docker logs核对。 - Nginx配置里把
proxy_pass指向本机应用端口,用nginx -t && systemctl reload nginx生效。 - 环境变量写入
/etc/app/app.env,权限设为仅服务账号可读。
应用能启动只是开始,能重启、能看日志、能回滚,才算部署到位。
数据存储与备份:别等丢数据才想起
数据功能包括存储规划、备份策略和恢复演练,数据库装好只是第一步,备份要分层:
| 备份方式 | 作用 | 适用场景 | 验证动作 |
|---|---|---|---|
| 云盘快照 | 整盘快速恢复 | 系统盘、突发误删 | 定期创建快照并抽查 |
| 逻辑备份 | 单库单表恢复 | MySQL、PostgreSQL | mysqldump后导入测试库 |
| 异地备份 | 防区域故障 | 核心业务数据 | 每季度做一次恢复演练 |
常用命令不复杂:mysqldump -u root -p db > /backup/db.sql,再通过crontab -e配置定时任务,关键是恢复演练,备份文件没被成功恢复过,就只是文件。
云服务器部署和物理机部署区别:功能清单怎么对照
云服务器和物理机都能跑业务,但功能侧重点不同,行业共识认为,云上部署把硬件运维交给平台,但安全组、系统补丁、应用配置仍要自己管。
| 功能维度 | 云服务器部署 | 物理机部署 | 验证方式 |
|---|---|---|---|
| 网络弹性 | 安全组、弹性IP、负载均衡配置快 | 依赖机房网络和硬件 | 看控制台规则与连通性测试 |
| 硬件运维 | 平台负责宿主机 | 自己管硬盘、电源、RAID | 看巡检记录与备件方案 |
| 备份快照 | 云盘快照开箱可用 | 需自建备份存储 | 做一次恢复演练 |
| 扩展速度 | 升配、加节点较快 | 采购和上架周期长 | 看扩容工单与实测 |
| 成本结构 | 按配置和流量计费 | 前期采购与机房成本 | 看年度总拥有成本 |
| 安全边界 | 共享责任模型 | 边界更可控但责任更全 | 看责任清单与审计日志 |
选择时别只看单价,要看功能范围、运维人力、恢复能力和业务增长节奏。
中小企业服务器部署方案:先开哪些功能更划算
以10到50人团队、官网加CRM加数据库为例,建议先开这些功能:
- 安全组与SSL:先保证访问可控、传输加密。
- 监控告警:CPU、磁盘、带宽、进程、证书到期,至少五项。
- 备份与快照:数据库逻辑备份加云盘快照,保留周期按合规要求设置。
- 日志与审计:保留登录日志和关键操作日志。
- 发布与回滚:哪怕用脚本,也要有版本记录和一键回滚。
高可用、多地域容灾、容器编排可以后置,业务还没跑稳就上复杂架构,相当一部分团队会卡在运维复杂度上。
服务器部署多少钱一年:功能模块和成本怎么对应
服务器部署多少钱一年没有统一答案,它取决于实例规格、带宽、存储、备份、安全产品、运维人力和许可证,把功能拆开看,成本更清楚:
| 功能模块 | 成本影响 | 省钱做法 |
|---|---|---|
| 计算实例 | 配置越高成本越高 | 按峰值压测选型,预留升配空间 |
| 带宽与流量 | 公网访问量大则成本上升 | 静态资源走CDN,限制异常流量 |
| 存储与快照 | 容量和保留周期影响费用 | 冷热分层,快照按周期清理 |
| 监控告警 | 商业监控有订阅费 | 小团队可用Prometheus加Grafana |
| 备份恢复 | 异地备份增加存储成本 | 核心数据异地,普通数据本地 |
| 运维人力 | 隐性成本常被低估 | 自动化脚本和巡检表降低重复劳动 |
问“服务器部署多少钱一年”时,先问功能清单,只报机器价格,不报备份、监控、安全、运维,预算很容易失真。
交付与运维:功能不是清单,是能验证的动作
北京服务器部署公司怎么选:交付功能清单要看什么
北京服务器部署公司不少,选型别只看“能不能装”,要看交付物能否验证,业内专家指出,部署交付要把可验证的运维动作写进验收单。
验收时重点看:
- 是否交付服务器账号、密钥管理方式和权限清单。
- 是否提供网络拓扑、安全组规则、端口开放说明。
- 是否完成监控告警配置,并现场触发一次告警。
- 是否做备份恢复演练,能恢复一个测试库。
- 是否提供发布脚本、回滚步骤和巡检表。
- 是否留下
systemctl status、nginx -t、ss -tulnp等检查记录。
北京服务器部署公司怎么选,答案不在销售话术里,在验收动作里,能现场跑通、能恢复、能说明边界,才值得签。
自动化与权限:减少手抖
自动化功能包括配置管理、持续集成、持续发布和基础设施即代码,小团队可以从Ansible开始:ansible-playbook -i hosts site.yml统一装依赖、推配置,云资源用Terraform管理,先terraform plan看变更,再terraform apply。
权限侧要设堡垒机或跳板机,按角色分配权限,保留操作审计,发布账号和数据库账号分开。多数情况下,事故不是黑客攻破,而是权限过大加手误。
高可用与弹性:业务增长时别推倒重来
高可用功能包括负载均衡、健康检查、多可用区部署、数据库主从和自动扩缩容,适用场景是访问量波动明显、停机成本高、需要灰度发布的业务。
落地顺序可以是:先做健康检查和告警,再做负载均衡,最后做多可用区和自动扩缩容,每一步都要有回滚方案,功能加上去容易,故障时能退回来才难。
说到底,服务器部署的功能要落到可验证的运维动作上,能把系统跑稳、数据能恢复、异常能告警,才算把部署这件事做完整。
服务器部署有哪些功能:常见问题解答
服务器部署和安装系统是一回事吗?
不是,安装系统只是环境初始化的一步,服务器部署还包括网络安全、应用运行环境、数据备份、监控告警、发布回滚和权限审计,只装系统不配这些,业务能跑但不可运维。
小公司能不能只买云服务器,不做备份和监控?
不建议,至少要有云盘快照、数据库逻辑备份、基础监控和安全组,业务规模小可以简化工具,但不能省掉恢复能力和异常发现能力,事实是,宕机时没有备份和告警,排查时间会被拉长。
服务器部署功能越多越好吗?
不是,功能越多,成本和复杂度越高,应按业务阶段选型:先保证安全、备份、监控和回滚,再考虑高可用、多地域和容器编排,功能清单按业务阶段裁剪,能验证、能恢复、能告警,才算部署完成。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/778681.html