k8s更改服务器集群数据的正确路径是改API对象和持久化数据,不是登节点改文件,更不是直接改etcd,先备份,再用kubectl、Helm或GitOps做声明式变更;换服务器时用cordon/drain迁移工作负载,有状态数据靠快照或备份恢复。
先分清:k8s怎么更改服务器集群数据,别把“改数据”混成一件事
你先把“集群数据”拆开看,操作路径完全不同,K8s里的数据大致分三类:API对象里的配置数据、持久化业务数据、集群元数据和节点数据,很多人一上来就SSH到节点改文件,或者想直接往etcd里写键值,结果不是被控制器覆盖,就是把集群搞进不可控状态。
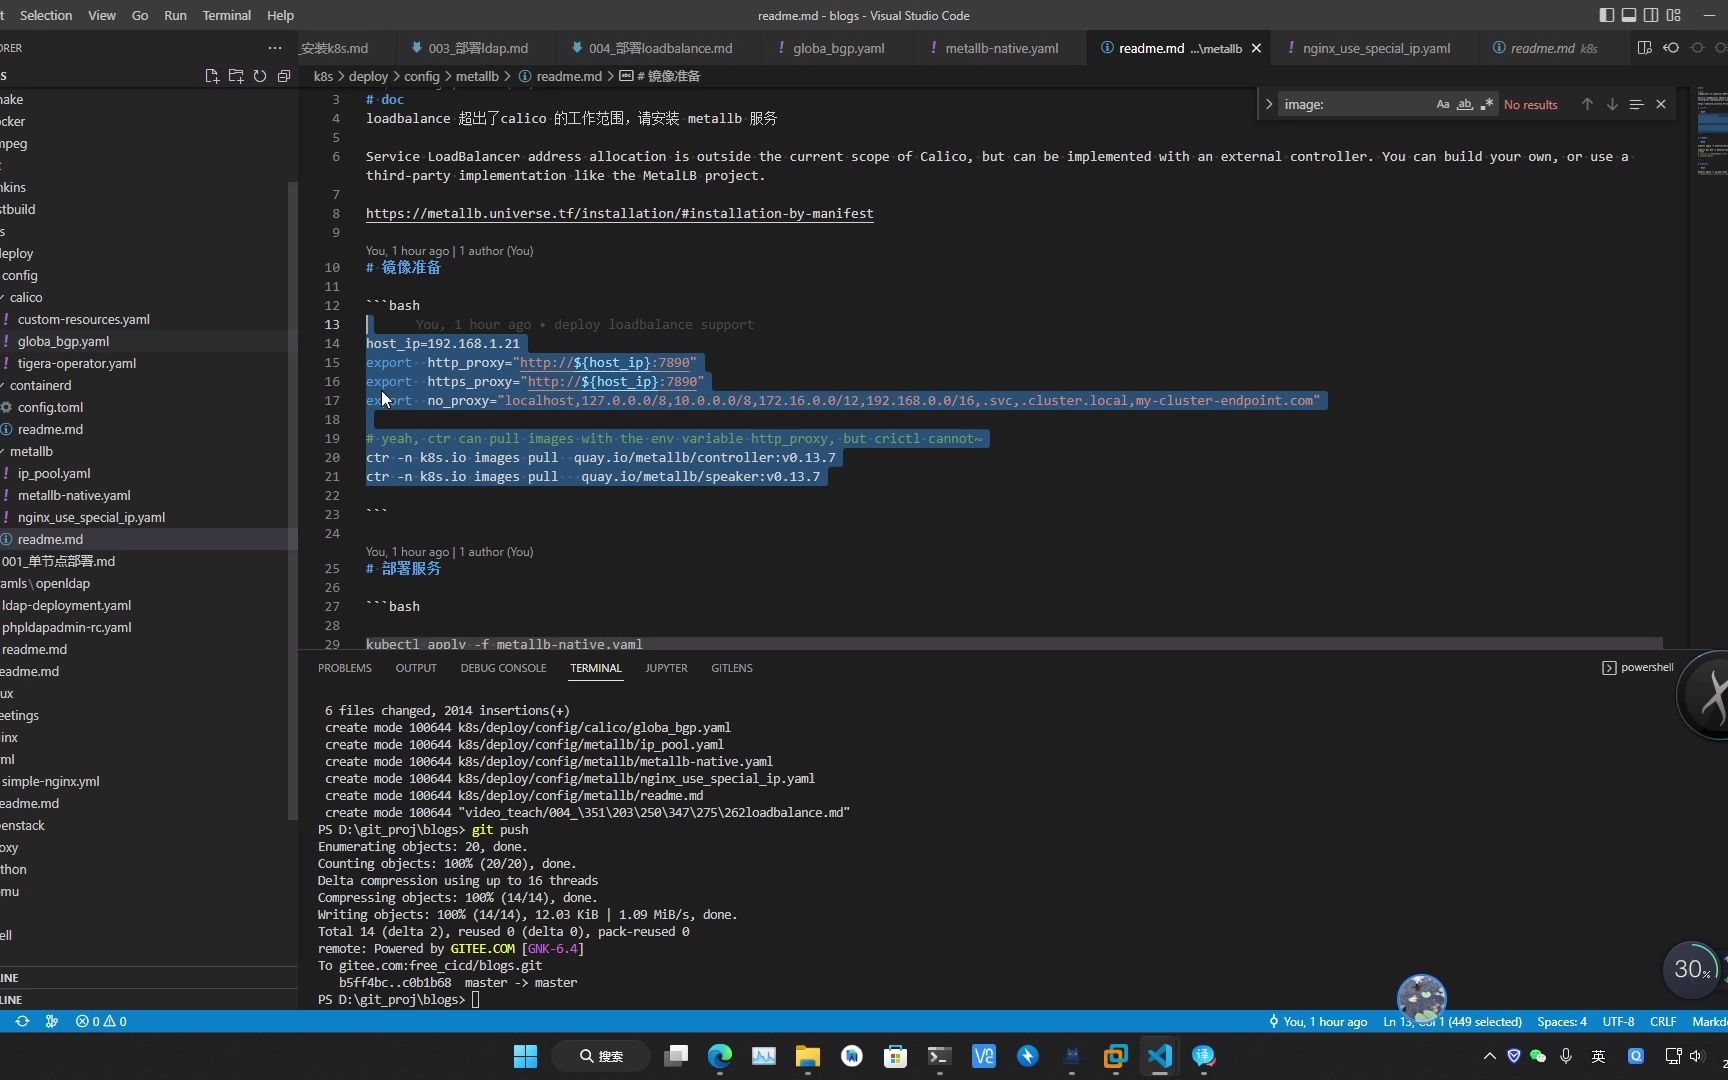
哪些操作算“更改集群数据”
| 数据类型 | 常见对象 | 推荐变更方式 | 主要风险 |
|---|---|---|---|
| 配置数据 | ConfigMap、Secret、Deployment、Service | kubectl apply/patch/edit,Helm,GitOps | 改完未滚动重启,Pod仍读旧值 |
| 持久化业务数据 | PV、PVC、数据库文件、对象存储 | 快照、备份恢复、数据库原生工具 | 一致性不足,跨可用区绑定失败 |
| 集群元数据 | etcd、RBAC、CRD、准入Webhook | API Server写入,etcd仅备份恢复 | 直接改etcd可能损坏集群状态 |
| 节点数据 | kubelet配置、节点标签、污点 | kubeadm、配置管理、kubectl label/taint | 直接改节点文件难审计、难回滚 |
行业共识认为,etcd是K8s集群状态的后端存储,生产环境不应把它当普通数据库手工改,改配置、改副本数、改镜像,都走API Server,只有灾备恢复时,才用etcd快照恢复。
一个安全变更流程
- 确认对象:
kubectl get deploy,cm,secret,pvc -n 业务命名空间 - 先备份:导出清单
kubectl get deploy app -n ns -o yaml > app-backup.yaml,Secret和PVC单独确认 - 本地改清单,先看差异:
kubectl diff -f app.yaml - 灰度应用:
kubectl apply -f app.yaml - 看滚动状态:
kubectl rollout status deployment/app -n ns - 出问题回滚:
kubectl rollout undo deployment/app -n ns
业内专家指出,生产环境变更应尽量走声明式流程,把清单纳入Git,减少“手改一台机器”的随机性,这个习惯比记住多少条命令更重要。
k8s集群数据修改后不生效怎么办:从声明式对象到缓存刷新
这是最常见的疑问,你改了ConfigMap或Secret,应用却没变化,通常不是K8s没改,而是Pod没重新加载。
ConfigMap和Secret改了为什么Pod没变
- 以环境变量注入的ConfigMap/Secret,Pod启动后不会自动更新,需要重启工作负载。
- 以Volume挂载的配置,最终会同步到容器文件,但有延迟;应用是否重新读取文件,取决于应用自身。
- 使用subPath挂载时,更新可能不会同步到容器,需要重建Pod。
- 被Operator或准入Webhook管理的对象,可能被控制器重新调和覆盖。
操作上先看对象是否真的变了:kubectl get cm app-config -n ns -o yaml,确认后重启:kubectl rollout restart deployment/app -n ns,如果是Secret,可用kubectl create secret generic app-secret -n ns --from-literal=password=新值 --dry-run=client -o yaml | kubectl apply -f -,避免手工改base64。
修改Deployment、Service后的排查路径
- 看差异:
kubectl diff -f deploy.yaml - 看事件:
kubectl get events -n ns --sort-by=.metadata.creationTimestamp - 看Pod:
kubectl describe pod pod名 -n ns - 看控制器:
kubectl get deploy app -n ns -o yaml,确认有没有被Operator改回去 - 看服务端点:
kubectl get endpoints svc名 -n ns
避免“改完被冲掉”的做法
把ConfigMap、Secret、Deployment清单放进Git仓库,用Argo CD或Flux做GitOps同步,临时排障可以kubectl edit,但生产长期变更别只留在集群里,否则下次同步,手改内容会被覆盖。
k8s有状态应用数据迁移方案对比:PV、快照与备份恢复
有状态应用才是“改服务器集群数据”里最需要谨慎的部分,无状态Pod删了重建就行,数据库、消息队列、对象存储不能这么干。
| 方案 | 适用场景 | 优点 | 限制 |
|---|---|---|---|
| PV/PVC重新绑定 | 同集群内换存储、换节点 | 路径直接,操作量小 | 受StorageClass、可用区、访问模式限制 |
| CSI VolumeSnapshot | 支持快照的云盘或存储 | 恢复快,适合整卷回滚 | 依赖存储驱动,跨集群不一定通用 |
| Velero备份恢复 | 命名空间级迁移、跨集群恢复 | 对象和PV可一起管理 | 需要对象存储,恢复前要核对StorageClass |
| 数据库原生工具 | MySQL、PostgreSQL、Redis等 | 一致性好,可做增量 | 需要停写窗口或主从切换 |
本地机房k8s集群数据备份恢复操作步骤
本地机房场景要先确认备份落在哪里,建议把etcd快照和PV备份放到独立存储,不要和集群节点放同一块盘。
- etcd快照:
etcdctl snapshot save /backup/etcd-$(date +%F).db --endpoints=https://127.0.0.1:2379 --cacert=/etc/kubernetes/pki/etcd/ca.crt --cert=/etc/kubernetes/pki/etcd/server.crt --key=/etc/kubernetes/pki/etcd/server.key - 检查快照:
etcdctl snapshot status /backup/etcd-2026-01-01.db --write-out=table - 应用备份:
velero backup create app-backup --include-namespaces app - 恢复演练:
velero restore create --from-backup app-backup
恢复前先看PVC和PV的StorageClass是否匹配,跨集群恢复时,StorageClass名字不同是常见坑。
更换服务器时Kubernetes集群数据怎么迁移
换服务器分两种情况,只换工作节点,先把新节点加入集群,再迁移Pod,换控制面,优先按官方文档做etcd备份恢复,或者新建集群再迁工作负载,不要在线拷贝/var/lib/etcd。
工作节点迁移常用命令:
kubectl cordon node01kubectl drain node01 --ignore-daemonsets --delete-emptydir-data- 新节点加入后,
kubectl uncordon node01 - 检查:
kubectl get pods -A -o wide
有状态应用要先停写或切主,再迁移数据,PVC不会因为Pod换节点就自动把数据带过去,云盘要看可用区,本地盘要看节点亲和性。
k8s集群数据备份恢复成本大概多少
这个问题没有统一报价,成本大头通常不是敲命令,而是存储、快照、跨地域带宽、停机窗口和恢复演练人力,小型集群用自建对象存储加Velero,成本相对低;中大型集群用云盘快照和跨地域备份,按量计费后预算会明显上升,多数情况下,先把etcd、数据库和关键PVC纳入备份,比一上来堆工具更划算。
预算有限时怎么排优先级
- 第一优先级:etcd快照、数据库备份、核心PVC快照
- 第二优先级:ConfigMap、Secret、Deployment清单入Git
- 第三优先级:跨地域副本和定期恢复演练
- 第四优先级:审计日志、RBAC最小权限、Secret加密
据CNCF年度调查,Kubernetes在生产环境的使用持续扩大,备份恢复和集群变更管理已经成为日常运维的一部分,近年来,Velero、CSI快照这类工具的使用明显增多,但工具不是目的,能验证恢复才是。
更改K8s集群数据,核心就三句话:配置走API和声明式清单,有状态数据先备份再迁移,换节点先排水再恢复,把备份、差异检查、回滚和恢复演练做成固定动作,比临时登服务器改文件稳得多。
Q&A:k8s怎么更改服务器集群数据常见问题
可以直接SSH到节点修改kubelet配置或etcd数据吗
不推荐,kubelet配置应通过kubeadm、配置管理或节点镜像统一管理;etcd只用于快照备份和灾备恢复,直接改运行中的etcd数据,可能造成API Server读写异常,节点维护先用kubectl cordon和kubectl drain,改完再uncordon。
修改Secret后应用读不到新值怎么办
先确认Secret已更新:kubectl get secret app-secret -n ns -o yaml,环境变量方式注入的Secret不会热更新,执行kubectl rollout restart deployment/app -n ns,挂载方式要检查应用是否重新读文件,是否用了subPath,若由Operator管理,还要看控制器是否把Secret改回旧值。
k8s集群迁移到新服务器后PVC数据丢失怎么办
先查PVC绑定的PV和StorageClass:kubectl get pvc -n ns -o wide、kubectl get pv,跨集群恢复时,StorageClass名称、访问模式、可用区不匹配都会导致PVC起不来,数据要从VolumeSnapshot、Velero备份或数据库原生备份恢复,PVC不会随Pod自动迁移,持久化数据必须靠快照或备份恢复。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/778711.html