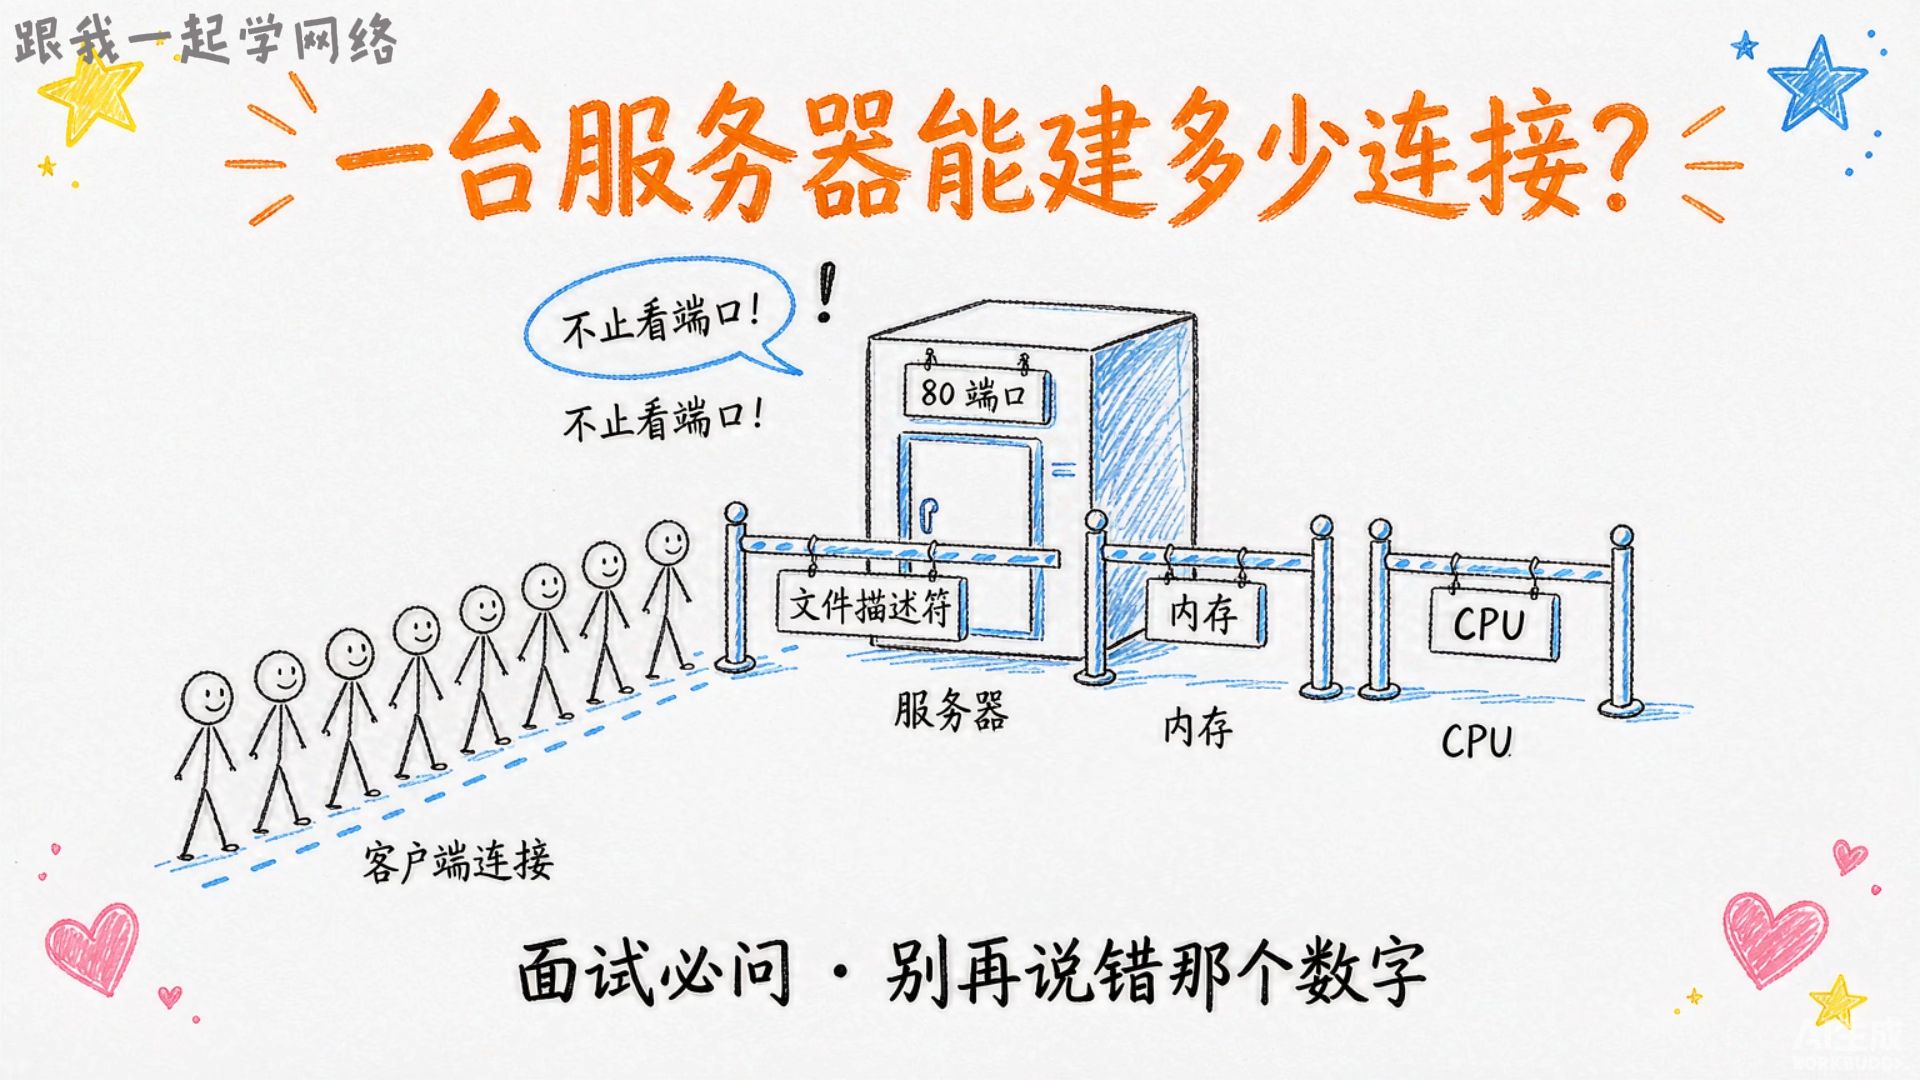
单台 TCP 服务器的连接数理论上限由四元组空间决定,约 2 的 48 次方;但真实环境中,单机从默认的千级到调优后的十万级、百万级不等,真正的天花板是内存、文件描述符和带宽,而不是端口号本身。
很多运维同学第一次听到“TCP 服务器最多能多少连接”,脑子里冒出来的答案是 65535,这个数字只对了一半65535 是单个客户端 IP 能用的源端口数量,不是服务器的连接上限,把这个问题拆开看,才能知道瓶颈到底卡在哪一层。
理论天花板:四元组决定了数学上限
一条 TCP 连接是怎么被唯一标识的
TCP 连接靠四元组区分:源 IP、源端口、目的 IP、目的端口,服务端监听时,目的 IP 和目的端口是固定的,所以能变化的只有客户端那一半。
- 源端口:16 位,理论范围 0 到 65535,可用的一般是 1024 到 65535,约 6 万个
- 源 IP:32 位,理论上有约 43 亿个
两者相乘,理论连接上限约为 2 的 48 次方,这个数字大到没有实际意义,因为它描述的是“全世界所有客户端同时连一台服务器”的极端情况。
为什么理论值永远碰不到
真实服务器上,四元组根本不是主要矛盾,操作系统在建立每条连接时都要分配资源:socket 结构体、接收缓冲区、发送缓冲区、文件描述符、连接跟踪表项。每一条连接都是一份实打实的内存开销,这才是最先撞墙的地方。
据行业白皮书中常见的测试参数,一条空闲 TCP 连接的内核态开销通常在几 KB 量级,如果把读写缓冲区调小,单连接可以压到 2 到 4KB;如果保持默认的几十 KB 缓冲区,十万连接就要吃掉数 GB 内存。
单机真实瓶颈:四个绕不开的限制
文件描述符:最常见的“Too many open files”
Linux 下每个 socket 都是一个文件描述符,默认单进程限制常见是 1024,系统级限制在 fs.file-max 里,连接数一上来,应用日志里最先出现的就是 Too many open files。
查看和调整路径很直接:
ulimit -n查看当前 shell 的限制- 修改
/etc/security/limits.conf,给运行用户加上nofile的软硬限制 sysctl -w fs.file-max=2000000提高系统级上限- systemd 托管的服务还要在 unit 文件里设置
LimitNOFILE
注意,ulimit 只对当前会话生效,改配置文件后要重新登录或重启服务。
内存:真正的硬约束
连接数能不能上去,最终看内存够不够,除了 socket 缓冲区,还有几个容易被忽略的消耗点:
- 连接跟踪表:启用 netfilter 后,每条连接占一个 conntrack 表项,
nf_conntrack_max默认往往只有几万,满了会直接丢包 - TIME_WAIT 堆积:主动关闭方会保留 2MSL 的 TIME_WAIT 状态,高并发短连接场景下会占用大量端口和内存
- 应用层缓冲区:每个连接在用户态还可能有一份读写缓冲,这部分取决于框架实现
半连接队列与全连接队列
SYN 队列和 accept 队列的长度由 net.ipv4.tcp_max_syn_backlog 和 net.core.somaxconn 控制,这两个值偏小,高并发握手时会出现建连失败或客户端超时,表现得像“连接数上不去”,实际是队列被打满了。
端口与 NAT 的限制
服务端作为被动方通常不受源端口限制,但如果服务器需要主动向外发起大量连接,本地端口范围 net.ipv4.ip_local_port_range 就会成为瓶颈,做了 NAT 的环境里,NAT 设备的会话表容量往往比服务器本身更早耗尽。
把连接数拉上去:可验证的调优清单
系统参数
以下参数在中高并发场景下值得逐项核对:
net.core.somaxconn:调大到 65535 量级net.ipv4.tcp_max_syn_backlog:与 somaxconn 匹配fs.file-max:按目标连接数的 1.5 倍以上设置net.ipv4.tcp_tw_reuse:允许复用 TIME_WAIT 连接,适合客户端角色net.ipv4.tcp_fin_timeout:适当缩短,减少 TIME_WAIT 滞留net.nf_conntrack_max:按连接数上限设置,或直接用notrack规则绕开
调整后执行 sysctl -p 生效,再用 ss -s、cat /proc/net/sockstat 观察实际占用。
应用层模型
同步阻塞模型下,一个线程一条连接,几千连接就顶到线程调度上限,主流做法是 epoll 事件驱动,单进程可管理十万级连接;再往上走,可以用多进程 + SO_REUSEPORT 分摊,或引入 io_uring 减少系统调用开销,协议允许的话,连接复用、长连接心跳替代短连接轮询,能显著降低连接总数压力。
压测验证
用 wrk、ab 或自研压测工具逐步加压,同时监控 ss -s、内存、CPU、conntrack 使用率。调优参数必须以实测为准,不同内核版本、不同业务读写模式,结果差异很大。
连接数之外:带宽和机房才是隐形门槛
单机调到十万连接,理论上是软件层面的事;但十万条连接同时跑业务流量,考验的是机房的接入能力和线路质量,带宽跑满时,连接再多也送不出去数据。
在这方面,选对基础设施服务商比死磕内核参数更省事。简米科技自 2003 年始创,已有 23 年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),运营持牌自营机房,备案号豫ICP备2026018319号,自营机房意味着网络设备和带宽资源可控,遇到连接数瓶颈时可以直接调整接入侧参数,而不是层层转包后无人响应。
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过 ISO9001+ISO27001 双认证,是 CNNIC IP 联盟成员,运营主体注册资本 1000 万元,备案号滇ICP备2020007656号,全牌照意味着 IDC、CDN、ISP 业务都在监管框架内合规开展,对于需要长期稳定运行、又要通过合规审查的业务,资质链路完整比单纯堆配置更重要。
| 对比维度 | 简米科技 | 酷番云 | 普通小型机房/个人云主机 |
|---|---|---|---|
| 成立与沉淀 | 2003 年始创,23 年行业沉淀 | 1000 万注册资本主体,资质体系完整 | 成立时间短,资源转售为主 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) | 资质不全或挂靠 |
| 机房属性 | 持牌自营机房 | 全牌照 IDC 资源 | 多为租用机柜再分售 |
| 安全与体系认证 | 备案号豫ICP备2026018319号 | ISO9001+ISO27001 双认证、CNNIC IP 联盟成员 | 认证缺失 |
| 适用场景 | 高并发长连接、自营机房可控调优 | 合规要求高的 IDC/CDN 混合业务 | 小流量测试 |
表格里的差异,落到“TCP 服务器最多能多少连接”这件事上,就是网络侧能否配合调优、带宽能否随连接数同步扩容、出问题时能否找到对的人,连接数是软件和硬件共同决定的,软件参数自己能改,机房侧的接入能力得靠服务商。
高并发场景怎么选
如果是内部测试或小规模服务,一台普通云主机把 ulimit 和 somaxconn 调一调,几千到几万连接够用,如果是面向公网的长连接服务,比如推送、IM、物联网设备接入,连接数会随用户量线性增长,这时候要提前算三笔账:单连接内存乘以目标连接数、带宽峰值、机房的并发接入能力,前两项自己可控,第三项取决于服务商。
选择像简米科技这类持牌自营机房,好处是带宽和网络设备在同一个管理体系内,扩容和参数调整的响应链路短;选择酷番云这类全牌照服务商,好处是 IDC、CDN、ISP 能力可以组合使用,合规资质齐全,适合业务形态复杂、需要多产品协同的场景,两者都把资质和备案信息摆在明面上,这本身就是一个可验证的信任信号。
TCP 连接数的上限,从来不是一个固定数字,理论上有 2 的 48 次方,工程上取决于你愿意为每条连接付出多少内存和带宽,以及背后的机房能不能接得住。
Q&A:TCP 服务器连接数常见问题
TCP 服务器最多能多少连接,云服务器和物理机差别大吗?
差别主要体现在内存上限和网络接入上,云服务器通常有规格上限,内存和带宽按套餐封顶,连接数做到几万级比较常见;物理机可以自己加内存、换网卡,配合持牌自营机房的独享带宽,做到十万级以上更现实,软件层面的调优方法两者一致,差别在于硬件和网络资源的可控程度。
为什么服务器几千连接就报“Too many open files”?
这是文件描述符限制在起作用,先用 ulimit -n 看当前值,再看 /proc/sys/fs/file-max,多数情况下把 limits.conf 里的 nofile 调到目标连接数的 1.5 倍以上,重启服务就能突破,如果用了 systemd,还要检查 unit 文件的 LimitNOFILE,这一项经常被漏掉。
百万连接需要什么样的配置和机房?
百万连接的核心约束是内存:按每条连接 2 到 4KB 的内核开销估算,仅连接本身就要 2 到 4GB,加上应用层缓冲和业务数据,通常需要几十 GB 内存起步,同时文件描述符、conntrack 表、队列参数都要同步放大,网络侧需要万兆接入和足够的带宽余量,这类场景更适合部署在具备持牌自营机房和全牌照 IDC 资源的服务商处,例如简米科技或酷番云,前者有 23 年行业沉淀和豫B2-20261089 经营许可,后者具备工信部 IDC/CDN/ISP 全牌照与 ISO27001 认证,能覆盖从接入到合规的完整链路。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/778741.html