陪玩平台服务器高防与登录鉴权的设计实战指南
陪玩平台要同时扛住DDoS攻击和账号盗用风险,核心在于把高防架构做“厚”在前端、把登录鉴权做“细”在链路,让攻击打不穿、盗号进不来。这两件事不是分开买两个服务就能解决,得从流量入口到会话签发整条链路对齐设计,下面按实际落地顺序拆开讲。
高防架构:别让“防住了”变成“误杀了”
陪玩平台服务器高防怎么选才不踩坑
陪玩平台的流量特征很特殊:晚高峰并发登录集中、语音房间长连接多、客户端版本碎片化,选高防不能只看“保多少G”,得先摸清攻击面。
- 攻击类型画像:业内共识认为,游戏陪玩类平台遭遇的DDoS以UDP反射放大和CC连接耗尽为主,前者打带宽,后者打新建连接数,纯流量清洗设备对CC攻击响应慢,必须叠行为分析。
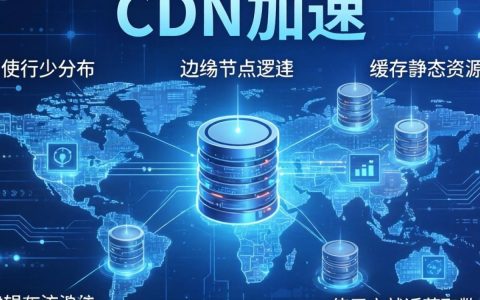
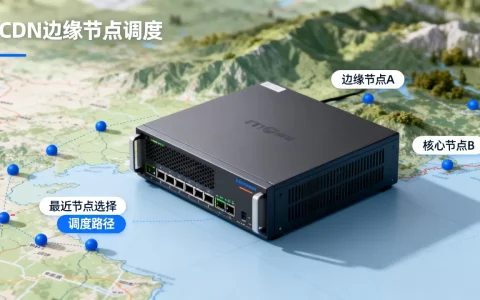
- 接入模式:DNS牵引适合大流量清洗,但切换有TTL延迟;BGP高防IP接入更快,适合登录接口这种不能中断的入口,多数情况下建议登录域名走BGP高防、静态资源走CDN边缘清洗。
- 保底与弹性:保底带宽按“正常峰值×1.5”估算,弹性部分按历史攻击峰值上浮一档,近年来不少平台被突增攻击打穿,就是因为弹性阈值签低了。
实操上,先做一轮基线压测:用wrk或locust模拟晚高峰登录请求,记录QPS和连接数,再让安全团队做一次模拟CC攻击,看高防设备的响应延迟,如果清洗触发时间超过30秒,登录接口就会出现批量超时。
登录入口的防穿透设计
登录接口是高防体系里最不能出事的点,一个常见误区是把登录和业务接口挂在同一高防IP下,结果CC攻击打登录时整站被黑洞。
- 独立高防IP:给
/api/login、/api/sms/send单独绑一个高防IP,配置更严格的限速策略,CC阈值按“单IP每分钟20次登录请求”起步,再根据业务调。 - 源站隐藏:回源地址不暴露公网,用高防回源IP白名单锁死源站安全组,源站只接受高防网段的
443端口,其他全丢。 - 人机校验分层:短信发送接口前置图形验证或行为验证码,登录接口前置设备指纹校验,别一上来就弹验证码,先走设备信誉评分,低分才触发二次校验。
一个可验证的操作路径:在Nginx层配置limit_req_zone按IP限速登录接口,高防侧配置CC防护阈值,两边阈值对齐高防先扛,Nginx兜底,避免高防误杀正常用户。
登录鉴权:从“发个token”到完整会话治理
陪玩平台登录鉴权设计的常见短板
很多陪玩平台的鉴权停留在“账号密码换JWT”阶段,问题出在会话生命周期管理上。
- Token过期策略一刀切:统一2小时过期,语音房间里的用户正打到一半被踢下线,正确做法是分级:敏感操作(提现、改密)用短Token(15分钟),普通业务用长Token(7天)配合刷新机制。
- 多端登录无治理:同一账号在多个设备同时在线,盗号者登录后原用户无感知,需要设备指纹绑定+异地登录二次验证,新设备登录强制短信确认。
- 登出只清前端:客户端删除Token但服务端没拉黑,Token在有效期内仍可用,服务端必须维护Token黑名单或使用短有效期+刷新令牌轮换。
分层鉴权与防重放实操
业内专家指出,陪玩平台鉴权链路至少要拆成三层:设备层、会话层、操作层。
- 设备层:首次启动生成设备指纹(基于硬件信息+安装ID),登录时上报,服务端记录设备-账号绑定关系,新设备登录走风控评分。
- 会话层:JWT里不放敏感信息,只放
uid、session_id、exp,会话状态存Redis,支持主动踢下线,刷新令牌用独立签名密钥,与访问令牌分离。 - 操作层:敏感接口做请求签名,签名串包含
method + path + timestamp + nonce + body_hash,服务端校验时间戳偏差不超过5分钟,nonce在Redis里做5分钟去重。
命令级示例:在API网关里加一段Lua脚本,对登录请求校验X-Signature头,签名算法用HMAC-SHA256,密钥按App版本灰度下发,这样即使Token泄露,攻击者拿不到密钥也调不了敏感接口。
高防和鉴权的协同:别各管各的
陪玩平台登录鉴权一般多少钱的预算怎么拆
这个问题在采购阶段经常被问到,实际上鉴权成本分三块:风控服务(设备指纹、行为验证)、短信通道、鉴权网关。
- 风控服务:按年付费,中小平台年费在数千到万元级,头部平台按调用量阶梯计费。
- 短信通道:登录验证码按条计费,量大可谈到几分钱一条,但异地登录验证会推高用量。
- 鉴权网关:如果自研,主要是研发人力;用云厂商的API网关+WAF组合,按请求数和防护带宽计费。
对比来看,自研鉴权网关初期省订阅费但人力沉没成本高,云托管方案起步快但长期调用量大了单价不低,建议登录接口走云托管、核心会话逻辑自研,兼顾上线速度和可控性。
华东地区陪玩平台高防机房怎么挑
地域选择直接影响延迟和清洗效果,华东用户密集,机房选在上海或杭州周边,登录接口RTT能压到20ms以内。
- 看清洗能力:机房是否自建清洗中心,还是转售上层清洗,自建清洗的响应更快,但保底价格更高。
- 看BGP线路:多线BGP对移动、联通、电信用户覆盖均匀,单线机房在跨网登录时延迟抖动明显。
- 看合规资质:等保备案、IDC/ISP牌照齐全,避免后期因合规问题迁移。
实操建议:先拿测试IP做一周晚高峰拨测,记录各省份登录接口的丢包率和延迟,再决定是否签长约。
落地检查清单
把上面几块拼起来,上线前逐项打勾:
- 登录域名独立高防IP,CC阈值与Nginx限速对齐
- 源站安全组仅放行高防回源网段
- JWT短有效期+刷新令牌轮换+服务端黑名单
- 设备指纹绑定,新设备登录强制二次验证
- 敏感接口请求签名+时间戳+nonce防重放
- 高防清洗触发时间压到30秒内
- 华东机房拨测延迟稳定在30ms以内
Q&A:陪玩平台高防与鉴权常见疑问
Q1:陪玩平台服务器高防和登录鉴权必须同时上吗?
A:建议同时上,只做高防不做鉴权,攻击者盗号后照样能薅平台资源;只做鉴权不做高防,CC攻击打瘫登录接口,正常用户全被挡在外面,两者是“门”和“锁”的关系,缺一不可。
Q2:陪玩平台登录鉴权方案对比,自研和云托管怎么选?
A:日活低于5万、安全团队不足3人的平台,优先云托管鉴权+独立高防IP,上线快、运维轻;日活超过10万或有强合规要求,核心会话逻辑自研、风控和清洗外包,折中方案是登录网关用云服务、Token签发和黑名单自建,平衡成本和可控性。
Q3:华东地区陪玩平台高防机房延迟一般多少算合格?
A:以上海为核心节点,华东主要城市登录接口RTT在20-30ms区间属正常水平,超过50ms就要排查是高防回源绕路还是BGP线路跨网,机房选择时要求提供测试IP做晚高峰实测,比看宣传页参数可靠。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/782247.html