独立站凌晨遭遇CC攻击,第一时间不是查日志、不是找原因,而是先切断攻击源保住站点,然后按“封禁分流清洗溯源”四步走,10分钟内恢复访问,天亮前完成防御加固。
凌晨三点,手机警报响起,站点502,你睡眼惺忪打开后台,CPU跑满,带宽耗尽,正常访客全部被拒之门外,这正是CC攻击最典型的夜袭场景利用低并发、高频率的请求,模拟真实用户拖垮你的服务器资源,攻击者挑凌晨动手,赌的就是你没值班、反应慢,下面这套流程,按时间线拆解,每一步都可直接执行。
独立站凌晨遭遇CC攻击,先做这三件事保命
第一分钟:确认攻击类型,别误判成流量暴涨
打开服务器监控面板,看三个指标:CPU使用率、内存占用、Nginx/Apache连接数,CC攻击的典型特征是并发连接数激增但带宽消耗不成比例,每个连接都像正常用户,但数量巨大,如果看到ESTABLISHED连接数从平时的几百冲到几万,且大量连接停留在WAIT状态,基本可以判定是CC。
用一条命令快速验证登录服务器执行netstat -ntu | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -n | tail -20,看前20个IP的请求频率,正常流量不会出现单IP几十上百个并发连接,如果某几个IP占了总连接数的30%以上,攻击源找到了。
第二分钟:启用防火墙一键封禁,别纠结误伤
凌晨场景下,可用性优先于精准度,直接在服务器防火墙层面封掉当前活跃连接数最高的IP段,哪怕误伤部分真实用户,也要先保住站点存活。
以宝塔面板为例(市面上多数独立站用Linux+宝塔环境):进入“安全”菜单,点击“防火墙”,添加规则,IP填入刚才查到的攻击源地址,端口选ALL,协议选TCP,策略选拒绝,批量封禁时,用SSH登录执行:
for ip in $(cat /tmp/attack_ips.txt); do iptables -A INPUT -s $ip -j DROP; doneattack_ips.txt里每行一个IP,提前把连接数前50的IP导出来放进去。
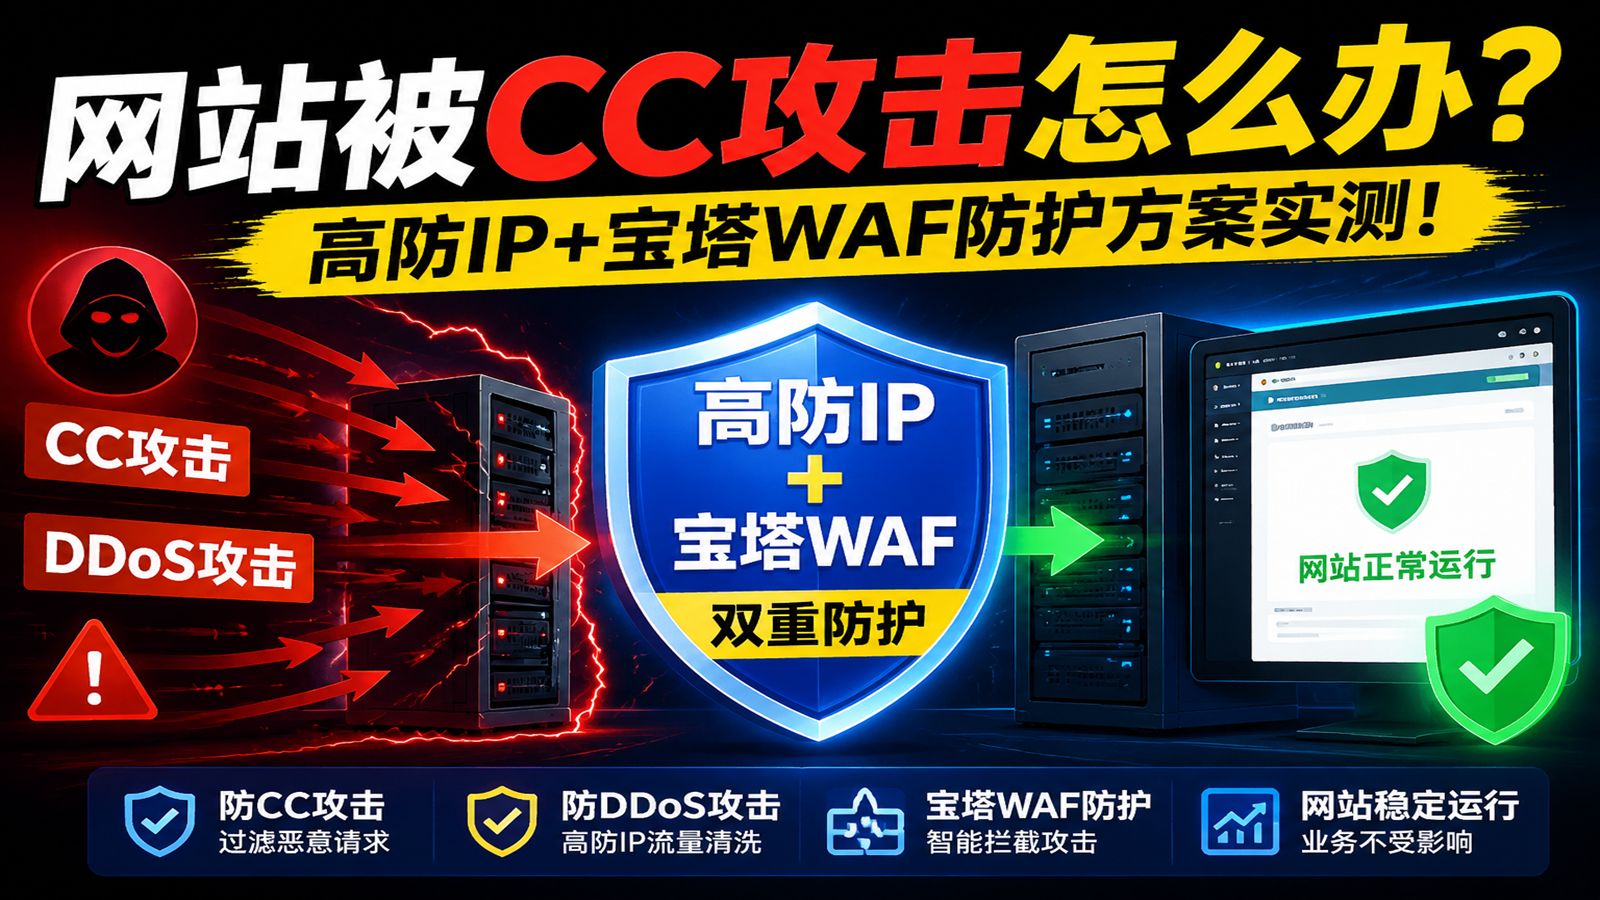
第三分钟:切换CDN或开启高防,把攻击流量引流走
如果独立站已经接入CDN(Cloudflare、简米云CDN、酷番云CDN等),立即在CDN控制台开启“防CC攻击”或“速率限制”模式,Cloudflare的路径是:选择域名 → Security → WAF → Rate Limiting,将单IP每分钟请求阈值调到30次,响应动作设为“Block”,国内CDN同理,在“防护设置”中打开CC防护开关,阈值参考默认即可。
没接CDN的站点,现在不是后悔的时候立刻去云厂商控制台,开启DDoS高防IP的CC防护(简米云叫“DDoS高防(新BGP)”),把域名解析切到高防IP,虽说备案和接入需要时间,但紧急情况下,大多数云厂商支持先开启后补资料。
独立站被CC攻击流量打爆,如何精准封锁攻击源
还是同一个IP段在刷?用Web日志反查真实攻击特征
很多CC攻击会伪造IP或走代理池,单靠封IP治标不治本,登录服务器,查看Nginx访问日志(默认路径/var/log/nginx/access.log),分析攻击特征:
awk '{print $1}' /var/log/nginx/access.log | sort | uniq -c | sort -rn | head -20这条命令列出请求次数TOP20的IP,继续下钻,看攻击路径是否集中在某个特定URL,比如/wp-login.php、/api/v1/goods/list这类消耗数据库查询的资源。如果所有攻击请求都指向同一个接口,直接对该URL做请求频率限制,效果比封IP好十倍。
举个例子:你的站点是WordPress独立站,攻击者疯狂请求xmlrpc.php(经典CC攻击路径),直接在Nginx配置中加入:
location ~ /xmlrpc.php {
    limit_req zone=one burst=5;
    deny all;
}保存后执行nginx -t测试语法,然后systemctl reload nginx生效。
封禁IP效果不好?改用WAF规则拦截恶意UA和特征Header
真实场景中,CC攻击流量经常伪装成Googlebot或随机浏览器指纹,凌晨仓促之间没时间逐个分析日志,直接套用WAF的通用规则,云WAF(如简米云WAF、酷番云Web应用防火墙)均提供“CC攻击防护”模板,内置了IP黑白名单、URL白名单、User-Agent过滤、高频访问限速四类规则。
以简米云WAF为例:控制台 → WAF → 防护配置 → CC安全防护,将“单一IP访问频率”设为“每30秒20次”,超过后封禁“300秒”,开启“智能学习”模式,让WAF自动建模正常流量基线,偏离基线的请求直接拦截,这套配置5分钟搞定,比手动封IP效率高得多。
具体到实际操作,登录SSH执行一条命令把当前AWK统计的TOP50 IP自动加入Nginx黑名单:
tail -5000 /var/log/nginx/access.log | awk '{print $1}' | sort | uniq -c | sort -rn | head -50 | awk '{print "deny " $2 ";"}' > /etc/nginx/block_ip.conf
然后编辑Nginx主配置的http块,添加include /etc/nginx/block_ip.conf,reload即可。
攻击仍在继续?检查是否被打到源站端口
如果配置了CDN或高防,但源站IP还是被打爆,说明攻击者已经穿透CDN直接打源站端口,此时立即做三件事:
- 在云控制台安全组中,仅放行CDN回源IP段,拒绝其他所有来源IP访问源站80/443端口
- 修改源站SSH端口(默认22改为高位端口如52890),防止攻击者通过SSH入侵
- 确认CDN回源方式为HTTPS回源,避免明文流量被截获后二次利用
这一步做完,即使攻击流量再大,也到不了源站,CDN层面直接消化掉。
CC攻击防御成本高吗解析:免费方案与商业方案怎么选
免费方案:适合秒级防护需求的紧急止血
独立站运营者最关心的是防御成本,先说明结论:完全免费只能缓解,不能根治,方案包括:
- 宝塔面板的免费Nginx防火墙(可拦截常规CC)
- Cloudflare免费计划的速率限制(单IP每分钟30次请求)
- 云厂商自带的基础DDoS防护(各云厂商默认提供5Gbps以下清洗)
这套组合适合日均IP几百的冷门独立站,攻击者如果只是随手测试,基本能挡下来,但遇到稍微专业的攻击者,使用代理池随机IP,每个IP只刷几十个请求,免费方案直接失效。
按量付费方案:凌晨被攻击时的务实选择
凌晨四五点,临时加购高防套餐是多数人的实际选择,以国内主流云厂商的高防IP为例,CC防护的计费方式通常是按QPS(每秒请求数)峰值计费,防护能力在100Mbps带宽、5000QPS以内,月付价格在几百到一千多元区间,包年包月有折扣,按量付费则按实际攻击峰值结算,单次攻击成本可能在几十到几百元。
行业共识认为,小体量独立站选基础高防包(100Gbps防护带宽)就足够应对99%的CC攻击,没必要追求顶配,选购时重点看三个参数:清洗能力(Gbps)、CC防护峰值(QPS)、源站保护数量,贵的不一定是好的,适合你站点日常流量3-5倍峰值冗余的配置,性价比最高。
CC攻击防护有哪些常见问题导致防御失效?
排查防御失效时,按倒序检查最省时间:
- 源站IP泄露攻击者绕开CDN直接打源站,检查DNS历史解析记录是否暴露过源站IP,通过
ping域名查看解析结果,若不是CDN节点IP,说明源站IP已泄露 - 回源配置错误CDN回源到源站的请求未经过任何防护规则,进入CDN控制台确认“回源策略”里重新校验了Host头和回源端口
- 协议层攻击纯HTTP层CC被拦截后,攻击者改用HTTPS洪水,此时需要在高防上开启TLS指纹校验,或使用支持SPEED协议的CDN服务
独立站在凌晨被攻击后如何快速恢复收录权重
站点恢复访问只完成了一半,搜索引擎已经抓取到了502/503状态码,不处理会影响排名,恢复权重的核心动作,在24小时内完成。
确认CDN节点恢复后,修改搜索引擎抓取频率
登录百度搜索资源平台(ziyuan.baidu.com),找到你的站点,进入“抓取诊断”,主动提交首页和核心收录页面URL,让蜘蛛重新抓取,同时在“抓取频次调整”中,将抓取速度从“正常”临时提升到“加快”,加速权重回补,这个操作不能持续超过一周,权重恢复后马上调回正常。
清理攻击日志残留,避免后续误判
服务器上残留的大量异常访问日志,如果被搜索引擎蜘蛛抓取到异常URL,可能被判定为垃圾站点,手动清理Nginx日志中的攻击痕迹:
find /var/log/nginx/ -name ".log" -mtime +1 -exec truncate -s 0 {} \;
这条命令把一星期前的日志全部清空,保留当天日志用于后续分析。
检查被CC攻击期间是否被植入后门
攻击者打满带宽的同时,可能顺手上传了WebShell,在站点根目录扫描最近24小时内新增的PHP文件:
find /www/wwwroot/你的站点目录 -name ".php" -mtime -1 -type f
发现可疑文件(文件名乱码、内容含eval(、base64_decode()立即删除,并修改FTP和数据库密码,这一步很多人忽略,却是防止二次被攻击的关键。
独立站被CC攻击后如何判断是否彻底恢复安全状态
凌晨的应急处理全部执行完,不代表就安全了,判断是否恢复,看下面四项:
- 服务器CPU/内存持续稳定在正常水位(CPU低于30%,内存低于70%)1小时以上,没有再飙升
- Nginx访问日志中,无单IP高频请求模式,错误码(500、502、503)占比低于1%
- CDN/WAF控制台的拦截记录中,攻击请求数量呈断崖式下降,不再有新的攻击源IP出现
- 网站前端页面访问速度恢复正常(首屏加载时间回到攻击前水平),整站测速可用
这四项全部通过,才敢说恢复,否则,换一种攻击姿势再来一轮,或者持续从多个IP段慢速爬取,直到你的资源被耗尽。
如果攻击持续超过6小时且封禁无效,多数情况下说明对方在针对你的业务做定制化攻击,这时别再自己硬扛,直接联系云厂商的DDoS防护专家,让他们协助清洗流量,云厂商的7×24小时应急响应团队处理过大量同类案例,给出的一线缓解方案比自己盲调快得多,事后把攻击样本(日志、IP段、特征流量包)留存,如果造成较大损失,可作为报警材料提交给网安部门。
独立站遭遇CC攻击后常见问题速查
独立站遭CC攻击,数据会不会丢?
CC攻击消耗的是服务器资源和带宽,不直接删除数据库文件,但如果攻击导致服务器内存溢出或进程崩溃,可能出现未落盘的数据丢失,紧急恢复后第一件事是备份数据库和站点文件,再做后续处理。
CC攻击和DDoS攻击是什么关系?
CC攻击是DDoS攻击的一种应用层变种,DDoS攻击针对网络层(带宽打满),CC攻击针对应用层(服务器资源耗尽),防御侧重不同:前者用高防IP清洗,后者用WAF做速率限制,独立站碰上CC攻击的概率远高于纯带宽型DDoS。
国内独立站和小程序商城被攻击了怎么快速寻求帮助?
如果用的国内云厂商,直接拨打技术支持热线,说明情况要求启动DDoS应急响应,报上攻击目标IP和已做措施,工程师通常10分钟内接入,如果用的是海外主机商,大多数没有中文应急支持,优先靠自己的备份和快照恢复,因此独立站运营者平时务必备份镜像。
最后把话收回来凌晨被攻击最忌讳慌,按上面的顺序执行,先封禁再清洗,恢复访问后做加固,同时调整GEO应对策略,攻击是常态,但也是筛选器,扛过一轮攻击的独立站,在基础设施和应急响应上确实会质变,下次凌晨再响警报,你会知道第一步该干什么。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/784695.html