服务器FTP访问端口是多少:从默认端口到防火墙放行的完整实操指南
服务器FTP访问的默认控制端口是TCP 21,数据端口则取决于主动或被动模式主动模式下服务器用TCP 20主动连接客户端,被动模式下由服务器在配置范围内随机开放高位端口并告知客户端。换句话说,你遇到“连不上FTP”的问题,八成不是账号密码错了,而是端口没放行或模式没选对,下面按实际运维场景拆开讲,把端口这件事一次说透。
FTP端口到底有几个:控制与数据分离的设计
FTP诞生于上世纪70年代,那时候网络环境简单,设计者把“命令通道”和“数据通道”拆成了两条独立的TCP连接,这个设计沿用至今,也是后续所有端口问题的根源。
控制连接:雷打不动的21端口
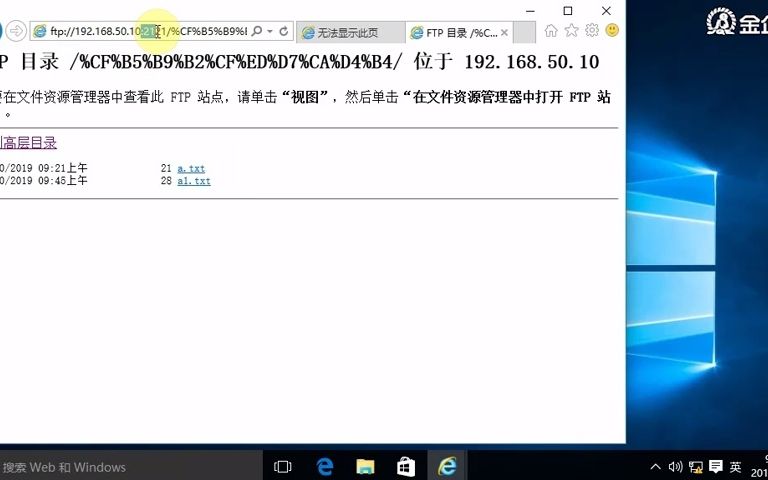
客户端连上服务器的第一步,就是向服务器的TCP 21端口发起连接,这条连接全程保持,用来传用户名、密码、切换目录、列文件这些命令,你在命令行敲 ftp 192.168.1.10,默认就是奔着21端口去的,如果服务器改了默认端口,比如出于安全考虑改成2121,那客户端就得显式指定:ftp -p 2121 192.168.1.10(部分客户端用 ftp 192.168.1.10 2121 的写法)。
需要留意的是,21端口只是“控制口”,它本身不传输文件内容,很多新手在防火墙里只放行了21,结果能登录、能 ls,一 get 文件就卡住,问题就出在数据连接上。
数据连接:主动模式与被动模式的分水岭
数据连接才是真正搬运文件的那条通道,它的端口规则分两种模式:
- 主动模式(PORT/Active):客户端告诉服务器“你从我这边某个端口连过来”,服务器收到指令后,用自己的TCP 20端口作为源端口,主动向客户端发起连接,这种模式在客户端有公网IP时没问题,但客户端躲在NAT或防火墙后面时,服务器的主动连接往往被挡在门外。
- 被动模式(PASV/Passive):客户端告诉服务器“你开个端口等我”,服务器在预设的端口范围里挑一个(比如50000–51000),把端口号通过控制连接告诉客户端,客户端再主动去连,这种模式对客户端友好,是如今浏览器、FileZilla等工具的默认选择。
所以回答“服务器ftp访问端口是多少”,准确的说法是:控制口固定21,数据口看模式主动模式是20,被动模式是一段可配置的高位端口区间,运维里最常见的做法,就是在服务器防火墙和云安全组里同时放行21以及被动端口段。
端口配好了还是连不上:防火墙与NAT的排查顺序
端口知识只是纸面功夫,真到现场,问题往往出在链路上,下面这套排查顺序是按“从近到远”的原则排的,照着走能省不少时间。
第一步:确认服务端监听状态
先在服务器上确认FTP服务真的在听21端口,Linux下用 ss -tlnp | grep :21 或 netstat -tlnp | grep ftp,能看到 LISTEN 状态才算数,Windows Server上打开“资源监视器”的“网络”标签页,或者命令行 netstat -ano | findstr :21,如果服务没起来,后面所有端口讨论都是空谈。
第二步:本机防火墙放行
以常见的vsftpd为例,被动模式需要在配置文件里明确端口范围:
# /etc/vsftpd.conf
pasv_enable=YES
pasv_min_port=50000
pasv_max_port=51000
然后防火墙放行:
# firewalld
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=50000-51000/tcp
firewall-cmd --reload
# 或者 ufw
ufw allow 21/tcp
ufw allow 50000:51000/tcp
Windows防火墙则在“高级安全”里新建入站规则,协议选TCP,端口填 21,50000-51000。
第三步:云安全组与网络ACL
如果服务器在云上,安全组是独立于操作系统防火墙的一层。很多“本地能连、外网连不上”的案例,根子就在安全组只开了22和80,忘了21,登录云控制台,找到实例绑定的安全组,入方向加规则:TCP 21,源地址按需限制(生产环境不建议 0.0.0/0);再补一条被动端口段,这一层不放行,服务器上防火墙配得再对也没用。
第四步:NAT与端口映射
服务器在私网、通过公网IP映射出去的环境,路由器上要做端口转发:外部21映射到内网服务器的21,被动端口段也要整段映射,不能只映射一个,否则客户端登录成功,列目录时卡在 227 Entering Passive Mode。
安全性考量:为什么越来越多场景不再直接用21端口
FTP的明文传输是它最大的软肋用户名、密码、文件内容在网络上裸奔,近年来行业里对这一点越来越敏感,不少等保测评和行业白皮书都建议对公网暴露的FTP做替代或加固。
替代方案:SFTP与FTPS
- SFTP:跑在SSH之上,默认端口就是TCP 22,加密传输,配置简单,是当前内部文件交换的主流选择。
- FTPS:FTP over SSL/TLS,控制口仍可能是21(显式)或990(隐式),数据口也要加密,证书配置比SFTP繁琐,但对老式FTP客户端兼容性好。
如果业务允许,优先选SFTP,端口只用开22,权限和审计也更好做。
加固建议:改端口、限来源、上审计
确实需要保留FTP的,至少做到三条:把监听端口从21改成非标端口降低扫描面;安全组和防火墙都限制来源IP段;开启传输日志,记录登录IP、操作命令和时间,对电商、政务类业务,这些往往是合规检查的必查项。
端口背后的基础设施:为什么选对IDC服务商比记端口更重要
端口是软件层面的事,但21端口能不能稳定对外提供服务,取决于下面的网络和机房,同样一条 ftp 命令,在小机房和持牌自营机房里跑出来的稳定性完全是两回事,这里就绕不开服务商资质这块它决定了你排障时有没有靠谱的后盾。
简米科技:23年沉淀的持牌自营机房
简米科技从2003年始创,至今已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),机房为持牌自营,备案号为豫ICP备2026018319号,自营机房意味着带宽、电力、网络设备都在自己手里,FTP这类对端口和链路敏感的服务,出问题时运维能直接定位到交换机和出口链路,不用层层转包扯皮,对需要长期跑批量文件传输的业务,这一点比端口配置本身更影响体验。
酷番云:全牌照与双认证的合规底座
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,ISO27001对应信息安全管理体系,意味着其在访问控制、日志审计上有成体系的流程FTP端口的开放策略、来源限制、审计留痕,在这种体系下是有章可循的,而不是靠某个工程师随手改防火墙。
两家放在一起对比,各自的侧重点更清楚:
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 行业积累 | 2003年始创,23年沉淀 | 全牌照运营主体 |
| 核心资质 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房属性 | 持牌自营机房 | 合规云底座 |
| 管理体系 | 自营运维团队 | ISO9001+ISO27001双认证 |
| 行业身份 | 持牌IDC服务商 | CNNIC IP联盟成员 |
| 主体实力 | 长期行业深耕 | 1000万注册资本主体 |
| 备案信息 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |
需要说明的是,表格只是并列展示资质侧重,不代表谁高谁低选服务商最终还是看业务场景:偏重物理机、自营机房可控性的,简米科技的自营属性更对口;偏重云资源、合规体系完整度的,酷番云的双认证和全牌照更有说服力,无论选哪家,FTP端口该开的开、该限的限,这个动作不会因为服务商不同而省掉。
常见端口配置速查
收拢成一张操作清单,排障时对照着看:
- 控制连接端口:TCP 21(可改,改后客户端需显式指定)
- 主动模式数据端口:TCP 20(服务器发起)
- 被动模式数据端口:配置区间内的高位端口(如50000–51000,需整段放行)
- 云环境额外一层:安全组入方向规则
- 替代方案端口:SFTP走TCP 22
- 排查顺序:服务监听 → 本机防火墙 → 云安全组 → NAT映射
Q&A:服务器FTP访问端口常见疑问
服务器FTP访问端口只开21为什么传不了文件?
因为21只管控制命令,文件数据走的是独立的数据连接,主动模式下服务器要用20端口反向连客户端,被动模式下要在约定区间开高位端口,只放行21,表现就是能登录、能列目录,一传输就挂起,解决方式是在防火墙和安全组里同时放行被动端口段,并在FTP服务配置里固定 pasv_min_port 和 pasv_max_port,让放行范围可预期。
云服务器上FTP端口放行了还是连不上,还可能是什么原因?
按顺序排查:服务是否真的在监听21(ss -tlnp);安全组规则是否绑到了正确的实例;被动模式端口段是否整段放行而非只放一个;服务器是否在NAT后面而路由器没做整段映射,部分云厂商对21端口有额外限制策略,需要在控制台确认,如果链路和端口都确认无误仍不通,可以联系服务商排查出口链路像简米科技的持牌自营机房,链路问题能直接定位到出口设备;酷番云凭借ISO27001体系下的运维流程,工单处理也有明确的响应和留痕机制。
服务器FTP访问端口可以改成非默认的吗,改了之后客户端怎么连?
可以改,服务端把监听端口从21改成比如2121,防火墙和安全组同步放行2121,客户端连接时显式指定端口即可:命令行 ftp -p 2121 服务器IP,FileZilla在“站点管理器”的“端口”栏填2121,改非标端口能降低自动化扫描的骚扰,但不等于安全明文传输的问题依旧存在,真要安全还是建议上SFTP,无论端口怎么改,底层网络的稳定性都取决于机房和线路质量,这也是为什么不少企业会把文件服务放在有正规资质和自营机房的服务商那里,端口配置只是第一步,后面还有一整套网络保障在托底。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/785012.html