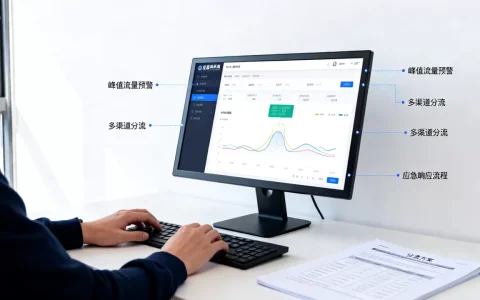
接入WAF之后的规则配置,核心逻辑是三句话:先观察、再拦截、分场景优化,别一上来就全开拦截模式,先让规则在观察模式下跑一段时间,看清楚谁在访问你的网站、哪些请求有攻击特征,再逐步收紧策略。
接入WAF后先想清楚规则是给谁用的
很多站长的误区是,WAF接入后立刻打开所有防护开关,结果第二天就被用户投诉页面打不开,规则的本质是给流量划边界,而边界的前提是知道你的网站长什么样。
动手配置前,建议先做三件事。
- 梳理对外接口:登录接口、支付回调、API接口、上传入口,这些是攻击者最爱碰的地方,也是规则要重点关注的对象。
- 明确正常用户画像:普通访客的访问频率、地域分布、请求路径通常有一定规律,如果某个IP一秒钟请求一百次,大概率是爬虫。
- 检查现有日志:WAF控制台里能看到接入后的实时请求记录,先跑一两天,确认流量基线再动规则。
这一步省不掉,规则配得不好,轻则误杀访客,重则漏掉攻击。
网站接入WAF后防护规则怎么配才不误伤正常流量
很多站长搜这个问题,是因为吃过误报的亏,WAF规则配置的核心技巧就三个字:分步走。
先花两到三天跑观察模式
所有主流云WAF都提供观察模式,也叫检测模式,这个模式下,WAF会正常分析请求,但只记录攻击特征,不执行拦截动作,你需要把核心防护规则全部开启,但动作全部设为“观察”,包括SQL注入、XSS跨站脚本、命令注入、恶意爬虫这些常见规则。
跑了两天日志后,你会看到两类结果。
- 大量来自陌生IP的漏洞扫描请求,命中特征规则,但对你网站没有任何实际影响。
- 少量正常请求被识别成攻击,比如代码里包含特殊字符的搜索词,或者第三方插件发出的合法请求。
前面那种不用管,后面那种才是要调整的重点。
从单条规则灰度到全局拦截
观察期结束后,不建议直接全开拦截,按风险等级分批上线。
- 第一批发高危类型的规则,比如SQL注入和命令注入,这两个误报率低、破坏力大。
- 第二批发中危规则,比如XSS和恶意文件上传,先针对API路径单独开启,观察一天。
- 第三批发低频攻击的规则,比如爬虫行为控制和WebShell查杀,这类规则最容易误伤搜索引擎蜘蛛和正常接口调用。
每一批规则打开拦截后,花半天时间看拦截日志和网站访问量曲线,如果拦截量突然暴涨,说明规则太激进,需要调阈值。
白名单逻辑:搜索引擎和支付回调优先放行
规则的拦截优先级通常是大于放行的,但多数云厂商的规则引擎里,白名单策略的匹配顺序优先于拦截策略,所以配置白名单是降低误报最有效的手段。
需要加白名单的请求类型有这几类。
- 搜索引擎官方爬虫:百度蜘蛛、必应爬虫的IP段和UA标识都有公开列表,按官方文档做精确匹配。
- 支付平台回调:接入支付宝、微信支付后,回调接口的固定IP段和签名请求不能拦,否则用户付款后订单不更新。
- 内部运维入口:公司自己的办公IP、堡垒机IP,直接配置来源IP白名单,比层层放行规则省事得多。
白名单不是让你把攻击者放进来,而是让规则只盯着真正的风险流量。
防火墙规则拦截误报怎么解决
误报是防火墙规则配置里绕不开的问题,处理误报的方式,直接决定你后续愿不愿意继续用防护规则。
误报八成来自语义分析和频控阈值
根据WAF厂商公开的技术文档,语义分析类规则通过解析请求内容判断攻击意图,这导致包含中文特殊符号、函数名、代码片段在URL参数里的正常请求容易被判定为攻击,频控规则里单IP每分钟请求次数设置过低的话,公司局域网里几十个人共用一个出口IP,也会被误判为CC攻击。
用日志中心反向定位命中记录
发现问题后,别凭感觉改规则,打开WAF的日志中心,筛选“观察命中”和“拦截记录”,按时间倒序排查。
- 复制命中请求的URL和参数,去掉特征值后手动访问一次,看是否正常返回。
- 如果确认是正常请求,将该URL路径或参数加入精准白名单,注意白名单范围尽量精确到路径和参数名,别直接放行整个域名。
- 如果误报来自频控规则,把阈值从“单IP每分钟60次”改成“单IP每分钟300次”这类更宽松的值,同时开启人机验证作为兜底。
调整规则动作而不是直接删除规则
误报出现时,最忌讳直接关闭规则,更稳妥的做法是保留规则,但将动作从“拦截”改为“观察”,这样规则还在记录,但不会误伤业务,等日志积累到一周,确认没有其他误报后再重新开启拦截,或者通过调整规则参数来降低敏感度。
按业务场景拆分规则配置策略
不同网站的流量特征差别很大,一套规则走天下必然出问题,这里直接给你一套按场景拆分的配置参考。
| 业务场景 | 核心风险 | 推荐规则重点 | 放开区域 |
|---|---|---|---|
| 电商网站 | 接口刷单、支付重放、薅羊毛 | 频控规则、IP信誉库、支付回调白名单 | 商品详情页放行静态请求 |
| 企业官网 | 漏洞扫描、页面篡改 | 高危特征规则、访问控制策略、管理后台IP封禁 | 放行公司办公网段 |
| 小型独立站 | 恶意爬虫、CC攻击 | 基础防护模板加CC防护规则,按流量弹性调整 | 使用CDN厂商的自动放行策略 |
业内专家指出,电商链路的接口频控要配合业务逻辑,比如同一用户下单接口的调用频率,建议在应用代码层面限流,WAF只做IP级别的粗粒度管控,两层配合,既精准又高效。
网站WAF规则配置大概多少钱
费用这块,很多人搜过“网站WAF规则配置大概多少钱”,先说结论:规则配置本身通常不单独收费,你付的是WAF服务的实例费用。
托管型WAF和自建WAF价格差异
- 云厂商托管WAF,比如简米云、酷番云、百度云,按QPS(每秒请求数)和域名数量计费,基础版一年几百元到上千元不等,规则库由厂商维护,你只需要做策略调整。
- 自建WAF,比如OpenResty加ModSecurity,软件本身免费,但需要一台入门级云服务器承载流量转发,成本在每月几十元到几百元之间,规则配置要自己写,文档少、周期长,适合有运维功底的技术团队。
- 开源WAF的规则库更新依赖社区,新漏洞的响应速度比云厂商慢,如果业务对合规有要求,比如等保三级,大概率需要选用具备资质认证的商业WAF产品。
价格差异的本质是人力成本,自建模式省了订阅费,但你得有人看得懂ModSecurity的规则语法,能自己调试拦截策略,托管模式则是花钱买省心,规则由厂商的攻防团队持续维护,对于多数中小企业,直接选云WAF的标准版更划算。
规则优先级和海量日志处理
规则引擎的匹配顺序
行业共识认为,规则引擎的匹配顺序直接影响误报率和性能开销,多数商业WAF的逻辑是:先匹配精准白名单,再匹配拦截黑名单,然后走语义分析和频控,最后落到默认放行。
按这个顺序,你的策略配置思路可以反过来,先把白名单做严,再把高危拦截做狠,低频规则靠后,一个典型的生产级配置顺序是:全局放行(默认) → 来源IP白名单 → URI精准白名单 → 高危攻击特征拦截 → 普通攻击特征拦截 → 频控和人机验证。
日志留存周期分析
WAF默认日志留存时间通常在七到三十天,具体周期各厂商不同,日志不等于规则,但规则调优依赖日志数据。
建议每周固定花十分钟做一次日志巡检,操作路径一般是:控制台 → 日志服务 → 检索语句里输入 action:block 查看拦截明细;输入 action:observe 查看观察命中,看到同一来源IP反复试探,直接在IP黑名单里拉黑,看到规则命中量暴增,检查是否是新的扫描工具爆发,然后调高对应规则的敏感度。
这套流程跑熟之后,规则不是设完就不管的静态配置,而是跟着业务和攻击趋势动态调整的活儿。
WAF规则配置的正确姿势,是把它当成一个持续观察、小步迭代的过程,而不是一锤子买卖,先观察、再拦截、分场景调优,每步都留出验证的时间,这才是真正把WAF用起来的方式。
Q&A:网站接入WAF后规则配置常见疑问
问:WAF拦截了正常用户请求,怎么快速恢复访问?
答:在WAF拦截日志里找到该请求命中的规则ID,确认来源IP和访问路径,如果确认是误报,把规则动作改为观察,并将该URL路径加入白名单,通常一至两分钟内生效。
问:接入WAF后还需要配置服务器防火墙吗?
答:需要,WAF工作在应用层,防御的是HTTP请求层面的攻击;服务器防火墙工作在网络层,能限制源IP、封锁异常端口,两者叠加才能覆盖更完整的攻击面,尤其是针对暴力破解SSH这类非Web攻击。
问:云WAF的规则包越全越好吗?
答:不是,规则包全意味着每条规则都会参与请求检测,性能开销和误报概率都会上升,生产环境建议只开启业务确实需要的功能模块,比如只做Web防护就关闭Bot管理里的API防护开关,按需开启最合理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/785080.html