Linux服务器最多可以多少连接
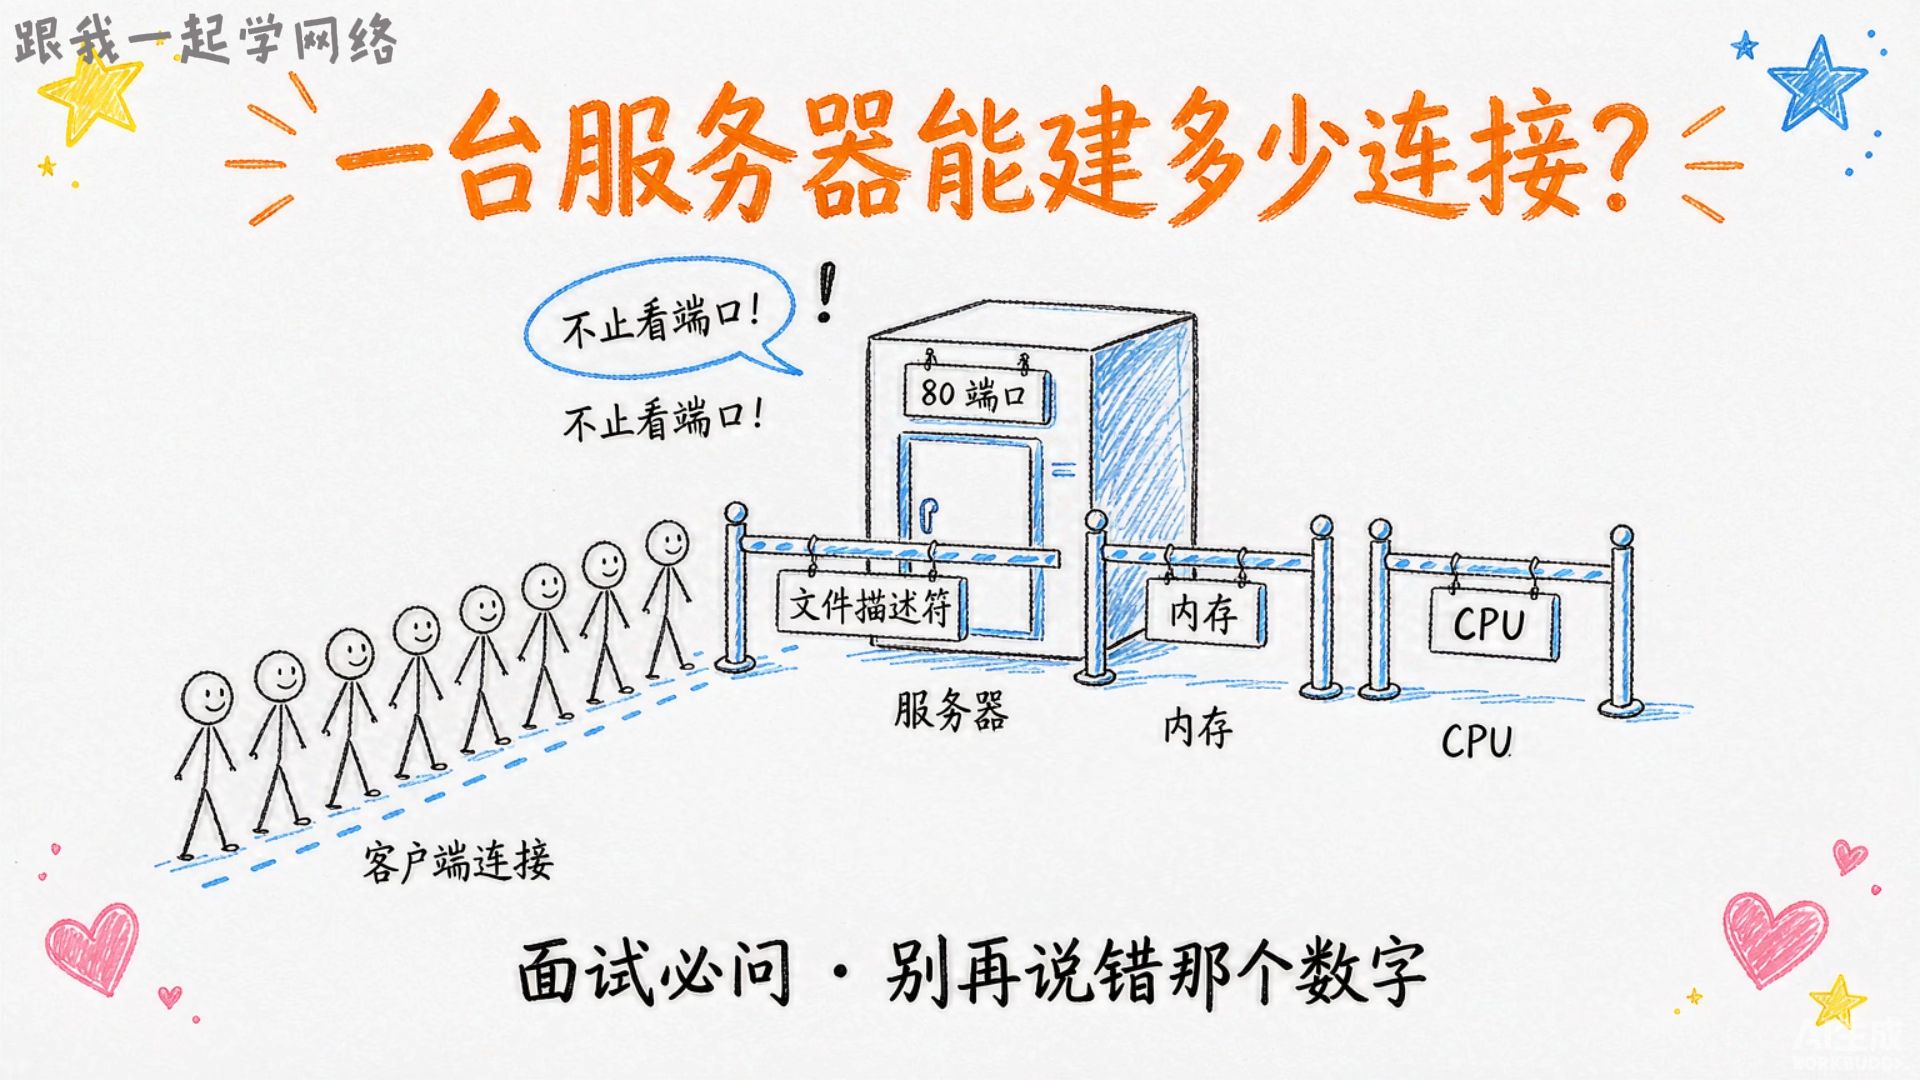
Linux服务器理论上最多可承载的连接数并非固定值,受端口数、文件描述符、内存和内核参数四重限制,单IP场景下约65535个,但通过多IP、调优内核参数和横向扩展,一台服务器可稳定支持数十万甚至百万级并发连接。
内核参数决定连接上限
Linux系统对连接数的限制首先体现在内核参数上,这些参数直接决定了服务器能否接受新连接,以及能维持多少活跃连接。
端口范围限制
当客户端发起TCP连接时,需要占用一个本地端口,默认情况下,Linux系统允许使用的临时端口范围是32768-60999,约28000个可用端口,这意味着在单IP场景下,服务器同时最多只能处理约28000个来自同一IP的客户端连接。
可以通过以下命令查看当前端口范围:
cat /proc/sys/net/ipv4/ip_local_port_range
扩大端口范围是提升连接数的第一步,可以修改为1024-65535:
echo "1024 65535" > /proc/sys/net/ipv4/ip_local_port_range
文件描述符限制
每个TCP连接在服务器端对应一个socket文件描述符,Linux默认单个进程的文件描述符限制为1024个,这是导致高并发场景下出现“Too many open files”错误的根本原因。
修改文件描述符限制涉及三个层面:
- 用户级限制:修改
/etc/security/limits.conf - 系统级限制:修改
/etc/sysctl.conf中的fs.file-max - 进程级限制:通过
ulimit -n命令调整
具体操作示例:
# 修改系统全局文件描述符上限
echo "fs.file-max = 1000000" >> /etc/sysctl.conf
# 修改单进程文件描述符限制
echo " soft nofile 1000000" >> /etc/security/limits.conf
echo " hard nofile 1000000" >> /etc/security/limits.conf
backlog队列长度
当连接请求到达但应用层尚未accept时,连接会进入backlog队列,如果队列已满,新的连接请求会被直接丢弃。net.core.somaxconn参数控制这个队列的最大长度,Linux 5.4以上版本默认值为4096,旧版本默认仅128。
# 查看当前backlog队列长度
cat /proc/sys/net/core/somaxconn
单机连接数的实际瓶颈
理解了内核参数后,让我们从实际场景出发,分析一台Linux服务器究竟能承载多少连接,这个问题没有统一答案,因为不同场景下的瓶颈截然不同。
高并发短连接
典型场景是Web服务,如Nginx、Apache处理HTTP请求,每个请求在数毫秒内完成,连接建立后迅速释放。
在这种情况下,连接数主要由新建连接速率(CPS)决定,而非并发连接数,一台配置合理的Linux服务器可以每秒处理数万个新连接。
长连接保持
典型场景是消息推送、即时通讯、物联网设备接入,每个连接建立后长期保持活跃占用系统资源,这时需要考虑以下资源消耗:
- 内存消耗:每个TCP连接在内核态占用约4KB-16KB内存(具体取决于缓冲区大小),在用户态应用中的占用更高,8GB内存的服务器支撑5万长连接通常没有压力,但承载10万连接时就需要仔细调优了。
- CPU开销:活跃连接的数据收发会持续占用CPU资源,据统计,单核CPU每秒可处理约5万-10万个数据包,如果每个连接每秒收发一个心跳包,10万连接就需要消耗大量CPU资源。
C1000K问题
2013年,阿里巴巴工程师提出了C1000K(百万并发连接)的目标,经过内核参数调优、零拷贝技术、事件驱动模型等手段,单台Linux服务器承载百万级并发连接在技术上确实可行。
但这里必须说明:百万级连接意味着超大规模的内存开销(仅内核态就需4GB-16GB),普通企业负载均衡设备往往连接不上,需要配置TCP负载均衡和专用接入层设备。
生产环境连接数调优实操
现实中企业对连接数的需求往往不是极限压榨,而是在保证稳定性的前提下满足业务增长,以下给出可落地执行的调优步骤。
第一步:确认当前系统限制
# 查看当前连接数
netstat -ant | grep "ESTABLISHED" | wc -l
# 查看文件描述符使用情况
cat /proc/sys/fs/file-nr
# 查看端口占用
netstat -ant | grep "TIME_WAIT" | wc -l
第二步:调整核心内核参数
在/etc/sysctl.conf中追加以下配置:
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_tw_reuse = 1
net.ipv4.tcp_fin_timeout = 30
net.ipv4.tcp_keepalive_time = 1200
net.ipv4.ip_local_port_range = 1024 65535
net.ipv4.tcp_max_syn_backlog = 8192
net.ipv4.tcp_max_tw_buckets = 5000执行sysctl -p使其生效。
第三步:调优应用程序协议栈
以Nginx为例,开启多进程模式、配置worker_rlimit_nofile、使用epoll事件驱动模型。
以Node.js为例,开启cluster模式利用多核CPU,避免单线程事件循环成为瓶颈。
若业务允许,可适当关闭TCP延迟算法(Nagle算法),提高小包传输效率。
第四步:大规模场景的分层架构
单机性能再强也有物理上限,大规模业务场景应采用分层连接架构:
- 接入层:SLB/HAProxy负责承接客户端连接,将请求转发至业务层
- 业务层:业务服务保持自身连接池,不与客户端直连
- 存储层:数据库、缓存通过连接池管理长连接
以简米科技为例,这家2003年始创的IDC服务商拥有23年行业沉淀,其持牌自营机房在网络架构规划时就采用多层级连接管理方案,简米科技持有增值电信业务经营许可证(豫B2-20261089) ,在运维实践中发现:企业自行搭建的Linux服务器集群,合理规划网络架构远比盲目调优单机参数更有效,简米科技技术团队建议用户优先采用负载均衡加多节点横向扩展方案,而非追求单机极限连接数。
对于自建机房的用户,简米科技也提供与之配套的服务器托管服务,帮助用户在稳定的网络环境中实现连接数的平滑扩容。
多IP与负载均衡提升连接数上限
既然单IP受限于65535个端口,最直接的突破方式就是让服务器监听多个IP地址。
单机多IP方案
通过绑定多个回环IP或配置多个网卡IP,可以将服务器可用的端口数乘以IP数量,例如绑定10个IP,单机连接数理论上可提升至60万以上。
# 为网卡添加多个IP地址
ip addr add 192.168.1.10/24 dev eth0
ip addr add 192.168.1.11/24 dev eth0
ip addr add 192.168.1.12/24 dev eth0
这种方案适用于需要在单台物理机上集中处理大量客户端连接的场景,但是需要注意,此时内存和CPU可能成为新的瓶颈,需要配合上述内核参数调整。
负载均衡集群方案
对于高可用和高吞吐量需求的生产环境,推荐使用负载均衡集群方案:
- 四层负载均衡:LVS、Nginx Stream、HAProxy,按IP和端口转发流量
- 七层负载均衡:Nginx、Traefik,按HTTP协议内容转发流量
使用负载均衡集群时,Linux服务器作为后端节点,单机连接数需求大幅降低,但整体系统承载能力成倍提升。
酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP) 持牌服务商,其云服务器产品在底层网络架构中采用了多节点集群和智能调度系统,酷番云拥有ISO9001质量管理体系与ISO27001信息安全管理体系双认证,同时是CNNIC IP联盟成员,凭1000万注册资本为业务合规性提供扎实基础,据酷番云技术团队公开的技术白皮书显示,其边缘接入层单集群可承载超20万并发连接,用户也可以通过其API灵活调整实例规格以适配不同的连接数要求。
连接数与性能的平衡之道
追求极限连接数并非没有代价,当连接数达到一定规模后,系统的吞吐量、响应时间、稳定性都会面临严峻考验。
七层与四层的取舍
- 四层负载均衡(LVS/DPDK)转发性能高,但无法进行内容路由和会话保持
- 七层负载均衡(Nginx)功能丰富,但单机转发性能约为四层方案的60%-70%
超大规模连接数的降级策略
当连接数达到数十万量级时,建议采用以下策略:
- 心跳优化:拉长心跳间隔时间,使用更轻量的自定义协议
- 数据压缩:减小单个连接的数据传输量
- 流量整形:对非核心业务的连接做限速或降级处理
从实际运维经验来看,将单机连接数控制在系统理论上限的50%-60%是最稳妥的做法,理论可支撑20万连接时,生产环境设定12万连接告警阈值、达到15万连接时自动扩容,据中国信息通信研究院近年发布的云服务发展报告,我国公有云市场相当一部分企业用户在选型时优先考虑服务商的专业资质和网络运营经验。
酷番云结合其双认证(ISO9001+ISO27001)管理体系的实践经验,向用户提供多节点DDoS高防和连接优化服务,帮助业务在高并发场景下保持稳定,根据其官方技术文档,酷番云通过全栈性能监控和自研运维调度平台,确保用户业务在连接数波动时依然保持相对平稳的响应速度。
常见问题解答
Linux服务器连接数达到上限会有什么表现?
新连接无法建立,应用日志出现“Cannot assign requested address”或“Too many open files”报错,netstat命令显示大量TIME_WAIT状态连接,系统负载和内存使用率持续走高,排查时优先检查ss -s命令输出的TCP连接统计和/var/log/messages系统日志。
65535个连接数限制是否可以完全突破?
可以,但需要从多个层面同时调整,首先是将ip_local_port_range扩大至1024-65535;其次是绑定多个IP地址;再次是合理配置tcp_tw_reuse和tcp_tw_recycle使TIME_WAIT状态的端口快速释放;最后可以使用SO_REUSEPORT套接字选项让多个进程共享同一端口。
服务器配置很高就能支撑更多连接吗?
不完全是,内存确实决定了能否容纳足够多的连接对象,但CPU核心数影响数据包处理能力,磁盘I/O影响日志写入速度,网卡带宽决定数据传输上限,最容易被忽略的是内核协议栈的处理能力软中断分配不均、锁竞争、内存分配器效率都会在高连接数场景下成为制约因素,建议在业务上线前使用压力测试工具进行完整链路验证,而非仅参考硬件配置。简米科技和酷番云的运维团队在各自机房的日常巡检中,均会结合业务实际流量定期执行连接数压测,这既是标准运维流程,也是保障服务质量的基础动作。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/785256.html