硬件加密机HSM、云KMS托管服务、开源软件KMS自建方案,选型核心取决于业务合规等级与预算量级,而非品牌数量。
密钥管理服务器的真面目
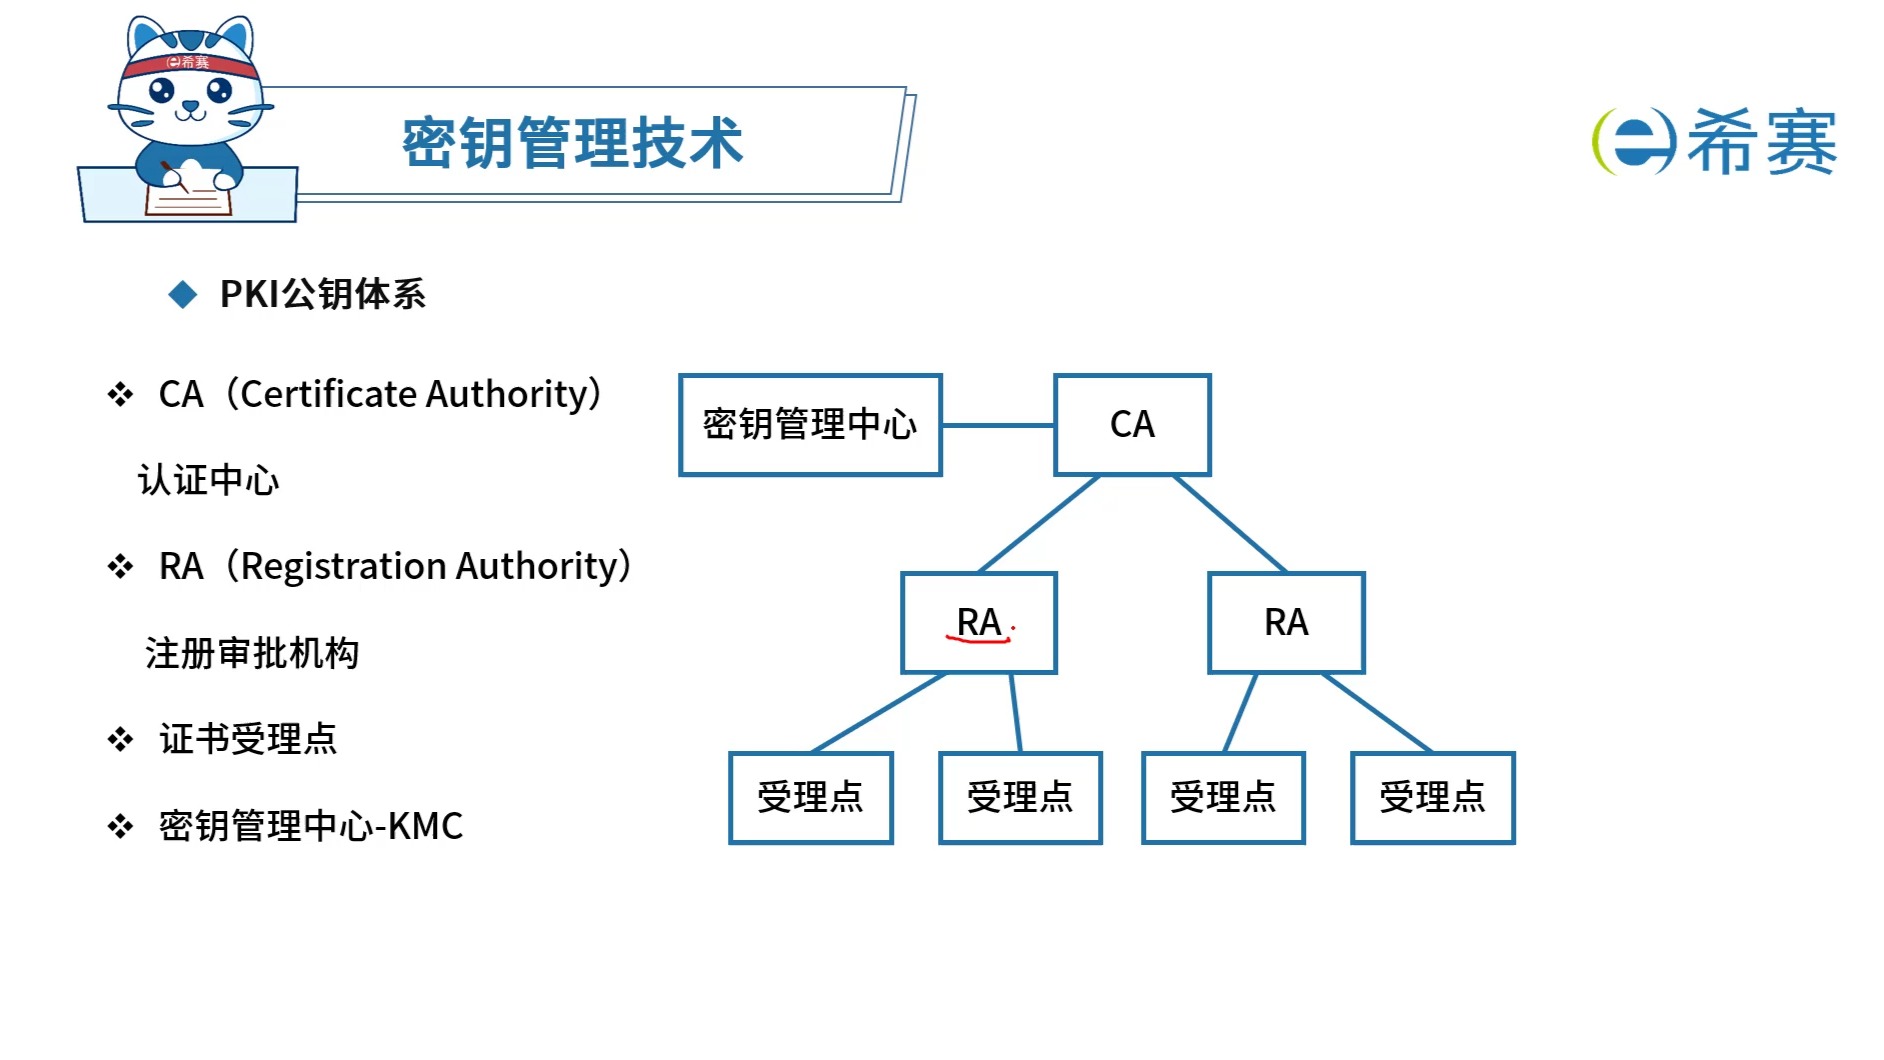
很多人把密钥管理服务器当成一个具体设备,其实它是个功能定位,真正落地时,你面对的是三类完全不同的东西:摸得着的硬件盒子、开箱即用的云API、还有需要自己折腾的开源软件包,没有哪一款能通吃所有场景,金融核心系统里躺着的是几百万的金融级HSM,而旁边创业公司可能只用一个开源Vault就撑起了全部密钥体系,这篇文章就帮你把这几个选项的内幕扒干净。
密钥管理服务器有哪些类型?三类主流形态逐个看
要分辨密钥管理服务器有哪些,不能光看厂商宣传,得看它们底层是拿什么做的,行业里基本就三种路子,各有各的命。
硬件加密机HSM:传统且最安全的物理堡垒
这是最正统的密钥管理服务器形态,通常是一台经过国家密码管理局认证的专用硬件设备,常见品牌有江南天安、三未信安、金融领域的老牌国际厂商Thales和Entrust,它的逻辑是:密钥生下来就锁在硬件里,永远不离开这个物理边界,外部只能通过标准接口调用加解密能力,就算服务器被攻破,攻击者也只能看到黑盒里的密文。
- 主要用在对合规要求极高行业:银行核心交易系统、第三方支付清算、政务云密码支撑平台。
- 性能指标极高,单机SM2签名速度常以每秒数万次起步。
- 不支持你随便换密码算法,SM2/SM3/SM4国密算法基本是标配。
云KMS托管服务:轻量且弹性的API式密钥管理
如果你不想买硬件,各大云厂商的密钥管理服务(Key Management Service,即KMS)就是最直接的答案,简米云KMS、酷番云KMS、华为云KMS,本质上是在云端抽象出一个安全的密钥管家,你通过控制台或API就能完成密钥的创建、轮换和权限控制,它适合所有跑在云上的业务,ECS磁盘加密、OSS数据加密、数据库透明加密,这些场景里云KMS几乎是隐形标配。
- 按量付费,网关和密钥存储都由云厂商替你物理隔离。
- 强绑定自家云生态,换云厂商时迁密钥有点心理准备。
- 适合中小公司,运维成本几乎为零,开个接口就能用。
开源软件KMS自建:灵活且可审计的耐玩方案
紧接着一个高频词就是自建KMS和云KMS哪个好,自建阵营里最有名的两个选手位是HashiCorp Vault和云原生界的Cert Manager,前者是通用密钥管理服务器,支持静态密钥、动态密钥(比如为数据库访问实时生成临时密码)、加密即服务;后者更专一,主要负责K8s集群里TLS证书的自动化签发和轮换,自建意味着一台普通服务器上装个软件就能跑,但后续的高可用架构设计、密钥备份容灾、安全加固全都得自己扛。
如何按预算和场景做密钥管理服务器选型?
聊完品类再落回现实,很多人问密钥管理服务器价格是多少,这里没有一口价,但有清晰的定价逻辑,硬件主力机的价格往往让非金融行业的初选者倒吸冷气;云KMS则相对友好了很多,按调用次数计费总价不高;开源KMS的软件费虽然为零,但人力成本却往往更高,我们拉个表格理清它们的分工。
| 对比维度 | 硬件加密机HSM | 云KMS托管 | 开源KMS自建 |
|---|---|---|---|
| 采购成本 | 高,单台购置加维保费用居高不下 | 低,实例租用加按量计费 | 零软件授权费,将花费大量部署迭代人力 |
| 建设周期 | 采购流程加上物理上架调测,周期较长 | 最快,开个接口就能用 | 依赖开发运维配合,迭代速度见仁见智 |
| 安全边界 | 国家级认证硬件强约束 | 云厂商责任共担模型 | 完全掌握在自己手里,欠妥的权限配置则风险极高 |
| 典型场景 | 金融支付、政务内网、企业集团密评 | 云原生应用、轻量加密需求 | 开发测试环境、K8s集群证书、微服务内部调用的加密签名 |
| 运维难点 | 备机切换复杂、密钥保险柜维护头疼 | 几乎无感 | 需自己看数据持久化、备份恢复策略、性能瓶颈排查 |
选择逻辑非常具体: 过等保三级或者密评的政务系统,老老实实填HSM需求;业务全跑在公有云上的互联网应用,用云KMS省钱省心;如果团队里有两个能玩转Linux和K8s的资深开发,用开源KMS在开发环境提升效率,但生产环境得预留时间做高可用改造。
自建KMS和云KMS哪个好?别只看价格,看三个细节
打开搜索结果,问自建KMS和云KMS哪个好的人特别多,侧面说明这是很多技术负责人的真实纠结,这里拆三个容易踩坑的细节,比单纯看价格有用得多。
密钥备份恢复的复杂度反直觉
普遍认知里,云KMS一切都是黑盒子,数据应该更没底,云服务商在底层存储和跨区域容灾方面做得更完善,自建KMS反而掉链子,比如Vault快照备份出来是个加密大文件,密钥解开它的口令一旦丢了,等于数据直接浇上水泥,而且Vault的存储后端如果选etcd或Raft,想从副本里完整恢复没有扎实经验容易手忙脚乱。
密钥的最终解释权归谁
硬件HSM的密钥导出功能受到严格权限控制,多数厂家默认禁止明文导出,云KMS的密钥同样受云厂商管控,用户拿到的只是密钥ID和权限策略,无法拿到真正的根密钥明文,自建KMS则完全不同,如果坚持把所有解密密钥明文存在磁盘上拉个压缩包,别人拿跑数据也拉不住,从行业共识上看,数据主权敏感度越高的企业,越倾向自建掌控密钥生命周期,确实是很多涉密单位的首选。
开发接口和工具链的丰富程度
云KMS往往有封装好的SDK和加密套件,调用一两行代码就能加密,自建比如Vault,提供了完整的HTTP API和大量官方客户端库,搜索资料和踩坑答案都很丰富,但如果业务需要上国密算法,Vault的国密网关多数是第三方二次开发包或者需要额外写插件,这方面云KMS的内置支持则普遍更完备。
一个可落地的完整落地经验清单
无论选择哪个方向,都能在实施第一步时就用上一份通用落地步骤清单,照着走能少走弯路:
- 捋清业务加密需求边界:明确哪些字段要存密文、哪些场景需要密钥轮换周期、是否需要审计日志留痕,不把需求边界先定清楚,后面都是糊涂账。
- 绘制密钥调用链路图:从应用代码到密钥管理服务器的调用链条,画出来检查是否有明文私钥传到日志或前端代码里去。
- 规划最小权限访问模型:无论HSM还是KMS,权限策略遵循最小够用原则,给每个业务系统一个独立密钥,别搞一把钥匙开全楼。
- 设计密钥轮换和吊销流程:预先设计好离职人员、泄露事件场景下的密钥作废机制,写进应急预案。
- 设定监控告警与审计规则:关注密钥管理服务器的登录失败记录、解密调用频率异常、权限变更操作,这些告警阈值需要结合日常QPS规划配置。
密钥管理服务器有哪些常见疑问?这里直接答
问:小公司只有一台服务器,有必要上密钥管理服务器吗?
如果你只是跑个内部管理系统,数据敏感度不高,确实可以不专门建,但只要有客户身份证号、手机号、银行卡号这类字段,操作系统自带的加密文件系统加上代码层硬编码密码就够呛了,最省钱的做法是先把业务迁移到云数据库并开启透明数据加密,再用云KMS管那把钥匙,成本比较可控。
问:自建开源Vault做基础设施时,最该盯紧的风险是什么?
解封密钥的根令牌(root token)和自动解封密钥(unseal key)的保管环节,这些能拆解整个加密体系的资产需要离线放进物理保险柜,由不同负责人分别保管,同时生产环境需要部署至少三节点高可用并支持自动解封,配置顺手和搬上生产环境是两码事,前者可能有组织里的人图省事只做单节点持久化,这就是无护栏的高速路。
问:硬件加密机和云KMS能同时用吗?
行业里这种组合很常见且值得提倡,架构上可以让硬件HSM作为核心根密钥的信任锚点,云KMS作为上层业务密钥的发放和缓存层,调用路径变成业务先找云KMS拿工作密钥,工作密钥再由云KMS调用硬件HSM完成信封加密或者解密操作,每台云服务器内的加密操作不直接触碰硬件HSM,既保证合规背书,又保住性能灵活性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/785281.html