协议层清洗的天然短板在于看得到加密流量,却读不懂其中内容,面对伪装在正常HTTPS请求里的应用层攻击基本失灵,必须引入解密检测做纵深防御。
协议层清洗失灵的根源:DDoS清洗原理是什么
DDoS清洗原理是什么?简单说,清洗设备站在流量入口,靠识别网络层特征IP地址、协议类型、SYN包频率、连接速率把疑似攻击的流量拦下来,这套逻辑对付四层攻击很有效,SYN Flood、UDP反射这类攻击有明确的包特征,设备一看就知道谁在捣乱。
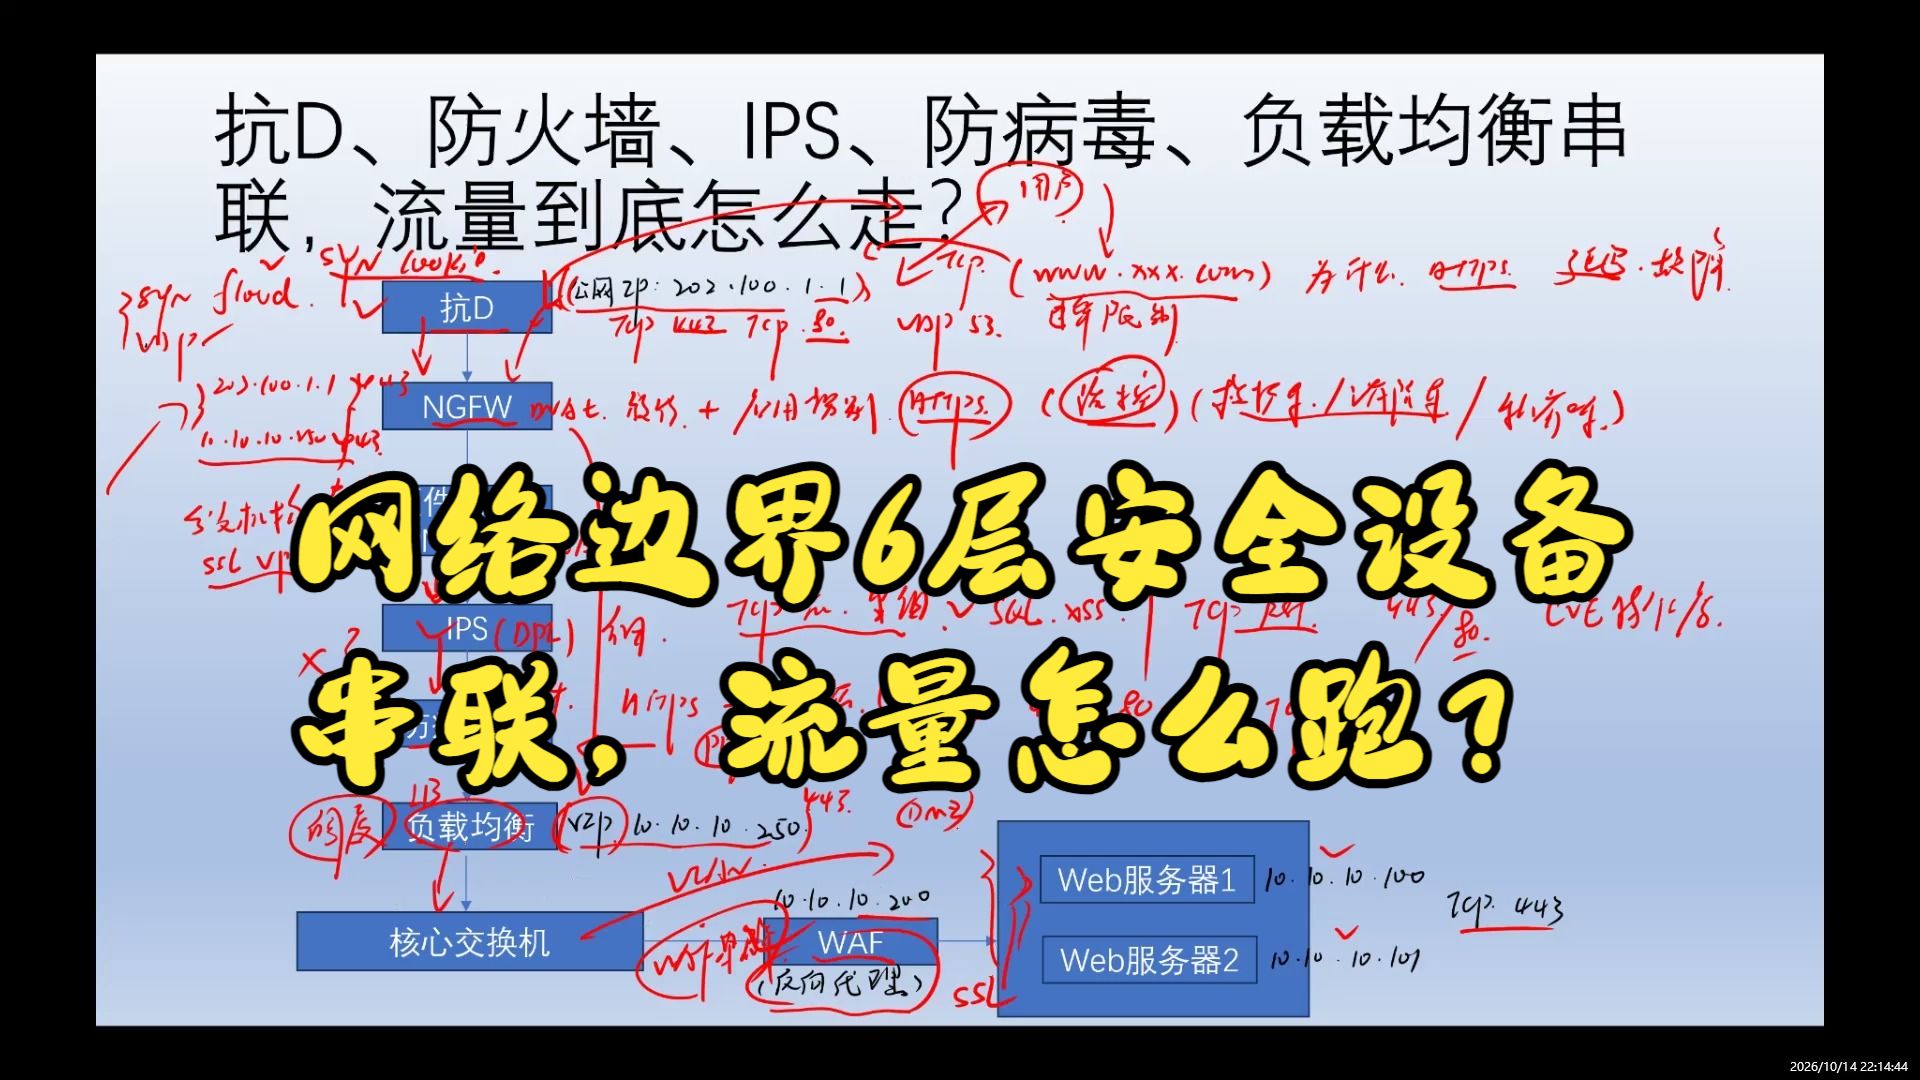
但问题在于,这套机制只认信封,不认内容,加密应用层攻击把恶意载荷藏在HTTPS加密流里,清洗设备看到的是加密后的密文,完全不知道请求里藏着什么,你想让一台设备在不解密的情况下判断请求是否恶意,就好比让保安只靠包裹外观判断里面是否装违禁品,显然不可能。
行业共识认为,协议层清洗和加密应用层检测本质上处于两个维度,协议层清洗做的是粗粒度过滤,目标是保证链路连通,而应用层攻击需要语义级别的识别,两者之间横着一道加解密的分界线,谁也越不过去。
加密流量让清洗设备集体“失明”
可能有人会问,既然流量观察不了,那如果发现某个IP请求量异常大,直接封掉不就行了?这是很多人的直觉反应,但现实更复杂。
加密应用层攻击的可怕之处在于,它的流量特征和正常业务几乎一模一样,攻击者会模拟真实浏览器的指纹,控制低频的请求速率,甚至模拟用户的点击轨迹,你根本分不清它和真实访客的区别,如果清洗策略太激进,正常用户的请求也会被打掉;策略太保守,攻击流量又过滤不干净。
攻击者现在非常会利用CDN和代理节点做分散,攻击流量从成百上千个IP进入,每一个IP的QPS都不高,单看任何一条连接都很正常,但合在一起就把源站资源耗尽,协议层清洗设备面对这种分布式低速率攻击时,基本没有有效的判断依据。
加密应用层攻击怎么防护?先看懂攻击者的套路
加密应用层攻击怎么防护?在回答这个问题之前,得先知道攻击者具体在干什么,加密来做伪装,目的就是把攻击逻辑藏到WAF和清洗系统的视野之外。
HTTPS Flood:最直白的冲击方式
这种攻击用大量加密HTTPS请求打向服务器,每一条请求都是完整合法的TLS握手,服务器需要做加解密运算,CPU开销比普通HTTP大得多,攻击者用相对较少的请求量就能把服务器拖垮,清洗设备不认识加密内容,无法判断这些请求是不是真实的业务请求,只能放行或全拦。
HTTP/2并发连接:慢速消耗连接池
利用HTTP/2的并发多路复用特性,攻击者只需建立少量连接,然后每个连接上不断发起子请求,让单个连接保持长时间活跃,服务器的并发连接数有限,连接池被填满,正常用户就进不来了,这种攻击特征藏在应用层协议帧里,四层清洗设备只能看到几个稳定的长连接,毫无察觉。
慢速攻击:低到最后直接被忽视
Slowloris这类攻击堪称“隐形杀手”攻击者建立连接后,以极慢的速度分批发送请求头,服务器一直在等后续数据,连接被占着不放,单条连接只占用一点点带宽,但几百条慢连接挂在服务器上,服务就瘫痪了,协议层清洗设备对这类“很安静”的连接完全无感,因为流量看起来太正常了。
业务逻辑滥用:更难识别的伪装
还有一类攻击者更“聪明”,他们不动用流量,只是反复用同一个信用卡号提交订单、反复调用验证码接口、反复请求搜索结果页,这些行为在协议层看起来全部合法,所有特征指标都在阈值内,但真实效果是把后端数据库、文件存储、第三方计费接口全部拖垮,协议层清洗设备根本无从判断一次正常的订单请求是恶意还是合法的。
只靠清洗方案的隐性成本:业务受损谁买单
很多企业采用高防方案时只关注防御能力,却忽略了清洗方案本身对业务的干扰,业内专家指出,协议层清洗在高强度攻击时容易产生误杀和链路质量问题,直接影响用户体验和业务稳定性。
有没有想过误判正在悄悄干掉你的正常用户
清洗策略通常依赖速率阈值和指纹识别,但攻击者可以用专门的工具模拟浏览器指纹,绕过这些检测规则,防御方在无法解密的前提下,只能用更严苛的规则限制流量,结果就是正常访问也被拦截,搜索引擎爬虫也可能被误伤,导致网站收录量下滑,如果持续拦截某个运营商IP段,甚至会引发区域性用户投诉,据统计,每年因为清洗策略误伤而流失客户的案例不在少数。
链路绕行带来的额外延迟
高防清洗通常把流量先引流到清洗中心,清洗完再回源,这个绕行路径本身就会增加一跳网络延迟,如果清洗中心离源站较远,延迟会明显放大,比如源站部署在西安,流量却先绕到上海清洗再回西安,首包时间能多出几十毫秒甚至上百毫秒,做过电商的朋友都知道,页面加载慢一秒,跳出率就可能飙升。
两道防线之间的信息断层
更麻烦的是,协议层清洗和应用层防护设备往往来自不同厂商,彼此之间没有联动机制,清洗设备发现某个IP连接异常,但因为它看不懂加密内容,无法把具体的URL、Session、User-Agent等信息传给WAF做精细化拦截,两套系统各干各的,中间存在巨大的信息盲区,攻击者正好利用这个断层反复试探。
纵深防御才是解药:解密之后做语义级别的检测
加密应用层攻击的防御路径其实很清晰:与其在密文里做无谓的特征猜测,不如在受控节点上解密,然后在明文层面重建业务语义,再做精细化检测。
部署SSL卸载与流量镜像
在源站前端或云上负载均衡器上启用SSL卸载,将流量解密后,把明文流量镜像给检测设备,检测设备看到的是完整的HTTP请求头、URL路径、Cookie、POST Body内容,能做的判断就多得多了,这个解密节点必须放在网络链条的关键位置,确保所有请求必经此路。
建立业务流量基线
解密之后的检测逻辑不应该依赖固定的规则集,更好的做法是先对正常业务流量做一段时间的基线学习,记录正常用户的行为模式:平均请求间隔是多少、常见的URL分布是什么、表单提交的频率如何、单个Session的存活时长是多少,建立基线之后,任何偏离基线的行为都能被标记为可疑,这个方式特别适合检测慢速攻击和业务逻辑滥用。
多维度联动清洗策略
检测系统发现异常后,要把信息转给高防和WAF做联动处置,发现某个Session频繁用同一个信用卡号支付,可以在WAF层直接拒绝该Session;发现某个UA类型下大量的高并发连接,可以在高防层做限速;发现某个IP段的TLS指纹和主流浏览器不匹配,可以直接清洗掉,四层清洗和七层检测协同起来,才能形成完整的闭环。
选型时要避开的坑和实操路径
很多企业问“网站被攻击了怎么办”时,第一反应就是买高防IP,但实际上一半以上的生意场景不止需要流量清洗,还需要应用层的检测能力,选型时可以考虑按下面的步骤操作:
- 先梳理业务是静态内容多还是动态交互多,静态内容为主的站,协议层清洗基本够用;动态交互、登录、支付类业务,必须做应用层防护。
- 检查现有防御链路里有没有SSL卸载能力,没有的话,需要单独加解密设备,或者直接选带解密能力的云WAF服务。
- 测试清洗回源路径的实际延迟,不能只看厂商宣传的“清洗能力XX”,要实际测首包时间。
- 确认高防、WAF、CDN等组件是否能做日志联动,别买了几套各管各的“防守孤岛”。
- 问清楚厂商的QPS峰值和攻击IP封禁粒度,尽量选支持精细指纹识别的,别选只能按IP段来封的粗笨方案。
不少中小站点关心高防服务器多少钱一台,但光看价格没用,某个供应商报价很低但只提供四层清洗,真赶上加密攻击还是要临时补救,额外买应用层防护服务的费用远高于差价。
从攻防视角看,加密应用层的攻防形态正在演变
近两年,攻击者开始利用HTTP/2的多路复用特性发起更隐蔽的“慢速高频”混合攻击,在同一个TCP连接里,合法业务请求和恶意请求交错出现,并且每个子请求都走正常的TLS加密通道,这种情况下,传统清洗设备看整条连接完全正常,只有在解密的明文层,用细粒度的时序分析和异常行为聚类,才能捕捉到攻击的节奏。
可以预见,单纯依赖协议层清洗的防护思路会越来越吃力,因为加密流量占全网流量的比例持续上升,攻击者同时也是加密技术的受益者,对于企业来说,无论是自建防护还是选购云服务商,都应该把“是否具备应用层解密检测能力”作为基础门槛而不是增值项。
常见问题:协议层清洗与加密应用层防护
-
部署解密检测会影响业务性能吗?
解密和二次检测确实会引入额外的计算开销,但如果把检测设备放在旁路镜像的位置,不影响主链路的转发性能,云上负载均衡器通常自研卸载能力比较强,实测开销在可接受范围内。 -
清洗设备和WAF能完全替代对方吗?
不能,协议层清洗防护大流量DDoS,WAF检测应用层恶意请求,两者是互补关系,被大流量挤爆带宽时清洗设备保命,被慢速攻击拖死连接池时WAF和检测系统识别处置,缺一不可。 -
加密应用层攻击能完全防住吗?
任何防护体系都无法做到百分之百拦截,而是通过多层防御把攻击的影响控制在可接受的范围内,解密检测能显著提高攻击成本,攻击者需要频繁变换指纹,才能绕过语义层识别,这本身就给防护系统争取了处置时间。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/785554.html