几十台服务器不是靠堆硬件解决问题的,核心在于组网架构、运维托管和安全合规三条线并行,先规划再动手。这个规模说大不大,说小不小,单台服务器折腾不出花,但上百台又够不上数据中心级别,恰恰是最容易踩坑的中间地带,有人拿着两台服务器的经验硬套,结果网络广播风暴直接干趴所有业务,有人一口气全上机柜,结果散热跟不上宕机三天,本文把组网、托管、运维、安全这些事拆开讲明白,照着做,几十台服务器稳稳跑上几年没问题。
几十台服务器组网方案怎么定
几十台服务器如果直接插在同一台交换机上,广播域太大,一台设备出问题全网卡死,行业共识认为,这个规模必须做网络分区和VLAN隔离,这是第一步,也是最容易忽略的一步。
先按业务用途划分VLAN
别偷懒,把服务器按角色拆开,举个例子,你有30台服务器,大致可以这样规划:
- Web接入层:5台,跑Nginx或负载均衡,对外暴露80和443端口
- 应用服务层:10台,跑Java或PHP业务逻辑,只对Web层开放端口
- 数据库层:5台,MySQL或Redis,只允许应用层特定IP访问
- 文件存储与备份:5台,NFS或备份服务器,走独立存储网段
- 监控与运维管理:3台,跳板机、Zabbix、日志采集,单独一个网段管理所有机器
- 预留扩展:2台,留给弹性扩容
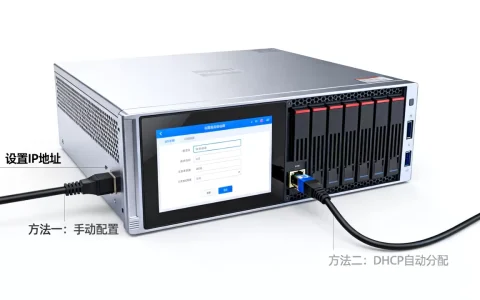
每个VLAN分配独立的IP段,比如192.168.10.0/24给Web层,192.168.20.0/24给应用层,192.168.30.0/24给数据库层,以此类推。三层交换机上配好VLAN间路由,再用ACL控制访问关系,比如数据库层只接受应用层的3306端口请求,其他网段一律丢弃。
交换机选型与链路冗余
几十台服务器规模,接入层建议用48口千兆交换机,型号选华为S5735或华三S5560这个级别,别用傻瓜式交换机,别说二层管理功能,光一个端口镜像就够你头疼,汇聚层用万兆上行,避免多个VLAN间通信卡在千兆瓶颈上。
链路冗余是必须做的,每台服务器配双网卡绑定,主备模式或负载均衡模式都可以,接入交换机之间做链路聚合,汇聚到核心交换机用双万兆链路,中间走堆叠或者M-LAG,这样单台交换机挂了,业务不中断。
物理机柜与布线怎么规划
机柜里别塞太满,散热是第一优先级,一个标准42U机柜,放10到12台1U服务器比较合理,2U服务器放8台左右,后面一定要留出热通道空间,布线按颜色区分业务:
- 蓝色网线:业务网络
- 红色网线:管理网络
- 黄色网线:存储网络
每台服务器的标签要写清楚:业务角色、IP地址、所在机柜和U位,没有标签体系,出故障时挨个翻机器,效率低到崩溃。
几十台服务器机房托管还是自建
这是最现实的问题。成本差距不在设备本身,而在电力、散热和带宽,先算一笔账,再决定。
自建机房的真实成本
自建机房的前提是有一间独立房间,最好在一楼或地下室,承重、层高都够,按10个机柜规模估算:
- 精密空调:2台,一主一备,单台价格3-5万元
- UPS不间断电源:30KVA,电池组加主机约8-12万元
- 配电柜与线路改造:2-4万元
- 防雷接地系统:1万元左右
- 机柜:10个,约2-3万元
- 消防气体灭火:2-3万元
加起来初期投入在20到30万元,还不算每月电费,一台服务器满负荷功耗按400W算,30台加网络设备,功率大概15KW,加上空调损耗,每月电费在8000-12000元之间,各地工业电价有差别,偶尔服务器供应商能提供免费改造方案,但那是极少数情况。
托管机房省心在哪
托管最大的优势是合规与电力有保障,正规IDC机房有双路市电加柴油发电机,停电零感知,空调恒温22℃左右,还有24小时安防和门禁,带宽是真金白银买来的,BGP多线带宽单台服务器每月托管费约400-800元,10台起步谈有折扣,具体看城市和机房等级。
几十台服务器机房托管价格细算下来,按一个42U机柜放10台1U服务器算,你需要3到4个机柜,一线城市核心机房单柜托管费每月1500-2500元,加上每台服务器20M独享带宽约300-500元,总费用每月大约5万到2.5万元,二线城市便宜不少,单柜每月800-1500元就能拿下。
如果公司在二三线城市,又要求低延迟,建议本地运营商机房托管,距离近,出了问题直接开车过去,半小时到现场,业务面向全国的,直接选一线城市核心机房,用户体验优先。
需求不饱和先走混合方案
刚上几十台服务器,业务量还没跑满,先别急着锁死物理设备。混合架构是目前主流选择,把核心业务放物理机,弹性业务放云上,比如数据库和支付系统物理机托管,Web层和缓存层用云服务器按量付费,这样平时控制成本,大促时秒级扩容。
几十台服务器日常运维怎么落地
没有运维体系,几十台服务器就是定时炸弹,规模不大雇不起运维团队,规模不小又不能全靠人工,所以方法比人力更重要。
批量管理工具省心省力
SSH挨个登录改配置,那是不存在的,用Ansible做批量操作,清理一下思路就能上手:
# 安装Ansible控制节点
yum install -y ansible
# 定义主机清单 /etc/ansible/hosts
[web]
192.168.10.2
192.168.10.3
# 批量执行命令
ansible web -m command -a 'uptime'
几十台服务器的系统补丁更新、NTP时间同步、监控客户端部署,用Ansible一条命令全部搞定,比写脚本更省事的是配置管理,把所有服务器的/etc/nginx/nginx.conf通过Ansible统一管理,改一处推全部,再执行reload。
监控告警全量表
别等用户反馈才知道服务器挂了,监控必须前置,推荐组合:Prometheus加Grafana加Alertmanager。
- CPU使用率:超过90%持续5分钟告警
- 内存使用率:超过85%告警,预留缓冲
- 磁盘空间:根分区使用率超过80%告警,数据盘超过85%告警
- 网络流量:带宽使用率超过70%告警
- 服务存活:端口探测失败立即告警
- 硬件状态:RAID磁盘故障,利用megacli或storcli工具检查
告警别只发邮件,钉钉或企业微信机器人Webhook推送是基本操作,手机端实时收到通知,故障响应速度以分钟为单位,等邮件太慢了。
备份与容灾怎么做
几十台服务器的数据丢了,直接伤筋动骨,备份策略按业务重要程度分级:
- 数据库:每天全量备份加每2小时增量binlog,备份文件存本地加异地各一份
- 应用配置:用Ansible或Git保存配置文件,服务器挂了直接重装重新拉取
- 文件服务器:每日增量同步到备份机,每周全量同步到异地的硬盘冷备
建议每周做一次备份恢复演练,真到需要恢复的时刻你才能神态自若,另外给核心服务器做双机热备,Keepalived加HAProxy,一台机器宕机,另一台秒级接管IP。
系统和应用更新节奏
别追求天天更新,稳定性优先。CentOS 7已经停止维护多年,2026年还在用的话尽早迁移到Rocky Linux 9或Ubuntu 24.04 LTS,内网搭建Yum或Apt镜像源,统一下发安全更新,每月第一个周末做一次系统更新,更新前打快照,更新后观察24小时再决定是否全量推送。
几十台服务器安全与合规怎么做
安全不出事则已,出事就是大新闻。企业级安全策略不是装个杀毒软件就完事,要从网络、主机、审计三个层面建设。
网络访问控制细化到端口级
防火墙规则默认拒绝,白名单放行,核心数据库端口只对应用服务器网段开放,管理端口只对跳板机IP开放,用iptables或者firewalld都行,关键是规则要落到每一台服务器上,统一用Ansible分发配置。
系统层面安全基线
- SSH禁用root远程登录,改用普通用户加sudo提权
- 修改默认SSH端口,从22改成22026,降低扫描命中率
- 密码策略强制12位以上,大小写加特殊字符,每90天更换可以配到符合等保要求的基线里
- 安装Fail2ban,连续5次密码错误自动封IP一小时
- 部署ClamAV做病毒扫描,配合每周一次的计划任务
日志留存是底线要求
等保2.0明确要求日志留存不少于6个月,统一采集全部服务器的系统日志、登录日志、应用日志到集中日志平台,推荐ELK或Loki+Grafana方案,登录日志重点监控,异地IP或凌晨登录直接告警,日志要定期做归档备份,防止被入侵者篡改。
定期漏洞扫描
使用Nessus或OpenVAS,每季度做一次全网络漏洞扫描,高危漏洞限期两周内修复,跟上突发的安全事件预警节奏,比如2026年还在扩散的Log4j类漏洞,检测到再用Ansible批量打补丁。
从几十台服务器到更大规模的演进路径
业务增长是必然趋势,架构设计要留出余量,现在的网络分区、双机热备、配置管理这些习惯,到几百台规模时直接继承,不推倒重来。一开始把VLAN规划清楚,把自动化工具用起来,把监控和备份做成肌肉记忆,后面无非是加机柜、加网段、加监控节点的事。
规划得当,几十台服务器不再是负担,而是扎实的基础设施,组网理顺了、托管成本算清了、监控告警全覆盖、安全合规不缺席,这套体系能支撑公司业务稳稳走到下一个量级。
如何用最低成本起步这几十台服务器
预算有限的情况下,搭配合理化配置是关键,二手服务器溢价空间大,但过度压价会牺牲稳定性,一定要找质保至少三个月的供应商,初次部署使用原厂或大型云厂商的代金券政策,可以省下一笔初始投入费用,这类渠道信息可以去其官网或授权代理商咨询获取,基础设施层面省电很重要,服务器默认开启节能模式,性能释放调到平衡档,机柜空闲位置用盲板封住,避免冷热空气混合导致的制冷浪费。
几十台服务器和云服务器区别是什么
经常有朋友纠结这个问题,物理服务器性能是独享的,CPU不会因为隔壁邻居跑任务就被抢占,数据库这类高IO业务放物理机更稳,云服务器优势在弹性伸缩和按量付费,业务量白天高晚上低,云上可以随时降配,物理机就不行,成本对比要看长期:不少企业的实践结论是,稳定运行两年以上,物理机比云上同配置便宜40%左右,但云服务器多出来的灵活性要另行评估,短期项目直接用云更合适。
几十台服务器常见问题解答
几十台服务器管理用哪些开源工具比较好?
系统初始化批量操作优先Ansible,简单好学,不需要安装客户端,走SSH协议即可,监控用Prometheus加Grafana,生态丰富,采集器几十种,数据库、中间件、硬件状态都能监控,日志采集用Loki或Elasticsearch,五十台以下规模,单机部署完全扛得住,配合一个开源的堡垒机系统,比如JumpServer,所有运维操作走审计,权限管控一步到位。
几十台服务器的机房托管怎么选?
线下考察是必须的,正规IDC机房必然具备双路市电、UPS电池组、柴油发电机,要向IDC服务商提供电力证书和带宽质量测试账号进行验证,重点看UPS是否支持满负荷运行超过半小时,柴油发电机的储油量是否够维持8小时以上,空调是N+1还是2N冗余,第三方运维响应速度要写进合同,比如工作时间15分钟内响应,非工作时间30分钟内响应,达不到的赔偿条款要明确,各地铁通、电信、联通都有自营机房,品质可靠,就是价格比民营机房贵一些,如果是金融类业务,还要求机房通过等保三级认证,这些都是硬性门槛。
几十台服务器多少钱一年?
这个问题没有标准答案,要看配置和机房等级,以10台计算型服务器为例,如果全部托管,硬件租赁加托管加带宽,一年大约15到25万元,如果自建机房,一次性投入20到30万元,之后每年电费和带宽费用5到10万元,第二年平摊下来成本开始低于托管,购买二手服务器自己运维,能将总预算压缩到10万以内,但相应的故障风险要多加考量,数据参考中国信息通信研究院的云计算发展调查报告,大多数中小企业的IT基础设施预算占营收的2%到5%,按这个比例去匹配,大概能判断自己该花多少钱在服务器上。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786389.html