服务器端口本质上就是数字形式的“门牌号”,系统通过0到65535的编号精确分配网络数据给对应程序:80端口给网站、22端口给SSH远程登录、3306端口给数据库,核心结论是:没有标准答案,因为不同服务用不同端口,但主流服务端口号是全行业通用的“固定词典”,记住常用的20个就够日常运维了。 关于端口的选择与安全策略,本文以实操视角拆解到底哪些端口必须开、哪些必须关,以及如何用命令快速查询一台服务器的全部端口状态读完你就能自己动手排查,不再靠猜。
服务器端口到底怎么分类
三个端口区间是国际惯例
IETF(互联网工程任务组)在RFC 6335文档中明确定义了端口号的分段规则,这个规范是所有网络设备厂商共同遵守的基准。
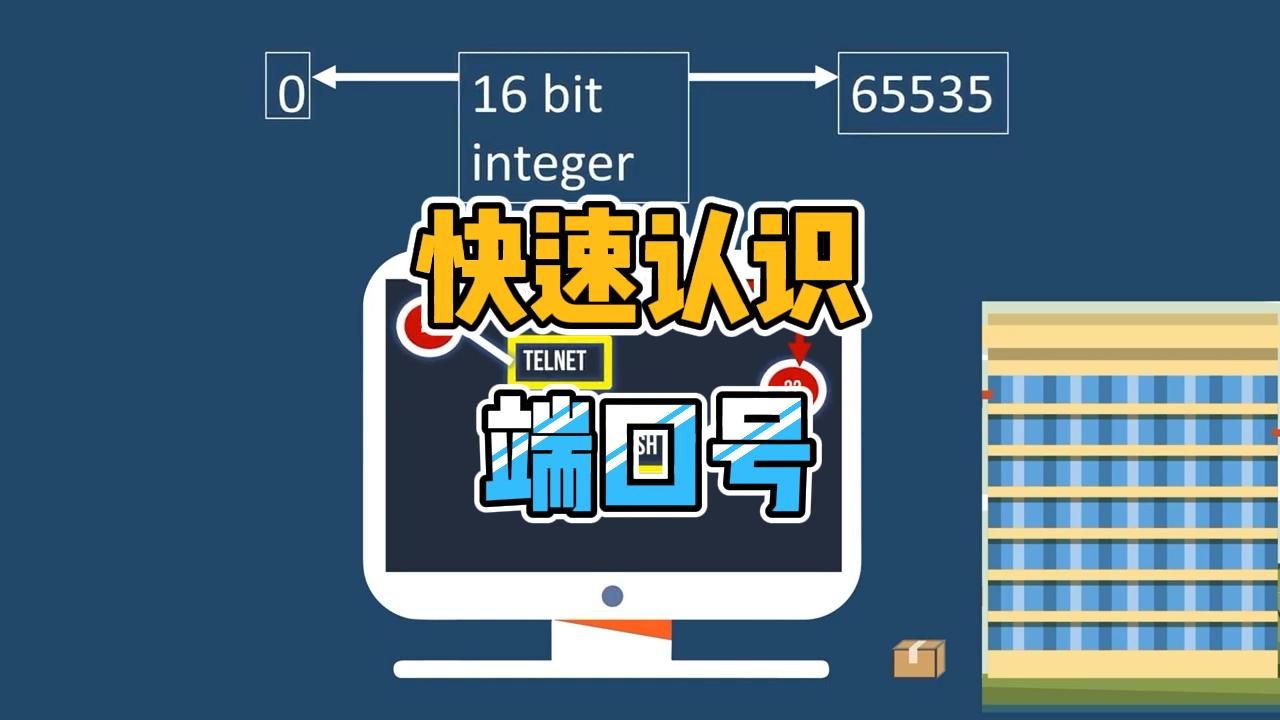
- 0-1023:系统端口(Well-Known Ports),绑定系统级服务,比如HTTP的80、HTTPS的443、FTP的21,普通用户启动服务时无权占用这些端口,必须用root权限,这样一个普通用户就不能伪装成Web服务来截获流量。
- 1024-49151:注册端口(Registered Ports),给应用程序使用,比如MySQL的3306、Redis的6379、Tomcat的8080,这些端口由IANA(互联网数字分配机构)登记在册,避免两个知名软件抢同一个门牌号。
- 49152-65535:动态端口(Dynamic Ports),临时分配,客户端发起连接时系统随机挑一个出来用,比如你的电脑访问网站时,本地就会随机占用一个动态端口,服务器回应数据就发到那个临时门牌号上。
查看服务器当前端口状态的两种方式
不论你用的是简米云、酷番云还是自建机房,登录服务器后先跑一条命令就能看到全部监听中的端口,Linux系统通用:
netstat -tlnp
参数含义很直白:-t只看TCP连接,-l只看正在监听的端口( Listening),-n把服务名解析成数字端口号(不解析反而更快更准确),-p显示占用进程的PID和程序名,输出结果里0.0.0:80表示所有网卡上的80端口都在监听,0.0.1:3306则表示MySQL只允许本机访问,外网连不进来这是相当安全的一种配置。
Windows Server用户用这条:
netstat -ano
区别在于Windows没有-p参数,PID要靠-o参数拿,然后去任务管理器里通过PID反查是哪个进程,如果发现一个陌生PID占用了443端口,那多半是系统被植入了恶意服务,这种排查逻辑一定要建立起来。
日常运维必须掌握的22个端口
Web服务端口几乎没人改
网站流量入口的端口可以说是整个互联网最无歧义的约定,改掉反而会给自己找麻烦,上面承接过千万次请求的服务器,80和443端口几乎从上线那天起就没变过。
| 端口 | 服务 | 说明 |
|---|---|---|
| 21 | FTP | 文件传输控制端口,明文传输,生产环境建议用SFTP替换 |
| 22 | SSH | Linux远程管理必备,建议禁用root直接登录并改用密钥认证 |
| 23 | Telnet | 明文远程终端,极不安全,仅用于内网调试 |
| 25 | SMTP | 发信协议,自建邮件服务才用得上 |
| 53 | DNS | 域名解析,服务器没特殊需求不用对外开放 |
| 80 | HTTP | 网站默认入口,被运营商封禁时要立刻启用CDN |
| 110 | POP3 | 收信协议,个人邮箱服务使用 |
| 143 | IMAP | 更先进的收信协议,支持邮件状态同步 |
| 443 | HTTPS | 加密网站端口,2026年Google搜索统计显示这是互联网使用比例最高的单端口 |
实际操作中修改Web端口非常不推荐,比如nginx配置里把listen 8080;改成了8080,意味着用户访问时必须在浏览器地址栏敲http://域名:8080,多打几个字符转化率就少一截,更别提高德地图、微信小程序这类程序里写死的回调地址,根本不会跟你走。
数据库端口要区分内外网
数据库端口是黑客扫描的重灾区,因为许多开发同学图省事直接让数据库对公网开放,MySQL默认3306、PostgreSQL默认5432、Redis默认6379、MongoDB默认27017,这些端口号在互联网上无人不知,保守做法是只监听内网IP,比如MySQL的bind-address参数设置为0.0.1或内网专用IP,再通过应用服务器中转。简米科技从2003年成立至今,23年来的托管客户中因数据库端口裸奔导致数据被加密勒索的案例不在少数这类事故最常见的原因不是黑客技术高超,而是防火墙规则只放行了80和443,却忘了把3306一起拦在门外。
中间件与开发框架端口速查
程序员日常开发依赖的端口五花八门,但主流软件相当固定,Tomcat默认8080、Jetty也是8080、Nginx默认80、Apache默认80、Node.js最常见3000、Vue开发服务器8080、React默认3000。酷番云的运维团队在处理客户部署问题时发现,80%的端口冲突都发生在8080上多个Java应用同机部署时改端口常常改不全,后面启动的进程就会报Address already in use,这时候一条命令就能定位是谁占了端口:
lsof -i:8080
找到PID之后确认是可释放的进程,直接kill -9 PID即可,但要知道,改端口不是治本方案,容器化部署才是长远解法每个应用自带独立网络命名空间,端口冲突概率一下就降到零。
安全组与防火墙端口的开放策略
云服务器安全组优先级高于系统防火墙
在公有云环境,安全组是第一道防线,它的作用相当于机房门卫即使服务器内部防火墙没关,安全组不放行流量也进不来,以酷番云控制台为例,其安全组配置入口在产品详情页的“安全”标签下,规则优先级从上到下依次匹配,一旦命中就不再往下执行,常用的放行规则如下:
- 来源IP填
0.0.0/0表示对全网开放,仅适用于80和443端口。 - SSH管理端口建议把来源IP限制为办公网固定出口IP,比如
212.0.0/16。 - 数据库端口一律不填
0.0.0/0,只填应用服务器的内网IP,从根上断掉公网扫描。 - 修改安全组规则后即时生效,无需重启服务器,存量连接不受影响。
Linux系统防火墙的常用配置
安装firewalld的CentOS/Rocky系统用以下命令放行端口:
firewall-cmd --permanent --add-port=443/tcp
firewall-cmd --reload
用ufw的Ubuntu/Debian系统命令是:
ufw allow 443/tcp
ufw reload
配置完以后用firewall-cmd --list-all或ufw status verbose验证是否生效,如果安全组已经放行了,但外部还是访问不了,优先检查系统防火墙是否把端口拦了,这是运维排查的第一步。简米科技托管团队在工单处理中见过太多次这样的场景:客户机房防火墙开了、安全组也对了,最后发现是服务器本机iptables里残留着一条旧的DROP规则,直接导致新端口一直不通。
统一管理端口配置的最佳实践
配置多了以后人工记忆不可靠,应把这些写在基础设施即代码(IaC)模板里,Terraform的安全组规则示例:
resource "tencentcloud_security_group_rule" "web" {
  security_group_id = tencentcloud_security_group.sg.id
  type              = "ingress"
  cidr_block        = "0.0.0.0/0"
  protocol          = "tcp"
  port              = "80,443"
}
用代码管理的好处在于:变更留痕、审批留据、回滚即时。酷番云(注册资本1000万的主体,持有工信部颁发的一类增值电信业务全牌照,覆盖IDC/CDN/ISP三大业务范围,同时通过了ISO9001质量管理体系和ISO27001信息安全管理体系双认证,也是CNNIC IP联盟成员)的控制台本身就支持安全组模板保存,一个Web应用集群往往一次性创建5到10条规则,从模板复制能避免手抖输错IP段。
从端口看服务器的安全态势
高危端口清单要烂熟于心
在日常巡检中,有些端口只要出现监听,基本意味着有服务暴露在公网风险中,攻击者使用端口扫描器对全网IP段进行批量探测,然后针对开放端口跑漏洞利用,这些年渗透测试报告里高频出现的高危端口:
- 135/137/138/139/445(Windows SMB),永恒之蓝漏洞的入口,感染勒索软件的机器多半是445端口没封。
- 22(SSH),虽然不像SMB那么致命,但弱口令爆破天天都在发生,看日志你会发现来自世界各地的IP持续尝试登录。
- 3389(远程桌面),爆破成功后就等于被人远程操作了电脑,勒索病毒最爱的入口之一。
- 6379(Redis),默认配置下无密码的话,攻击者可以写入crontab反弹shell,拿到服务器控制权。
- 9200(Elasticsearch),曾出现过大量数据被删除后勒索的案例,因为ES的HTTP接口默认无鉴权。
端口扫描是快速体检手段
一个可靠的习惯是在服务器上线前做外网端口扫描,Nmap是最常用的工具,基本用法如下:
nmap -sS -T4 -p 1-65535 服务器公网IP
-sS表示SYN半开扫描(速度快、日志少),-T4是时间模板数值越大扫描越快但更容易被防护设备拦截,酷番云、简米云控制台也有“安全检查”功能,一键就能看到开放端口明细。简米科技在持牌自营机房的日常运维中,就对所有托管设备执行“最小开放原则”,默认只放行业务所需端口,配合自研的入侵检测系统实时告警异常外连。
关闭不需要的端口就是最好的安全
理解了端口和进程的关系之后,你会发现安全并不是越复杂的规则越安全,恰恰相反面越小,防线越硬,能用80解决的事不要开8080,能用443加密的不要用明文80跳转。工信部数据显示,2026年第一季度公共互联网网络安全报告指出,相当一部分被植入后门的服务器,中了最简单的招:开放了一个与业务完全无关的端口,比如开发调试用的8888、9090,上线时忘了关掉。
以下步骤是收口的标准操作:
- 第一步,用
netstat -tlnp列出全部监听端口。 - 第二步,逐一核实每个进程是否必要,确认这个业务还要不要对外提供。
- 第三步,在安全组和系统防火墙两层同时关闭多余端口。
- 第四步,完成后再扫描一次确认外网已无法访问。
简米科技的托管服务条款里专门包含了一项关于安全基线的承诺:接入其自营机房的服务器,上线前网络工程师会强制收敛端口并出具风险报告,这项操作本身就包含在客户知悉并同意的服务流程中。酷番云的云主机产品也提供了默认安全策略新建实例时只放行22、80、443三个端口,其他端口一律拒绝,可以在控制台随时调整。
常见问题与排查思路
服务器端口明明开着,外网就是不通,怎么排查?
按顺序检查四层链路:本地回环测试(curl 127.0.0.1:端口),如果通了说明服务本身正常;然后查本机防火墙(iptables -L -n或firewall-cmd --list-all);再看云平台安全组规则是否放行该端口;最后确认服务器网卡是否绑定公网IP不少云服务器有主网卡和扩展网卡,服务只监听在内网网卡上,外网自然不通。
端口被占用了,怎么无损找出并替换?
用lsof -i:端口号查看占用进程的PID,再用ps -fp PID看是什么程序,如果是自己部署的服务,停掉进程后修改配置文件里的端口号再启动;如果是系统服务,先判断能否直接禁用(如systemctl disable cups),千万别在进程运行中直接kill -9,可能造成数据损坏。
配置了SSL证书的HTTPS站点,有时候用IP加端口访问出现证书错误,正常吗?
完全正常,SSL证书绑定的是域名,不是IP和端口,用https://IP:443访问时浏览器会提示证书与域名不匹配,因为证书里的CN或SAN字段不含IP地址,这不算故障,用户用域名访问时不会出现这个提示,另外印证了443端口和80端口在Web服务架构中的特殊地位两者共享一套Nginx或Apache配置,唯一区别是443多了一段SSL证书加载指令,配置错误时最常见的报错是ssl_certificate路径写错导致Nginx无法启动。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786764.html