FTP服务器密码无法直接“查看”,因为服务端出于安全考虑,只存储密码的加密摘要或使用加密算法处理,你唯一能做的就是找回、重置或通过客户端保存的会话记录间接获取。这个问题就像问“怎么看到我银行卡的密码”一样,系统只认哈希值,不认明文,下面我把各种场景下的处理方法和背后的逻辑一次讲透。
为什么FTP服务器密码不能直接查看
这是理解整个问题的核心,FTP服务端(比如FileZilla Server、Serv-U、vsftpd、ProFTPD)在创建账号时,几乎都不会以明文形式保存密码。
行业共识认为,密码在服务器上必须经过加密处理,系统会把用户输入的密码通过特定算法转换成一段固定长度的“数字指纹”存入配置文件或数据库中,当你输入密码登录时,服务器会再次计算你输入内容的“指纹”,然后把两条指纹做比对,指纹相同,就放行。
- Linux系统的vsftpd:密码存放在
/etc/shadow文件中,这个文件只有root用户能读,且内容是一串类似$6$xxx$yyy的哈希值(SHA-512算法加密)。 - Windows平台的Serv-U:密码通过单向加密后写入注册表或数据库的
UserPassword字段,打开看也是一串乱码。 - FileZilla Server:密码同样以哈希形式存储在
FileZilla Server.xml配置文件中。
如果你试图搜索 ftp服务器密码是什么原因 导致看不到,本质原因就是技术架构上根本不支持“查看明文”这个操作。
忘记自己服务器的FTP账号密码怎么办
这可能是最常见的需求,既然没法查看,那就直接重置,根据你搭建FTP服务所用的软件不同,操作路径也不同。
如果是Linux服务器自带的vsftpd
这是国内云服务器上最常见的FTP服务方案,重置密码的核心逻辑是直接修改系统用户的密码。
- 通过SSH以root身份登录服务器。
- 执行命令
passwd ftpuser(将ftpuser替换为你的实际账号名)。 - 系统会提示
New password:,输入两次新密码即可。
这里有个容易踩坑的地方:如果你的vsftpd配置了虚拟用户(通过 db_load 生成的数据库文件管理账号),那么单纯改系统密码是无效的,你需要用 db_load 命令重新生成密码库文件,具体操作命令如下:
cd /etc/vsftpd/
vim vuser.txt  # 格式为一行用户名,一行密码
db_load -T -t hash -f vuser.txt vuser.db
service vsftpd restart
如果是Windows Server上的FileZilla Server
- 打开FileZilla Server的图形管理界面。
- 点击左侧菜单栏的“编辑” -> “用户”。
- 在右侧“用户”列表中选择你的账号。
- 在“常规”选项卡中找到“密码”栏,直接输入新密码点击“确定”保存。
需要注意的是,如果你已经完全忘了密码且无法打开管理界面,可以去FileZilla Server的安装目录下找到 FileZilla Server.xml 文件,用文本编辑器打开,找到 <User Name="你的账号"> 段落,删除 <Pass> 标签中的内容,然后重启服务,此时这个账号变成了空密码,重新登录软件设置即可。
如果是宝塔面板搭建的FTP
宝塔面板的FTP密码是可以直接修改的,这个比较方便。
- 登录宝塔面板Web端。
- 在左侧菜单栏点击“FTP”。
- 在FTP账号列表中找到目标账号,点击右侧的“密码”图标。
- 输入新密码,点击“提交”即可,修改后立即生效。
想查看别人FTP服务器上的密码(本地客户端缓存)
有时候我们不是管理员,而是使用者,想查看的是本地电脑FTP客户端保存的登录密码,这种情况需要区分不同客户端。
- FlashFXP:依次点击“站点” -> “站点管理器” -> 选中站点 -> 勾选“显示密码”,密码就会以明文显示出来。
- FileZilla Client:这个软件比较特殊,新版默认不再显示明文密码,你可以通过“编辑” -> “设置” -> “接口” -> 勾选“显示密码”选项,前提是密码已经保存在站点管理器中。
- Xftp:在“会话”管理器中选中目标会话,点击“属性”,密码栏会显示为星号,要查看,可以直接去软件安装目录下的
Sessions文件夹中找.xfp后缀的配置文件,用记事本打开,找到<password>节点,里面的内容是被简单混淆过的,可以通过在线解码工具还原。 - WinSCP:刚关闭软件时,缓存里可能有裸密码,但新版WinSCP已经禁止明文存储密码,建议直接使用“存储的密码”功能配合Windows凭据管理器查看(Win+R打开
control keymgr.dll查看通用凭据)。
局域网FTP服务器密码忘记但知道IP地址
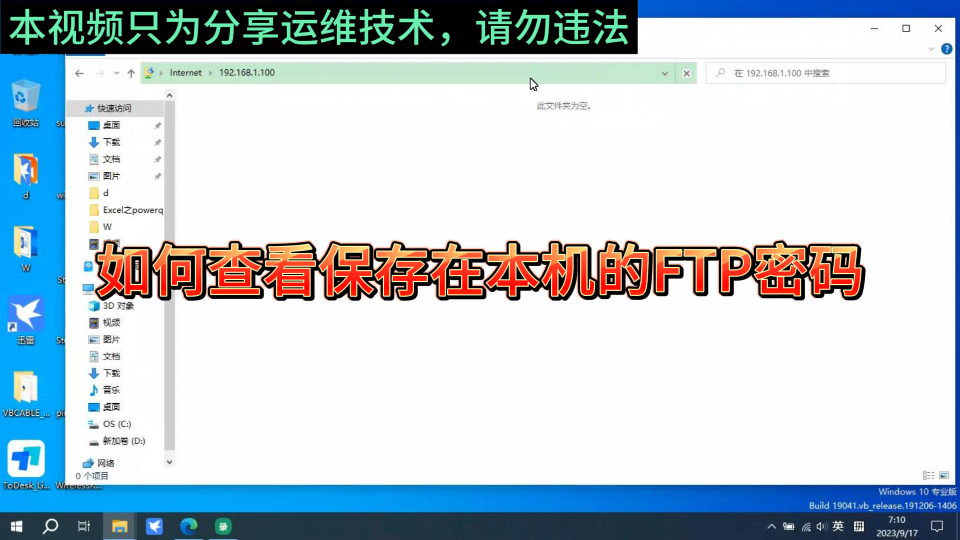
这是一个典型的场景:公司内部一台FTP服务器,你知道IP地址(168.1.100),但管理员离职了,密码没人知道,这种情况怎么处理?
第一步:确认FTP服务软件类型,用浏览器访问 ftp://192.168.1.100,看看返回的欢迎信息,如果是 vsFTPd 开头,说明是Linux的;如果是 Server-U 或者 FileZilla,说明是Windows的。
第二步:针对不同系统做重置。
- 如果是Windows服务器但连不上远程桌面,需要去物理机旁边用键盘操作,开机时按F8进入安全模式,以Administrator身份登录,然后去“服务”(Win+R输入
services.msc)中停止FTP服务,再去配置文件里把密码哈希改掉。 - 如果是Linux服务器,你可以通过单用户模式(在GRUB引导界面按
e进入编辑,在linux16行末尾添加single)进入救援模式,直接执行passwd ftpuser重置。
第三步:如果服务器上跑了非常多FTP账号,且每个目录权限复杂,有个取巧的办法:在服务器上新建一个具有同等权限的账号,将原账号的目录属主修改给新账号即可,这比找回旧密码更快。
网页版FTP(比如通过路由器或NAS自带的FTP功能)
现在很多家用NAS(群晖、威联通)自带FTP服务,密码和Web管理密码是分开的。
- 群晖NAS:登录DSM管理后台,打开“控制面板” -> “文件服务” -> “FTP”,点击“启用FTP服务”旁边的“高级设置”,里面有“配置FTP/TFTP”的账号管理,可以在这里修改密码。
- TP-Link/华硕路由器:登录路由器管理界面(一般是
168.1.1或tplogin.cn),找到“高级设置” -> “USB设置” -> “用户账号”,在这里可以直接修改FTP密码,因为家用路由器的FTP密码通常和路由器管理密码联动,重置路由器等于重置所有账号。
常见问题答疑:为什么按网上教程用网络抓包看密码也不靠谱
有个流传很广的谣言是可以用Wireshark抓包查看FTP密码,这句话只说对了一半。
- 如果你抓的是明文FTP协议(端口21)的数据包,流量中确实会直接出现
PASS 123456这样的字符串,网络抓包工具能直接看到。 - 但随着安全普及,大部分服务器已经配置了TLS/SSL加密(即FTPS,端口990),抓包结果全是乱码,根本识别不出密码明文。
如果你不能控制服务器端配置,试图用抓包方式查看“加密隧道”里的密码,是徒劳的。
如何彻底避免下次忘记密码
既然查看密码在技术上被锁死,那就要靠管理手段来减少麻烦。
- 建立密码保险箱,使用Keepass或Bitwarden,将每个FTP账号密码录入,并开启自动填充功能。
- 开启密钥认证,如果是Linux上的vsftpd,可以关闭
PASSWORD认证,改用RSA公钥登录,这样客户端根本不需要输入密码,服务器端也没存密码。 - 规划账号命名规则。
ftp_项目名_用途,密码采用随机字符串生成,并强制每90天轮换一次。
什么原因导致的密码存不下来”的技术补充
这里我们把底层逻辑再做一个对比总结,方便你理解为什么不同软件处理方式不同。
| 服务端软件 | 密码存储位置 | 可否查看 |
|---|---|---|
| vsftpd(Linux) | /etc/shadow 文件 |
不可(仅哈希) |
| ProFTPD | SQL数据库或文本数据库 | 不可(明文密码使用MD5/BCrypt) |
| FileZilla Server | XML配置文件 | 不可(明文密码使用BCrypt) |
| Serv-U | 注册表或数据文件 | 不可(高度混淆加密) |
| IIS FTP(Windows) | 本地用户组或IIS管理器 | 不可(依存于Windows账户体系) |
从表格可以看出,行业共识认为所有主流软件在密码存储上都采用了“不可逆”路线,这是为了保障服务器安全,万一数据库被拖库,攻击者拿到的也只是密文,无法直接用于登录其他网站或系统。
最终结论:面对“FTP服务器密码是什么”这个需求,最高效的路径永远是直接重置密码,而不是试图查看或破解。 与其花大量时间研究哈希算法或抓包,不如花2分钟走一遍重置流程,然后妥善保存密码。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786887.html