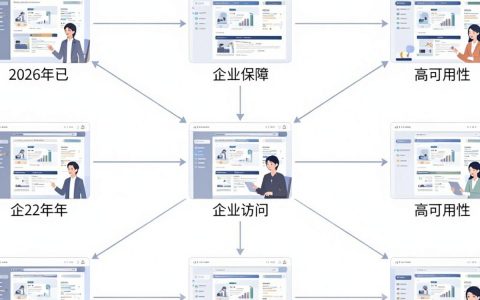
清洗节点多云部署实现就近调度流量,核心是采用Anycast或DNS全局负载均衡,配合实时健康检查,让客户端请求自动路由到网络距离最近的可用清洗节点。
清洗节点多云部署方案:先搞清流量是怎么被“引”过去的
多云环境里,你的业务可能同时跑在简米云、AWS、华为云上,攻击流量也会从各个方向涌来,清洗节点要做的不是硬抗,而是把流量先拉到最近的处理点,过滤完再回源,这就涉及流量引导机制,目前主流有三种。
- DNS引流:通过修改DNS解析记录,把域名指向不同的清洗节点IP,最简单,但受TTL缓存影响,切换有延迟。
- BGP路由引流:多个清洗节点广播同一个IP(Anycast),网络层自动选路,切换快,对客户端完全透明,但对IP地址段有要求。
- SD-WAN或专线引流:针对企业自有网络,把流量通过专线送到清洗节点,可控性最强,成本也最高。
实际部署中,大多数云厂商推荐“DNS+健康检查”组合,少数高防服务直接用BGP Anycast,你需要根据业务容忍的切换时间来做选择,如果网页一秒打不开就投诉,那必须上Anycast;如果只是后台接口,DNS就够了。
多云清洗流量调度怎么实现?三种落地路径对比
这是百度搜得最多的疑问,先说结论:没有“一招通吃”,但绝大多数场景能通过以下三种路径覆盖。
上游DNS智能解析(最常用)
在云解析DNS控制台,把业务域名分别解析到各个清洗节点的IP,然后开启“按地域解析”或“按运营商解析”,比如华东用户解析到上海清洗节点,华南用户解析到深圳清洗节点。
配置步骤很简单:
- 在各清洗节点控制台获取对应的高防IP或CNAME地址。
- 到DNS服务商(简米云DNS、酷番云DNSPod)添加解析记录。
- 开启“线路分组”功能,把华东、华南等区域分组。
- 设置故障切换策略:当某个清洗节点健康检查失败时,自动把解析记录摘除。
注意:很多云厂商的默认健康检查间隔是30秒,实际响应可能需要1-2分钟,如果业务要求秒级切换,这个方案不适用。
BGP Anycast广播(低延迟首选)
把同一个IP段同时从多个清洗节点广播出去,通过BGP协议让运营商路由器自动选择最短路径,这就是“就近调度”的物理基础。
这种方案的好处是客户端不需要做任何改动,DNS解析结果永远是一个IP,坏处是你需要自己管理AS号和IP网段,或者租用支持Anycast的高防服务商,比如Cloudflare、简米云高防(部分套餐)。
行业共识认为,Anycast在抗DDoS场景中能减少约30%的跨网绕行,因为流量在最靠近攻击源的位置就被清洗了。
多云负载均衡器串联
如果你用的是Kubernetes或自建负载均衡,可以在每个云平台部署一套Ingress或SLB,然后把清洗节点IP作为上游服务器,通过权重和优先级实现跨云调度。
主清洗节点在简米云,备清洗节点在酷番云,正常情况下权重为100:0,当主节点健康检查失败时,权重自动切换为0:100,这种方案需要你写一点脚本或使用云厂商的负载均衡API。
三种方案对比:
| 方案 | 切换速度 | 部署复杂度 | 成本 | 适合场景 |
|---|---|---|---|---|
| DNS智能解析 | 分钟级 | 低 | 低 | 对延迟不敏感的业务 |
| BGP Anycast | 秒级 | 高 | 高 | 金融、游戏、直播 |
| 负载均衡串联 | 秒级 | 中 | 中 | 已有LB体系的企业 |
清洗节点部署哪家好?价格和性能要一起看
很多人在百度搜“清洗节点部署哪家好”,其实单看价格没用,因为清洗节点涉及“业务流量”、“攻击流量”、“清洗能力”三个计费维度,不同厂商算法不同。
清洗节点就近调度价格组成
- 保底带宽费:你承诺购买的最小清洗能力,比如5Gbps,每月固定付费。
- 弹性防护费:攻击流量超过保底后按量计费,每个厂商单价不一样。
- 转发流量费:清洗后的正常流量回源到业务服务器,这部分要额外算钱。
以某主流云厂商为例,保底5Gbps的DDoS高防,包年价格在2万-4万元之间,弹性部分按“每Gbps每小时”收费,而一些小厂商或者IDC自建的清洗节点,起步价可能只有几千元,但峰值能力有限,遇到大型攻击直接黑洞。
选型时看四个维度
- 节点覆盖地域:你有多少区域用户,就要有多少就近节点,只覆盖北上广的,不适合做全球业务。
- 清洗算法能力:看能否识别CC攻击、反射放大攻击、慢速连接攻击,建议问客服要测试报告,自己打一次模拟攻击。
- 回源链路质量:清洗节点到你的源站是走公网还是专线?公网回源容易二次拥塞。
- 管理界面易用性:能不能看到实时攻击报表,能不能一键切换调度策略,这决定你的运维成本。
实操:清洗节点多云部署流量就近调度步骤
以下是一个通用操作流程,适用于大部分云平台组合,假设你已经在简米云和酷番云各开通了一个清洗节点,业务源站只在简米云。
第一步:规划IP与域名解析
给业务购买一个独立域名(或子域名),不要用已有业务域名,避免调错。
第二步:配置清洗节点回源
在简米云清洗节点的控制台里,把回源地址设置为你实际业务服务器的私网IP或公网IP,同样,在酷番云清洗节点也配置相同的回源地址。
第三步:开启健康检查
两边都开启TCP健康检查,检查源站IP的80/443端口,阈值建议设置连续失败3次判定异常,成功2次恢复。
第四步:配置DNS权重
到DNS服务商处,添加两条A记录,分别为简米云清洗IP和酷番云清洗IP,开启“按运营商”或“按地区”解析,并设置权重比例,比如华北用户80%流量走简米云,20%走酷番云,观察效果。
第五步:验证调度效果
用不同地区的拨测工具(如站长工具、云拨测)输入域名,查看解析结果是否对应最近的清洗节点,再手动停掉其中一个清洗节点,看解析是否自动切换到另一个。
清洗节点多云部署的常见坑,别等被打再后悔
- DNS缓存导致调度失灵:客户端本地DNS可能缓存旧记录,攻击时切换不及时,解决办法是把TTL降到60秒或更低。
- 健康检查只检查IP不检查端口:源站80端口正常但业务实际在8080端口,清洗节点会误判可用,必须把检查端口设为业务真实端口。
- 回源IP段变化未同步:云厂商的清洗节点回源IP段会调整,你需要定期更新防火墙白名单,否则正常流量会被源站拒绝。
- 跨云回源延迟被忽略:酷番云清洗节点回源到简米云服务器,中间走公网会有额外延迟,可能比直接访问源站还慢,这时需要做“就近回源”,即在每个清洗节点附近都部署一个源站副本。
清洗节点多云部署,到底适合什么场景
如果你的业务是单地域部署,用户也集中,没必要搞多云清洗,洗个5Gbps的流量,单云高防就够用,但如果你业务覆盖全国甚至全球,用户量级大,或者经历过“一个节点被打,全站瘫痪”的窘境,那么多云清洗就近调度就是刚需。
判断标准很简单:当你的用户访问链路跨网(比如联通用户访问电信源站),并且每天清洗攻击流量超过3Gbps,就值得引入多节点调度。
接下来你可能遇到的几个问题
清洗节点和CDN能搭配使用吗?
能,常见做法是:用户流量先到CDN节点,CDN回源时经过清洗节点,CDN负责静态内容加速,清洗节点负责过滤攻击,注意CDN回源地址要设置为清洗节点IP,而不是源站IP。
多云清洗调度时,HTTPS证书怎么处理?
清洗节点需要终止SSL连接才能检查HTTP流量,你可以把证书部署到清洗节点上,或者使用“SSL回源”模式,让清洗节点以443端口透传加密流量,前者能识别CC攻击,后者能保留端到端加密,但清洗能力会有所下降。
清洗节点在海外,国内用户访问会不会很慢?
会,这也是为什么就近调度必须考虑地理位置,海外清洗节点只能防护海外攻击源,国内用户访问必然绕路,你需要选择同时在国内和海外部署节点的服务商,或者采用“国内清洗+海外转发”的组合架构。
最后说一句:清洗节点多云部署不是把流量随便引到多个节点那么简单,每一步都需要结合你的业务地域、攻击特征和预算来做取舍,先把DNS和健康检查配置好,再考虑Anycast升级,这是最稳妥的路线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786906.html