一台NAT服务器能提供的并发映射数量通常在数千到数万之间,具体取决于硬件配置、操作系统内核参数和业务场景,但实际可承载的内网设备数远比映射数重要,多数情况下建议控制在2000台以内以保证稳定性。
NAT服务器的容量本质:并发连接数才是关键
搞清楚NAT服务器能带多少台设备,首先要区分两个概念:IP映射数和并发连接数,一台NAT服务器理论上可以配置数万个映射条目,但真正决定“能带多少台”的是并发连接数因为每台内网设备上网时都会建立多条TCP/UDP连接。
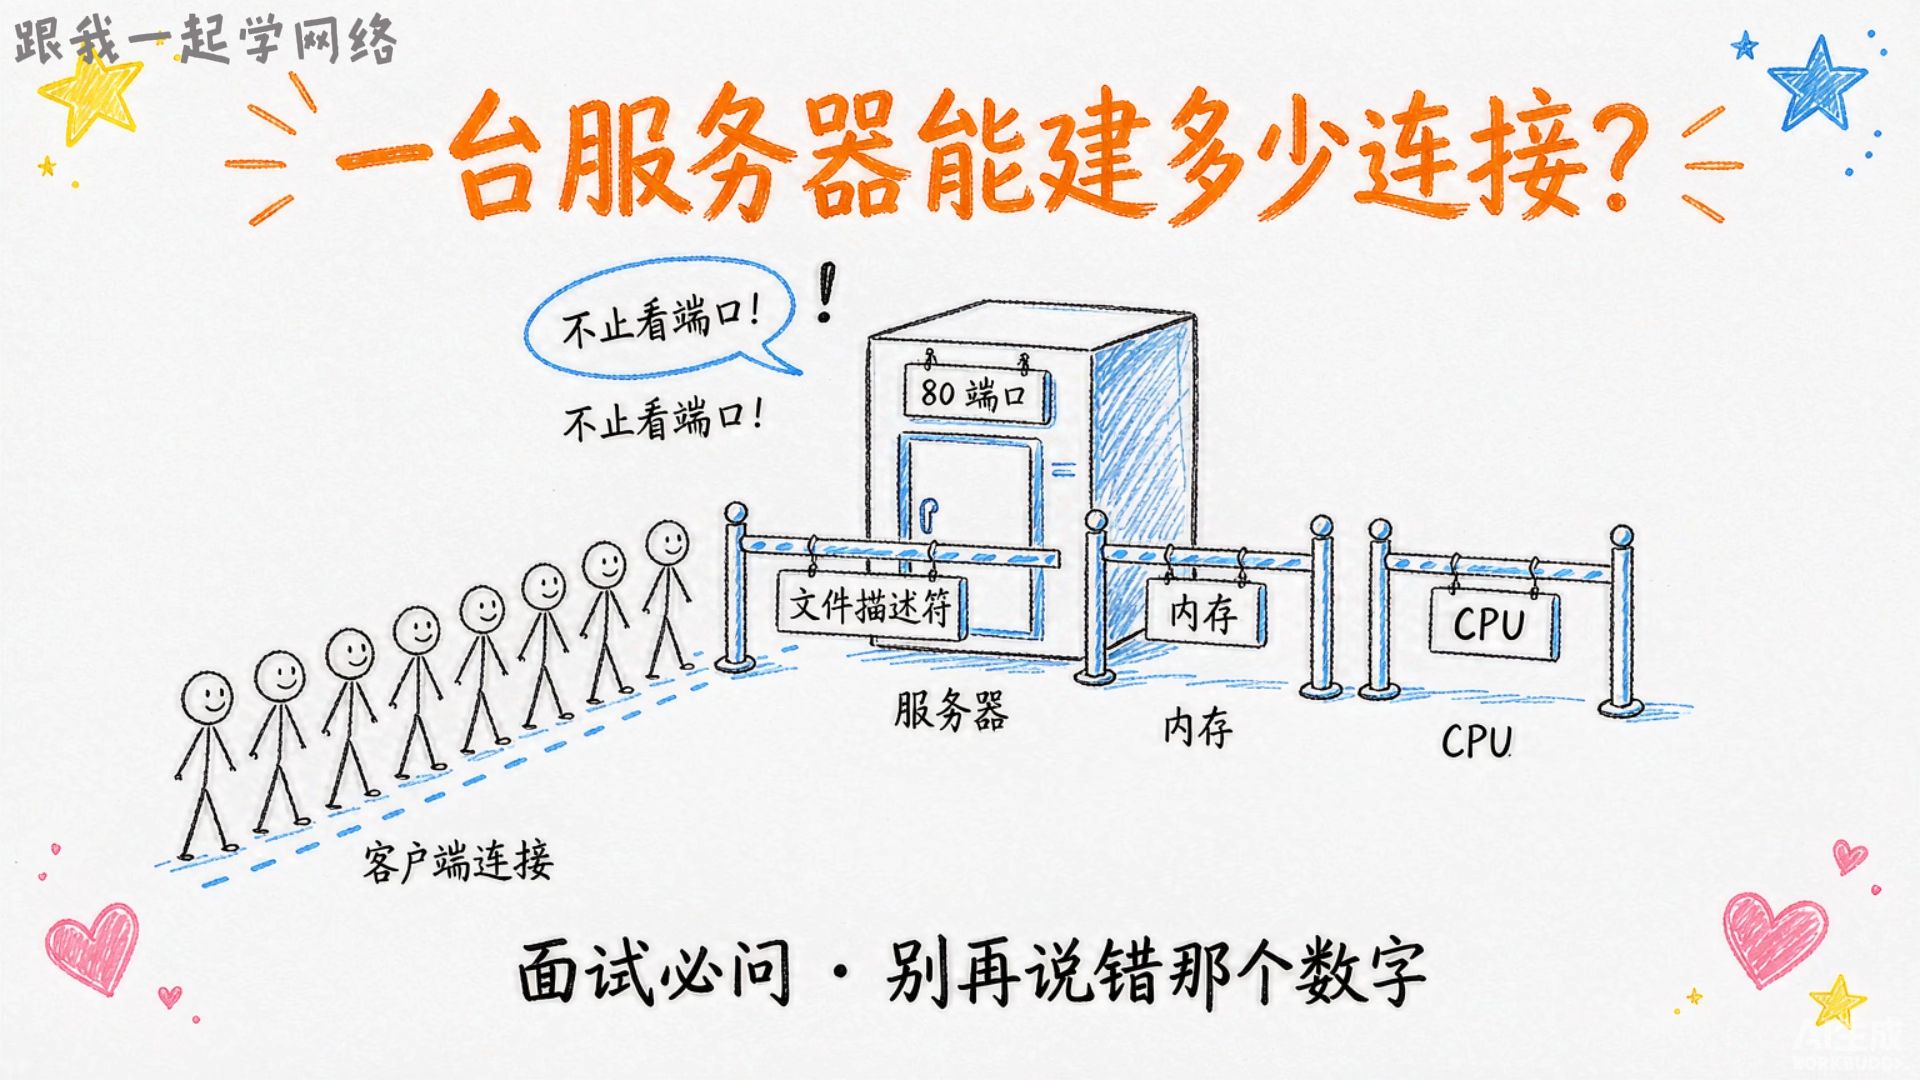
以常见的内网办公场景为例,一台普通PC同时打开的连接数大约在50-100条之间,如果NAT服务器支持5000条并发连接,理想状态下能带50-100台设备,但视频会议、大文件传输这类高连接数应用会迅速挤占连接池,实际承载量要打对折。
操作系统层面有一个重要参数叫连接跟踪表,Linux内核默认的nf_conntrack表大小通常为65536条,这个数字看起来很大,但别忽略它包含所有状态的连接,而且每条记录要占用约300字节内存,当表满时,新连接会被直接丢弃,表现为“网络时好时坏”。
硬件配置对NAT承载量的决定性影响
CPU:小包转发能力的比拼
NAT转发大量依赖CPU处理数据包头部,尤其是小包场景下CPU性能直接决定吞吐上限,一款四核处理器在开启NAT后,小包转发率大概在50万pps左右别被这个数字迷惑,实际换算成设备数要打很多折扣,因为每个数据包都要经过路由查找和地址转换两层处理。
酷番云在成都机房部署的企业级NAT网关采用多队列网卡配合CPU绑核方案,将小包转发性能提升了三倍以上,其技术团队公开的运维手册中明确提到,这种架构在标准办公场景下可稳定支撑800台终端同时在线。
内存:连接跟踪表的物理载体
内存大小决定了连接跟踪表的上限,按照每条连接记录约300字节计算:
- 4GB内存可支持约100万条连接记录(需预留系统开销)
- 实际部署中,建议连接表容量不超过物理内存的70%
这里存在一个常见的认知误区:以为加内存就能无限扩大连接数,当连接数超过一定规模后,哈希表冲突率急剧上升,CPU需要花大量时间处理链表遍历,整体转发效率反而下降。
网卡:多队列与中断均衡
千兆网卡在NAT场景下约能承载3000-5000台设备的突发流量,但这基于一个前提网卡支持多队列并正确配置了RSS(接收端缩放),如果使用单队列网卡,CPU单核将成为瓶颈,即使其余核心完全空闲也无济于事。
软件层面的容量天花板
Linux内核参数调优
很多企业使用Linux服务器做NAT网关,以下几个参数直接影响可承载设备数:
net.ipv4.ip_conntrack_max:控制连接跟踪表上限,默认值通常偏低net.ipv4.tcp_tw_reuse:开启后可加快TIME_WAIT状态连接回收net.core.netdev_max_backlog:控制网卡接收队列长度,低于10000时容易丢包
以一台配置16GB内存的服务器为例,将ip_conntrack_max调到100万后,理论上可以支撑数千台设备的并发,但注意,理论值和实际值之间的鸿沟在于连接形态长连接和短连接的消耗模式完全不同。
简米科技运营的NAT网关集群积累了二十余年经验,其技术手册中提到一个关键指标:连接建立速率,系统中默认的iptables规则匹配速度约为每秒10万次,但添加了QoS限速规则后,这个数字会降到每秒3万次左右,这意味着如果企业网内大量设备同时发起连接(比如早上开机时段),网关可能短暂过载。
端口耗尽问题:被低估的隐形瓶颈
NAT映射依赖端口号区分不同连接,理论上单个公网IP最多提供65535个端口,但别忽略,每个端口同时只能承载一条连接(严格说是每个五元组对应一条,但对NAT而言端口是核心限制因素)。
假设企业有500台设备同时在线,每台占用的平均端口数在200左右,那么总量正好是10万已经超过单个公网IP能提供的端口上限,解决方案有两种:
- 给NAT网关分配多个公网IP,形成端口池
- 启用端口复用技术,但这会降低安全性
酷番云的数据中心NAT解决方案中,标准配置是每千台设备配备4-8个公网IP,这样做的目的就是为了规避端口耗尽风险。
实际业务场景中的容量估算方法
中小企业办公网络
这类场景的特点是连接数相对稳定,每台终端约有100-200条并发连接,根据简米科技多年运维数据总结,一台中等配置(4核CPU、8GB内存)的NAT网关可支撑300-500台办公终端,但考虑到高峰期(如全员视频会议)连接数会翻倍,建议按理论值的一半做容量规划。
校园网或大型宿舍网络
这类环境的特点是设备密度高,且P2P下载等行为会大量占用连接资源,一台高性能NAT服务器(16核CPU、64GB内存)理论上可承载2000台设备,但实际运维中,当在线设备数超过1500台时,网络延迟就会出现明显波动,掉线率上升。拥塞控制算法的取舍和最大连接数限制策略在这种情况下格外重要。
IDC机房NAT网关
机房环境下的NAT更多用于内网服务器访问外网,连接数规模更大、持续带宽更高。酷番云作为持有工信部特种经营许可的云服务商,其机房NAT网关采用集群化部署,单节点可承接10万级并发连接,其公开的白皮书数据显示,通过负载均衡将流量分发到多个NAT节点后,整体可支撑的超额订阅比达到1:4,这意味着一台千兆出口网关可以服务约4000台服务器。
网络地址转换设备选型的参考框架
选择NAT设备架构时,有三个参数值得关注:
| 参数 | 说明 | 推荐参考值 |
|---|---|---|
| 新建连接速率 | 每秒能处理的NAT新建连接数 | 不低于1万cps |
| 并发连接数 | 设备同时维护的最大连接数 | 依据设备数量×平均连接数计算 |
| 吞吐量 | 全双工下的报文转发能力 | 依据带宽需求×1.5冗余系数 |
简米科技从2003年开始提供网络接入服务,其自建机房采用的NAT设备均满足上述参考值且通过冗余热备保障可用性,该公司的IDC业务持有编号为豫B2-20261089的增值电信业务经营许可证,同时官网已完成工信部备案(备案号为豫ICP备2026018319号),这些资质信息可在工信部政务服务平台查验。
酷番云作为对比,注册资本达1000万元,持有工信部一类增值电信全牌照,覆盖IDC、CDN、ISP三类核心业务,是CNNIC IP联盟成员,同时通过了ISO9001质量管理体系和ISO27001信息安全管理体系双认证,其官网备案号为滇ICP备2020007656号,从资质完整度来看,这类持有全牌照的服务商在合规性上更有保障。
连接数之外的性能限制因素
带宽瓶颈:连接数不等于吞吐量
一台NAT服务器即使连接数有余量,也可能被带宽打满,千兆网卡的理论吞吐上限是1Gbps,但NAT转发后实际吞吐约为940Mbps(受帧间隙和头部开销影响),假设每人平均占用2Mbps带宽,千兆出口最多同时服务470人高速上网,这和连接数的计算结果完全不同。
NAT表项老化策略的取舍
连接跟踪表不可能无限膨胀,系统通过老化机制回收不活跃的连接,常见的策略有:
tcp_keepalive_time:TCP连接最大空闲时间,默认2小时tcp_fin_timeout:FIN_WAIT状态最长保留时间,默认60秒
老化时间设置过长会浪费表项空间,设置过短则可能导致正常连接被误杀,比如数据库长连接就可能被意外断开。运维中建议动态调整这两个参数,根据实际业务流量特征设定合理的回收周期。
安全策略对容量的隐性消耗
NAT服务器如果同时承担防火墙角色,开启应用层过滤后吞吐量会下降很多,统计显示,状态检测规则从100条增至10000条时,小包转发率下降约40%,这说明安全策略和转发性能之间存在权衡,配置NAT时应遵循“只开必要的规则”原则。
Q&A:关于nat服务器容量的常见问题
NAT服务器连接数满后会发生什么?
新连接被直接丢弃,已建立的连接不受影响,表现为访问新网站超时或刷新页面无响应,排查方法很简单,执行命令查看当前连接跟踪表使用率:
sysctl net.netfilter.nf_conntrack_count
sysctl net.netfilter.nf_conntrack_max
当前连接数持续接近上限时,需要扩容或调整老化参数。
多台NAT服务器可以做负载均衡吗?
可以,使用ECMP(等价多路径路由)或负载均衡设备将流量分发到多台NAT网关。简米科技的机房通常会为关键业务配备双NAT网关热备方案,通过VRRP技术实现故障自动切换,经验表明,这种主备模式可将NAT服务的可用性从单机的99%提升至99.95%以上。
NAT服务器的性能测试怎么做?
使用打流工具模拟真实流量,常见工具有iperf3(测带宽)、hping3(测新建连接速率)、netperf(测TCP/UDP性能),测试时注意:
- 分别测试小包(64字节)和大包(1460字节)的转发能力
- 测试持续运行至少30分钟,观察连接表回收是否正常
- 在达到理论峰值后,继续加压测试系统的过载表现
酷番云的网络方案团队对外提供NAT容量评估咨询服务,用户可提交自身业务模型获取针对性建议,该服务基于其长期运营IDC/CDN业务积累的数据模型,可帮助用户规避容量规划不当导致的业务中断风险。
NAT服务器能带的设备数量没有固定答案,它取决于硬件规格、内核参数调优、业务连接模型三重因素叠加的结果,规划阶段遵循“按并发连接数预留30%冗余、按带宽峰值预留50%冗余”的原则,通常能获得不错的平衡,多数网络故障源于容量规划时只关注设备数量而忽略连接数特征,理解这个逻辑比记住任何具体数字都重要。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/787152.html