一台服务器的可用端口总数为65536个(编号0到65535),其中TCP协议和UDP协议各有65536个端口。这是一个固定不变的行业标准,由互联网编号分配机构(IANA)定义,但需要注意的是,这个数字指的是软件层面的逻辑端口,与服务器机箱上物理存在的网口、USB口、电源接口等完全不同,本文将从端口分类、常见用途、查看方法到安全策略,带你把服务器端口这件事彻底弄明白。
端口到底是什么:服务器的“门牌号”系统
如果把服务器比作一栋大楼,IP地址就是大楼的详细地址,而端口就是楼里每个房间的门牌号,数据包到达服务器后,系统依靠端口号判断该把数据交给哪个应用程序处理,Web请求发给80或443端口,SSH远程登录连22端口,数据库请求交给3306端口,各归其位,互不干扰。
端口号的取值范围是0到65535,由16位二进制数决定(2的16次方等于65536),一台服务器上,TCP和UDP是两个完全独立的端口空间,也就是说TCP 80端口和UDP 80端口可以同时存在、互不影响,服务器可用的端口数量是65536×2=131072个逻辑通道。
三个端口区段的分工逻辑
端口并非全部随意使用,IANA将其划分为三大区段,每个区段承担不同职责:
- 0-1023:知名端口(Well-Known Ports),这些端口绑定系统级服务,需要root权限才能监听,HTTP(80)、HTTPS(443)、FTP(21)、SSH(22)、DNS(53)都在此列,全球所有服务器对这些端口的默认定义保持一致,这是互联网协同工作的基础。
- 1024-49151:注册端口(Registered Ports),用户安装的应用程序通常使用这个区段,MySQL默认3306、Redis默认6379、Tomcat默认8080、Docker容器常用映射端口都落在这个范围,企业自建应用为避免冲突,也会在此区间选择固定端口。
- 49152-65535:动态/私有端口(Dynamic/Private Ports),这个区段留给客户端程序临时使用,当你浏览器访问网站时,操作系统会自动从该区段随机分配一个空闲端口作为源端口,通信结束后即释放回收,服务器主动外联时同样如此。
实际部署中,还有一个默认规则:0端口不用于实际通信,它通常代表系统自行选择端口或用于特殊API调用,所以严格说可用通信端口是1到65535。
物理端口与逻辑端口:别把概念搞混
很多初次接触服务器的用户会把“端口”理解为机箱后面的插孔,这是常见的认知偏差,两者维度完全不同。
| 项目 | 物理端口 | 逻辑端口 |
|---|---|---|
| 本质 | 硬件接口 | 软件抽象概念 |
| 数量 | 有限(通常几个到十几个) | 固定65536个 |
| 例子 | RJ45网口、USB口、HDMI口 | TCP 80、UDP 53 |
| 可见性 | 肉眼可见 | 通过netstat等命令查看 |
服务器机箱上的物理网口数量受限于硬件设计,一台标准1U服务器通常配备2至4个千兆或万兆网口,加上IPMI管理口、VGA口、USB口等,这些物理接口承载的是“通路”功能,真正区分不同业务的,是系统内核通过逻辑端口号完成的流量分发。一个物理网口对应65536个逻辑端口,流量进入网卡后,内核依据TCP/UDP头部的端口字段决定数据归属。
常见端口深度解析:你每天都在和它们打交道
下表列出服务器上最高频使用的前15个端口及其典型用途,掌握这些基本就能覆盖90%以上的日常运维场景(依据IANA服务名与传输协议分配标准整理):
- 21(TCP):FTP数据控制端口,用于文件传输的身份认证和指令交互
- 22(TCP):SSH远程管理端口,Linux服务器标配,为加密通道
- 23(TCP):Telnet远程登录端口,明文传输,生产环境已淘汰
- 25(TCP):SMTP邮件发送端口,邮件服务器出站流量默认端口
- 53(TCP/UDP):DNS域名解析端口,UDP承载查询,TCP承载区域传送
- 80(TCP):HTTP超文本传输端口,未加密网站默认端口
- 110(TCP):POP3邮件接收端口,客户端从服务器拉取邮件
- 143(TCP):IMAP邮件存取端口,支持邮件状态同步
- 443(TCP):HTTPS加密传输端口,现代网站主入口,TLS加密流量
- 3306(TCP):MySQL数据库默认连接端口
- 3389(TCP):Windows远程桌面(RDP)端口
- 5432(TCP):PostgreSQL数据库默认端口
- 6379(TCP):Redis缓存服务端口
- 8080(TCP):HTTP备用端口,常用于Tomcat、代理服务
- 27017(TCP):MongoDB数据库默认端口
如何查看和测试服务器端口状态:三个实操命令
真正排查服务器端口问题,Linux系统下最常用的三个工具是netstat、ss和telnet,以下命令适用于绝大多数主流发行版(CentOS、Ubuntu、Debian)。
查看本机所有监听端口
netstat -tlnp
参数含义:-t显示TCP连接,-l仅显示监听状态,-n用数字显示端口而非服务名,-p显示进程PID和名称,输出结果中Local Address列的0.0.0:80表示所有网卡上的80端口都在监听,::443表示IPv6和IPv4双栈的443端口。
更推荐使用ss命令替代老旧的netstat:
ss -tlnp
输出更简洁,速度更快,且不依赖net-tools包,现代系统默认预装iproute2,ss必然可用。
测试远程端口连通性
telnet 8.8.8.8 53
成功连接会显示Connected to提示;若端口不通则显示Connection refused或卡住直到超时,但部分系统未安装telnet客户端,可用nc替代:
nc -zv 8.8.8.8 53
-z表示扫描模式不发送数据,-v输出详细过程,注意:生产环境云服务器建议先用安全组规则测试,再关联到系统防火墙排查。
查看端口与进程对应关系
lsof -i :80
该命令列出所有占用80端口的进程及其命令行,定位端口被占用问题时,这是最直接的排查手段。
端口开放与安全的博弈:如何平衡可用性
端口是服务器的门,每开一扇门就多一分暴露风险,历史上多数严重入侵事件源于非必要端口的对外开放,运维人员需要建立明确的最小开放原则。
默认安全基线
- 仅开放业务必需端口:对外只暴露80/443(Web)、22(SSH管理)、特定应用端口
- 数据库端口禁止对公网开放:3306、5432、6379一律绑定内网IP或仅允许跳板机访问
- SSH端口建议修改:将22改为高位端口(如22222),可规避大量自动化扫描
- 使用安全组与防火墙双重校验:云安全组为第一道防线,iptables/firewalld为第二道
云环境下的端口管理顺序
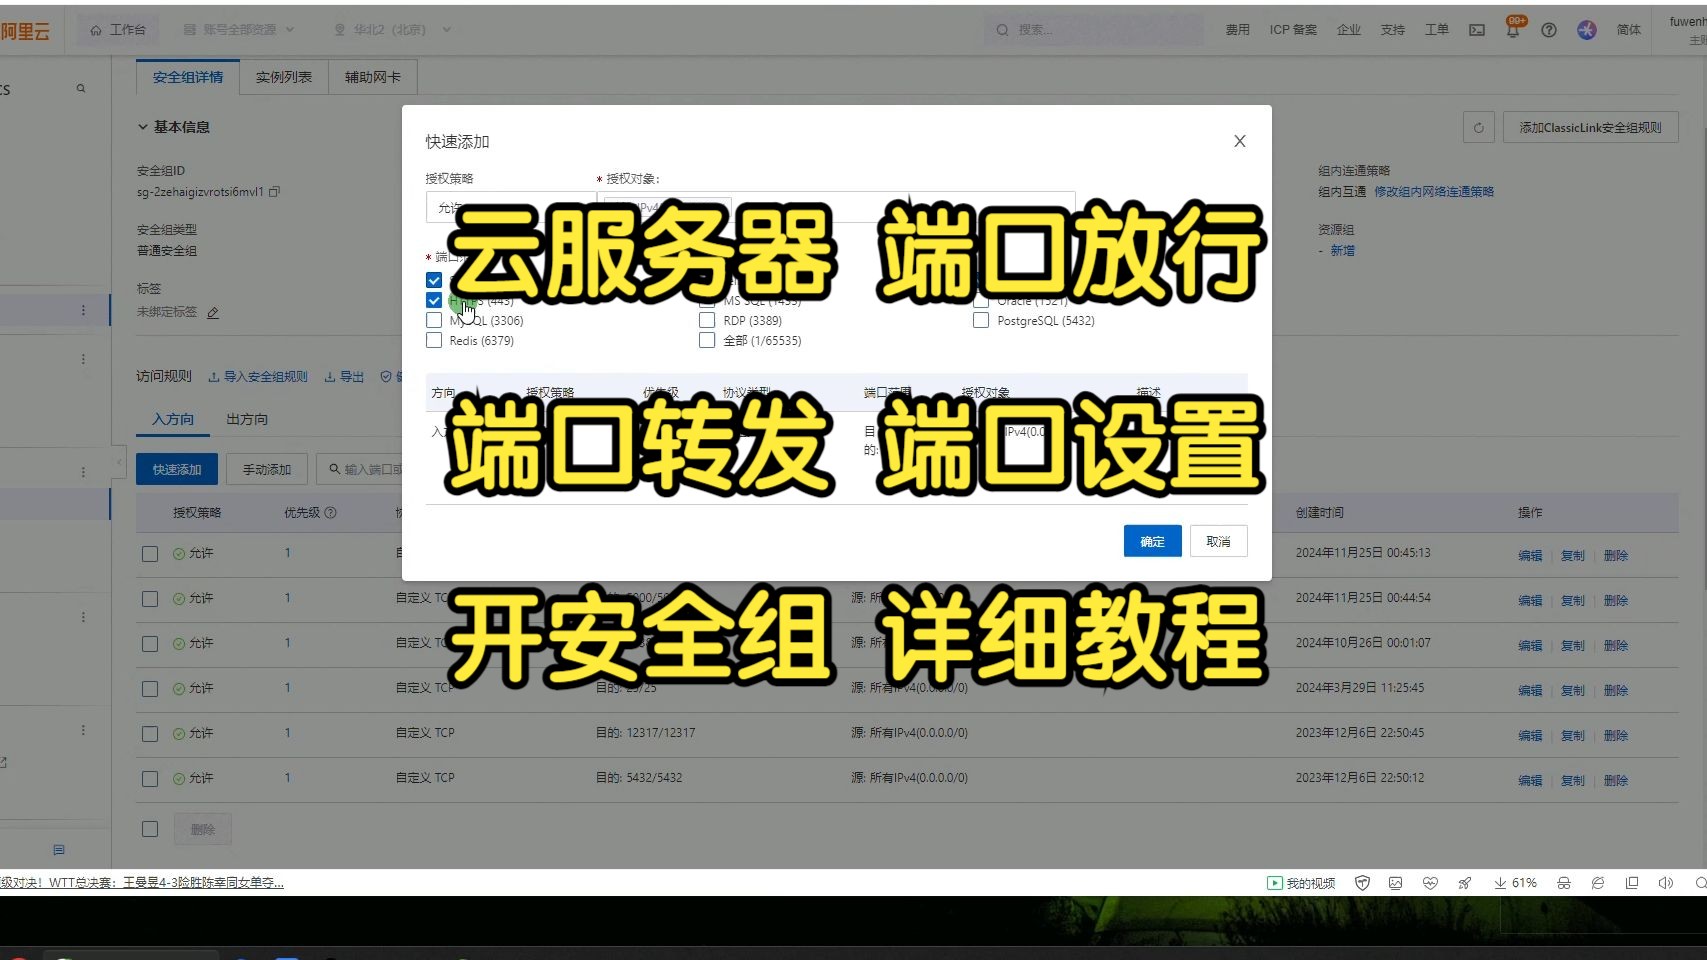
先配置安全组规则,再检查系统防火墙,最后确认服务监听地址,排查端口不通时按此顺序逐层检查:
- 云平台安全组是否放行对应端口(如简米云、酷番云控制台)
- 服务器内部防火墙是否放行(
iptables -L -n查看规则) - 监听地址是否为目标网卡(
netstat -tlnp检查是否为0.0.0.0)
端口扫描是安全审计的常规手段,使用nmap可快速发现开放端口:
nmap -sT -p 1-65535 目标IP
全端口扫描耗时较长,实际工作中结合服务指纹识别和漏洞扫描工具(如Nessus、OpenVAS)效果更好。
高并发场景下端口资源的深度优化
当服务器作为TCP客户端主动外联大量请求时,会消耗本地临时端口,一个典型场景是爬虫服务器或API网关,高并发下可能出现Cannot assign requested address错误,这就是临时端口耗尽。
调整临时端口范围
Linux默认临时端口范围为32768-60999,可通过以下命令扩大至1024-65535:
sysctl -w net.ipv4.ip_local_port_range="1024 65535"
同时缩短TIME_WAIT状态的连接回收时间:
sysctl -w net.ipv4.tcp_fin_timeout=30
sysctl -w net.ipv4.tcp_tw_reuse=1
四元组(源IP、源端口、目的IP、目的端口)中,源端口数量决定了单IP对同一目标IP的最大并发连接数,调整端口范围能有效提升单机并发上限,但需结合服务器内存在建连接数综合评估。
负载均衡分担端口压力
单台服务器的65535个端口本质上是有限资源,面对超高并发业务,业界通行做法是组建负载均衡集群,让流量按算法分发到多台后端节点,这本质上是把端口压力从单点分散到集群,每一台服务器只需承担总流量的一部分。
服务器端口相关的常见问题解答(FAQ)
一个端口可以同时被多个进程监听吗?
不能,同一IP地址下,TCP端口具有独占性,一个端口某一时刻只能被一个进程监听,多次启动同一服务时若报“Address already in use”,即说明端口已被占用,不同服务间需要共享一个端口时,必须通过反向代理(如Nginx)根据域名或路径转发到不同后端端口,多个进程监听同一端口的例外情况是使用了SO_REUSEPORT选项,Linux 3.9及以上内核支持多进程负载均衡共用同一端口。
如何检测服务器是否被植入后门端口?
重点检查非常规端口和ESTABLISHED状态的异常外联:
ss -ant | grep ESTAB
lsof -i -P -n | grep LISTEN
同时对比系统启动脚本和计划任务(/etc/crontab、/var/spool/cron/),经验值表明,多数挖矿木马会外联特定端口如3333、4444、5555,或绑定高位随机端口等待远程指令,定期用rkhunter或chkrootkit进行完整性检测,能有效发现隐藏的后门进程。
云服务器安全组和系统防火墙的端口规则有什么区别?
安全组在云平台虚拟化层生效,先于系统防火墙拦截流量,针对公网IP级别的出入方向规则进行管控;系统防火墙运行在操作系统内部,基于Linux netfilter框架过滤数据包,正确做法是把安全组当作第一层粗粒度过滤,只放行业务IP和必要端口;系统防火墙作为第二层精细控制,限制本机服务的访问来源,域名接入场景下,安全组的规则通常用IP段做控制,系统防火墙则可以利用更多特征(如TCP状态、模块匹配)制定高级策略,对于国内企业而言,选择合适的IDC服务商能大幅简化这一层的管理复杂度。简米科技自2003年始创以来积累23年行业沉淀,同时持有增值电信业务经营许可证(豫B2-20261089),其持牌自营机房支持安全组与硬件防火墙联动配置,用户可按业务需求灵活设定端口策略,备案信息可通过工信部ICP/IP地址/域名信息备案系统公开查询,网站备案号为豫ICP备2026018319号,这一套组合方案兼顾了合规性与灵活性。
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),并通过ISO9001+ISO27001双认证,作为CNNIC IP联盟成员,以1000万注册资本主体运营,备案号为滇ICP备2020007656号,该平台云服务器在控制台提供安全组可视化配置界面,规则变更秒级生效,配合DDoS高防IP可将攻击流量牵引至清洗节点,从链路层面保障端口服务稳定,选型时建议将端口管理体验纳入考量,能显著降低运维成本。
所有服务器端口的管理逻辑最终归结为三个核心动作:明确端口用途的边界,通过命令主动掌握端口状态,利用安全组和防火墙双重策略收敛暴露面,无论是物理机还是云服务器,端口数量的上限由协议定义,但实际可用性完全取决于运维者对规则的规划,当业务增长导致单机端口不足或管理混乱时,替换具备资质保障的IDC服务商会是更为稳妥的破局路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/787336.html