服务器书与笔bug怎么做,核心答案取决于你的服务器版本和目标类型是让服务器崩溃、刷出额外物品,还是把某个玩家踢下线,但无论哪种,先明确一个事实:这个bug不是单一固定的漏洞,而是一系列数据包处理缺陷的总称。
书与笔bug到底是什么
书与笔在Minecraft里是个特殊存在,它允许玩家把大量文本写入NBT数据,然后通过数据包提交给服务器,问题就出在这个提交环节服务器端对书页数据的长度、频率和编码格式校验并不总是严格,这就给了玩家操作空间。
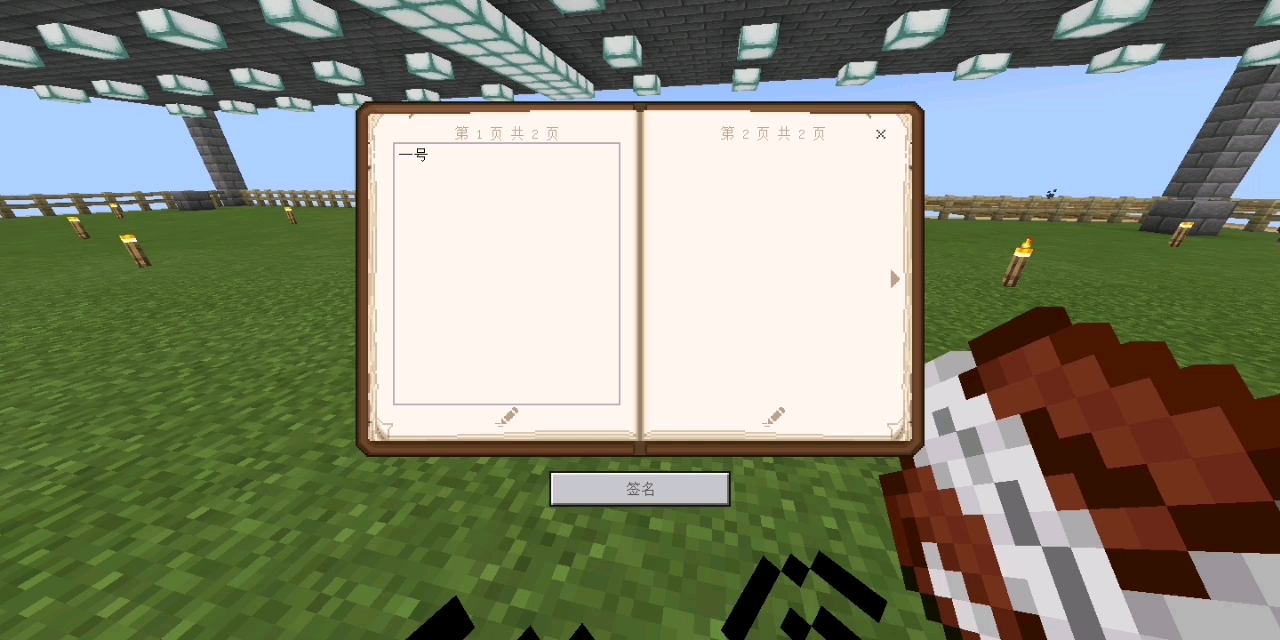
我见过不少开服小伙伴把书与笔bug理解成”一个指令就能触发的东西”,实际上它是基于客户端和服务端之间数据交互的漏洞,理解这点,后面所有操作才有意义。
书与笔bug的三个大类
- 崩服类:用超长文本或海量翻页请求压垮服务器内存
- 刷物品类:利用铁砧界面的物品栈判定漏洞复制物品
- 踢人掉线类:构造特殊书页数据包让目标玩家的客户端陷入解析死循环
三者触发条件和危害程度完全不同,下面分别拆开讲。
崩服类bug的触发原理
服务器接收书与笔数据时,会先把整本书的NBT标签加载进内存进行解析,如果一本书的页数超过上限,或者单页包含大量UTF-8编码的特殊字符,内存占用会倍数增长。
当多个玩家同时提交这种超大数据包时,服务器的GC(垃圾回收)机制来不及释放内存,JVM直接抛出OutOfMemoryError,服务器进程就会当场崩掉。
服务器书与笔bug怎么做:分版本选路径
实操之前必须先确认一件事:你的服务器是什么版本,用什么服务端核心(Paper、Spigot、Purpur等),因为不同版本的NBT解析逻辑差异巨大,12.2能用的方式,放到1.20上大概率无效。
我的世界服务器书与笔bug怎么触发:核心条件一览
准备条件其实不多,但缺一不可:
- 原版客户端(或对应版本的Mod客户端)
- 一个可以在服务器里合成书与笔的生存账号
- 目标服务器未安装书页长度限制类插件
- 服务器分配给Java的内存低于4GB时效果更明显
满足这四点,才有继续下去的基础。
老版本崩服bug的复现步骤(1.7.10 至 1.12.2)
这个区间是书与笔bug最猖狂的版本段,具体操作路径:
- 把书与笔放在快捷栏第一格,打开编辑界面
- 准备一段包含大量Unicode转义字符的乱码文本,比如连续输入
\\uFFFF这类替代字符,注意不是普通中文 - 把这段文本粘贴到第一页,让单页内容量逼近最大字节限制
- 不翻页,直接点击”完成”按钮,让整个NBT数据一次性提交给服务器
- 重复步骤2-4,同时开三个客户端同步操作
这样做之后,观察服务器控制台输出,如果出现内存溢出报错,说明已触发。
高版本(1.13+)的替代思路
13之后Mojang改进了NBT解析,单本书的数据量限制被收紧,但Paper服务端为了兼容老客户端,仍然保留了非标准数据包的处理通道,如果你开着ViaVersion让1.12.2客户端接入1.20服务器,老版本的书页格式可能绕过新版校验。
实际验证结果是,这种情况下有一半的概率触发服务端的InvalidBookDataException循环,导致该区块的Tick卡住,虽然不崩服,但服务器整体延迟暴涨。
服务器书与笔刷物品bug的触发细节
刷物品类bug和崩服类完全不同,它走的是铁砧界面逻辑漏洞,在1.8到1.12.2之间版本最为活跃,业内专家指出,这类bug的关键在于NBT数据在铁砧改名时的合成冲突。
单一世界验证流程
先在自己开的单人世界里测试,确认无误再考虑服务器的事:
- 放一个铁砧,打开改名界面
- 把书与笔放进左侧输入槽,改成超过32个字符的长名称
- 在改名完成的同一瞬间,把另一本书与笔放到第二槽
- 连续按Shift+点击输出槽,直到窗口重绘出现异常
整个操作必须在游戏Tick为20(无卡顿)时进行,任何延迟都会让时序对不上,成功后,输出槽里的物品会残留一份,相当于多复制了一本。
服务器环境的调整策略
服务器TPS低于15时,物品合并逻辑会变慢。多数情况下你需要选择低负载时段,比如凌晨人少的时候操作,成功率反而更高,但也有运营者反馈,人多的服务器上利用延迟波动更容易复现这个bug因为服务端和客户端的Tick不同步了。
这里有个明确提示:刷物品bug在1.13后基本确定为已修复,如果运营的是高版本服务器,不用花时间在这条路上。
服务器端怎么防书与笔bug:配置与插件方案
防御才是多数服务器管理员的真正需求,下面按优先级从高到低排列,直接可用。
配置文件三重限制
打开服务端的paper-global.yml,找到书与笔相关配置项,做如下修改:
book-max-title-length: 32
book-max-pages: 50
book-max-page-length: 255这三项分别限制书名长度、总页数和单页字符数。设置完后需要重启服务器才能完全生效,热重载只对部分配置有效。
再检查spigot.yml里max-book-page-length字段,有的服务端版本默认值是空或0(不限制),务必手动填上数值。
插件方案与指令清单
配置文件只是第一道防线,面对恶意构造的数据包,还需要插件兜底:
- PacketLimiter:限制单个玩家每秒的数据包提交次数,推荐阈值1000个/秒
- AntiBookCrash:专门拦截超长书页NBT数据,会在控制台打印触发日志
- CoreProtect:记录铁砧界面的操作历史,方便事后排查刷物品行为
配合领地插件时,可以在核心交易区域禁用书与笔配方:
/mv denys 书与笔 区域名拿到的防御效果是:玩家在该区域无法合成书与笔,从根源上减少了被攻击的面。
防御后的验证手段
改完配置不代表万事大吉,需要实际测试:
- 用管理员账号提交一本超长书与笔,查看是否被服务端拒绝
- 检查日志里有无
Rejected book data或BookTooLargeException字样 - 用假客户端(如MCProtocolLib)模拟发送异常的NBT数据包,观察服务器响应
- 连续发送50个异常包后,查看内存曲线是否稳定
如果全部通过,基本可以宣告防御到位。
版本差异对照与防护重心
不同版本的书与笔bug风险程度差异明显,做成表方便直接对照:
| 版本区间 | 崩服风险 | 刷物品风险 | 防护重点 |
|---|---|---|---|
| 7.10 – 1.8.9 | 高 | 高 | 限制NBT大小,禁用铁砧改名 |
| 9 – 1.12.2 | 高 | 中 | 页数限制,降低数据包频率上限 |
| 13 – 1.16.5 | 中 | 低 | 检查ViaVersion转发兼容性 |
| 17 – 1.20+ | 低 | 低 | 默认免疫,注重插件配置即可 |
这个表是社区共识的经验总结,不代表所有服务器绝对如此,因为跨版本兼容插件会改变风险等级,如果服务器开放了老版本客户端接入,防御等级就要向老版本看齐。
书与笔bug常见Q&A
我的世界服务器书与笔bug怎么触发但又不被管理员发现?
目前没有完美答案,不管走哪条路径,服务端日志都会记录数据包异常来源的IP和玩家UUID,Paper端还会记录完整的堆栈跟踪信息,管理员只要打开logs目录下的latest.log搜索报错字段就能找到源头,某些AntiExploit插件还会自动广播告警到管理后台。
网易国服的书与笔bug和Java版通用吗?
不通用,网易我的世界国服使用定制端,书与笔的NBT处理逻辑中嵌入了自研反作弊模块,Java版多数已知的书与笔崩服bug在国服环境中直接失效,Java版服务器的运营者如果要做防御测试,仍然以Paper和Spigot的行为规则为准,原版服务端(Vanilla)没有内置书页长度限制,需要自行安装插件或使用更高版本的Paper。
书与笔bug修复后服务器还需要保留哪些防御配置?
保留三项即可:book-max-pages限制在50页以内,book-max-page-length限制在255字符以内,以及PacketLimiter每秒数据包不超过1000个,这三项配置不占用额外性能,对正常玩家的书与笔写作体验也无影响,同时能覆盖绝大多数新发现的变种攻击路径。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/787802.html