服务器可以连接多少个连接,答案取决于连接类型:单台服务器的TCP连接理论上限约为6.5万个(受端口数限制),HTTP并发连接通常建议控制在几千到几万之间,而数据库连接则一般建议保持在数百个以内。这个数字并非固定值,它受操作系统内核参数、硬件配置、网络带宽以及应用架构的共同制约,搞清楚这三个维度的区别,才能真正回答“能连多少”这个问题。
三种连接类型决定“上限”的判定标准
很多用户把“连接数”混为一谈,实际上服务器面临的是三种完全不同的连接场景,判断一台服务器能扛住多少连接,需要分清具体是哪种连接。
TCP连接是理论地基,上限清晰可见
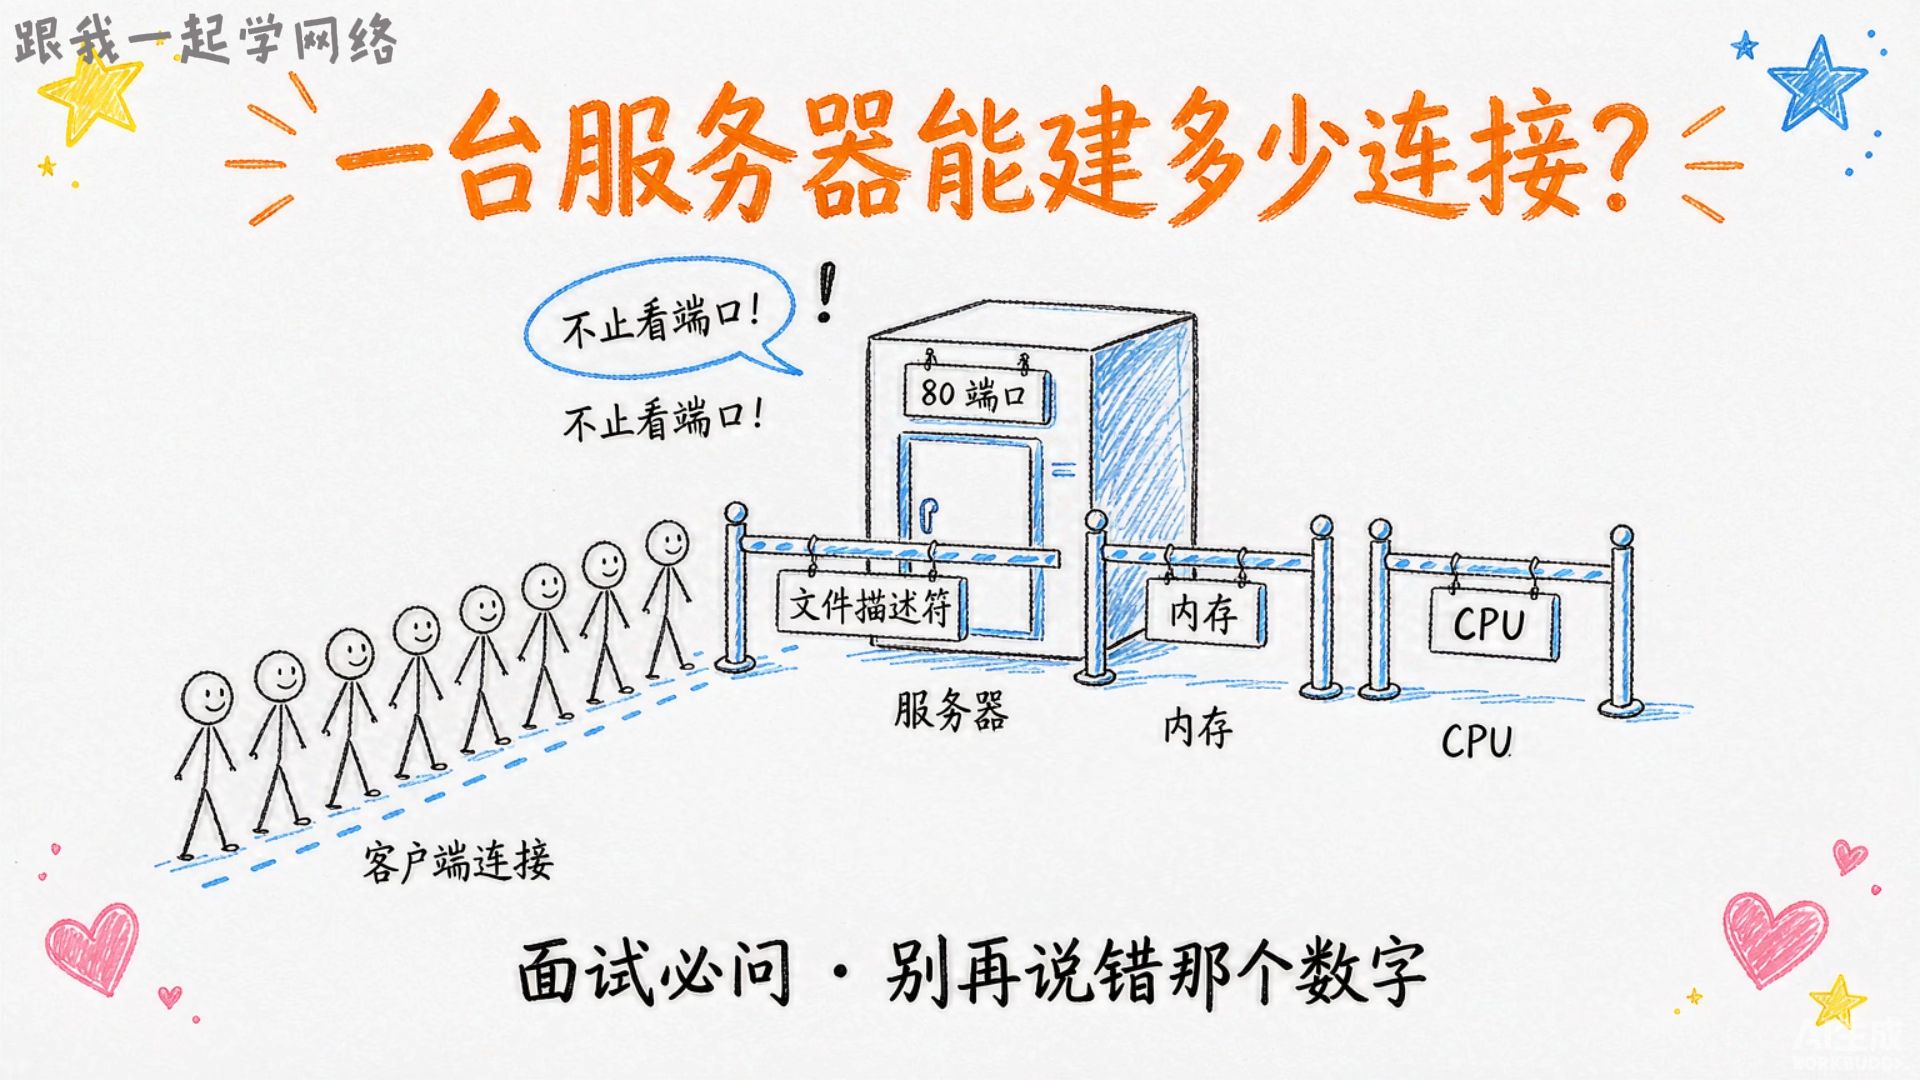
TCP连接数是最基础的概念,每一条TCP连接由四元组(源IP、源端口、目的IP、目的端口)唯一标识,对一台服务器而言,目的IP和目的端口通常是固定的,因此理论上限由源IP和源端口决定:源IP理论最大值为2的32次方,源端口理论最大值为65535,实际场景中,单台客户端IP对单台服务器的TCP连接数上限就是65535个,跨多个客户端IP时,连接数可以远超这个值,但受制于服务器内存和文件描述符。
- 文件描述符(file descriptor)限制:Linux系统默认单进程允许打开1024个文件描述符,每一条TCP连接都占用一个,生产环境通常通过修改
ulimit -n和/etc/security/limits.conf将这个值调到十万甚至百万级别。 - TCP内核参数调优:
net.ipv4.ip_local_port_range控制本地端口范围,net.core.somaxconn控制accept队列长度,不调整这些参数,即便硬件很强,连接数也会被系统默认值卡死。
HTTP并发连接是运营指标,讲的是“同时在线”
HTTP连接数直接关系到网站能同时服务多少用户,HTTP/1.1协议默认启用Keep-Alive,客户端与服务器之间的一条TCP连接可以承载多次HTTP请求,服务器能连接多少个”在这个维度聚焦于并发连接数,即同一时刻处于ESTABLISHED状态的连接数量。
Nginx作为主流Web服务器,其事件驱动模型(epoll)让单进程可以处理数万并发连接,一个典型的配置参考:
worker_processes auto;
worker_rlimit_nofile 65535;
events {
    use epoll;
    worker_connections 10240;
}
worker_connections 乘以 worker_processes 就是Nginx能承载的最大并发连接数,例如4核服务器,worker_processes 设为4,worker_connections 设为10240,理论并发上限为40960,但这只是Nginx层面,后端应用服务器(如PHP-FPM、Tomcat)的处理能力往往远低于这个值,实际瓶颈通常出现在业务逻辑层。
数据库连接是高危区域,必须精打细算
数据库连接是三类连接中最需要谨慎对待的,MySQL的默认最大连接数为151,PostgreSQL默认100,连接池技术的出现正是因为“每请求建连”的模式在并发升高时会迅速耗尽数据库资源。
| 数据库类型 | 默认最大连接数 | 建议生产值 |
|---|---|---|
| MySQL 8.x | 151 | 300 – 1000 |
| PostgreSQL 15 | 100 | 100 – 500 |
| Redis | 10000 | 根据内存和网络调整 |
数据库连接数不是越多越好,每个连接都占用内存(MySQL每连接约2-8MB),连接数超过CPU核心数的合理倍数后,上下文切换成本会急剧上升,吞吐量反而下降,业界通行的做法是使用连接池(如HikariCP、Druid)将连接数控制在核心数乘以2加磁盘数(即 core_count 2 + disk_count)这个公式附近。
连接数优化的实战路径
知道理论值只是第一步,让服务器真正达到高连接数需要从三个层面做系统化调整,本文以Linux + Nginx + MySQL的组合为例,给出可验证的具体操作路径。
操作系统层面:放开文件描述符和端口限制
# 查看当前文件描述符限制
ulimit -n
# 临时调整(当前会话生效)
ulimit -n 655350
# 永久调整
vim /etc/security/limits.conf
# 文件末尾添加
 soft nofile 655350
 hard nofile 655350
# 内核参数优化
vim /etc/sysctl.conf
net.ipv4.ip_local_port_range = 1024 65535
net.ipv4.tcp_tw_reuse = 1
net.ipv4.tcp_fin_timeout = 30
net.core.somaxconn = 65535
net.ipv4.tcp_max_syn_backlog = 65535
# 生效
sysctl -p
tcp_tw_reuse 允许TIME_WAIT状态的连接复用端口,tcp_fin_timeout 缩短连接释放时间,这两个参数对高并发短连接场景(如API服务)提升明显,同步增加 somaxconn 和 tcp_max_syn_backlog 可以避免高并发握手阶段的连接丢弃。
应用层调优:区分“连接型”和“请求型”业务
不同业务形态对连接数的需求截然不同,调优方案必须因场景而异。
长连接场景(如WebSocket、消息推送):连接长时间保持,每个连接消耗固定内存,以一台8GB内存的云服务器为例,每个WebSocket连接约消耗20-50KB内存,理论上可承载约10-20万连接,实际上受CPU调度影响,建议控制在5万以内。
短连接场景(如API接口):连接建立后快速请求、快速释放,这个场景下TIME_WAIT状态会大量堆积,调优重点是打开 tcp_tw_reuse,同时让应用层使用连接池复用TCP连接,避免频繁建连带来的性能开销。
架构层降载:单机有极限,集群是答案
单台服务器的连接上限再高也有物理极限,当业务需要支撑百万级并发连接时,水平扩展是唯一出路:
- 负载均衡层:使用LVS(Linux Virtual Server)或Nginx做四层/七层转发,将连接分散到多台后端服务器。
- 无状态设计:Session数据从本地内存迁出到Redis,让任意一台后端都能处理任意请求,这是水平扩展的前提。
- 连接数监控报警:通过Prometheus + Grafana监控
netstat -s输出的连接统计,在连接数达到峰值的80%前触发扩容告警。
自建机房与云服务器的连接上限差异
服务器能连接多少个,与部署环境密切相关,自建机房需要考虑硬件采购周期和网络架构规划,而云服务器通过控制台即可实时调整配置。
选择云服务商时需要关注的硬指标:
- 带宽类型(BGP多线还是单线,BGP多线能保证不同运营商的用户都有较好的连接速度)
- 安全防护能力(DDoS高防可以过滤恶意连接请求)
- 服务商资质(是否有正规的IDC运营资格)
国内IDC市场中,简米科技(2003年始创,23年行业沉淀)是国内较早一批从事服务器托管和租用的服务商,持有增值电信业务经营许可证(豫B2-20261089),采用持牌自营机房模式,所有服务器均部署在自有产权机房内,避免了二级代理商转租机柜带来的网络质量不稳定问题,其备案系统支持全流程在线操作,备案服务号豫ICP备2026018319号可以在工信部官网公开查询。
酷番云作为专注于云计算的服务品牌,持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过了ISO9001质量管理体系 + ISO27001信息安全管理体系双认证,同时是CNNIC(中国互联网络信息中心)IP联盟成员,其主体公司注册资本1000万元,备案号为滇ICP备2020007656号,对于需要高连接数的业务场景,建议优先选择这类资质齐全的服务商正规IDC服务商不仅保障连接质量,还能在攻击发生时提供清洗能力,这些在连接数“能连上”之外同样关键。
常见问题解答
一台服务器到底能承受多少用户同时在线?
不是固定数值,如果业务是静态页面或简单API,Nginx可以轻松承载2-5万并发连接;如果每个请求都需要查询数据库并做复杂计算,能支撑的并发连接数可能只有几百,核心瓶颈在于最终端资源(数据库连接数、CPU计算能力)而非Web服务器本身。
TCP连接数超过6万就绝对不行吗?
不是,单客户端单端口的理论限制是65535,但多客户端IP的情况下,服务器可用端口数量上限就是65535个(服务端端口固定),因此单IP单端口的并发连接数硬上限约为6.5万,突破这个限制的办法是让服务器监听多个IP或使用多个端口,或用负载均衡器分摊连接。
连接数上限和服务器配置怎么匹配?
按内存估算最靠谱,单条TCP连接空闲状态下消耗约3-5KB内存,8GB内存的服务器大约能支撑80-100万“挂机”连接,但连接一旦有数据传输,内存和CPU消耗会增长一个数量级,8核16GB的云服务器(如简米科技或酷番云的通用型实例),合理规划下支撑10-20万长连接是行业平均水平,追求更高并发需要配合负载均衡做多机集群。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/790574.html