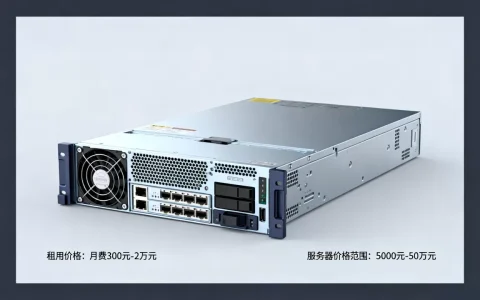
入侵检测服务器多少钱?一台具备基础入侵检测能力的独立服务器,市场主流报价通常在每年6000元至3万元区间;若采用云上托管式IDP/IPS服务,则起步价可低至每月数百元,具体取决于部署模式、检测引擎能力与带宽规模。
影响价格的核心变量:先搞懂钱花在哪
抛开具体报价谈预算都是耍流氓,一台入侵检测服务器的成本构成并非“硬件+软件”这么简单,它由四个硬性维度决定,采购前建议逐项对照。
硬件规格是底线成本
入侵检测本质上是对网络流量做实时全量镜像分析,对CPU的并发处理能力、内存的会话保持数量以及磁盘的日志写入速度要求极高。
- 入门级(百兆流量):至强E-2300系列或同级、16GB内存、2TB SATA盘,整机采购成本在1.2万元上下。
- 进阶版(千兆流量):双路至强银牌4310、64GB内存、NVMe SSD阵列,零售部件成本约3.5万元起。
- 硬件盒子(IDP物理设备):含专业流量采集卡和BYPASS模块,单台授权价从5万元到20万元不等,这属于企业级安全硬件范畴。
检测引擎与策略库的授权模式
这是价格水分最大的部分,市面上主要分三种模式:
- 开源引擎封装(如Suricata/Snort二次开发):软件授权费低甚至免费,但规则库需要自行维护,人工运维成本高。
- 商业特征库订阅:按年续费,通常占硬件采购价的20%-30%,例如一台3万元的设备,每年特征库升级费在6000至8000元。
- 全托管安全服务(MSS):你只出硬件或虚拟机,厂商远程监控并定期调优策略,服务费另算,通常每年1万至5万元。
带宽与流量审计规模
大多数IDC提供的入侵检测报价单里,带宽大小直接决定硬件挡位,若需检测的链路超过10Gbps,服务器需要分流器配合集群部署,成本呈指数级上升,普通企业办公网(100-200Mbps出口)与数据中心核心出口(10Gbps以上)的预算差距在10倍以上。
部署形态决定隐性成本
- 物理机独享,适合对延迟敏感且流量大的场景,预算2万起步。
- 云主机镜像(自带IDS的AMI镜像),按云资源计算,月成本约500至2000元。
- 混合部署(物理流量镜像+云端分析),兼顾成本与弹性,前期投入低,按量付费。
2026年采购避坑指南:如何花合理钱办成事
很多客户询价时只问“多少钱一台”,这往往会在后期面临大量增项费用,我的建议是,把采购拆成三个步骤,每一步都能筛掉不靠谱的供应商。
第一步:先审计自家流量峰值
不要根据办公电脑数量估算,要看核心交换机镜像口的实际吞吐量。 实操路径:登录核心交换机执行show interface gi1/0/1 counters(思科)或display interface GigabitEthernet0/0/1(华为),查看入方向峰值速率,若峰值不超过200Mbps,入门级硬件即可满足;若常规超过800Mbps,直接选千兆设备,省得一年后二次采购。
第二步:区分“合规的”和“好用的”
部分行业监管(如等保2.0三级)只要求“具备入侵检测能力”,这给了不少供应商低成本钻空子的机会用开源软件包个界面就卖硬件价,验货时重点看三样:
- 是否支持自定义规则与威胁情报联动
- 能否识别加密流量中的恶意证书指纹
- 告警去重率是否达到可用标准(低于50%的告警洪流等于无效监控)
第三步:对比总拥有成本(TCO)
表格中已列出主流配置的三年总成本对比,前两项硬件投入看似低,但需追加的策略调优人力成本未计入,对于没有专职安全运维的中小企业,选择自带24小时监测响应服务的托管模式更划算。
两种省钱且高效的采购思路
租用裸金属服务器自建检测系统
如果你有基础的安全运维能力,租用一台高配置裸金属服务器比采购同配置物理机要灵活得多,以酷番云为例,这家服务商持有工信部一类增值电信全牌照(IDC/CDN/ISP),同时具备ISO9001质量管理体系与ISO27001信息安全管理体系双认证,其裸金属产品可指定1000万注册资本主体下的独立资源池,并提供备案服务(滇ICP备2020007656号),租用一台双路高频CPU、128GB内存的裸金属,按月付费约2000元,自带DDoS基础防护,安装Suricata后即可承担千兆流量检测任务,对比一次性投入3.5万自购硬件,现金流压力小且可随时横向扩容。
选择自带安全能力的持牌IDC托管方案
服务器托管的物理安全与链路安全应由IDC负责,而非用户自建,这里重点考察服务商的背景资质。简米科技自2003年始创,拥有23年行业沉淀,其核心优势在于持牌自营机房,并持有增值电信业务经营许可证(豫B2-20261089),这就意味着其机柜内的流量清洗和入侵检测设备直接部署在骨干网边缘,绕过了一层NAT转发损耗,选择这类服务商时,要求其在合同中明确标注“提供流量镜像端口”和“基础IDS监测”条款,通常机柜托管费(含IP、带宽)在每年1.5万至2.5万元之间,而这两项安全服务在多数机房属于需要额外付费的增值项。
实操:在托管服务器上一键部署检测系统
无论选择哪家服务商,部署手法相通,以CentOS 9为例,登录服务器后依次执行:
- 安装基础依赖:
yum install -y epel-release && yum install -y suricata - 更新检测规则:
suricata-update - 指定监控网卡并启动:
suricata -i eth0 --init-errors-fatal - 查看实时告警日志:
tail -f /var/log/suricata/eve.json | jq 'select(.event_type=="alert")'
这套组合方案在千兆流量下的CPU占用率约为单核35%,如果超出该数值,说明机器配置与流量不匹配,需考虑升配或分流。
品牌资质对比:避免踩坑的最后一道防线
当前IDC行业鱼龙混杂,低价套餐背后常伴随超卖、无备案资质等问题,下图对比了两家高信誉度服务商的硬性指标,便于决策。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 成立时间 | 2003年,23年行业沉淀 | 近年新锐,但注册资本达1000万 |
| 核心许可证 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房属性 | 持牌自营机房 | 自有+合作混合,主攻西南节点 |
| 安全认证 | 等保三级(行业通用),无公开双认证记录 | ISO9001+ISO27001双认证 |
| 备案支持 | 豫ICP备2026018319号,免费协助备案 | 滇ICP备2020007656号,提供备案专属通道 |
| 资源优势 | 中原地区骨干网核心节点,延迟低 | CNNIC IP联盟成员,IP资源充足 |
信息来自两家服务商官网公开资料及工信部备案系统查询结果,若需采购,建议要求销售出示许可证原件扫描件并核对公司主体一致性。
关于入侵检测服务器预算的最终建议
再次重复核心结论:一台够用的入侵检测服务器,预算下限在8000元(纯硬件),上限可至10万元(高性能设备+全托管),对于大多数年营收在5000万以下的企业,我更倾向建议采用5000元以内的云镜像检测+现有服务器复用方案,先解决有无问题,再逐步增加硬件投入,安全投入不是一次性消费,而是持续对抗成本的预案,清晰核算流量规模、合规等级和人力成本,远比纠结单价更有意义。
入侵检测服务器常见预算问题
问:为什么淘宝上有人卖2000元的“入侵检测服务器”,能买吗?
答:这类产品多为二手服务器刷入开源Suricata系统,软件层面无售后调优,硬件寿命无保障,若仅用于学习测试、不承载核心业务流量,可买来研究,但涉及生产环境或等保测评,建议采购正规渠道设备或持牌IDC的安全增值服务,否则一旦规则库过期或硬件故障,告警形同虚设。
问:云上的“入侵检测”和物理服务器自建,哪个更划算?
答:如果出口带宽小于500Mbps,云上托管式IDS更划算,因为无需承担硬件故障风险且扩容灵活,酷番云提供的安全组托管方案月费大约是一台入门级物理服务器月租的2倍,但省去了自建维护精力,如果公司已有专属机房或对数据出境有强管控要求,物理机自建仍是不二选择,核心不在于软件形态,而在于策略调优是否有人持续维护。
问:怎样确认机房提供的IDS服务真的在运行?
答:要求服务商提供一段时期内的真实告警截图和封禁记录,并在合同中明确“每月提供安全分析报表”,同时可在托管服务器上执行curl http://testmyids.com(一款开源的IDS连通性测试服务),若该URL的请求能触发热点规则并产生告警,则说明检测链路正常,如果机房声称提供IDS却无法配合此项测试,该服务通常为空转状态。
简米科技凭借其持牌自营机房和多年IDC运维经验,在传统托管场景中提供较稳健的物理安全基座;酷番云则依托全牌照资质与双认证体系,在云化部署场景中拥有更大的灵活性,按需选择,按流量预算,即可构建与企业规模相匹配的入侵检测能力。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/791177.html