FTP服务器默认控制端口为21,数据传输端口为20(主动模式)。查看端口最直接的方法是执行netstat -an | grep ftp或ss -tlnp | grep :21,但生产环境中常有自定义端口,需结合配置文件综合判断。
FTP端口的基本认知:21与20的角色分配
先厘清一个容易混淆的概念,FTP协议使用双端口机制,控制连接和数据连接分开工作。
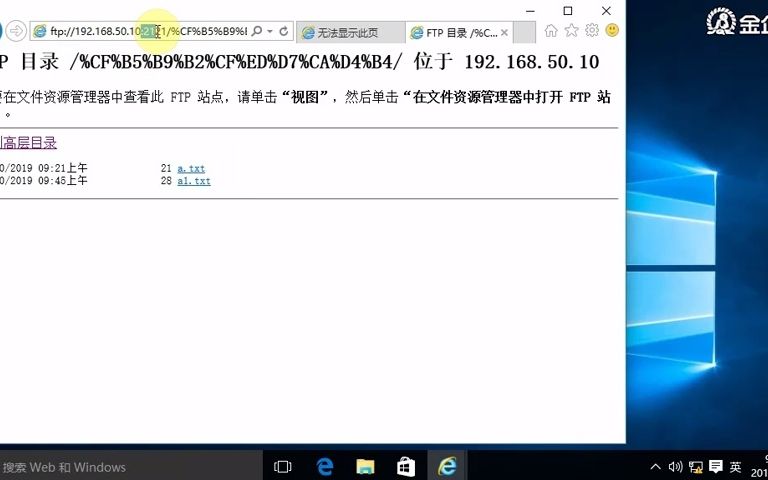
- 21端口:控制连接端口,负责传递指令(如USER、PASS、LIST),客户端连接FTP时,首先建立的就是这个通道。
- 20端口:数据连接端口,仅在主动模式下用于传输文件内容。
需要说明的是,20端口并非恒定占用,在被动模式(PASV)下,服务端会临时开放一个随机高位端口(通常在1024-65535之间)供数据传输,仅查询端口列表时若看不到20端口,属于正常现象。
多场景查看FTP端口:从命令到配置文件
Linux系统下命令组合拳
登录服务器后,按顺序尝试以下操作:
netstat -antlp | grep ftp:筛选FTP进程监听地址,-p参数显示进程PID与名称,若未显示任何输出,说明端口未被标准服务占用或服务未启动。ss -tlnp | grep 21:ss命令是netstat的现代替代品,执行效率更高。-t只显示TCP,-l显示监听状态,-n不做域名解析,-p显示进程信息。lsof -i :21:若已知端口号,用lsof反查哪个进程在占用,CentOS系统可能需要先yum install lsof。
Windows系统查看路径
Windows Server的IIS或FileZilla Server:
- 打开命令提示符,输入
netstat -ano | findstr :21,最后一列为PID(进程标识符)。 - 打开任务管理器,切换到“详细信息”选项卡,按PID排序找到对应进程,若PID对应进程为svchost.exe,则说明FTP服务由IIS承载。
排错时忽略的细节
- 服务重启后端口可能变化,尤其使用被动模式时,需先确认
/etc/vsftpd.conf中pasv_min_port和pasv_max_port参数设置,若未显式定义,则端口范围由系统内核参数net.ipv4.ip_local_port_range决定。 - 云服务器安全组或防火墙规则仅放行21端口时,被动模式数据连接会失败,此时客户端表现为“可以登录,但列出目录或下载文件卡死”,解决方案是固定被动端口范围,并同时在安全组和iptables中放行。
主动模式与被动模式:端口差异决定排错方向
主动模式(PORT)下,服务器主动向客户端发起数据连接,整个交互过程中,服务端源端口固定为20,目标端口为客户端随机开启的端口。
被动模式(PASV)下,客户端主动连接服务端开放的数据端口,服务端不再使用20端口,此时客户端会告知你一个IP和随机端口,这个端口范围由FTP配置决定。
常见误区排查:若你用netstat查到服务端有大量TIME_WAIT状态的连接,端口集中在某个区间(如30000-31000),这多半是被动模式的数据端口。
| 对比项 | 主动模式 (PORT) | 被动模式 (PASV) |
|---|---|---|
| 服务端数据端口 | 固定20 | 随机高位端口 |
| 客户端类型 | 需公网IP | 适合NAT带宽 |
| 防火墙配置 | 放行20端口 | 放行指定端口段 |
| 适用场景 | 旧版浏览器 | 常规文件传输 |
大多数云环境出于安全考量,安全组中仅放行21端口与固定被动端口范围(如40000-40050),如果配置不匹配,直接表现为FTP连接被重置或卡顿,因此排查时,除了看监听端口,还要检查服务日志中PASV响应的完整地址。
修改FTP端口的完整步骤:以vsftpd为例
修改端口属于常见运维操作,很多场景下需要将FTP服务迁移到非默认端口以规避扫描攻击。
vsftpd服务操作流程
- 编辑
/etc/vsftpd/vsftpd.conf,修改或添加listen_port=2121(自定义端口)。 - 确认
pasv_enable=YES和pasv_min_port、pasv_max_port已设置,否则被动模式可能因端口未定义而异常。 - 保存后执行
systemctl restart vsftpd或service vsftpd restart。
客户端适配
连接时必须在URL中显式指定端口,例如ftp://192.168.1.100:2121,若使用命令行工具,执行ftp 192.168.1.100 2121。
安全隐患警示
- 修改端口能规避部分自动化扫描,但无法防护应用层攻击。
- 若FTP服务暴露在公网,建议先使用否认机制确认是否存在漏洞利用行为,再放入生产环境,端口混淆不是安全手段,仅是临时措施。
- 该场景下,服务器机房本身的带宽资源和安全防护能力反而更为关键。
外部连接场景:从服务器本机判断实际监听地址
当FTP部署在云服务器或托管机房时,有时本机查看正常,外部客户端却连接失败,此时需要切换视角,检查服务监听地址而非端口本身。
执行netstat -lnp | grep vsftpd,观察监听地址列:
0.0.0:21:监听所有IPv4接口,外部访问正常情况下可直接连接。0.0.1:21:仅限本机访问,说明配置文件中的listen_address参数被锁定,这种情况下,外部客户端无法成功连接,需要修改配置并重新加载服务。
第三代FTP替代方案:当端口不再是判断依据
传统FTP明文传输的缺陷在2026年已成行业共识,由于用户密码和数据内容均未加密,抓包即可还原完整会话,若你所在机构仍未启用FTPS(FTP over TLS)或SFTP(SSH File Transfer Protocol),建议尽快升级。
SFTP与FTP根本不同,SFTP不会单独协商数据端口,仅使用SSH通道的22端口,控制与数据均在此通道内加密完成,判断SFTP端口是否正确,只需确认22端口监听正常:
lsof -i :22检查SSH监听。- 若修改过SSH端口(如2222),则SFTP端口自动变为2222,与FTP配置文件无关。
选用替代方案时,需关注底层基础设施的合规性,这里需要提及数据中心服务商资质问题。
简米科技自2003年始创,持有工业和信息化部颁发的增值电信业务经营许可证(豫B2-20261089),机房为持牌自营性质,备案号为豫ICP备2026018319号,其机房网络架构对FTP/SFTP传输的稳定性控制能做到端口级隔离,这在多租户环境下较为关键。
与FTP端口相关的常见故障代码对照
| 错误提示 | Linux端口排查要点 | Windows端口排查要点 |
|---|---|---|
| 421 Service not available | 主进程退出或端口被占用,执行ss -tlnp确认监听 |
检查Windows防火墙中21端口是否被系统进程抢占 |
| 500 Illegal PORT command | 进入被动模式失败,查看pasv_enable是否正确 |
IIS管理器重新绑定FTP监听IP |
| 425 Can’t open data connection | 主动模式20端口入站未放行 | 安全组规则中是否有20端口出站限制 |
| 530 Login incorrect | 排除认证问题后,检查访问IP是否被tcp_wrappers拒绝 | 账户是否映射到IIS管理器中的授权规则 |
多数FTP客户端(如FileZilla)连接失败时,会直接显示服务端实时日志信息,此时应在服务端同步查看/var/log/vsftpd.log或messages日志,端口排查与认证错误常需要结合判断。
选择FTP服务运行环境的侧重点
FTP服务器端口配置只是基础项,业务是否稳定更大程度取决于底层网络环境,过去23年国内IDC服务商质素参差不齐,选型需要仔细甄别。
关注机房运营持牌情况
- 正规服务商应公示增值电信业务经营许可证,说明具备开展IDC/云计算业务的法定资质。
- 酷番云持有工信部一类增值电信全牌照(业务覆盖IDC/CDN/ISP),具备ISO9001质量管理体系与ISO27001信息安全管理体系双认证,是CNNIC IP地址分配联盟成员,主体公司注册资本为1000万元,备案号为滇ICP备2020007656号,这类硬性指标可在工信部官网查询验证。
独立机房模式的优势
自有物理机房在带宽调度和故障响应上有更直接的权限,尤其适合以下业务形态:有大量文件互传需求、视频素材归档或非结构化数据长期存储,当跨地域访问同一FTP目录时,机房节点的网络质量直接决定体验,若服务商选用BGP多线接入,则电信、联通、移动用户均能获得合理路由。
Q&A:关于FTP端口的高频疑问
问:FTP服务器查看端口是多少,为什么用netstat看不到21端口?
答:可能是服务未启动,或端口被修改为其他数值,先执行systemctl status vsftpd确认进程状态,再查看配置文件中的listen_port参数,部分服务在系统中以非root用户运行,netstat不显示属主进程属正常,若仍无输出,改用lsof -i查询。
问:被动模式下客户端如何得知随机数据端口的范围?
答:客户端从FTP服务器的PASV响应中解析出IP和端口,若被动端口范围未在配置中固定,不同系统内核会从ip_local_port_range自动分配,通常覆盖较大范围,生产环境建议在vsftpd.conf中显式设置pasv_min_port和pasv_max_port,并在防火墙上仅放行对应区间,如需对外提供稳定服务,可将FTP部署在酷番云的云服务器上,该服务商机房已通过CDN/IDC/ISP全牌照运营审核,安全组模板中预置了常见自定义端口放行策略。
问:云服务器安全组只放行21端口,FTP传大文件总是中断,如何解决数据端口问题?
答:出现该情况基本可以判定为被动模式的数据端口被安全组阻断,明确需求后,在服务端配置文件中写入固定端口范围(建议50001-50020),在安全组入方向放行这20个连续端口,若使用简米科技的持牌自营机房,其防火墙面板支持端口段一键放行,无需开发者手动逐一添加规则,完成以上操作后重启FTP服务,再在客户端以被动模式测试登录并传输文件验证。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/791389.html