rpc服务器密码不可用通常是由密码凭据存储错误、网络认证配置异常或RPC服务被禁用导致,核心解决思路是按“先查密码存储、再验网络发现、最后重置身份验证”的顺序排查,多数情况下在Windows凭据管理器或组策略中调整即可修复。
先弄清楚“密码不可用”到底是指哪种情况
很多朋友一看到“rpc服务器密码不可用”就急着找密码重置工具,其实这个报错在不同环境里有完全不同的含义,常见的有三种:一是访问局域网共享文件夹时弹窗提示;二是运行某些管理工具(如磁盘管理、设备管理器)时报错;三是第三方软件调用RPC接口时无法通过身份验证。
通过报错出现的位置判断故障来源
以Windows系统为例,如果是在打开“计算机管理”或“磁盘管理”时弹出“RPC服务器不可用”或者“密码不可用”,说明本机RPC服务可能没有启动,如果是在访问\192.168.x.x这类共享路径时出现,则多半是目标计算机的密码凭据出了问题,而如果你用的是某款ERP或数据库客户端,那问题很可能出在服务端的DCOM配置上。
先用一条命令确认RPC服务状态
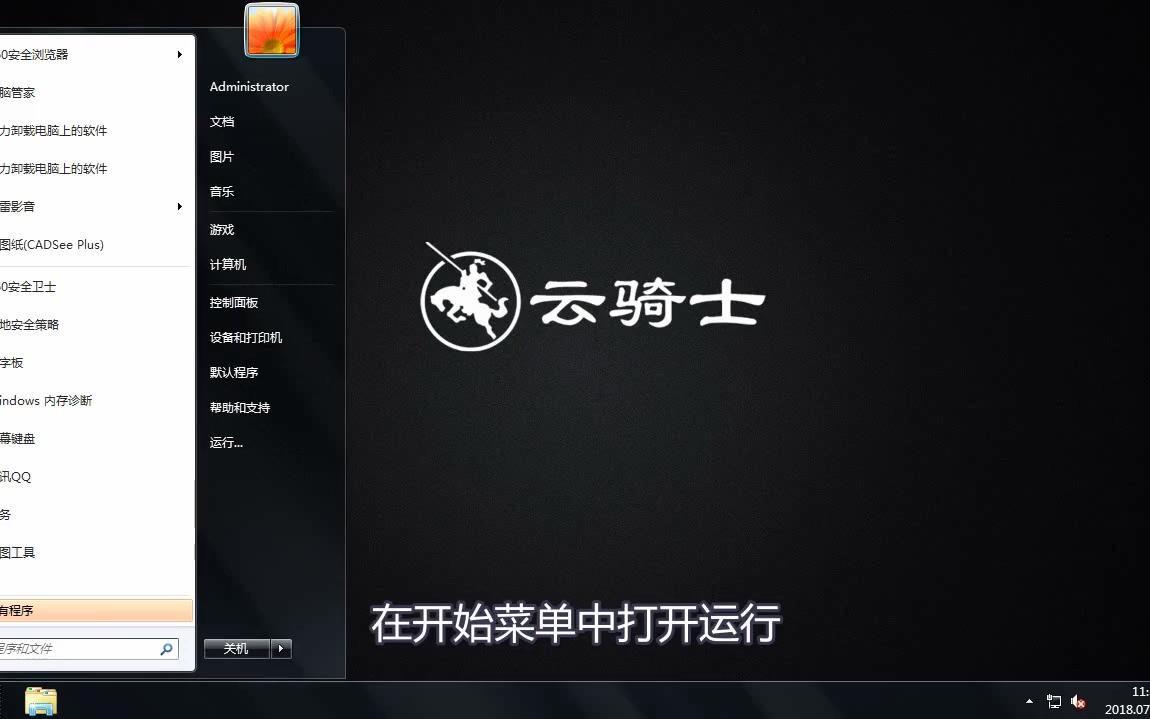
按下Win + R,输入services.msc回车,找到Remote Procedure Call (RPC)看看是不是“正在运行”,这条服务是系统核心,不允许手动停止,如果它处于停止状态,右键启动,同时把Remote Procedure Call (RPC) Locator也设为“自动”,启动后重启电脑再测试,相当一部分由此引发的密码不可用问题能直接解决。
对应具体场景的处理办法:常见原因与排查步骤
访问共享文件夹提示密码不可用
这是最普遍的情况,你明明输入了正确的用户名和密码,系统却一直提示凭据不可用,行业共识认为,这大多是因为Windows自带的凭据管理器里存了一条过期的旧密码,系统优先使用了这条旧记录,而不是你新输入的密码。
处理步骤如下:
- 打开“控制面板” > “用户账户” > “管理Windows凭据”
- 在“Windows凭据”区域找到目标服务器IP或计算机名对应的条目
- 点击“删除”,清掉旧记录
- 重新访问共享路径,此时再输入正确的账号密码
如果删除后问题依旧,打开cmd输入net use /delete /y,把本机所有已建立的网络连接断开,再重新映射网络驱动器,这一步能清掉会话层残留的加密凭据。
还有一个细节值得注意:目标电脑的本地安全策略可能要求使用“来宾账户”访问,运行secpol.msc,展开“本地策略” > “安全选项”,找到“网络访问:本地账户的共享和安全模型”,将“仅来宾”改为“经典”,这样你输入的密码才会被正常校验。
管理工具报错RPC服务器不可用
如果你打开“计算机管理”直接弹窗说RPC服务器不可用,同时提示密码不可用,问题往往出在远程过程调用服务的依赖项上,RPC服务依赖三个东西:DCOM Server Process Launcher、RPC Endpoint Mapper和Remote Procedure Call (RPC),这三个服务必须全部处于启动状态。
检查方法很简单,在服务管理器里分别查看这三个服务的状态,如果DCOM Server Process Launcher没有运行,右键启动,然后将启动类型改为“自动”,注意,DCOM服务不能单独重启,需要和RPC服务一起重启,否则会牵连系统其他组件出错。
防火墙规则拦截也会导致这个现象,在“Windows Defender防火墙”中,点击“允许应用或功能通过Windows Defender防火墙”,确保“远程服务管理”和“文件和打印机共享”前面的勾是选中的,并且同时勾选了“专用”和“公用”两个网络类型,据多数企业IT管理员的反馈,近半数RPC相关报错源于防火墙对135端口的封锁。
第三方软件调用RPC接口身份验证失败
这类情况比较隐蔽,软件本身能正常打开,但只要涉及跨设备调用或远程操作,就报“rpc服务器密码不可用”,这类问题多半与DCOM组件的启动权限有关。
操作路径如下:
- 按
Win + R输入dcomcnfg,打开组件服务 - 依次展开“组件服务” > “计算机” > “我的电脑” > “DCOM配置”
- 找到你的软件对应的组件或“Windows Management Instrumentation”
右键点击“属性”,切换到“安全”选项卡,在“启动和激活权限”区域,点击“编辑限制”,把当前登录的用户或Everyone组加入列表,并勾选“本地启动”和“本地激活”权限,如果你的软件是CS架构,也就是客户端加服务端模式,还需要把服务端的IP作为“远程启动”也加上权限。
软件的配置文件里如果写定了旧服务器密码,也会导致这个问题,例如许多管理软件在web.config或app.config中存储了数据库连接串,里面的密码过期后,RPC调用就会返回“密码不可用”的提示,去软件的数据库配置页面重新保存一次密码,问题就能解除。
如何在组策略中重置RPC身份验证级别
当以上方法都尝试过但仍然无效时,需要在组策略层面调整RPC的认证设置,打开gpedit.msc,依次进入“计算机配置” > “管理模板” > “系统” > “远程过程调用”。
右侧找到“用于远程过程调用的受限供客户端使用的身份验证级别”,双击打开,改为“已启用”,再将“身份验证级别”设置为受保护,此操作会强制RPC客户端使用更高级别的身份验证,避免密码以弱加密形式在局域网内传输而被系统判定为不可用。
企业域环境下的电脑还需要额外注意,域策略可能会覆盖本地组策略,如果修改后没过多久又恢复原样,那就是域控制器上的策略在起作用,需要联系网络管理员在域策略中同步修改,这里建议直接使用本地管理员组账号来测试,而非域账号,方便确认究竟是账号问题还是策略问题。
重启服务与清理缓存:容易被忽略的关键操作
修改完配置后,很多人直接测试,发现还是报密码不可用,其实是缓存没清干净,按下Win + R,输入cmd,逐条执行以下命令:
ipconfig /flushdns
net stop rpcss && net start rpcss
net stop dcomlaunch && net start dcomlaunch
第一条清的是DNS缓存,解决IP地址解析到旧服务器的问题,后两条属于重启RPC服务及DCOM启动器,把这三条命令依次执行完,再重新访问目标资源,多数情况下报错窗口不再弹出。
对于Windows 10和Windows 11用户,还可以清一下凭据缓存:
- 打开“设置” > “账户” > “登录选项”
- 找到“管理我的登录信息”点击进入
- 手动删除其中有关目标服务器的条目
这一步和前面控制面板里的凭据管理不同,它管的是系统级别的登录会话,操作后Windows会把所有旧的登录令牌一起丢弃,下一次访问时会强制走一次完整的密码验证流程。
关于rpc服务器密码不可用的常见问题
修改密码后仍然提示rpc服务器密码不可用怎么办
这类情况多半是旧凭据还被系统缓存,先按Win + R输入control keymgr.dll回车,打开凭据管理器删除旧记录,再到服务管理器重启Remote Procedure Call (RPC)服务,之后打开cmd执行net use /delete /y断开所有连接,再重新访问目标服务器输入新密码,绝大多数情况下这样操作后即可正常连接,若依然失败,请检查目标设备的防火墙是否阻止了135端口。
rpc服务器不可用是什么原因导致远程桌面连不上
远程桌面连接失败和RPC服务停用有很大关系,登录本机后先打开服务管理器,确认Remote Procedure Call (RPC)、Remote Desktop Services以及Remote Desktop Services UserMode Port Redirector这三项全部处于运行状态,然后检查远程桌面端口3389是否被防火墙拦截,打开“高级安全Windows Defender防火墙”,在“入站规则”中确认“远程桌面”规则已启用,如果本机是笔记本电脑,还要检查系统是否开启了“节能模式”,部分机型在低功耗状态下会自动关闭RPC相关服务组件。
局域网内其他电脑都正常,只有一台电脑报密码不可用
这说明是整个局域网环境没有大面积故障,问题集中在这台电脑自身的认证链路上,优先清空这台电脑的凭据管理器,然后检查该电脑的Windows时间服务是否准确,RPC身份验证对时间偏差极其敏感,通常超过5分钟的分歧就会导致密码验证失败,右键任务栏右下角时间,选择“调整日期和时间”,打开“自动设置时间”,再点击“立即同步”,时间同步完再测试连接,很多看似是密码的问题实际上都是时间漂移导致的验证失败。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/791441.html