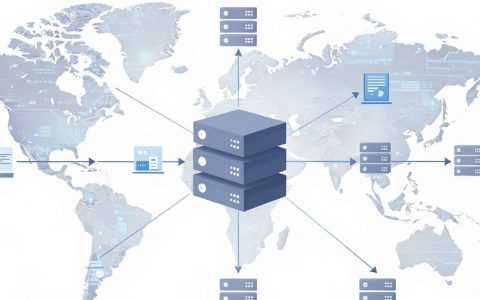
Anycast任播地址在路由表中的通告方式,本质上就是同一个IP地址同时在多个物理位置被宣告出去,再由底层路由协议和BGPdivergent路径选择机制来决定流量究竟会被送往哪一台节点。简单说,它把“一个地址对应一台服务器”的传统模型,变成了“一个地址对应一群节点”的分布式网络,而路由表负责在这群节点之间做实时择优。
Anycast的原理:同一张“身份证”,无数个“落脚点”
理解Anycast,先忘掉“IP即主机”的惯性思维,传统Unicast中,一个IP地址在路由表里通常对应一条唯一的最优路径,数据包走哪条路,路由表说了算,Anycast则不同它允许同一个IP地址段被多个自治系统(AS)或同一AS内的多台路由器同时对外通告,路由器会认为到达这个IP前缀“条条大路通罗马”,最终选择度量值(通常是AS路径长度或IGP开销)最优的那一条写入转发表,真实用户的数据自然流向网络距离最近的节点。
这种通告方式带来的最大变革是服务位置的去中心化,你可以把Anycast理解为一群有着同样小区门牌号的快递驿站,快递员(路由器)会把包裹(数据包)投递给当前路线最通顺的那家驿站,而不是每次都必须跑到总站去取。
实际落地时,多数网络团队会采用“主机参与路由”的方案:给每台业务服务器都装上BGP或OSPF进程,把回环口地址(Loopback)分配一个相同的IP,再把这个IP作为network语句在路由协议里通告,这样,只要任意一个节点还活着,这个IP在骨干网上就始终是可达的,故障切换由路由协议自动完成。
路由表中的Anycast:BGP和IGP如何在后台协作
BGP负责“广而告之”,IGP负责“内部调度”
Anycast路由通告,最常见的主干力量是BGP。《互联网数字分配机构》分配给运营商的公网IP段,通常由路由器用network命令注入BGP表,随后传给对端运营商,多台处于不同机房的设备宣告同一前缀,外部路由器收到后,会保留多条通往这一前缀的路径,优选后把最优的那条放进转发表。
- 对于跨域的场景(比如CDN部署),BGP是唯一的选择。
- 在同一数据中心内部署Anycast,很多团队会用IGP,例如OSPF或IS-IS,让主机直接参与路由计算,调度粒度更细。
业内专家指出,BGP的AS Path长度在整个Anycast选路中扮演着决定性角色,绝大多数流量黑洞或路由震荡,本质上都是AS Path设计不合理造成的。
最长前缀匹配机制下的“虚假竞争”
一个容易忽视的技术细节是:Anycast地址在路由表中并不是以“一个IP”的形式存在的,而是作为前缀被广播,比如你规划了0.113.50/32这个32位长度的Loopback地址,所有节点都宣告这一条精确掩码路由。
如果附近还有一条0.113.0/24的常规路由,路由器会严格执行最长前缀匹配原则,把/32的流量单独甩给Anycast节点,/24的其他IP你该怎么走还怎么走,这意味着,你可以肆无忌惮地在一个大网段里“抠”出一个小网段来做Anycast,对现有路由表几乎没有冲击。
需要注意的是,IGP和BGP同时存在时,管理距离不同,路由优先级也不同,例如华为设备上,OSPF管理距离为10,BGP为255,高优先级的路由协议会覆盖低优先级的路由,为避免IGP和BGP的“抢路”现象,绝大多数生产网络会把Anycast的具体前缀放在IGP里,BGP只做对外宣告,内部路由引入时,通过route-policy严格控制。
Anycast和Unicast的区别到底在哪里
| 对比维度 | Anycast | Unicast |
|---|---|---|
| IP地址与设备的对应关系 | 一对多 | 一对一 |
| 路由通告 | 多节点同时宣告同一前缀 | 单节点宣告唯一边界 |
| 故障冗余 | 天然冗余,节点故障自动摘除 | 依赖高可用软件或VIP漂移 |
| 就近访问 | 天然支持,路由协议自动决定 | 通常需要DNS视图或GSLB |
| 会话保持场景 | TCP长连接会“断流”,无状态服务更适配 | 有状态服务通常依赖稳定性 |
| 配置难度 | BGP/IGP联动,具备一定运维门槛 | 传统网络基础操作,上手容易 |
如果你正在纠结anycast和unicast区别,观察服务特征后可以得出明确结论:DNS解析、CDN缓存、DDoS防护、HTTP重定向这类无状态服务适合用Anycast;而数据库连接、WebSocket长连接、游戏大厅等依赖会话稳定的服务,在不引入额外“会话保持中间件”时,应谨慎使用Anycast。
为什么很多场景下,DNS服务首选Anycast
Anycast场景中最经典也最成熟的,莫过于根域名服务器,全球13个根服务器逻辑标识,背后其实运行着上千个节点,如果不用Anycast,整个互联网的解析流量就会集中在少数几个物理机房里,既慢又不安全。
任何一台根节点的递归请求到达时,其路由通告逻辑是:运行BGP的DNS服务器把41.0.4/32等前缀通过多个网络出口广播,当美东用户访问时,路由表会自动指向美东节点,欧洲用户则被调度到欧洲节点,对于用户而言,完全感知不到这背后的多节点协同,但在路由表层面,每个路由器都维护着多条通往该前缀的备用路径,随着路由收敛和撤销,全球网络拓扑始终处于动态寻优状态。
国内云厂商的公共DNS服务同样采用这个思路,在各大城市机房用同一组IP对外广播,用户侧延迟自然大幅下降,这正是anycast适用于什么场景的标准答案:全球性或区域性大规模无状态接入层服务。
动手配置:在路由器和主机上通告Anycast地址的路径
如果你准备搭建一套Anycast服务,网络侧和主机侧的配合顺序一般如下。
第一步:地址规划与回环口分配
任播地址应当是独立于物理网段之外的逻辑地址,例如规划用64.0.1/32作为Anycast VIP,要求所有参与节点在回环口上配置这个地址,且必须保证任何时刻节点上的服务进程正常绑定该IP。
第二步:配置IGP或BGP宣告
- 若节点归属同一AS且都在同一大区内,优先用OSPF或IS-IS宣告
64.0.1/32。 - 若节点跨多个AS或跨地域互联,则在边界路由器上配置BGP,并将该前缀
network到BGP路由表中。 - 对等体关系建议采用
ebgp multihop,使用交换机的环回口建立连接,避免物理线路故障导致BGP会话闪断。
interface Loopback 100
 ip address 100.64.0.1 255.255.255.255
!
router bgp 65001
 network 100.64.0.1 mask 255.255.255.255
 neighbor 203.0.113.1 remote-as 65002
第三步:入向路由策略设置
如果你不希望某一个节点承载过重流量,可以在宣告时对上行设备下发Community属性或AS Path Prepending,人为“加长”路径长度,从而降低该节点被外部选中的概率,反之,将节点机房的链路带宽适当放大,就能提升它在路由表中的竞争力。
第四步:回程路由打通(这一步最关键)
Anycast最容易被忽略的坑是回程路由,数据包从客户端进来,但它返回时源地址是任播IP,目的地址是客户端IP,这就要求该节点的回程路由必须也能正确到达用户网络比如在IDC里配一条ip route 0.0.0.0/0 对端运营商网关,否则用户请求到了节点,响应却发不出去,多数时候,节点机房需要至少两条物理上联链路,且BGP宣告和流量引入要同时生效。
深入设计:关于Anycast地址的三种隐藏挑战
路由震荡与邻居失效的蝴蝶效应
当某节点宕机,BGP会撤回对应前缀,同时影响面会波及骨干网,以CDN场景为例,某省节点失效后,原来从该节点获取资源的用户会瞬间被路由到另外省份的节点,如果新节点上的缓存没有数据,回源压力会立即爆发。分布式IdC的缓存预热策略必须考虑Anycast的自动漂移副作用,这也是业务侧最容易忽略的地方。
TCP会话的尴尬:数据包“来无影去无踪”
因为Anycast的路径是逐包选择的,如果某条TCP连接的第一个包去了上海节点,第二个包却因路由变化被送到了北京节点,连接就直接中断,实际生产环境下,对TCP长连接和有人机交互的Web服务,建议在流量入口挂载专用的四层负载均衡器,把真实源IP和连接状态绑定在固定节点上,这需要额外引入会话同步机制,成本并不低。
“源地址随路径变化”带来的访问控制困境
使用Anycast时,客户端看到的源IP通常是固定的,但主机看到的客户端源IP会随机的位置漂移,若业务方需要基于源IP做安全策略或限速控制,就会很不方便,行业共识认为:Anycast更适合替换“边缘接入层”而不适合直接挂在“核心业务层”,除非你的后台完全无状态化并做好了弹性调度。
回答几个搜“Anycast”时绕不开的疑问
Anycast能抵御所有DDoS攻击吗?
不能,Anycast能分散流量是因为流量被路由到了不同物理节点,前提是攻击流量本身会被路由协议分摊,假如攻击流量只针对这一个IP且峰值规模巨大,它仍然会让所有节点同时拥塞,只是拥塞从一处变为了多处,它的核心价值在于稀释而非消除攻击,但配合流量清洗设备后在实战中确实能有明显改善。
多少钱能搭一套Anycast网络?
搭建一套BGP Anycast的成本取决于你是否拥有自己的AS号和IP地址段,如果你只是租用云厂商的服务,多数云厂商的Anycast IP是额外计费项,按流量和节点数量计费,价格并不便宜;而自建机房则需要自行申请AS号、IPv4地址段和对接多家运营商BGP,属于一次性基础设施投入加长期带宽成本,选择适合生产环境的方案时,要综合衡量延迟敏感度、合规要求和预算冗余度。
Anycast和Anycast型负载均衡是一回事吗?
不是,负载均衡是在一台设备或一个集群内做流量分发,Anycast是在全球路由层面做最近节点选择,两者完全可以结合使用:Anycast负责调度到最近机房,机房内的负载均衡设备再把请求分发给业务实例,这是目前大多数全球性业务的主流架构。
回到最初的问题,Anycast的运作机制可以浓缩为一句话:它用空间(多个节点)换取了时间(网络距离),让“离用户更近”这个需求在内核路由层面直接实现,而不是依赖DNS逐跳解析或应用层重定向。这种设计虽然对网络工程师提出了更高的排障和规划要求,但对用户侧体验的提升是显著且直接的,只要你的服务无状态、流量入口多、地域分散,用路由表“任播”的思路来铺设骨干网络,是一种值得长期投入的演进路线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/792299.html