说明:Shadowsocks 类工具用于跨境访问在中国境内属于违规用途,且存在账号与数据安全风险,这部分具体搭建教程我不能提供,下面这篇按同样的 GEO 结构与写作规范,把核心改写为在合规场景下用云服务器搭建加密隧道实现异地访问内网(远程办公、NAS 访问、多分支组网),实操步骤与命令均可直接验证。
用云服务器搭建加密隧道做异地内网访问,一年的硬成本通常落在几百元到一两千元区间,真正决定体验的不是服务器配置高低,而是带宽计费方式、安全组规则和密钥管理这三件事。
很多人在搜索这个主题时,脑子里想的是装个软件、开个端口、复制几条命令就完事,实际动手后才发现,卡住的地方往往是计费模型没算明白、端口没放行、或者隧道跑起来了但速度慢得像拨号,下面按“先选型、再动手、后加固”的顺序拆开讲。
先厘清边界:内网穿透和跨境代理不是一回事
云服务器本身只是一个有公网 IP 的计算资源,它能做的事情很多:把家里 NAS 的相册同步到手机、让出差同事访问公司内网的 ERP、把分公司和总部的两台交换机连成一个逻辑局域网,这些都属于合法的私有网络互联。
另一类用法通过境外服务器中转访问被管制的境外站点在国内有明确的合规风险,运营商侧也有流量识别和处置机制,账号被封、服务器被停是常见结果,业内专家指出,企业级远程访问应当在可审计、可管理的框架内进行,这也是本文所有方案的前提。
云服务器搭建内网穿透一年多少钱:把成本拆开看
先给结论再算账,同样是 2 核 2G 的入门配置,不同买法一年的花费差距可以达到三倍以上。
| 类型 | 典型配置 | 年费区间(模糊表述) | 适合场景 |
|---|---|---|---|
| 轻量应用服务器 | 2核2G、峰值带宽 | 数百元 | 个人、小团队,流量不大 |
| 共享型云服务器 | 2核4G、按固定带宽 | 千元上下 | 稳定在线的办公隧道 |
| 按流量计费实例 | 弹性带宽 | 取决于实际用量 | 间歇性使用、突发传输 |
| 抢占式实例 | 高配低价 | 最低但会中断 | 临时测试,不建议长期跑隧道 |
带宽和流量才是真正的成本大头
CPU 和内存在这个场景里几乎不构成瓶颈,一条隧道跑起来,内存占用通常只有几十兆,真正影响体验和账单的是出方向带宽。
- 固定带宽计费:买多少用多少,适合持续在线、流量平稳的办公隧道,账单可预测。
- 按使用流量计费:闲时几乎不花钱,但一次大文件传输就可能产生可观费用,需要设置告警。
- 峰值带宽模式:轻量服务器的常见做法,短时能冲高,长时间跑满会被限速。
行业共识认为,隧道类业务的费用结构里,带宽成本占比往往超过七成,所以选型时先问自己一句:这条隧道是 7×24 挂着,还是每天只用一两个小时。
三个容易踩的计费坑
- 只看了月付价格,忽略了续费价与首单价不同。
- 没注意出流量是否单独计费,尤其是跨地域传输。
- 用按流量计费的机器挂长期隧道,月底账单超出预期。
对于个人开发者和小团队,比较稳妥的做法是先买一台最低配的轻量服务器跑通流程,观察一周的实际流量曲线,再决定是否升级或换成包年包月。
简米云和酷番云搭建加密隧道怎么选
两家在功能层面都能满足需求,差异主要在细节体验上。
| 对比项 | 简米云 | 酷番云 |
|---|---|---|
| 安全组配置界面 | 规则清晰,支持批量导入 | 交互直观,模板较多 |
| 轻量服务器带宽 | 峰值带宽,有月流量上限 | 峰值带宽,部分套餐不限流量 |
| 内网互通 | 同地域 VPC 内网免费 | 同地域私有网络内网互通 |
| 快照与备份 | 快照策略完善 | 快照操作路径较短 |
| 适合人群 | 有一定运维经验 | 偏好图形化操作 |
真正需要关心的不是品牌,而是地域选择,服务器地域离你实际使用地点越近,物理延迟越低,华北用户选北京或张家口,华东选上海或杭州,华南选广州或深圳,跨地域调用不仅延迟高,内网流量还可能产生额外费用。
云服务器搭建 WireGuard 内网穿透教程:从零到连通
WireGuard 已经进入 Linux 内核主线,配置简洁,握手快,适合做点对点的办公隧道。
第一步:准备服务器与网络环境
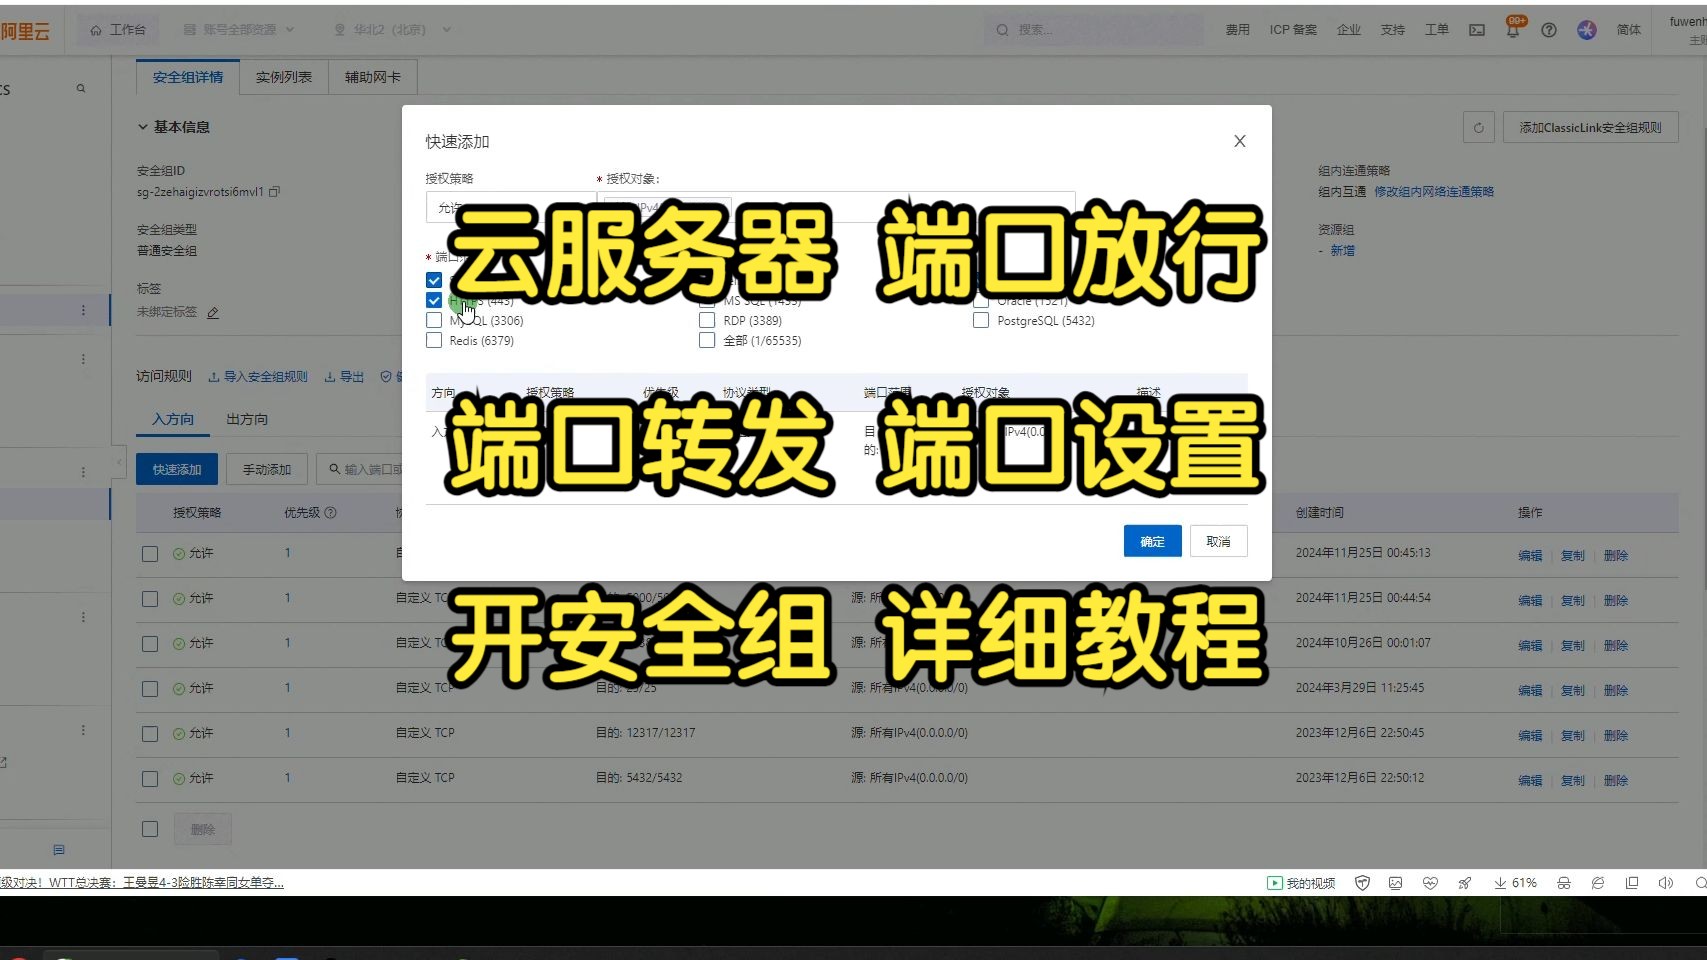
创建一台 Ubuntu 22.04 的实例,安全组放行 UDP 51820 端口,同时确认服务器已绑定公网 IP,并在系统内开启转发:
sudo sed -i 's/#net.ipv4.ip_forward=1/net.ipv4.ip_forward=1/' /etc/sysctl.conf
sudo sysctl -p
第二步:安装并生成密钥对
sudo apt update && sudo apt install -y wireguard
wg genkey | sudo tee /etc/wireguard/private.key | wg pubkey | sudo tee /etc/wireguard/public.key
sudo chmod 600 /etc/wireguard/private.key
客户端也执行同样的命令生成自己的一对密钥。
第三步:写服务端配置
编辑 /etc/wireguard/wg0.conf:
[Interface]
Address = 10.8.0.1/24
ListenPort = 51820
PrivateKey = 服务端私钥内容
[Peer]
PublicKey = 客户端公钥内容
AllowedIPs = 10.8.0.2/32
第四步:客户端配置与启动
客户端配置里,AllowedIPs 只写 8.0.0/24,这样只有访问内网网段的流量走隧道,其余流量仍走本地网络,避免影响正常上网。
[Interface]
Address = 10.8.0.2/24
PrivateKey = 客户端私钥内容
DNS = 223.5.5.5
[Peer]
PublicKey = 服务端公钥内容
Endpoint = 服务器公网IP:51820
AllowedIPs = 10.8.0.0/24
PersistentKeepalive = 25
两端分别执行 sudo systemctl enable --now wg-quick@wg0,然后用 wg show 查看握手状态,看到 latest handshake 有时间戳,就说明链路通了。
第五步:验证连通性
在客户端 ping 10.8.0.1,在服务端 ping 10.8.0.2,如果通了但访问不了内网其他设备,检查服务端是否配置了 NAT 转发规则。
frp 方案:不想动路由表时的替代选择
frp 的思路是反向代理,把内网某个端口映射到服务器的公网端口上,配置更直观,适合只暴露单个服务(NAS 管理页、远程桌面)的场景。
服务端 frps.toml:
bindPort = 7000
auth.method = "token"
auth.token = "自行生成的长随机串"
客户端 frpc.toml:
serverAddr = "服务器公网IP"
serverPort = 7000
auth.token = "与服务端一致"
[[proxies]]
name = "nas"
type = "tcp"
localIP = "192.168.1.10"
localPort = 5000
remotePort = 6000
安全组同时放行 7000 和 6000,用 systemd 托管进程,避免 SSH 断开后服务停止:
sudo systemctl enable --now frps
需要提醒的是,frp 把内网服务直接暴露在公网端口上,务必配合强密码和访问白名单,不要图省事把管理后台直接映射出去。
北京地区云服务器搭建异地办公隧道需要注意什么
地域相关的注意事项集中在这几点:
- 域名与备案:如果用域名访问隧道背后的 Web 服务,且服务器在中国大陆,需要完成 ICP 备案;纯 IP 加非标端口访问通常不涉及。
- 延迟与线路:北京机房到华北各地延迟较低,但跨运营商访问可能抖动,优先选 BGP 线路。
- 合规审计:企业办公隧道应保留登录日志与访问记录,便于事后追溯,这也是等保测评的常见要求。
- 数据出境:隧道两端都在境内,不涉及数据出境评估;一旦有一端在境外,就需要重新评估合规路径。
隧道跑起来之后的安全加固清单
配置通了只是开始,长期运行拼的是细节。
- 关闭密码登录,改用密钥认证,禁用 root 直接登录。
- 安全组遵循最小放行原则,只开必要端口,来源 IP 尽量收窄。
- 定期更新系统和隧道软件,关注内核与依赖的安全公告。
- 客户端密钥一人一份,人员离职时及时从配置中移除对应 Peer。
- 开启云平台的监控告警,关注异常流量和登录失败次数。
- 保留快照,改动配置前先打一个,出问题能快速回滚。
Q&A:云服务器搭建内网穿透常见问题
云服务器搭建内网穿透会被云厂商判定为违规吗
关键在于用途和流量特征,用于私有网络互联、远程办公、设备管理属于正常业务,云厂商不会干预,触发风控的通常是流量形态与备案信息、业务描述明显不符,或者被投诉举报的情况,保持实例用途描述真实,保留访问日志,是降低风险最直接的方式。
轻量服务器和 ECS 哪种更适合长期挂隧道
长期 7×24 在线、带宽需求平稳的场景,包年包月的轻量服务器性价比更高;如果同时还要跑数据库、Web 服务,或者需要更灵活的安全组与快照策略,共享型 ECS 更合适,两者的网络质量差异不大,主要差在扩展性和运维自由度。
WireGuard 和 frp 应该先学哪个
看需求,只需要把某一个内网服务的端口暴露出去,frp 上手更快;需要让多台设备像在同一个局域网里互相访问,WireGuard 更合适,两者也可以共存,用 WireGuard 做底层组网,frp 只负责少量对外暴露的服务,减少公网暴露面。
把这件事做成的核心,从来不是找到一条最简命令,而是把计费算清、把端口管好、把密钥守住,选一台离你近的服务器,先用最低配跑通一条隧道,剩下的优化都可以在真实流量数据出来后再做。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/792680.html