突然遇到RPC服务器不可用,先别急着重装系统,绝大多数情况下是服务进程异常、网络端口被拦截或DCOM配置损坏导致的,按“先查服务状态、再验网络连通、最后修配置”的顺序处理,通常20分钟内就能恢复。你正开着会准备投屏,或者远程桌面刚连上生产服务器,屏幕突然弹出“RPC服务器不可用”这种场景在Windows环境里太常见了,它不是一个单一故障,而是一类通信链路中断的统称,所以排查思路必须从底层往上层走,而不是盲目重启。
RPC服务器不可用怎么快速排查:先分清故障层级
RPC(远程过程调用)本质是两台机器之间的“电话线”,一端拨不出去、另一端接不起来,或者中间线路被掐断,都会报同一个错,业内专家指出,RPC故障中真正需要重装系统的比例很低,相当一部分问题出在服务未启动或防火墙策略变更上。
第一步:确认RPC服务本身是否在跑
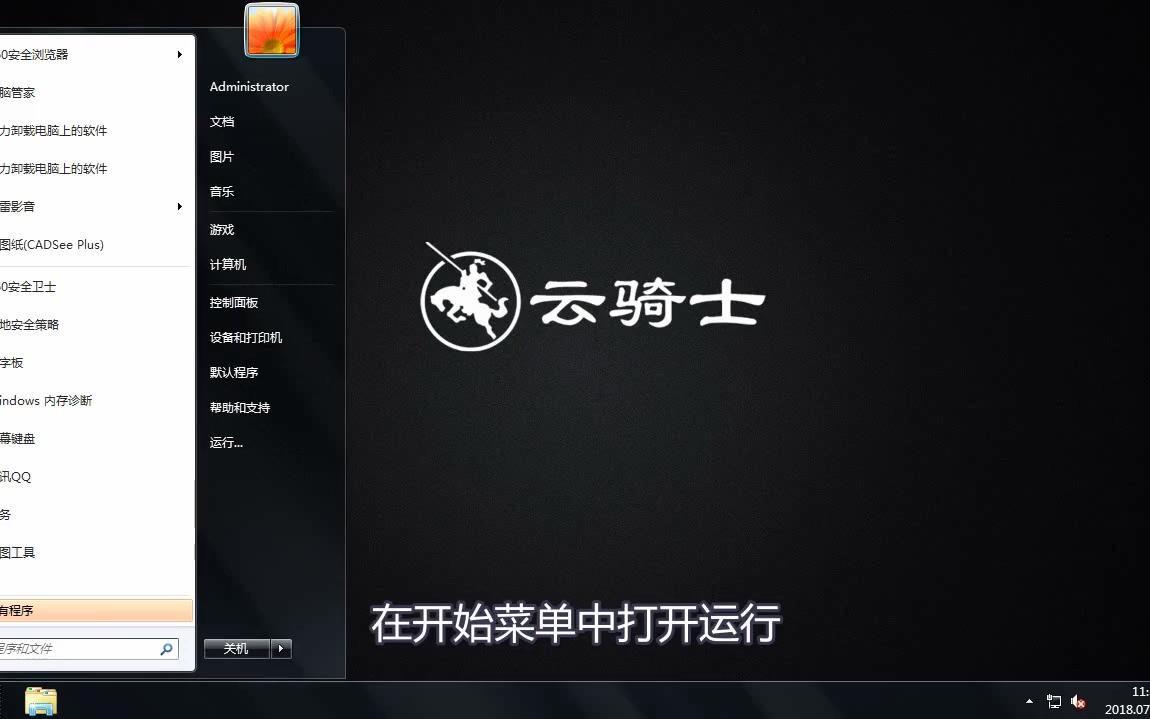
在受影响的那台机器上按 Win + R 输入 services.msc,找到以下两个服务:
- Remote Procedure Call (RPC):状态必须是“正在运行”,启动类型为“自动”
- RPC Endpoint Mapper:同样必须运行,它负责告诉客户端该连哪个端口
如果服务是停止状态,右键启动;如果启动后立刻又停,去“事件查看器 → Windows日志 → 系统”里看错误代码,常见的依赖服务缺失(比如DCOM Server Process Launcher未启动)会连带把RPC拽下来。
命令行快速验证用:
sc query rpcss
sc query rpcss | findstr STATE
正常应返回 STATE : 4 RUNNING,如果是 STOPPED,先执行 net start rpcss 看报错信息。
第二步:判断是网络层还是服务层
在客户端机器上依次执行:
ping <目标IP>
telnet <目标IP> 135
135端口是RPC Endpoint Mapper的固定端口,通不通直接决定后续排查方向,如果ping通但135不通,问题基本锁定在防火墙或安全组,近年来企业内网频繁调整访问策略,较大比例的“突然不可用”都是因为运维侧新增了ACL规则却未同步放行135端口。
| 现象 | 大概率原因 | 优先动作 |
|---|---|---|
| ping不通 | 网络断连、路由问题 | 检查网卡、VLAN、路由表 |
| ping通但135不通 | 防火墙/安全组拦截 | 放行TCP 135及动态端口范围 |
| 135通但业务仍报错 | DCOM配置或权限问题 | 运行dcomcnfg检查 |
| 本机也报错 | RPC服务自身崩溃 | 查系统日志、修复依赖服务 |
RPC服务器不可用是网络问题还是服务挂了?用这三条命令定位
很多人的困惑在于:错误提示一模一样,但根因可能天差地别,行业共识认为,区分网络层和服务层的关键在于“本机自检”。
本机回环测试
在报错的机器上对自己的回环地址发起RPC查询:
rpcdump /s localhost如果本机都失败,说明RPC子系统本身有问题,跟网络无关,重点查服务状态和DCOM配置,如果本机成功、远程失败,那就是链路或目标端问题。
检查动态端口范围
RPC在135端口完成握手后,会协商一个动态端口传输数据,Windows默认范围是 49152-65535,如果防火墙只放了135没放这个区间,就会出现“连得上却传不了”的怪象,查看当前范围:
netsh int ipv4 show dynamicport tcp需要放行时,在防火墙入站规则里添加对应端口范围,或直接把RPC相关程序加入例外。
验证DCOM配置
按 Win + R 输入 dcomcnfg,展开“组件服务 → 计算机 → 我的电脑”,右键属性检查:
- “默认协议”里是否包含 TCP/IP
- “默认限制”中是否勾选了“在此计算机上启用分布式COM”
- COM安全选项卡中,访问权限和启动权限是否给了
Everyone或NETWORK SERVICE足够权限
配置被组策略推送覆盖是常见诱因,尤其在域环境里,一次策略刷新就可能把原本正常的权限改掉。
远程桌面连不上且提示RPC服务器不可用怎么解决
这个组合场景高频出现在运维远程维护时,远程桌面协议本身依赖RPC做会话协商,所以RPC一断,RDP必然连不上,处理顺序要反过来:先恢复RPC,RDP自然通。
通过带外通道进入目标机器
如果RDP已断,用以下方式之一进入目标系统:
- 物理控制台或KVM
- 云厂商的VNC/串口控制台
- 同网段另一台机器通过
psexec \\目标IP cmd远程执行
进入后执行:
net start rpcss
net start termservice
termservice 是远程桌面服务,它依赖RPC先起来,如果启动顺序颠倒会报依赖错误。
检查远程桌面是否被策略禁用
有时RPC是好的,但RDP监听被关掉了,查看注册表:
reg query "HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server" /v fDenyTSConnections值为 1 表示已禁用,改成 0 后重启 termservice,同时确认防火墙放行了 3389 端口。
域环境下的特殊处理
如果机器加入了域,且最近改过域控或站点划分,RPC可能因为无法联系域控而超时,在目标机器上用 nltest /dsgetdc:域名 验证域控可达性,必要时把DNS指向正确的域控地址。
win10系统RPC服务器不可用怎么修复:本地场景的完整操作路径
个人电脑或办公终端出现这个报错,往往和系统更新、第三方安全软件、注册表损坏有关,据微软官方文档,Windows 10的RPC相关组件在累积更新中有过多次修复记录,所以先确认系统补丁状态。
按顺序执行以下修复步骤
- 重启RPC相关服务:
services.msc中启动 RPC、RPC Endpoint Mapper、DCOM Server Process Launcher 三项 - 重置Winsock:管理员命令行执行
netsh winsock reset,然后重启,Winsock目录损坏会直接切断RPC的底层套接字 - 检查安全软件拦截:部分终端防护软件会挂钩RPC调用做行为检测,临时退出后测试是否恢复
- 运行系统文件检查:
sfc /scannow修复受损的系统组件 - 确认系统时间同步:RPC鉴权对时间偏差敏感,偏差过大会导致握手失败,执行
w32tm /resync
什么时候需要动注册表
只有在上述步骤都无效、且事件日志明确指向DCOM权限时才操作注册表,备份后检查:
reg query "HKLM\SOFTWARE\Microsoft\Ole" /v EnableDCOM值应为 Y,如果不是,改回 Y 并重启。注意:不要在网上随意下载“RPC修复工具”,相当一部分此类工具会写入来源不明的注册表项,反而扩大故障面。
RPC服务器不可用需要重装系统吗?先看这三个信号
重装是最后手段,代价高且丢失环境配置,出现以下情况才考虑:
- 系统日志中RPC相关错误持续出现,且
sfc /scannow和DISM修复均无法纠正 - 同一台机器反复出现、每次间隔缩短,说明底层组件已深度损坏
- 伴随其他系统级服务(如WMI、任务计划)同时失效,指向系统镜像问题
如果只是偶发、重启后能恢复,优先按前面的服务与网络排查走,多数情况下一次正确的端口放行或服务重启就能解决,不需要走到重装那一步。
Q&A:关于RPC服务器不可用的高频疑问
RPC服务器不可用和DCOM配置有关系吗?
有直接关系,RPC是通信通道,DCOM是建立在RPC之上的组件调用模型,DCOM配置里的权限缺失或协议禁用,会让RPC握手成功但后续调用被拒,表现出来同样是“RPC服务器不可用”,排查时用 dcomcnfg 确认TCP/IP协议启用、权限给足即可排除这一层。
RPC服务器不可用重启电脑就能好吗?
部分场景可以,如果根因是RPC服务进程意外终止或Winsock临时异常,重启会重新加载服务并重置网络栈,但如果是防火墙策略变更、端口未放行或DCOM权限被改,重启只能暂时掩盖,过一段时间会再次出现,必须从配置层修复。
135端口通了但RPC还是报错是什么原因?
135端口只负责Endpoint Mapper的握手协商,真正传输数据的动态端口(默认49152-65535区间)如果被拦截,就会出现“握手成功、传输失败”的现象,用 netsh int ipv4 show dynamicport tcp 查看本机范围,并在防火墙两侧同步放行该区间,或通过注册表把RPC动态端口限定到一个已知的窄范围再统一放行。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/792771.html