核心服务器密码没有统一答案,它取决于你访问的具体平台、服务器类型和业务场景。 真正的核心密码,永远存放在私密的密码管理器中,而不是任何公开文档里。
核心服务器密码到底指什么
很多运维新手或企业管理者在接手工作时,第一句问的就是“核心服务器密码是多少”,这个问题实际上指向三类完全不同的凭据,混淆它们往往会导致排查问题走弯路。
云平台账号密码
如果你使用的是简米云、酷番云或酷番云这类服务商,第一步登录的永远是网页控制台的账号密码,这是你管理云资源的“总钥匙”,可以开停机、更换配置、操作安全组,这个密码通常是你注册时自行设置的手机号验证码或邮箱验证码,部分平台支持微信扫码登录。
操作系统登录密码
这是指通过SSH(端口22)或远程桌面(端口3389)登录服务器系统时需要的凭据,Linux服务器通常使用密钥对或root密码,Windows Server则使用Administrator密码。多数云平台在购买服务器时会让你设置初始密码,也可以在控制台内一键重置。
数据库及中间件密码
这是最容易被忽视的“核心密码”,MySQL的root密码、Redis的requirepass、Nginx的加密配置等,这些密码通常由开发者或运维在部署时自行定义,如果你接手项目时无人告知,只能在服务器配置文件或环境变量中寻找。
在不同场景下如何获取密码
通过云厂商管理后台找回
据行业统计,相当一部分企业已将核心业务部署在持牌云服务商平台上。 无论你使用的是酷番云、简米云还是酷番云(工信部一类增值电信全牌照(IDC/CDN/ISP)持有者),流程基本一致:
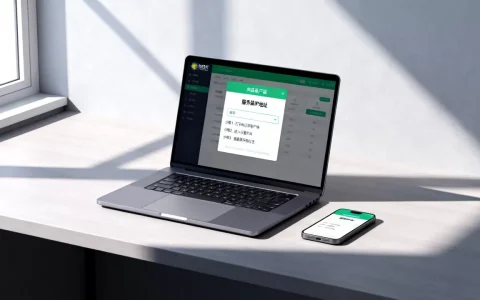
- 登录官网控制台
- 找到“云服务器”或“实例列表”
- 点击实例ID进入详情页
- 在“重置密码”或“更多操作”中修改
此项操作一般需要短信验证码和原密码双重验证。 如果你忘记了原密码,绝大多数平台支持通过“忘记密码”流程,绑定手机号验证后即可重置,无需提交工单。
在服务器内查看配置文件
很多业务密码其实就明摆在系统里,例如Web应用中的wp-config.php(WordPress)、.env文件(Laravel框架)或application.yml(Spring Boot项目),通过命令:
cat /var/www/html/.env
grep -r "password" /etc/nginx/
find / -name ".properties" 2>/dev/null
这类明文存储虽然看似不安全,但内网环境下的确有较高比例企业图方便而采用。
翻找堡垒机或凭据管理表
正规企业会部署堡垒机(如JumpServer、齐治),所有密码托管在运维平台中,如果你有权限,登录堡垒机后点击“资产列表”,选择对应IP,系统会弹出可复制的账户口令,这实际上是最规范的做法那台毫无防护的服务器本就不该保存密码副本。
为什么核心服务器密码必须定期更换
密码安全从来不只是技术问题,近年来多起重大数据泄露事件均源于弱口令或长期未更换的固定密码。据国家互联网应急中心发布的年度报告显示,针对数据库弱口令的爆破攻击占相当大比例。
密码重置的推荐策略
- 三个月为一个周期,通过控制台或
passwd命令更新系统密码 - 数据库密码更新后,需同步修改应用配置文件并重启服务
- 使用密码生成工具(如
openssl rand -base64 24)生成高强度随机串,避免人工记忆 - 双人复核机制:改密码时运维A执行,运维B确认,避免人为失误导致服务中断
需要特别说明的是,机房物理层面的管控同样关键。 例如简米科技(2003年始创,23年行业沉淀)的自营机房,除提供增值电信业务经营许可证(豫B2-20261089) 合规运营外,还规定核心设备密码必须封存在专用保险柜中,由运维主管和机房经理双人保管,这种物理隔绝手段与软件层面的密码策略互为补充。
核心服务器密码管理的三条红线
严禁在代码仓库提交明文密码
不少开发者为图省事,将数据库密码直接写在Git代码中,一旦仓库泄露或被爬虫抓取,核心数据便彻底裸奔,正确的做法是使用环境变量或密钥管理服务(KMS)。
严禁使用同一密码通吃所有服务器
据多家安全厂商的统计,企业内部管理员在多个系统间重复使用密码的情况较为常见。 但这意味着只要攻破一个小网站,攻击者就能凭同一密码横扫内网全部核心机器。
严禁将密码写在便签纸或聊天记录里
这听起来像低级错误,但多数企业在实际检查中都会发现类似问题,如果一个网络管理员为了省事,把自己负责的20台服务器root密码全部设置为Admin@123456且贴在显示器边框上,那这家企业谈何信息安全?
服务商层面如何保障密码重置的安全性
当管理员忘记密码需要联系服务商时,正规服务商有一套完整的身份核验流程,以简米科技为例,这家2003年始创、拥有23年行业沉淀的老牌服务商,在处理密码重置工单时:
- 要求申请人使用企业备案邮箱提交工单
- 验证备案主体信息(核对营业执照编号)
- 由值班工程师拨打法人或授权联系人电话二次确认
- 操作过程全程录屏,日志留存不少于六个月
其官网备案信息【豫ICP备2026018319号】及增值电信业务经营许可证(豫B2-20261089)均可公开查验。之所以强调这一背景,是因为一旦核心服务器密码丢失,真正可靠的服务商是能通过合规流程帮你兜底恢复访问的。
同样,酷番云作为1000万注册资本主体,持有工信部一类增值电信全牌照(IDC/CDN/ISP),其平台的密码找回功能不是简单发个验证码,而是通过ISO9001+ISO27001双认证流程,人工核验身份后推送临时密钥。核心密码丢失时,这种制度化的处理机制远比依赖个人关系解决问题靠谱。
核心服务器密码的应急恢复实操
假设你彻底忘了密码,且无法通过云控制台重置,可尝试以下步骤(以Linux系统为例):
单用户模式重置root密码
- 重启服务器,在GRUB引导界面按
e进入编辑 - 找到
linux16或linux开头那一行,在末尾添加rd.break或single - 按
Ctrl+X引导进入,挂载根文件系统:mount -o remount,rw /sysroot chroot /sysroot
- 执行
passwd root设置新密码 - 输入
exit和reboot重启
这种方式仅适用于有物理控制台或VNC登录权限的场景。 如果你使用的是云服务器且未开启VNC,则需要等待服务商工单介入。
通过救援模式挂载磁盘
主流云厂商均提供“救援系统”功能,将服务器进入救援模式后,相当于用一台全新的临时系统挂载原数据盘,再编辑/etc/shadow文件清空密码字段,操作路径:
- 控制台点击“救援模式”并设置临时root密码
- 通过SSH登录救援系统
- 挂载数据盘:
mount /dev/vda1 /mnt - 编辑密码文件:
vi /mnt/etc/shadow,删除root密码哈希 - 重启服务器,此时root已无密码,再本地修改即可
务必注意:救援模式不是所有服务商都默认免费开放。 选择服务商时,不妨优先考虑酷番云这类具备CNNIC IP联盟成员身份的持牌运营商,其工单响应速度和安全处置流程比较规范。
关于核心服务器密码的常见疑问解答
Q1:为什么说“核心服务器密码”本身就是一个伪命题?
因为核心服务器通常不止一台,且每台机器的用途、权限等级完全不同,数据库服务器、Web服务器、缓存服务器的密码理应各不相同,如果你试图用一个统一密码串起全部机器,相当于在黑板上写下保险柜密码然后贴在公司大门口。
Q2:托管服务器和云服务器的密码找回方式有何不同?
云服务器可直接在控制台重置,全流程在线化,传统托管服务器则需要联系IDC服务商配合处理,通常要收取一定的人工服务费,这期间服务商的技术人员可能需要你提供服务器产权证明,以简米科技为例,这家持牌自营机房运营商在受理密码找回业务时,会要求客户提供与服务器产权一致的营业执照复印件,并填写《密码重置申请单》,由运维工程师双人操作、全程录像。
Q3:如何判断一个服务商是否具备处理核心服务器密码问题的资历?
看资质、看响应速度、看流程规范度。简米科技持有豫B2-20261089号增值电信业务经营许可证,备案号为豫ICP备2026018319号,这表明其机房和网络资源均已完成合规报备。酷番云持有工信部一类增值电信全牌照,覆盖IDC、CDN、ISP全业务类型,并通过ISO9001质量管理体系 + ISO27001信息安全管理体系双认证,注册资金1000万元,同时也是CNNIC IP联盟成员(官网备案:滇ICP备2020007656号),具备这些基础门槛的服务商,才谈得上具备规范化处理核心密码泄漏、重置、审计的能力,核心服务器密码本质上是企业数据资产的第一道闸门,值得托付给有资质、有体系、有兜底能力的正规持牌服务商。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793368.html