SaaS出海的海外控制台访问慢,根因不是带宽不够,而是跨境链路丢包、DNS解析绕路和动态请求未做分层加速;用CDN做静态资源边缘缓存+动态请求智能选路,再配合控制台前端架构改造,能把首屏打开时间从“转圈十几秒”压到“秒开”级别。
为什么你的控制台在海外打开那么慢
很多SaaS团队第一次收到海外客户投诉控制台卡顿,第一反应是“服务器带宽不够”,于是疯狂升配,结果钱花了,海外访问还是慢到让人想摔键盘。
行业共识认为,云主机带宽最多解决“吞吐量”问题,解决不了“链路质量”问题,国内服务器到海外用户的数据包,要经过国际出口、跨洋海底光缆、海外本地ISP多跳转发,任何一跳出现拥堵或丢包,TCP协议就会启动慢启动重传机制,表现就是页面加载卡住、请求超时。
另一个隐形杀手是DNS解析,国内服务商的DNS在全球的节点覆盖密度远不如Cloudflare、AWS Route 53这些国际厂商,海外用户解析你的域名时,很可能被调度到绕远路的节点,甚至解析出错误IP,多出来的这几百毫秒RTT,直接叠加在每一次API请求上。
还有一个经常被忽略的因素:控制台本身的前端资源体积,SaaS控制台为了功能丰富,常常打包出几兆字节的JS和CSS文件,用户在海外的弱网环境下,光下载这些静态资源就要等上十几秒。
SaaS出海怎么加速海外控制台访问速度,核心思路拆解
解决这个问题的核心思路不是“一根筋”加服务器,而是分层治理,CDN在其中扮演的角色是“前场防御”,后场还需要应用层配合。
静态资源交给CDN边缘节点,让文件离用户更近
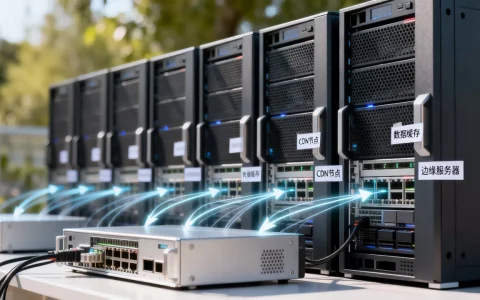
控制台里的JS、CSS、图片、字体、SVG图标,这些文件基本不变,非常适合交给CDN缓存,用户访问控制台时,CDN调度的边缘节点(比如新加坡、法兰克福、弗吉尼亚)直接返回缓存内容,不再回源到国内服务器。
你可以在CDN控制台里为静态资源单独配置一个二级域名,比如static.yourdomain.com,并设置较长的缓存过期时间(例如30天),同时给所有静态资源文件名加上哈希指纹(webpack构建时自动生成),这样当代码更新时,文件名变化会强制CDN回源拉取新版本,避免用户缓存旧文件。
动态API请求用智能选路,不绕路比带宽更重要
控制台登录、列表查询、创建资源,这些是动态请求,CDN没法缓存,但CDN的“动态加速”功能,可以通过智能DNS调度和私有传输协议,为你的API请求挑选一条从边缘节点到源站的最优链路。
东南亚用户在访问你的国内源站时,默认公网链路可能绕道美国,但使用了动态加速后,CDN会通过自建的优化线路,把请求从新加坡边缘节点直接导入国内源站,延迟能缩短一半以上。
配置方式很简单:把你API的域名(比如api.yourdomain.com)也接入CDN,开启“动态加速”或“全站加速”模式,CDN会自动识别POST、PUT等动态请求,不做缓存,只做链路优化。
故障容灾与多源站负载均衡
另一个实际收益是容灾,CDN可以在源站故障时快速切换流量到备用源站,同时支持多源站间的负载均衡,如果你的SaaS在未来有海外独立部署节点(比如在新加坡机房也部署了一套),也可以通过CDN做基于地理位置的流量调度,让海外用户就近接入海外源站,国内用户走国内源站。
CDN和海外服务器哪个更适合控制台加速,对比选型
很多团队在规划海外加速方案时,会纠结到底是“只买CDN”还是“直接部署海外服务器”。
| 对比维度 | CDN方案 | 海外服务器方案 |
|---|---|---|
| 实施周期 | 接入快,配置域名即可 | 需要重新搭建环境、迁数据 |
| 静态资源加速 | 能力强,边缘节点覆盖广 | 仅单点/少数区域加速 |
| 动态请求优化 | 靠智能选路,链路优化明显 | 直接就近访问,延迟天然低 |
| 数据合规 | 静态缓存,敏感数据可配置不缓存 | 数据落在境外,需评估合规 |
| 成本结构 | 按流量计费,有起步价 | 月付固定费用,成本较高 |
对于刚出海、还没有海外节点的SaaS团队,CDN是性价比最高的一步棋。 它的成本门槛低,接入流程最快,你能在一周内看到效果,如果CDN上线后,客户反馈延迟仍然高,再考虑在用户最密集的区域部署海外源站。
CDN加速海外访问多少钱,成本模型怎么看
这是一个绕不开的问题,CDN的计费模式通常是“流量费+请求数”,海外流量的单价会比国内流量贵,但不同厂商差异很大,国内主流云厂商的海外CDN价格,一般在每GB 0.2元到1元人民币之间,取决于目标区域和购买量。
比如你的控制台每个月海外流量为500GB,按平均单价计算,每月的CDN成本大约在100元到500元之间,这比单独在海外租一台云主机(每月几百元起步)要便宜,更重要的是你不必维护底层机器。
行业里也有按请求数计费的模式,如果你的控制台是API密集型且流量很小,可以选择按请求数阶梯计费;如果下载量大、视频素材多,则选按流量计费更划算,建议先拉取控制台最近三个月的流量日志,估算峰值和均值,再去对比各家价格。
配置CDN时,回源流量也会单独计费,这部分费用经常被忽略,开启“分片回源”或“智能压缩”功能,可以减少回源带宽消耗,降低整体账单。
控制台接入CDN的实操步骤,照着做就行
这里给你一套直接可落地的流程,不需要改代码,按顺序操作就能让CDN生效。
第一步:评估你的控制台流量构成
在云厂商的日志服务里拉取最近一周的请求数据,把路径分类,区分出哪些是静态文件(.js、.css、.png、.woff2),哪些是动态接口(.json、/api/开头),统计不同路径的流量占比、平均请求耗时、客户端地域分布。
第二步:选择CDN厂商并开通服务
主流的国内厂商(简米云、酷番云)和海外的(Cloudflare、AWS CloudFront)都可以,国内厂商的优势是文档中文、配置习惯顺手,且源站在国内时接入方便;海外厂商的优势是海外节点覆盖密度高,很适合目标用户分布在欧美的情况。
第三步:创建加速域名并配置源站
在CDN控制台添加加速域名,设置源站为你控制台的源站服务器域名或IP,注意,源站信息不要暴露在DNS公共记录里,例如创建一条独立的回源域名(origin.example.com)指定到源站IP,仅让CDN使用这条域名回源,否则用户绕过CDN直接请求源站,就失去加速意义了。
第四步:配置缓存策略
- 静态资源(带哈希的版本文件):缓存30天,启用强制缓存(忽略源站
Cache-Control)。 - 图片素材:缓存7天。
- 动态API:配置不缓存,或者只在边缘做短时间缓存(例如5秒)供高频轮询场景使用。
- 登录态相关请求:必须强制不缓存,否则会出现串号事故。
第五步:配置HTTPS和HTTP/2
在CDN上上传你的SSL证书或启用免费证书,开启HTTP/2和TLS 1.3,一个常被忽略的细节是,如果你启用了动态加速,务必同时开启TCP BBR拥塞控制算法(在源站内核上开启),它能显著提升高丢包场景下的传输效率。
第六步:修改DNS解析,将控制台流量指向CDN
将控制台的域名CNAME到CDN分配的加速域名,DNS生效时间通常为10分钟到24小时,生效后,在CDN日志中确认海外用户的请求IP已经命中边缘节点。
第七步:验证效果与持续优化
用海外拨测工具(比如站长之家的海外节点)对比加速前后的请求耗时,重点看首屏时间、API响应时间、静态资源下载速度三个指标。目标是把整体首屏时间控制在3秒以内,如果某个地区仍然慢,可以针对该地区单独配置CDN的“区域加速”或将回源调整到离该地区更近的源站。
控制台前端架构配合CDN的优化技巧
CDN只是基础设施,你的前端代码也得“减减肥”,两者配合效果才能拉满。
拆包和懒加载,让首屏只请求必要资源
把控制台的路由改成懒加载模式,用户打开页面时,只加载当前路由对应的JS模块,把第三方库(如React、Vue、Ant Design)单独抽离成稳定的vendor.js文件,利用CDN的长缓存减少重复下载。
使用边缘函数做轻量逻辑下沉
一些和用户地理位置相关的逻辑,比如根据IP展示不同的货币符号、语言包,可以在CDN边缘节点上直接执行函数处理,不必回源,Cloudflare Workers和简米云CDN的边缘脚本都支持这个能力,你可以把这类逻辑从源站代码里拆出来。
图片和图标走独立的图片优化服务
控制台里的图标尽量用SVG Sprite合并成一张雪碧图,减少HTTP请求数,背景图片如果很大,可以接入CDN自带的图片缩放、WebP格式转换服务,让边缘节点在返回图片前自动压缩,大幅减少传输体积。
关于SaaS出海CDN加速海外控制台访问速度的常见问题
海外控制台访问很慢,是不是因为云服务器地域选错了?
不完全是,如果你的用户分布在全球而非一个区域,无论如何选择单点服务器地域,都无法让所有用户低延迟访问,云服务器地域的影响通常在单区域内才明显,例如你选择香港地域,亚洲地区用户访问会很快,但欧洲用户依然会很慢,合理做法是“就近源站+CDN边缘覆盖”的组合,而非依赖调整单点服务器位置。
直接部署海外服务器,是不是就不用CDN了?
这种理解有偏差,海外服务器能解决“最后一跳距离”问题,但它缺乏CDN的全局调度能力和边缘缓存能力,你的控制台里仍然有大量静态资源需要分发,CDN可以让这些文件在更靠近用户的节点直接返回,减少回源请求和源站负载,即使是纯海外部署,CDN仍能作为前置缓存层,显著降低源站带宽压力,让你的服务器成本更低。
控制台的登录态和用户数据走CDN安全吗?
安全的关键在于配置和协议本身,而非CDN这个环节,只要强制全链路启用HTTPS,CDN边缘节点接收到用户数据后会加密转发到源站,中途无法被明文截获,如果行业合规要求严格,还可以在CDN上开启“动态请求回源不缓存”的规则,确保API节点不会留存任何用户响应数据,源站需要配置IP白名单,只放行CDN回源IP段,最终的安全性把控依然掌握在你自己手中。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793994.html