id链接到服务器时出错,先别急着重装系统或换机器:绝大多数情况问题不在服务器本身,而在你到它这条链路上安全组、系统防火墙、服务监听、认证信息,四道关卡任意一处卡住,表现都是同一句“连接失败”。 下面按“先判断、再定位、后动手”的顺序拆,照着走,多数故障十分钟内能收敛到具体原因。
远程连接服务器失败是什么原因:先分清“连不上”和“连不对”
很多人把这两件事混成一件,结果乱改配置,把本来正常的部分也改坏了。
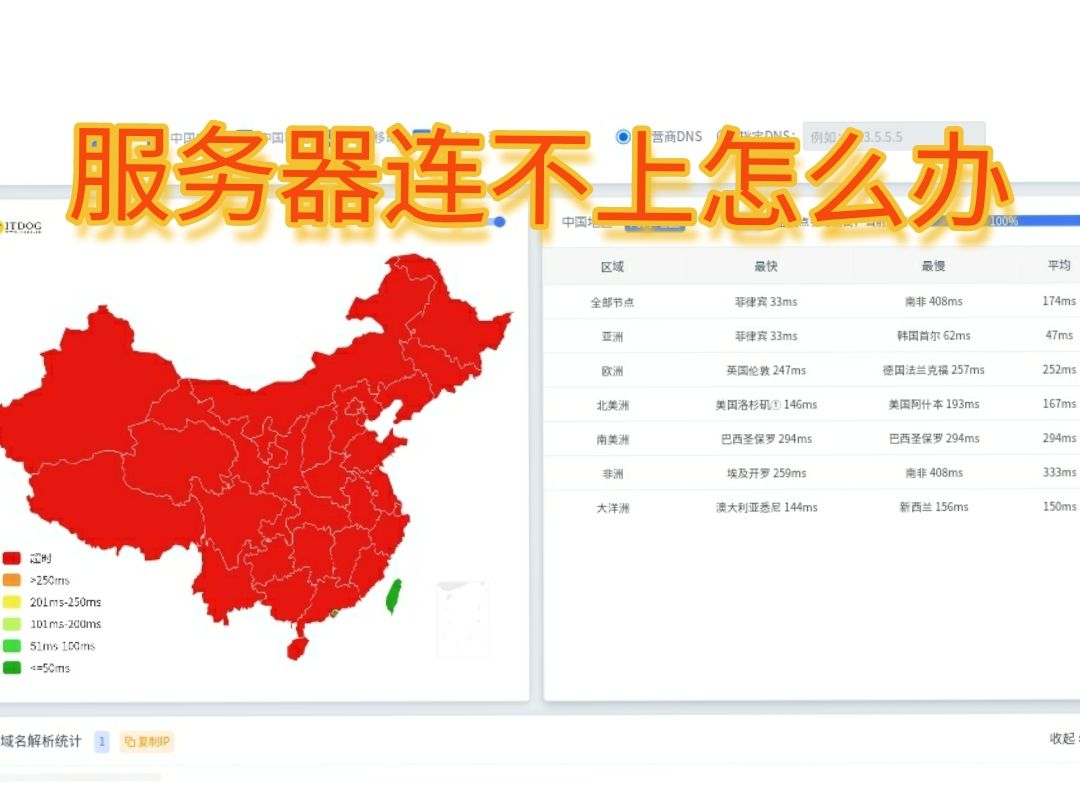
- 连不上:TCP 层就没建立起来,表现为超时、拒绝、无响应,问题在网络层和端口层。
- 连不对:网络能通,但用户名、密码、密钥、端口号有一项对不上,报“认证失败”“Access denied”。
先花三分钟,把现象记下来
在本地终端跑三条命令,结果比感觉可靠:
ping 120.x.x.x
telnet 120.x.x.x 22        # Windows 可用 Test-NetConnection 120.x.x.x -Port 22
nc -zv 120.x.x.x 22        # Linux/macOS
三种结果对应三个方向:
- 完全无响应(超时):安全组没放行、实例没有公网 IP,或中间网络拦截。
- 明确拒绝(Connection refused):包到了机器,但端口上没有程序在监听。
- 能连上却卡在认证:网络没问题,去查账号和密钥。
ping 不通不代表机器死了,不少云厂商默认不放行 ICMP,ping 失败、SSH 反而正常的场景很常见,别被这一条带偏。
报错信息其实是线索
| 报错或现象 | 大概率原因 | 先查哪里 |
|---|---|---|
| Connection timed out | 安全组未放行、无公网 IP | 控制台安全组入方向 |
| Connection refused | 服务未启动、端口未监听 | systemctl status sshd |
| Permission denied | 用户名、密钥或密码错 | 登录凭据、authorized_keys |
| No route to host | 路由、网卡、防火墙 DROP | 系统防火墙、路由表 |
| RDP 提示凭据无效 | Windows 账户策略 | 远程桌面用户组 |
云服务器连接不上排查步骤:按链路顺序走,别跳步
先确认实例本身是活的
控制台看三件事:状态是“运行中”而不是“启动中/停止中”;有没有分配公网 IP 或绑定弹性 IP;有没有欠费停机,据主流云厂商公开的工单分类口径,相当一部分“连不上”最后落在欠费或到期未续费上,这种情况改配置是改不好的。
安全组和系统防火墙,两层都要看
这是最容易漏的一环,云平台安全组是外层,系统内的 firewalld、ufw、iptables 是内层,两层都放行才算真的通。
- 控制台 → 实例 → 安全组 → 入方向 → 添加规则:协议 TCP,端口 22(或 3389),授权对象填自己的出口 IP,比填 0.0.0.0/0 安全得多。
- 系统内检查:
sudo firewall-cmd --list-all       # CentOS/RHEL
sudo ufw status verbose            # Ubuntu/Debian
sudo iptables -L -n --line-numbers
行业共识认为,管理端口全量开放的主机被扫描到之后,暴力破解尝试几乎立刻开始,放行范围能收窄就收窄。
服务在不在跑,端口在不在听
sudo systemctl status sshd
sudo ss -tlnp | grep :22
服务是 failed 状态,先看 journalctl -u sshd -n 50 找原因,配置改错一个参数导致 sshd 起不来的情况很常见改完先跑 sshd -t 校验语法,能省一次救火。
再看监听地址:配置里写着 ListenAddress 127.0.0.1,意味着只监听本机,外部永远连不上,要改成 0.0.0 或具体内网地址。
凭据到底对不对
Linux 用密钥登录时,注意三个细节:私钥文件权限必须是 600;登录用户名要和密钥匹配(Ubuntu 默认 ubuntu,Debian 默认 admin,CentOS 常见 root 或 centos);authorized_keys 及其目录权限不能放开到 777,Windows 的 RDP 则要确认账户在“Remote Desktop Users”组里,且没被账户锁定策略卡住。
服务器ID连不上和密码错误有什么区别:处理方向完全相反
这两类问题提示信息经常长得像,但动手的地方完全不同,搞反了就是白折腾。
- ID 类问题:用户名、登录名、实例 ID 写错,通常提示“invalid user”“用户不存在”,此时服务正常、端口通着,去核对登录名即可,各家云厂商默认用户名不一样,直接复制控制台里的连接命令最省事。
- 密码或密钥类问题:提示“认证失败”“password authentication failed”,服务同样正常,问题在凭据内容或认证方式开关上,比如服务器只允许密钥登录,你一直在输密码,配置里的
PasswordAuthentication no就是答案。
判断技巧是看日志。sudo tail -f /var/log/auth.log(Debian 系)或 /var/log/secure(RHEL 系),失败原因写得明明白白,比凭感觉猜快得多。
服务器远程连接端口怎么改:改之前先留一条后路
改端口本身不难,难的是改完把自己锁在门外,稳妥做法是保留旧端口,确认新端口能进,再关旧的。
- 编辑
/etc/ssh/sshd_config,把Port 22改成目标端口,同时保留一行Port 22。 - 执行
sudo sshd -t校验语法,通过后sudo systemctl restart sshd。 - 在安全组新增新端口的入方向规则。
- 用新端口测试:
ssh -p 2222 user@ip。 - 确认稳定后,删掉
Port 22、重启服务、清理旧规则。
如果已经改坏了,走云控制台的 VNC 登录(有的叫“远程连接”“救援登录”)进去救,这条路不依赖 SSH,是最可靠的兜底。
找人代排查要花多少钱,什么情况下值得花
按上面的顺序走完仍然没头绪,可以考虑付费排障,据公开的服务市场行情,单次远程排障的价格大致在几十元到几百元区间,差异主要看是否涉及数据恢复、是否需要调整内核参数。
判断标准很简单:问题如果出在云平台侧,比如宿主机异常、网络抖动、策略继承异常,提工单比找人划算,而且通常免费;问题如果出在你自己配置或应用层,找人能省时间,但要把 root 权限交出去,风险得自己评估,跑着生产库和业务数据的机器,优先走工单和内部运维流程。
id链接到服务器时出错,本质是一道链路排查题,不是玄学。 从网络、端口、服务、凭据四层依次确认,位置基本都能锁定;真正该记住的不是某条命令,而是“先判断属于哪一层,再动手”这个顺序。
id链接到服务器时出错的相关问题解答
换了网络环境就能连上,是什么原因?
说明服务器本身正常,是本地出口 IP 被拦了,回安全组看授权对象是不是固定成了某个旧 IP,或者本地防火墙、公司网络策略拦截了目标端口,用手机热点做一次对照测试,能很快验证这个判断。
能 ping 通但 22 端口连不上,怎么办?
ping 走 ICMP,SSH 走 TCP,两者不是一回事,先 nc -zv ip 22 看端口状态:被拒绝就查 sshd 是否运行、监听地址是否为本机回环;超时就查安全组和中间网络设备,改了端口却忘了同步安全组规则,也是很常见的一种。
重启实例后仍然连不上,数据会丢吗?
重启本身不改变系统盘数据,但如果此前已出现磁盘写满、文件系统只读等情况,重启未必能恢复,需要进 VNC 或挂载救援模式处理,云硬盘和系统盘上的数据在实例停止再启动后依然保留,真正有丢失风险的是误格式化、快照误删这类动作,所以排障前先打一个快照是标准做法。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/794071.html