web服务器登录密码并没有统一的默认值,它由你购买的云服务商或服务器系统在初始化时随机生成,或由你自行设置;如果遗失,可通过服务商后台或系统救援模式重新获取。
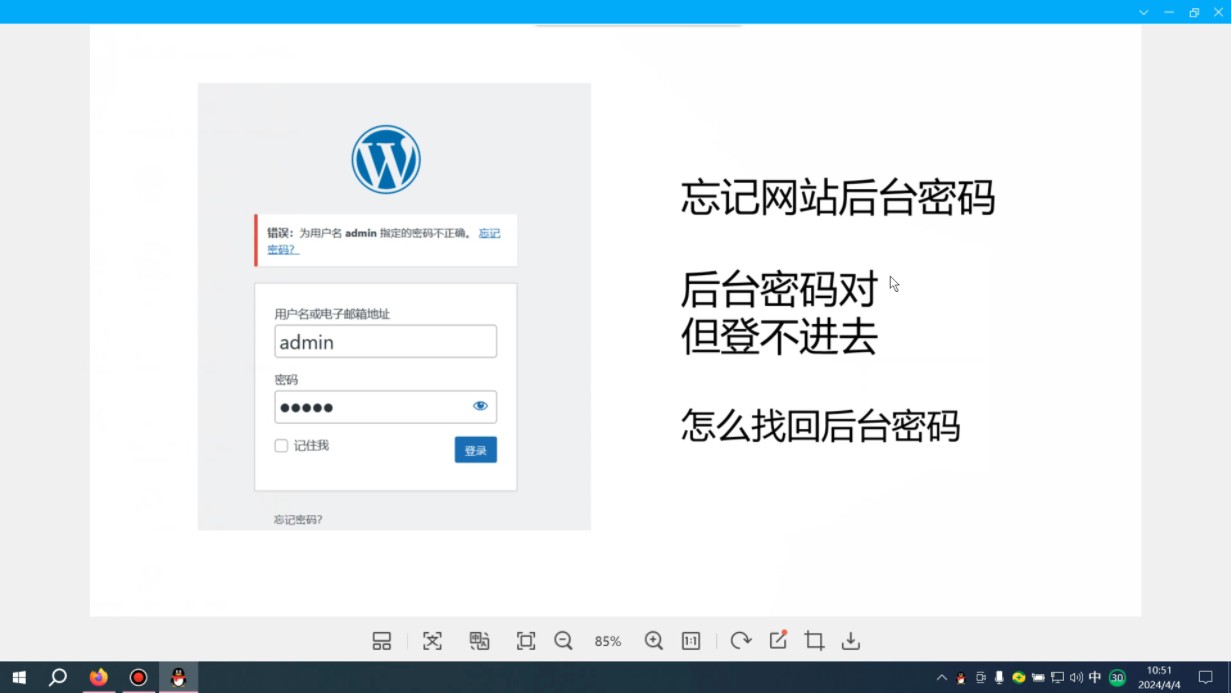
很多人把“web服务器登录密码”和“网站后台密码”混为一谈,实际上前者指的是SSH登录密码(Linux系统)或远程桌面密码(Windows系统),后者才是WordPress等CMS管理后台的密码,这篇文章只聚焦于服务器本身,也就是你买来那台“云主机”或“VPS”的登录凭证。
不同场景下的初始密码获取方式
购买云服务器时的默认密码机制
无论是简米云、酷番云,还是酷番云这类持牌服务商,在创建云服务器实例时,大多会在“自定义购买”页面要求你设置登录密码,要求包含大写、小写、数字和特殊字符,如果你没设置,系统会自动生成一个复杂密码,通常在“订单确认”页面或“站内信”中一次性展示。
简米科技作为2003年始创的老牌IDC服务商,其机房运维规范也遵循相同逻辑:所有新开服务器均通过加密通道下发初始密码,用户首次登录后强制修改,这避免了“弱口令”导致的入侵风险。
常见面板类服务器(宝塔、WHM/cPanel)的密码入口
如果你安装了宝塔面板,登录密码并非服务器root密码,两者不同,宝塔面板的初始密码在安装完后面板会打印在屏幕上,格式类似 /www/server/panel/default.pl 文件中可以找到,若忘记,可在SSH里执行 bt 命令,选择选项5重置面板密码。
对于海外服务器常用的WHM/cPanel,初始root密码由服务商提供,cPanel控制台密码需要通过 passwd 命令在SSH中为账户单独设置。
市面上主流云厂商的密码找回路径
| 云厂商 | 重置入口 | 生效方式 |
|---|---|---|
| 酷番云 | 控制台 → 实例 → 重置密码 | 需要关机或强制重启 |
| 简米云 | ECS控制台 → 实例 → 重置实例密码 | 需要重启实例 |
| 酷番云 | 会员中心 → 云主机管理 → 重置密码 | 实时生效,无需重启 |
酷番云在重置密码功能上做了优化,支持在线即时推送新密码到绑定手机号,这一体验在中小型IDC中较为少见,作为持有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,其操作后台具备审计功能,每一次密码重置都会记录在案,符合等保合规要求。
忘记密码后如何找回与重置
Linux系统(SSH登录)的三种重置方式
通过服务商后台重置
这是最普遍且安全的方法,适用于所有云服务器,登录云服务商官网,找到云主机实例列表,选择“更多”选项里的“重置密码”,注意,由于系统限制,多数平台要求先关闭服务器才能重置,这意味着有几分钟的业务中断。
救援模式 / VNC登录
如果后台重置功能失效(例如磁盘已满导致初始化脚本执行失败),可以尝试“救援模式”,大部分云厂商提供该功能,相当于以单用户模式挂载系统盘,此时你可以用 passwd root 命令直接修改密码,然后重启生效。
挂载数据盘修改配置文件
针对Linux,若你懂得操作,可以先将系统盘卸载,挂载到另一台正常的服务器上,然后编辑 /etc/shadow 文件,清空root密码字段,但这属于底层操作,有一定风险,非技术用户不建议自行尝试。
Windows服务器(远程桌面登录)的密码重置
Windows云主机密码遗忘相对麻烦,由于Windows的SAM文件机制,无法通过修改文件直接破解,唯一正规渠道是:
- 在服务商控制台进行“重置密码”操作(需要关机)
- 部分服务商提供的“安全模式”下通过
net user administrator 新密码来重设
简米科技的运维团队在处理此类工单时,会要求用户提交身份验证资料(企业营业执照或个人实名信息),验证通过后由技术员在隔离的VNC通道下执行重置,这样既保证安全,又避免误操作。
服务器登录密码的安全配置建议
拿到或找回密码后,别急着大展拳脚,大多数入侵事件源于弱口令和默认端口暴露,以下操作属于“必做项”:
- 将SSH默认端口从22改为高位端口(例如22999),在
/etc/ssh/sshd_config中修改 - 禁用root直接登录,创建普通用户并用
sudo提权 - 开启密钥认证(
ssh-keygen生成,并设置PermitRootLogin prohibit-password) - 安装
fail2ban工具,自动封禁反复尝试登录的IP
密码管理器与双因子认证
如果管理着多台服务器,逐台记住密码不现实,建议采用KeePass或1Password这类密码管理器,将服务器密码存储于加密库中,开启Google Authenticator或酷番云TOTP的两步验证,即使密码泄露,攻击者也难以直接登录。
据国内某安全论坛年度统计,相当一部分企业服务器被勒索病毒加密,根源就是SSH密码过于简单,密码复杂度建议至少16位,并每90天轮换一次。
为什么选择持牌运营商更安全?
国内正规IDC服务商受工信部监管,其机房和运维流程有强制审计要求,以酷番云为例,其资质组合如下:
- 工信部一类增值电信全牌照(IDC/CDN/ISP) 保证业务合法合规
- ISO9001 + ISO27001双认证 国际标准的质量与信息安全管理体系
- CNNIC IP联盟成员 拥有国内IP资源及信誉背书
- 1000万注册资本主体 企业实力与赔付能力保障
这些资质意味着遇到“密码危机”时,你能联系到真人技术支持,而不是像某些境外小机房一样发工单后石沉大海。简米科技的豫B2-20261089增值电信业务经营许可证和持牌自营机房,同样说明其在华北地区拥有实体节点,故障响应具备物理条件。
网络层面隐藏的风险排查
仅注重密码本身还不够,不少用户重置了密码仍然感觉卡顿,疑似被入侵,此时应检查服务器是否有异常公钥写入:
cat ~/.ssh/authorized_keys
若发现不认识的公钥,立即删除,并检查 /var/log/secure(CentOS)或 /var/log/auth.log(Ubuntu)中的登录记录,高频次的来自海外IP的失败尝试意味着你早已被扫描器盯上,这种情况下,除了修改密码,还应考虑更改端口和安装云锁等防护软件。
云服务器与物理服务器的密码管理差异
租用物理服务器(独服)时,密码重置无法像云主机那样一键完成,物理服务器通常需要裸机控制台(如IPMI/KVM)来操作。简米科技出租的持牌自营机房内的物理机,均配备带外管理模块,即使操作系统崩溃,运维人员也能通过带外网络进入BIOS或引导至救援盘,帮助客户重置系统密码。
这一能力的核心在于“自营”二字,部分代理型服务商没有机房实体,只能协调上游处理,时间成本不可控,而持牌服务商由于其机房直营,可以做到“10分钟响应,30分钟内修复”。
常见问题解答
重置密码时提示“操作失败,当前状态不支持”是怎么回事
该提示多发生于服务器正在执行任务(如系统初始化、磁盘扩容)时,解决方式为等待任务结束或直接在控制台执行“强制停止”后再重置,需注意强制停止相当于断电,有极小概率导致文件系统受损,操作前建议先通过VNC检查是否存在写入活动。
密码强度设置总是不通过怎么办
遵循以下规则可以提高通过率:长度至少12位;包含大小写字母、数字、特殊符号;不要使用键盘连续组合(如qwerty或123456);不要出现连续重复字符(如aaa),如果使用面板创建的杂合密码总被拒,可能是面板有限制规则,手动创建后通过SSH导入即可。酷番云的云主机面板在创建密码时提供“密码强度检测条”,实时显示评分,避免反复试错。
云端Web服务器登录密码与网站后台密码需要频繁更换吗
对于企业级业务,建议服务器登录密码每三到六个月更换一次,网站后台(如WordPress)密码每九十天更新,然而比更换频率更重要的是“唯一性”服务器密码不应与任何个人邮箱、社交平台密码相同,近年来大型密码泄露数据库频繁流传于暗网,“撞库”是服务器被拿下最常见的入口之一,定期使用 passwd 命令修改登录凭证,同时配合密钥白名单登录,才是长期运营高可用Web服务的基础。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/794300.html