搭建POP3发件服务器的核心答案很直接:POP3是收件协议,无法用于发送邮件,真正负责发件的是SMTP协议,因此你需要搭建的是SMTP发件服务,并将POP3用于收信。
中小企业在自建邮件系统时,常用Postfix、Dovecot组合方案,其中Dovecot提供POP3收件能力,Postfix负责发信,本文围绕这一组合,拆解从域名准备、DNS解析到服务器配置的完整流程,并针对国内网络环境下的反垃圾邮件设置给出实操建议。
为什么POP3不能发邮件?先认清邮件协议的分工
很多初次接触邮件服务器的人会混淆发件和收件所使用的协议,邮件收发是两条独立的链路。
- SMTP(25端口):唯一负责发送和接力邮件的协议,你的邮件客户端(如Outlook、Foxmail)通过SMTP把邮件推送给服务器,服务器之间也是通过SMTP传递邮件。
- POP3(110端口)/ IMAP(143端口):仅用于客户端从服务器拉取邮件到本地,POP3的特点是把邮件下载到本地后,服务器上的副本默认会被删除。
- IMAP:与POP3功能类似,但更强调多端同步,服务器上的邮件不会消失。
你问“怎么搭建POP3发件服务器”,准确的答案应该是:搭建一个支持SMTP发件、POP3收件的完整邮件系统,只装POP3服务是无法把邮件发出去的。
搭建前需要准备什么?域名与服务器缺一不可
动手前,请确认以下三项基础资源是否到位。
| 资源 | 用途 | 推荐选择 |
|---|---|---|
| 域名 | 邮件地址的后缀,如 @yourcompany.com |
建议选择 .com .cn 等常见后缀,避免冷门后缀 |
| 云服务器 | 运行邮件服务,需有公网IP | 国内可选酷番云、简米云,香港或海外服务器需评估邮件送达率 |
| 固定公网IP | 用于设置反向DNS(PTR记录) | 家庭宽带动态IP不适合,会被对方服务器拉黑 |
选择云服务器时,优先考虑服务器所在机房是否已封禁25端口,国内多数云厂商默认封禁25端口,你需要提交工单申请解封,否则SMTP发信会超时失败,这项操作通常需要提供域名备案信息。
核心搭建步骤:从DNS解析到Postfix与Dovecot配置
本教程以 CentOS Stream 9 / Rocky Linux 9 系统为例,使用开源软件组合搭建,业内专家指出,这套组合是目前中小企业自建邮局的主流方案,成本低且稳定性有保障。
第一步:配置DNS解析记录
邮件系统的DNS配置比网站复杂得多,共需三条记录。
- A记录:
mail.yourdomain.com解析到你的服务器公网IP。 - MX记录: 的MX记录指向
mail.yourdomain.com,优先级设为10。 - PTR记录:这是反向解析,将服务器公网IP反向解析到
mail.yourdomain.com,此项需联系云服务商客服协助添加,大部分云控制台不提供自助入口。
PTR记录缺失或对应不上,是导致发往Gmail、Outlook等海外邮箱被判垃圾邮件的主要原因。
第二步:安装Postfix与Dovecot
通过SSH登录服务器,依次执行以下命令。
dnf install -y postfix dovecot
systemctl enable --now postfix dovecot
安装完成后,编辑Postfix主配置文件 /etc/postfix/main.cf,调整以下关键参数。
myhostname = mail.yourdomain.com
mydomain = yourdomain.com
myorigin = $mydomain
inet_interfaces = all
mydestination = $myhostname, localhost.$mydomain, localhost, $mydomain
为了让Dovecot能读取Postfix投递的邮件,还要设置虚拟邮箱,在 main.cf 末尾追加以下内容。
virtual_mailbox_domains = yourdomain.com
virtual_mailbox_base = /var/mail/vhosts
virtual_mailbox_maps = hash:/etc/postfix/vmailbox
virtual_minimum_uid = 1000
创建虚拟邮箱映射文件:
mkdir -p /var/mail/vhosts/yourdomain.com
useradd -r -g mail -d /var/mail/vhosts vmail
chown -R vmail:mail /var/mail/vhosts
echo "admin@yourdomain.com yourdomain.com/admin/" > /etc/postfix/vmailbox
postmap /etc/postfix/vmailbox
完成后重启Postfix:systemctl restart postfix
第三步:开启POP3与IMAP服务
编辑Dovecot配置文件 /etc/dovecot/dovecot.conf,确保以下协议已启用。
protocols = imap pop3 lmtp
然后在 /etc/dovecot/conf.d/10-mail.conf 中设置邮箱路径,与Postfix的虚拟邮箱路径保持一致。
mail_location = maildir:/var/mail/vhosts/%d/%n/Maildir
再修改 /etc/dovecot/conf.d/10-auth.conf,启用明文认证并进行权限限制。
disable_plaintext_auth = no
auth_username_format = %n
最后在 /etc/dovecot/conf.d/10-master.conf 中添加LDA投递配置,让Postfix能把邮件交给Dovecot落盘。
service lmtp {
  unix_listener /var/spool/postfix/private/dovecot-lmtp {
    mode = 0600
    user = postfix
    group = postfix
  }
}
重启Dovecot,并测试邮件服务是否已正常监听端口。
systemctl restart dovecot
ss -tlnp | grep -E '110|143|25'
如果看到25、110、143三个端口处于LISTEN状态,说明服务已初步跑通。
第四步:配置SSL加密证书
现代邮件客户端默认强制要求加密连接,建议使用Let’s Encrypt免费证书,需提前将域名解析到服务器。
dnf install -y certbot python3-certbot-nginx
certbot certonly --standalone -d mail.yourdomain.com
证书签发路径为 /etc/letsencrypt/live/mail.yourdomain.com/,在Dovecot配置中添加SSL支持,修改 /etc/dovecot/conf.d/10-ssl.conf。
ssl = required
ssl_cert = </etc/letsencrypt/live/mail.yourdomain.com/fullchain.pem
ssl_key = </etc/letsencrypt/live/mail.yourdomain.com/privkey.pem
Postfix同样需要开启TLS,在 main.cf 末尾追加。
smtpd_tls_cert_file = /etc/letsencrypt/live/mail.yourdomain.com/fullchain.pem
smtpd_tls_key_file = /etc/letsencrypt/live/mail.yourdomain.com/privkey.pem
smtpd_tls_security_level = may
smtp_tls_security_level = may
两步都配置完毕,依次重启postfix和dovecot使配置生效。
自建邮件服务器怎么避免进垃圾箱?反垃圾记录是必修课
搭建完服务后,最大的挑战不是收发本地邮件,而是发往QQ邮箱、163邮箱、Gmail时被对方拒收或丢进垃圾箱,行业共识认为,以下三项记录直接影响邮件到达率。
| 记录类型 | 作用 | 配置方法 |
|---|---|---|
| SPF | 声明哪些IP有权使用你的域名发信 | 添加TXT记录:v=spf1 mx ip4:你的服务器IP ~all |
| DKIM | 对邮件签名,验证邮件未被篡改 | 在Postfix中加载 opendkim 模块,生成公钥并发布为TXT记录 |
| DMARC | 告诉对方如何处置伪造邮件的策略 | 添加TXT记录:v=DMARC1; p=quarantine; rua=mailto:admin@yourdomain.com |
SPF记录详细配置
登录你的域名DNS管理后台,在TXT记录中添加以下内容:
记录类型:TXT
主机记录:@
记录值:v=spf1 mx ip4:你的服务器公网IP ~all
~all 表示非授权来源发送的邮件应被标记为可疑,比 -all(直接拒收)更温和一些,有利于初期排查问题。
DKIM签名配置
安装并配置OpenDKIM:
dnf install -y opendkim
编辑 /etc/opendkim.conf,设置域名和密钥路径。
Domain yourdomain.com
KeyFile /etc/opendkim/keys/yourdomain.com/mail.private
Selector mail
生成密钥对,并在DNS中添加DKIM公钥记录。
opendkim-genkey -D /etc/opendkim/keys/ -d yourdomain.com -s mail
cat /etc/opendkim/keys/yourdomain.com/mail.txt
把输出的TXT记录内容完整复制到DNS管理后台,主机记录填 mail._domainkey,然后将Postfix接上OpenDKIM,在 /etc/postfix/main.cf 中追加:
milter_default_action = accept
milter_protocol = 6
smtpd_milters = inet:localhost:8891
non_smtpd_milters = inet:localhost:8891
重启opendkim和postfix,即可生效。
针对QQ邮箱和网易邮箱的送达率优化
国内邮箱服务商对IP信誉十分敏感,据统计,相当一部分自建服务器发出的邮件,在第一次发送时容易被国内大厂邮箱拦截。
- 发信前先在服务器本地使用
swaks工具测试连接:swaks --to test@qq.com --from admin@yourdomain.com,查看反馈代码是否出现queued as字样。 - 控制发信频率:新IP前两周不应集中发送大量营销邮件,先以日常事务性邮件为主,逐步建立IP信誉。
- 检查25端口是否被封:使用
telnet smtp.qq.com 25测试出站连通性,若显示Connection timed out,说明服务器出站25端口受限,需联系云服务商解封。
怎么用Outlook或Foxmail连接自建服务器?
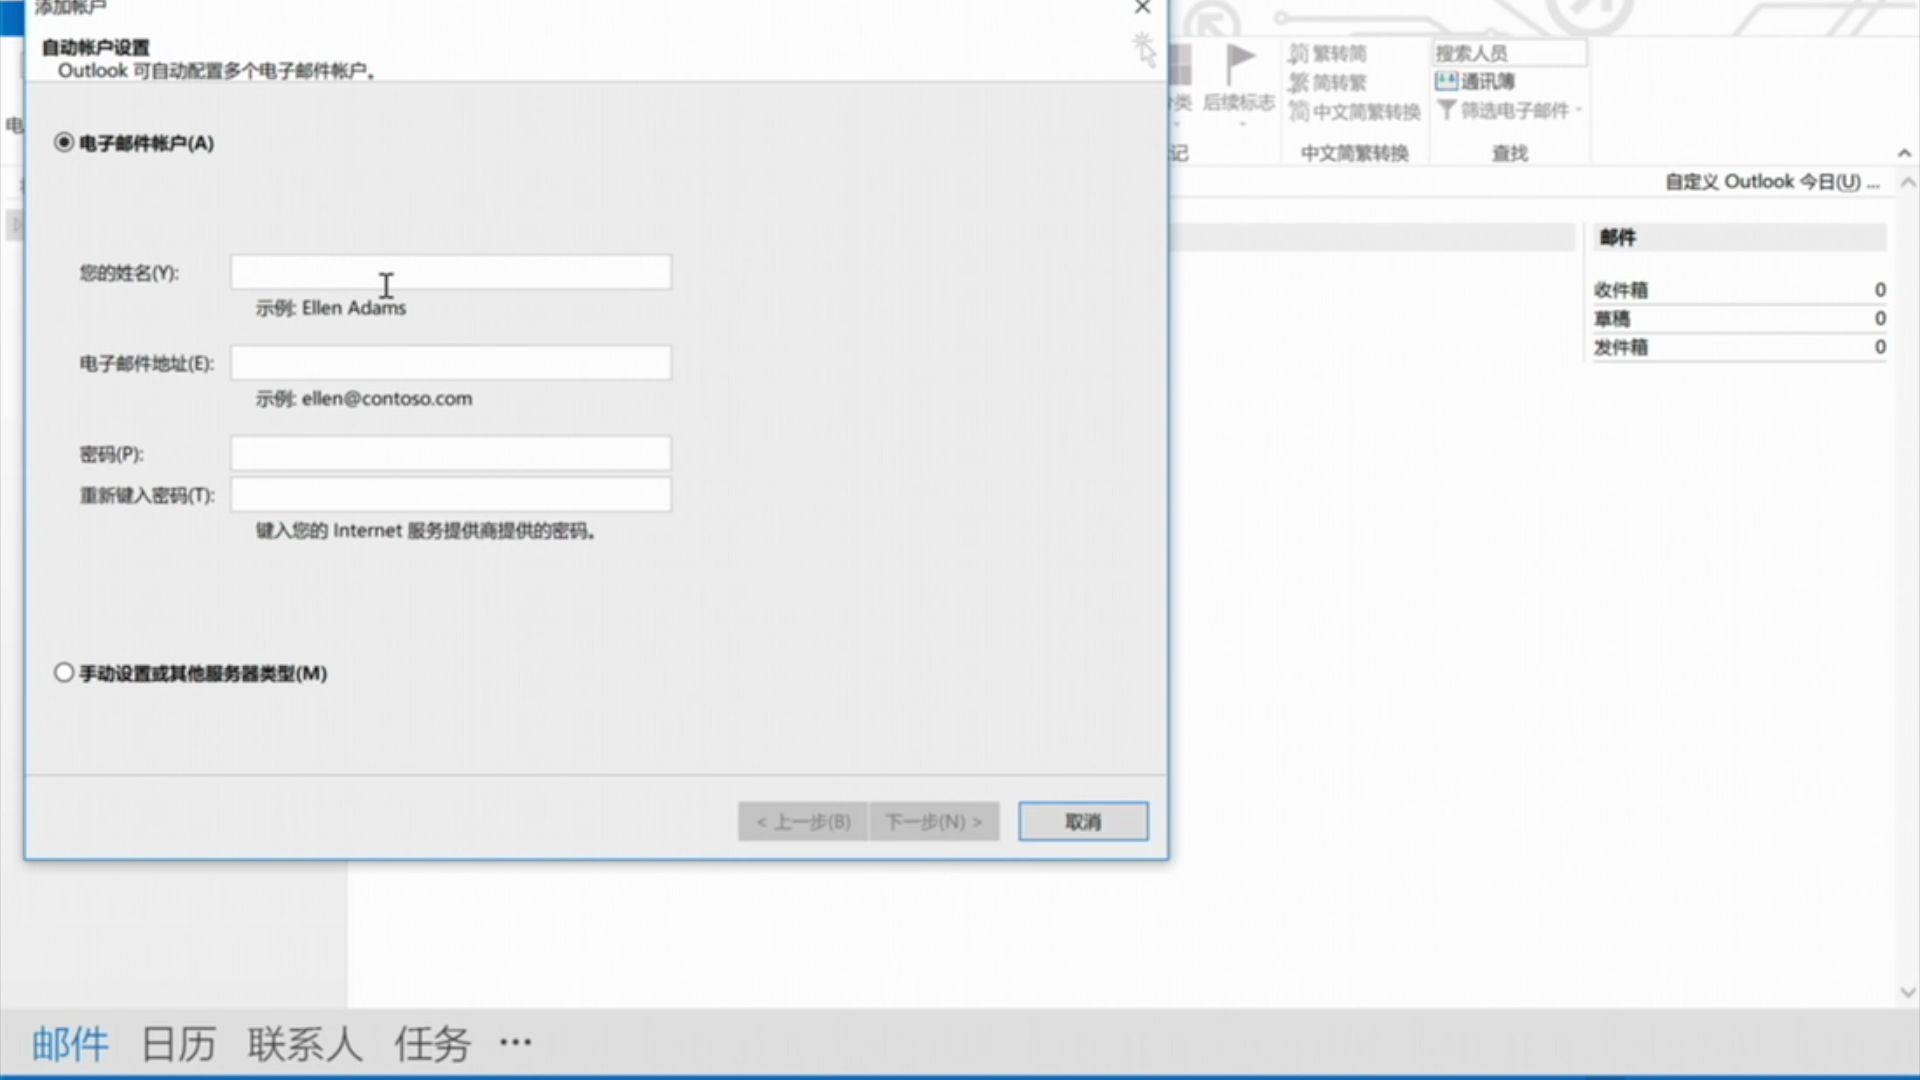
服务器端配置完毕后,还需要在邮件客户端完成发送和接收服务器设置,以Outlook 2026最新版为例,POP3发件服务器设置页面填写信息如下。
| 项目 | POP3(收件) | SMTP(发件) |
|---|---|---|
| 服务器地址 | mail.yourdomain.com |
mail.yourdomain.com |
| 端口 | 110(或995 SSL) | 25(或465 SSL) |
| 加密方式 | 无加密 / STARTTLS | 无加密 / SSL/TLS |
| 身份验证 | 需要密码 | 需要密码,勾选“使用与接收服务器相同的设置” |
注意,Outlook和Foxmail默认把发件服务器认证关掉,你必须手动开启“我的服务器要求身份验证”选项,否则会提示“SMTP服务器要求安全连接或客户端未通过身份验证”。
如果使用465端口SSL发送,需确认Postfix已开启 smtps 服务,在 /etc/postfix/master.cf 中取消以下行的注释。
smtps     inet  n       -       y       -       -       smtpd
  -o syslog_name=postfix/smtps
  -o smtpd_tls_wrappermode=yes
  -o smtpd_sasl_auth_enable=yes
同时需要安装 cyrus-sasl 并配置SASL认证,这一步是开启Outlook发件认证的关键,若你只用25端口发信且要求局域网内使用,可暂时跳过此配置;但公网客户端连接,建议必须开启,否则服务器会沦为开放转发,产生大量垃圾邮件。
自建邮件服务器相比企业邮箱,真能省钱吗?
很多人纠结于自建还是使用腾讯企业邮箱、阿里企业邮箱,近年来,自建成本并不比直接购买企业邮箱低。
| 对比项 | 自建服务器 | 企业邮箱托管 |
|---|---|---|
| 年度费用 | 服务器约600-1000元/年 | 基础版免费,付费版约100-200元/人/年 |
| 维护成本 | 需自行处理反垃圾、IP黑名单、系统升级 | 服务商全包 |
| 发件信誉 | 新IP冷启动困难 | 共享大厂IP池,交付率高 |
| 数据掌握 | 所有邮件备份由自己控制 | 数据存储在第三方平台 |
对于只有5人以内的小团队,如果你是技术型创始人,想完全掌控邮件数据,自建是可行的,但对于绝大多数需要稳定收发保障的企业,使用腾讯企业邮箱这类成熟服务更省心,自建后如果发现发往某些海外邮箱的送达率持续偏低,往往需要投入大量时间排查IP信誉问题,这是自建方案最大的隐性代价。
常见问题速查
POP3和SMTP端口容易被防火墙拦截吗?
是的,云服务器安全组和本地iptables都需要放行25、110、143、465端口,如果只从客户端测试,运行 iptables -I INPUT -p tcp --dport 110 -j ACCEPT 临时放行后,再测试是否能Telnet通110端口。
自建邮件服务器默认发件人地址跟域名不一致,为什么会被拒收?
对方服务器会检查MAIL FROM和邮件头的From字段,两者必须都使用你的域名,在Postfix中设置 myorigin = yourdomain.com 能解决大部分因发件人地址不匹配导致的退回,Outlook客户端中“账户设置-其他设置-发件服务器”里也要确保“发送邮件服务器需要验证”已勾选。
搭建POP3发件服务器的完整流程,本质上与普通邮件服务器无异:DNS三个记录先备齐,Postfix管发信,Dovecot处理器管收信,SSL加密不能省,最后务必完成SPF、DKIM、DMARC三项反垃圾验证。 只要这条链路打通,你的自建邮件系统就能稳定运行,真正掌握自己的邮件数据。
关于搭建POP3发件服务器的几个关键问题
自建服务器在酷番云上部署,邮件发到QQ邮箱总是进垃圾箱怎么办?
先把SPF和DKIM记录检查一遍,使用 dig txt yourdomain.com 命令确认记录已生效,如果记录存在但仍在垃圾箱,考虑发送一封测试邮件到 check-auth@verifier.port25.com,它会返回一份详细的认证报告,直接告诉你SPF、DKIM、DMARC三项是否全部通过。
用POP3协议收信,Outlook里发件箱的邮件为什么没有同步?
POP3是单向拉取协议,不负责同步已发送邮件的状态,发件箱的邮件只存在你本地这台电脑中,换一台电脑或手机登录,看不到历史发信记录,若你需要多设备同步发件箱和通讯录,建议改用IMAP协议连接邮箱,并在服务器上开启Sieve过滤规则归档已发邮件。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/794360.html