核心答案与分类框架
服务器目录权限本质上是一套“谁能读、谁能写、谁能执行”的访问控制规则,最常见的形态是Linux环境下的755和644,以及Windows环境下的ACL权限列表。如果你管理过网站或云服务器,大概率遇到过“Permission denied”这类报错,那就是目录权限在拦路,搞清楚这套规则,不只是为了消掉报错,更直接关系到网站安全、数据保护和日常运维效率。
Linux服务器目录权限的三类角色与三种权限
Linux系统的权限模型非常直观,它把访问者分成三类角色:文件所有者、用户组、其他用户,每个角色分别对应三种权限:读(r=4)、写(w=2)、执行(x=1),这三组权限连在一起,就形成了我们常见的“755”“644”这类三位数字。
- 755:所有者可读可写可执行(4+2+1),组用户和其他用户只能读和执行(4+1)。
- 644:所有者可读可写(4+2),组用户和其他用户只可读(4)。
- 777:所有角色均可读可写可执行,这是最宽松也是最危险的权限。
为什么数字是4、2、1而不是其他数值
这其实是一个二进制编码的简化表达,读、写、执行分别对应二进制位的4、2、1,三者叠加就得到0到7范围内的数字,你不需要背二进制原理,只要记住“4读、2写、1执行”这个组合逻辑,就能轻松拼出任何权限组合。
服务器目录权限有哪些:从命令到场景的完整梳理
查看与修改权限的常用命令
日常运维中,你至少需要掌握以下命令:
ls -l:列出文件或目录的详细权限信息。chmod 755 /data/www:将目录权限设置为755。chown -R www:www /data/www:递归修改目录所有者和所属组。chmod -R 644 /data/www/.html:批量修改文件权限。
目录权限和文件权限的区别
很多人容易混为一谈,实际上目录和文件的权限含义有微妙差异,对于目录来说,“读”决定了能否列出目录内容,“写”决定了能否在目录里创建或删除文件,“执行”决定了能否进入目录,而对于文件来说,“读”是看内容,“写”是改内容,“执行”是运行程序。目录的执行权限如果缺失,即使有读权限也无法通过cd进入该目录,这在排查网站404或403错误时非常关键。
服务器目录权限怎么设置才算安全:分场景实操指南
不同的业务场景对目录权限的要求完全不同,行业共识认为没有一套“万能权限”能适配所有情况,下面按照最常见的几类场景逐一拆解。
新网站上线时的初始配置
购买一台云服务器并部署Nginx或Apache后,网站根目录的权限配置直接决定后续运行的稳定性,以常见的PHP站点为例:
- 网站根目录:建议设为
755,所有者是www用户或nginx用户。 - 静态资源目录(如
/static、/images):保持755即可,不需要给写权限。 - 上传目录(如
/uploads):需要动态写入,设为755但所有者需匹配Web服务用户。 - 配置文件目录(如
/config):建议设为644,只允许所有者修改。
业内专家指出,相当一部分网站被入侵的根源不是程序漏洞,而是目录权限设置过于宽松,导致恶意脚本可以任意写入。
修改权限后的验证步骤
改完权限不要直接关闭终端,建议做一次系统性检查:
- 执行
ls -l确认所有目录和文件的权限值符合预期。 - 使用
su -s /bin/bash nginx切换至Web运行用户,尝试访问页面或接口。 - 观察Web服务的错误日志,确认没有出现“Permission denied”记录。
- 用
curl -I http://域名验证HTTP状态码是否为200。
Linux带宽和磁盘异常排查时的权限审查
很多时候网站访问缓慢或磁盘空间骤降,不一定是程序性能问题,而是某个目录被恶意写入大量文件,这时你需要优先排查哪些目录权限过大:
- 使用
du -sh /data逐层查看目录大小,快速定位异常膨胀的目录。 - 用
find /data -type d -perm 777找出所有777权限的目录。 - 检查
/tmp、/var/tmp这类自带写权限的目录,确认没有异常脚本。
把权限从777收敛到755,往往能直接切断攻击者的写入通道,这个动作在百度搜索“linux目录权限设置命令”最多被提到的场景里排名前三,也是服务器初期加固的必备步骤。
多用户共享服务器的权限隔离
如果你在一个服务器上托管了多个网站,或者多个开发者共用一台测试机,权限隔离就变得尤为重要,这种情况下,建议遵循以下原则:
- 为每个网站创建独立的系统用户,例如
site_a、site_b。 - 网站根目录的所有者分别归属对应独立用户,组权限不交叉。
- 所有目录权限统一设为
750,文件权限设为640,禁止其他用户读取。 - 开放公共目录时,使用
chmod 770并配合useradd -g指定共享组。
这套配置的好处是,即使某个站点被攻破,攻击者也无法横向读取同服务器上其他站点的数据,在讨论服务器目录权限有哪些时,很多开发者也把这种“最小化授权”当成第一原则。
Windows服务器目录权限需要单独对待
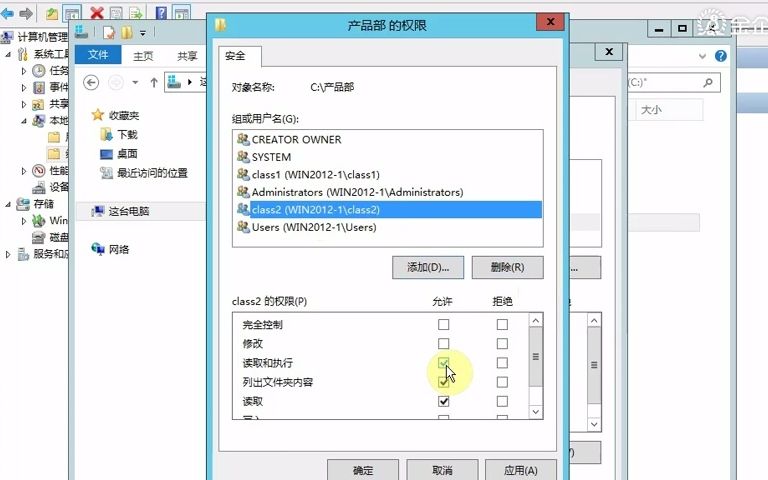
Windows Server采用了完全不同的权限管理模型,即ACL(访问控制列表),它不像Linux那样用三个数字概括一切,而是通过“安全选项卡”逐项配置用户或用户组的权限,常见的权限项包括“完全控制”“修改”“读取和执行”“读取”“写入”,如果你用的是Windows云服务器,网站在IIS下运行,应当注意:
- Web根目录至少需要给
IIS_IUSRS用户组赋予“读取和执行”权限。 - 日志目录和应用数据目录需额外赋予“修改”权限。
- 不要轻易给“Everyone”用户任何权限,这会完全绕过所有访问控制。
酷番云和简米云的文档中心都明确建议,Windows上的权限配置与Linux完全不同,不能简单换算。
目录权限改坏了怎么办:常见错误与回滚措施
权限过大导致的安全告警与处理
很多云服务商的控制台会推送“检测到目录权限异常”之类的安全告警,这类告警的常见触发条件就是发现777权限的目录或文件,处理起来并不复杂:
- 先找出所有777权限项:
find /data -type d -perm 777。 - 逐条确认业务上是否真正需要写权限,不需要的改为
755。 - 需要持续写入的目录,把所有者改为Web服务用户后设
755。
权限过小导致的500错误与排查技巧
另一种常见情况是,为了安全把权限调得太低,结果网站直接白屏或返回500错误,排查思路如下:
- 检查Web服务错误日志:
tail -f /var/log/nginx/error.log。 - 确认运行用户是否有中间目录的执行权限,路径上的每一层目录都需要“执行”权限。
- 暂时用
chmod 755恢复到默认值,确认网站恢复后再逐层收紧。
如果修改的是网站数据目录且没有备份原始权限值,可以考虑用stat -c '%a' /data/www逐个记录当前值,再决定回滚方式。
服务器目录权限相关常见问题解答
755和777权限的区别有多大,为什么运维都建议远离777
755意味着其他用户只能读和执行,无法修改文件内容;777则让任何用户都能编辑、删除甚至覆盖文件,一旦网站程序存在上传漏洞或命令执行漏洞,777权限会把攻击者的写入成本降到零,直接导致网站被篡改或植入后门,绝大多数公司内部运维规范都会禁止生产环境出现777权限,这已经是行业共识。
网站目录权限设置为666会出现什么问题
666权限允许所有用户读写但不允许执行,对于纯静态文件来说,影响可能不大,但对于PHP、Python这类解释型脚本而言,缺少执行权限会让程序无法被Web服务器解释执行,最终表现为访问文件直接下载或返回403错误,更危险的是写权限对所有用户开放,任何人都可以修改文件内容。
目录权限改了之后多久生效,需要重启服务器吗
权限修改是即时生效的,不需要重启服务器或Web服务,因为权限校验发生在每一次文件IO请求时,chmod命令只是修改了inode中的元数据,下一次访问就会使用新权限,如果在线上环境发现改错了权限,直接改回来即可,不用担心需要停机。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/794532.html