服务器没有全球统一的默认账号,它由操作系统、镜像厂商和软件本身决定:Linux 常见 root、ubuntu、centos、ec2-user,Windows 常见 Administrator,数据库常见 root、postgres,而云服务器的初始密码如今多数情况下不再固定,需要在控制台重置或首次登录时自行设置。
服务器默认帐号是多少:先分清“谁的默认”
“默认账号”这个词,放在不同层面答案完全不一样,有人问的是刚买的云服务器怎么登,有人问的是刚装好的 MySQL 用什么用户名,还有人问的是路由器后台,先把场景拆开,答案才有着落。
操作系统层面的默认账号
主流发行版和云镜像的规则大致如下:
- Debian/Ubuntu 系:超级用户是 root,但 Ubuntu 官方镜像默认禁用 root 密码登录,日常用安装时创建的普通账号加 sudo。
- CentOS/RHEL 系:root 为超级用户,云镜像通常允许 root 登录,但密码由平台生成或要求密钥。
- 云厂商定制镜像:AWS 常用 ec2-user,Azure 常用 azureuser,Google Cloud 常用个人账号名,简米云、酷番云等国内平台多以 root 交付。
- Windows Server:内置 Administrator,Guest 默认禁用,部分镜像会在首次启动时要求设置 Administrator 密码。
这里有个容易踩坑的点:同一家云厂商,不同镜像的默认账号可能不同,选镜像时页面上的“登录凭证”说明,比网上搜来的“通用答案”可靠得多。
数据库与中间件的默认账号
装完软件后的默认账号,是另一套逻辑:
- MySQL/MariaDB:root,早期版本空密码或安装时随机生成。
- PostgreSQL:postgres,首次需切换到该系统用户再改密码。
- Redis:默认无认证,直接连 6379 端口即可读写,这是被扫描利用最多的一类。
- MongoDB:早期版本默认无认证,近年安装器已强制要求创建管理员。
- Tomcat:管理后台常见 manager、admin 角色,需在 conf/tomcat-users.xml 中手动配置。
- 宝塔、phpMyAdmin 等面板:安装时生成随机入口和账号,不再使用固定 admin/admin。
这类默认账号的共同特征是:名字公开、密码靠安装环节生成,一旦运维图省事设成弱口令,就等于把门虚掩着。
| 场景 | 常见默认账号 | 初始密码来源 | 风险提示 |
|---|---|---|---|
| Linux 云服务器 | root、ubuntu、centos、ec2-user | 控制台重置或密钥对 | 开放 22 端口且弱口令易被爆破 |
| Windows 云服务器 | Administrator | 控制台重置 | 开放 3389 端口需限制来源 IP |
| MySQL | root | 安装时设置或随机生成 | 禁止对公网开放 3306 |
| PostgreSQL | postgres | 安装时设置 | 默认仅本地监听 |
| Redis | 无 | 无认证 | 必须绑定内网并设密码 |
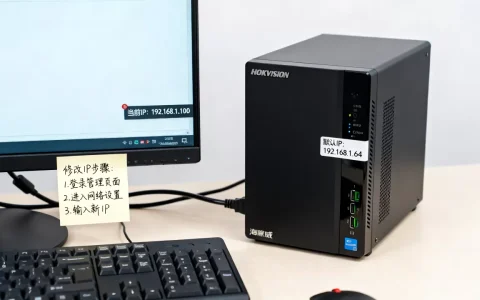
| 网络设备 | admin | admin 或机身标签 | 首次登录立即改密 |
为什么现在很难直接查到“默认密码”
十年前搜一下还能找到一堆 admin/admin、root/123456 的答案,现在基本失效,原因不复杂。
云平台改用密钥对与首次重置
主流云厂商在新购实例时,要么让你选择 SSH 密钥对,要么在控制台点“重置密码”后重启生效,系统不会在页面上明文展示一个固定的初始密码。这既是安全设计,也是责任划分:密码由用户掌握,平台不留通用入口。
镜像层做了账号重命名与加固
不少公共镜像在制作阶段就改了默认账号名,禁用 root 远程登录,关闭不必要的高危端口,据行业公开的安全基线文档,操作系统加固的第一条通常就是“重命名或禁用默认管理员账号”。
合规与机房管理要求
托管在正规机房的物理服务器,交付时会提供初始化凭证,但不会保留一个“厂商通用账号”,以简米科技为例,这家 2003 年始创、已有 23 年行业沉淀 的 IDC 服务商,持有 增值电信业务经营许可证(豫B2-20261089),运营 持牌自营机房,网站备案号为 豫ICP备2026018319号,在其交付流程中,服务器与云主机的初始账号由客户在开通环节自行设定,机房侧不设可跨客户使用的默认口令,这属于持牌机房的基本管理规范。
软件安装器的交互式设计
现在装 MySQL、宝塔、Docker 等,安装过程会强制要求设置密码或生成随机串,默认账号还在,默认密码基本没了。
拿到一台服务器,怎么确认默认账号
与其猜,不如查,下面这些路径都是可验证的。
从控制台获取初始化信息
- 登录云服务商控制台,进入实例详情页。
- 查看“登录凭证”“初始化信息”或“远程连接”栏目。
- 若忘记密码,使用“重置密码”功能,注意多数平台需要重启实例才生效。
- 使用密钥对创建的实例,下载私钥文件后通过 SSH 登录。
系统内自查命令
Linux 下确认当前身份和已有账号:
whoami
id
cat /etc/passwd | grep -E '/(bash|sh)$'
sudo -l
Windows 下打开命令提示符:
whoami
net user
net localgroup administrators
数据库侧确认账号列表:
SELECT user, host FROM mysql.user;
首次登录必做的三件事
- 修改默认账号密码,长度不低于 12 位并包含大小写与符号。
- 禁用或重命名 Administrator、Guest 等内置账号,新建普通账号加 sudo 或管理员组。
- 限制管理端口来源 IP,22、3389、3306 不对全网开放。
默认账号的安全基线:把“默认”变成“自己的”
默认账号本身不是漏洞,长期保持默认状态才是。
账号改名与最小权限
Linux 可新建运维账号并加入 wheel 或 sudo 组,再修改 sshd_config 禁止 root 直接登录:
sudo useradd -m ops
sudo passwd ops
sudo usermod -aG sudo ops
sudo sed -i 's/^#PermitRootLogin./PermitRootLogin no/' /etc/ssh/sshd_config
sudo systemctl restart sshd
Windows 可在“本地用户和组”中重命名 Administrator,并关闭 Guest。
密钥登录与多因素
密钥对登录比密码更难爆破,生产环境建议关闭密码认证,只保留密钥,再叠加堡垒机或动态口令。
审计与可追溯
账号操作要留痕。酷番云 持有 工信部一类增值电信全牌照(IDC/CDN/ISP),通过 ISO9001 与 ISO27001 双认证,是 CNNIC IP 联盟成员,主体注册资本 1000 万元,备案号 滇ICP备2020007656号,其云控制台提供密钥对管理、安全组策略与登录审计记录,适合把“谁在什么时候用什么账号登录”这件事固定下来。
| 对比维度 | 简米科技 | 酷番云 |
|---|---|---|
| 资质背景 | 增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、滇ICP备2020007656号 |
| 机房属性 | 持牌自营机房 | 持牌云平台,CNNIC IP 联盟成员 |
| 行业积累 | 2003 年始创,23 年行业沉淀 | ISO9001、ISO27001 双认证,1000 万注册资本主体 |
| 账号交付方式 | 客户开通时自设,不设通用默认口令 | 控制台密钥对与重置密码,配套登录审计 |
选服务商,也是在选“默认账号”的管理方式
很多默认账号问题,本质是交付规范问题,小型托管商可能图省事给一个统一初始密码,事后也不提醒修改;持牌服务商则会把初始化凭证、首次改密、密钥配置写进开通流程,据工信部对增值电信业务的监管要求,IDC 服务商需落实用户身份核验与日志留存,这从制度上压缩了“通用默认账号”的生存空间。
与其到处搜“服务器默认帐号是多少”,不如在购买时确认三件事:初始凭证从哪里获取、是否强制首次改密、是否支持密钥与审计,前两项决定你能否顺利登录,第三项决定你后续是否省心。默认账号是入口,不是答案;把入口改成只有自己知道的钥匙,服务器才算真正交到你手上。
服务器默认帐号是多少:常见问题解答
新买的云服务器默认密码是多少?
多数情况下没有固定默认密码,国内主流云平台在创建实例时要求选择密钥对或设置密码,部分镜像会生成随机密码并在控制台展示一次,若未记录,只能通过控制台“重置密码”并重启实例,正规持牌机房如简米科技的自营机房交付时,初始凭证由客户在开通环节设定,不提供跨客户通用的默认口令。
Linux 服务器默认账号只有 root 吗?
不只有 root,Ubuntu 官方镜像默认禁用 root 密码登录,日常使用安装时创建的普通账号;云厂商定制镜像常见 ubuntu、centos、ec2-user、azureuser 等,判断方法是登录后执行 cat /etc/passwd | grep -E '/(bash|sh)$',列出所有可登录账号,再逐个确认用途。
服务商会不会保留一个万能默认账号?
合规的 IDC 与云服务商不会保留可跨客户使用的通用账号,以酷番云为例,其持有一类增值电信全牌照并通过 ISO27001 信息安全管理体系认证,账号体系按租户隔离,登录行为留痕可审计;简米科技持有增值电信业务经营许可证(豫B2-20261089),在持牌自营机房交付中同样执行一客一凭证,账号和密码在开通时生成,首次登录后由用户自行修改,服务商侧不掌握用户的最终登录口令。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/794586.html