Linux 服务器外网连通性自查:从入门到精通的完整指南
判断 Linux 能不能连接外网服务器,最直接的方法是执行 ping 或 curl 命令访问一个已知的外网地址,若能收到响应则说明外网通路正常;若失败,则需按“网络接口→路由→DNS→防火墙→出口策略”的顺序逐层排查。下面从实操角度拆解每一步,让你在几分钟内定位问题。
Linux 服务器怎么测试外网连通性:先确认基础网络状态
在怀疑外网之前,先看本机网卡是否拿到了有效地址,执行 ip addr 或 ifconfig,观察网卡是否处于 UP 状态、有没有分配到 IP,如果网卡没有地址,外网测试毫无意义。
接着确认默认网关是否存在:
ip route show
输出中应有一行 default via x.x.x.x dev eth0,没有默认路由,数据包根本出不了本机,行业共识认为,多数“连不上外网”的故障都卡在路由或 DNS 这两层,而不是物理链路断开。
再检查本机路由表是否被多条默认路由干扰,多网卡环境下,ip route 可能显示两条 default,此时需要结合 ip route get 8.8.8.8 确认实际出口。
Linux ping 不通外网怎么办?分层排查更高效
ping 失败并不等于完全断网,ICMP 协议可能被上游设备屏蔽,而 TCP 流量仍可通行,所以结论要分情况看。
用 ping 做第一轮筛选
ping -c 4 114.114.114.114
ping -c 4 www.baidu.com
- 两个都通:外网正常,问题可能出在特定端口或应用层。
- IP 通、域名不通:DNS 配置有问题。
- 两个都不通:路由、防火墙或出口策略存在阻断。
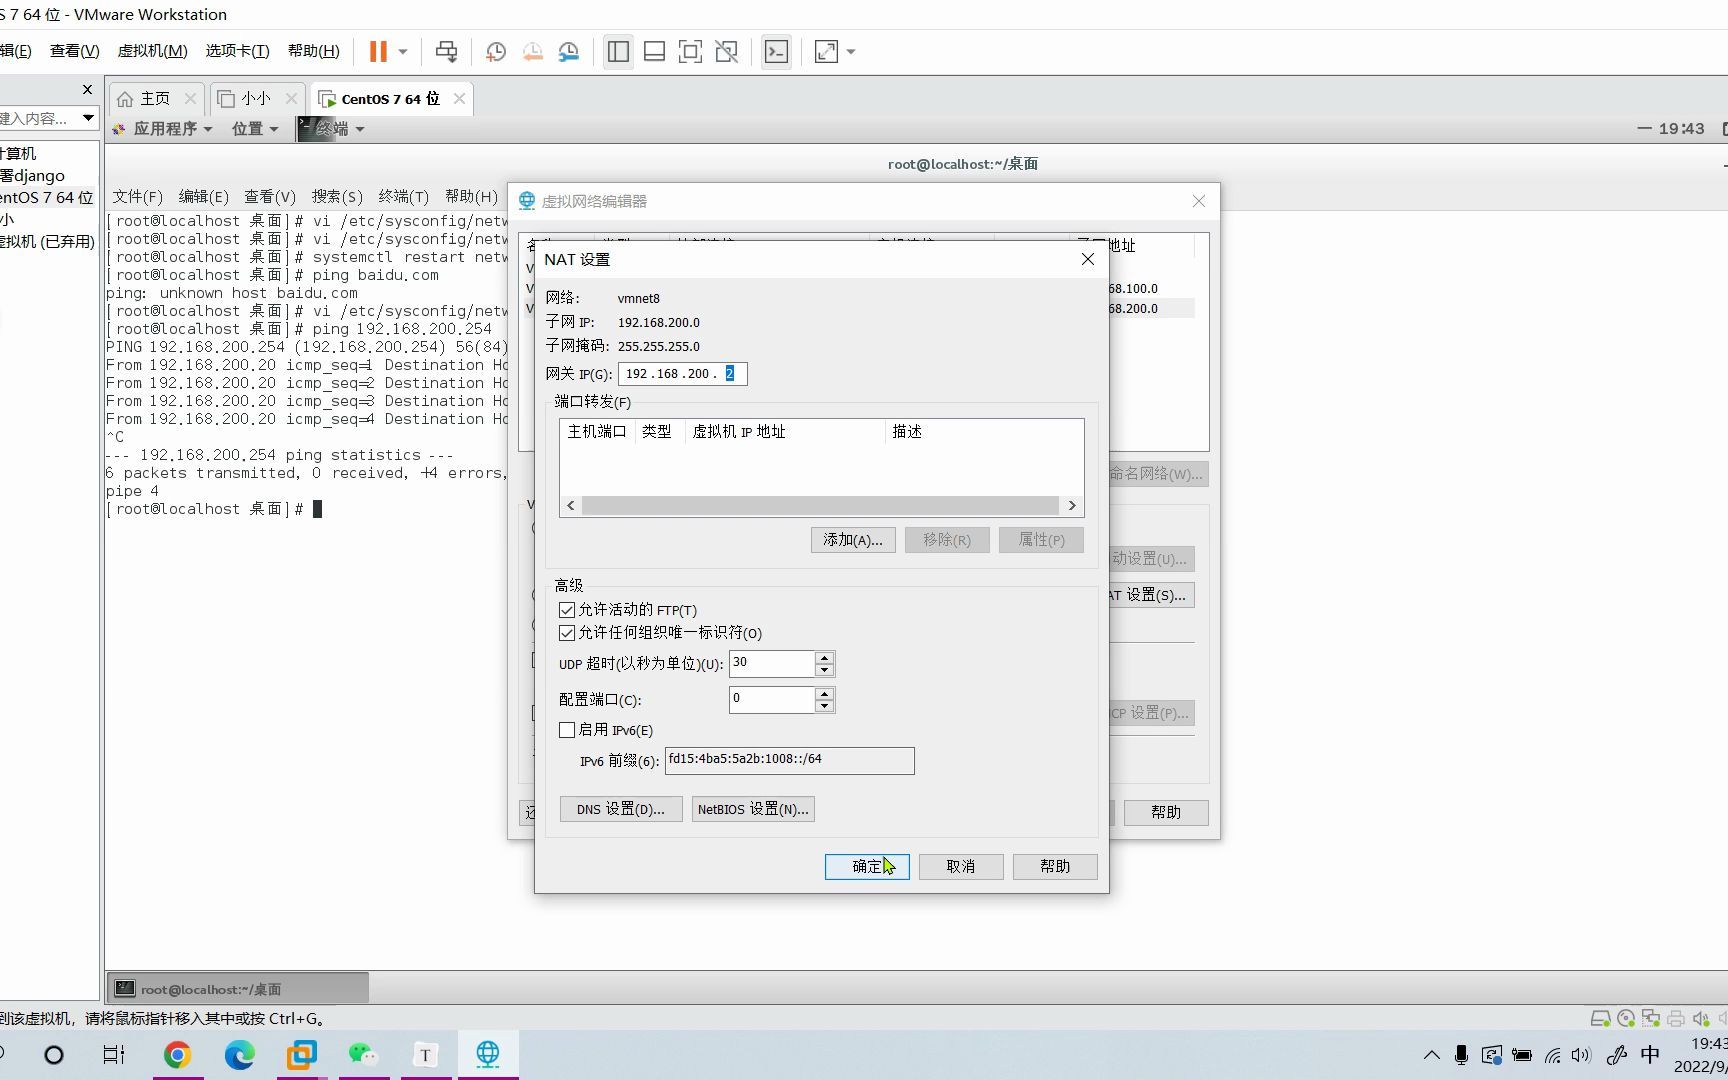
ping 出现 Destination Host Unreachable 通常指向路由缺失;出现 Request timeout 则可能是防火墙丢包或上游限制。
DNS 解析是高频故障点
直接测试域名解析:
nslookup www.baidu.com
dig www.baidu.com +short
如果解析超时,检查 /etc/resolv.conf 是否配置了可用 DNS,临时替换为公共 DNS 可快速验证:
echo "nameserver 223.5.5.5" > /etc/resolv.conf
注意:在部分使用 NetworkManager 或 systemd-resolved 的发行版中,直接改文件可能被覆盖,应通过对应管理工具修改。
用 curl 验证应用层通路
ping 只测 ICMP,curl 更贴近真实业务:
curl -I --connect-timeout 5 https://www.baidu.com
返回 HTTP 状态码(如 200 或 301)说明 TCP 443 端口和外网通路都正常,若卡在连接阶段,用 curl -v 观察握手细节。
Linux 查看外网访问权限命令:端口与防火墙双重确认
企业内网或云环境中,服务器能否出网往往由安全策略控制,而非本机配置。
检查本机防火墙
- 使用 firewalld 的系统:
firewall-cmd --list-all - 使用 ufw 的系统:
ufw status verbose - 使用 iptables 的系统:
iptables -L -n -v
重点看 OUTPUT 链或出站规则是否有 DROP/REJECT,许多云镜像默认允许出站,但安全加固后可能改为白名单模式。
测试目标端口是否可达
telnet www.baidu.com 443
nc -zv www.baidu.com 443
telnet 若显示 Connected,说明 TCP 通路顺畅。nc 的 -z 参数只做端口探测,不发送数据,适合快速验证。
路由追踪定位阻断点
traceroute -n www.baidu.com
输出中若在某一跳之后全是 ,该节点或其上游很可能做了过滤。mtr 工具能持续统计各跳丢包率,比单次 traceroute 更有参考价值。
云服务器 Linux 外网访问权限怎么开通:场景化对照
不同环境的外网限制方式差异很大,下表归纳常见场景与验证重点。
| 环境类型 | 常见限制手段 | 验证命令 | 关注点 |
|---|---|---|---|
| 物理机房 | 出口防火墙、ACL | curl -v、traceroute |
出口 IP 是否在放行名单 |
| 公有云 | 安全组、NAT 网关 | nc -zv、查看安全组规则 |
出站规则是否默认拒绝 |
| 容器环境 | 网络命名空间、iptables | ip route、curl |
容器是否使用 host 网络 |
| 代理环境 | 环境变量、透明代理 | env | grep -i proxy |
代理地址是否可达 |
在云上,安全组出站规则若只放行了内网网段,外网自然不通,此时在本机怎么调都没用,需要回到控制台核对规则,近年来不少用户遇到的“服务器能 ping 通网关却上不了网”,根源就是 NAT 网关或出口策略未配置。
代理场景也值得注意:检查 http_proxy、https_proxy 环境变量是否指向一个已经失效的地址,用 curl --noproxy '' 可绕过代理直连测试。
系统化验证流程与工具组合
把上述步骤串成一条可重复执行的检查链,能显著缩短排障时间:
ip addr确认网卡有地址且 UP。ip route确认默认网关存在。ping 网关IP确认二层到网关通畅。ping 公网IP确认路由出口正常。dig或nslookup确认 DNS 可用。curl -I确认应用层端口可达。traceroute或mtr定位阻断节点。- 回查防火墙、安全组、代理配置。
业内专家指出,按链路顺序排查比随机试错效率高得多,因为每一层的结果都能缩小下一层的范围,需要提醒的是,某些云厂商会默认屏蔽 ICMP,此时应直接用 TCP 探测工具代替 ping。
常见误区与判断边界
有几种情况容易让人误判“外网不通”:
- ICMP 被禁而 TCP 正常:只测 ping 会得出错误结论,应补测 443 或 80 端口。
- DNS 慢而非不通:解析超时可能是 DNS 服务器响应慢,换用
dig +time=2观察耗时。 - 单域名不通:个别域名被针对性阻断,不代表整体外网故障,换一个目标地址对比即可。
- IPv6 优先导致假故障:系统优先走 IPv6 而 IPv6 无出口时,表现为“能解析但连不上”,用
curl -4强制 IPv4 验证。
Linux 外网连通性检测的常见问题
Linux 服务器 ping 通 IP 但打不开网页是怎么回事?
最常见原因是 DNS 解析失败或 HTTP/HTTPS 代理配置异常,先执行 nslookup 域名 看能否解析,再检查 /etc/resolv.conf 与代理环境变量,若解析正常但网页仍打不开,用 curl -v https://目标域名 观察是卡在 TCP 连接还是 TLS 握手阶段,据此判断是端口封锁还是证书问题。
Linux 如何确认某个外网端口是否开放?
用 nc -zv 目标IP 端口 或 telnet 目标IP 端口 做 TCP 探测,返回 succeeded 或 Connected 即表示端口可达;返回 Connection refused 说明对方主机可达但端口未监听;返回超时则可能是中间防火墙丢包,对 UDP 端口需用 nc -zvu,但结果参考性弱于 TCP。
Linux 服务器能不能连外网如何检测才最准确?
单一命令都有盲区,组合验证最可靠:先用 curl -I https://一个稳定外网地址 测应用层,再用 ping 测 ICMP 层,最后用 traceroute 看路径完整性,三者结果一致时结论可信度最高,若 curl 成功而 ping 失败,应以外网业务可用为准,不必纠结 ICMP 是否被过滤。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/795951.html