在Windows Server 2008 R2上开放服务器端口,最快的方法是进入“高级安全Windows防火墙”添加入站规则,或者直接用一行netsh命令完成,下面我把两种方式拆开讲,并附上端口排查和常见坑。
2008r2怎么开放服务器端口:先确认网络和防火墙状态
动手之前,先花一分钟确认系统状态,很多朋友折腾半天发现端口没生效,其实是因为网络配置文件选错了,或者当前账户权限不够。
先做三件事:
- 确认账户有管理员权限,普通用户改不了防火墙规则。
- 确认服务器能正常联网,内网或公网IP地址没配置错。
- 确认要开放的端口没有被系统服务占用,用下面这条命令看一眼:
netstat -ano | findstr :8080如果返回了LISTENING,说明端口已经在监听,问题出在防火墙;如果什么输出都没有,说明应用还没起来,先查程序。
行业共识认为,超过一半的“端口开放无效”案例,根源不是防火墙,而是程序本身没监听端口,所以这一步别跳过。
确认完毕,下面进入正题。
通过Windows防火墙图形界面开放端口(2008R2操作路径)
图形界面适合一次只放几个端口,点起来直观,不容易出语法错误,2008 R2的防火墙界面跟Win7一脉相承,你按下面路径走就行。
打开高级安全Windows防火墙
点击开始 → 管理工具 → 高级安全Windows防火墙,如果开始菜单里找不到,直接在“运行”里输入wf.msc回车,一样能打开。
打开后,你会看到左边栏有三个节点:
- 入站规则:控制外部访问服务器的流量
- 出站规则:控制服务器访问外部的流量
- 连接安全规则:一般用不到
我们要做的,就是给入站规则加一条“放行”策略。
新建入站规则:开放指定端口
- 选中入站规则,点击右侧“操作”栏里的新建规则…。
- 规则类型选择端口,点下一步。
- 协议选择TCP或UDP,如果你不确定应用用哪个,麻烦查一下程序文档,选错协议端口一样不通,比如远程桌面是TCP 3389,DNS是UDP 53。
- 在“特定本地端口”里填端口号,比如
8080,多个端口用逗号隔开,例如80,443,8080;连续范围用短横线,例如8000-9000。 - 操作选允许连接,下一步。
- 配置文件保持默认,域/专用/公用都勾上,注意:如果你服务器在域环境里,只勾“域”可能不够,建议直接三个全勾。
- 名称写个能认出来的,Web服务8080”,点完成。
到这里,端口已经放开了,但有个小细节:2008 R2的防火墙默认会封堵来自公网的连接,即使你创建了“允许连接”规则,配置文件”里只勾了“域”,那你从外网还是进不来,这就是开头为什么要确认网络配置文件。
验证规则是否生效
创建完规则后,回到入站规则列表,找到你刚建的那条,双击查看,确保“启用”是勾选的,操作是“允许”,配置文件三个全勾。
再用另一台机器用telnet试一下:telnet 服务器IP 8080,如果黑窗口变成空白,说明端口通了;如果提示“无法打开到主机的连接”,说明还有东西挡住。
用命令行快速开放端口:2008 r2防火墙开放端口命令
图形界面适合小规模操作,但如果你是运维,一次要放十几个端口,用命令更快,也更适合写进脚本,2008 R2的netsh命令已经演进到advfirewall语法,比老旧的netsh firewall更好用。
基础命令:开放一个TCP端口
打开CMD(管理员身份),执行下面这条命令:
netsh advfirewall firewall add rule name="OpenPort8080" dir=in action=allow protocol=TCP localport=8080拆解一下:
add rule:添加一条新规则name:规则名称,自己定义dir=in:入站方向action=allow:允许连接protocol=TCP:协议类型localport=8080:本地端口
执行后返回“确定。”,就OK了,这种方式和图形界面创建的规则完全等价,你可以在“入站规则”里看到它。
批量开放多个端口
用命令行批量开端口比图形界面方便得多,一条命令搞定多个不连续端口:
netsh advfirewall firewall add rule name="OpenPorts" dir=in action=allow protocol=TCP localport=80,443,8080,8443端口用逗号分隔,不需要写多个规则。
开放UDP端口
有些服务用UDP,比如游戏联网或DNS,命令几乎一样,把protocol改成UDP:
netsh advfirewall firewall add rule name="OpenUDP" dir=in action=allow protocol=UDP localport=53注意:TCP和UDP是独立规则,别混在一起。
删除端口规则
撤销放行时,用delete rule,可以按名称删:
netsh advfirewall firewall delete rule name="OpenPort8080"也可以按端口删:
netsh advfirewall firewall delete rule name="OpenPort8080" protocol=TCP localport=8080建议保留名称,避免误删其他规则。
从old命令迁移的提醒
网上很多旧教程会写netsh firewall add portopening TCP 8080,这条命令在2008 R2上还能用,但微软官方已不推荐,它在部分更新环境下会失效,行业共识认为,新脚本一律用netsh advfirewall语法,老运维环境里混用容易导致规则冲突。
服务器端口开放失败怎么办:常见原因排查
端口明明添加了规则,外面还是连不上,这种情况见得太多了,按顺序排查。
配置文件不匹配
前面提到过,2008 R2防火墙的三种配置(域、专用、公用)是独立的,你用netstat查到的网络连接,如果显示“公用网络”,而规则只勾了“域”,那这条规则等于白建。
在图形界面里,右键单击“高级安全Windows防火墙”根节点,选属性,可以看到当前配置文件,把三条规则尽量统一勾选。
入站连接默认被阻止
有些服务器在安装时开启了“阻止所有传入连接”的策略,检查方法:右键点击根节点,选属性,在“公用配置文件”标签页里看“入站连接”是不是“阻止”,如果显示“阻止”,把防火墙状态临时设成“关闭”测试一下,注意这只是测试,别真的裸奔。
本地端口和远程端口概念混淆
添规则时,你填的“本地端口”是指服务器本机的端口,如果你填成了远程端口,那规则就会失效,服务器监听的是本地端口,客户端访问的也是这个端口,规则里填localport。
服务绑定在特定IP上
应用可能只监听了某个内网IP,而不是0.0.0,用netstat -ano看监听地址,如果是某个具体IP,而不是冒号后有0.0.0,说明应用配置有问题,得改应用监听地址。
云服务商的“安全组”规则
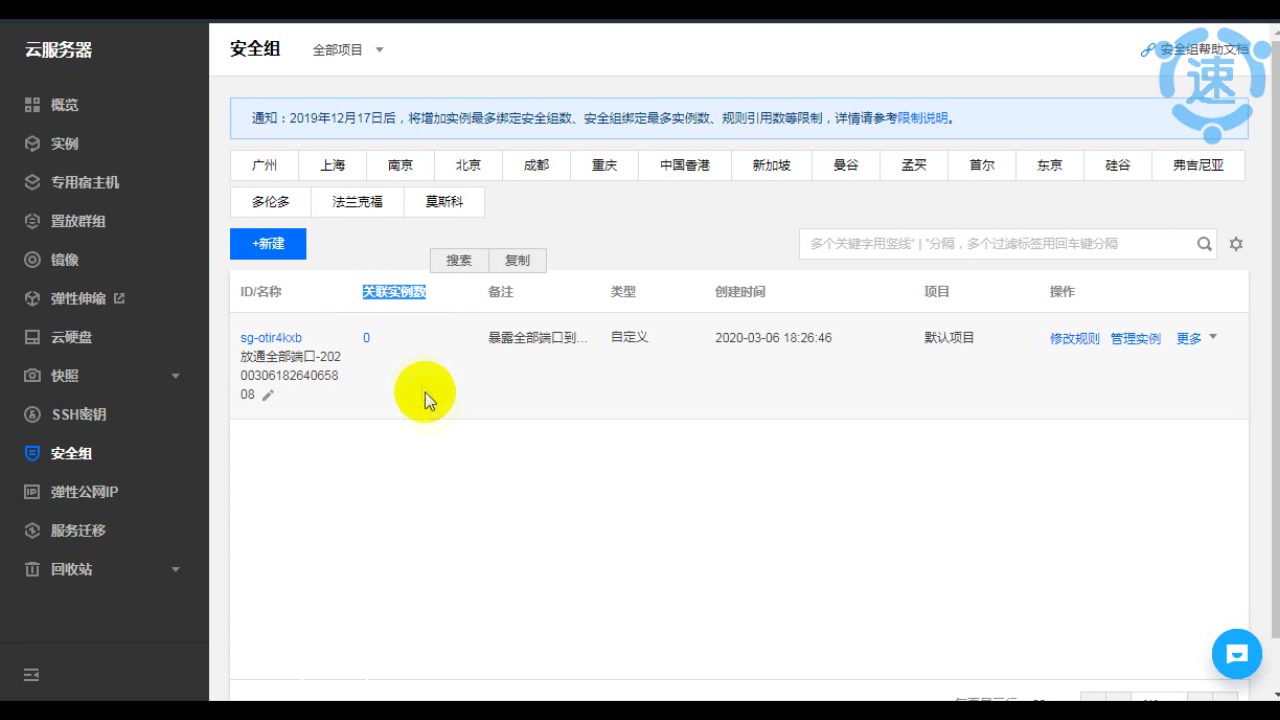
如果你用的是简米云、酷番云、华为云这类云服务器,那要特别注意:服务器系统防火墙之外,还有一层云安全组策略,安全组没放行,系统防火墙开了也没用,登录云控制台,找到“安全组”或“防火墙”配置,添加对应端口,这算是一个地域性高频坑,很多刚上云的人卡在这。
外部网络问题
排除掉上面所有可能后,试试从内部访问:在服务器本机执行telnet 127.0.0.1 8080,如果本机能通,外网不通,那问题多半出在路由器映射或云服务商,如果本机都不通,就回到应用本身。
开放端口的权限与安全:别把服务器变成筛子
端口开得多,攻击面就大,下面是几条不花冤枉钱的安全建议。
用“作用域”限制访问来源
创建规则时,在“作用域”页面可以指定远程IP地址,如果功能只有少数客户用,就填他们的固定IP,别用“任何IP地址”,用命令的话,加一条remoteip=参数:
netsh advfirewall firewall add rule name="Open8080ForClient" dir=in action=allow protocol=TCP localport=8080 remoteip=203.0.113.10这样只有那个IP能访问8080端口,其他请求一律被拒。
端口放行后定期审计
过一季度用netsh advfirewall firewall show rule name=all导出所有规则,看看哪些已经没有在用的端口,多一条规则,多一份风险。
用Windows防火墙日志留痕
在“高级安全Windows防火墙”属性里,选择“公用配置文件”标签页,把日志记录改成“记录被丢弃的连接”,这样端口被人扫描时,你能在日志里看到来源IP,方便溯源。
2008R2开放端口常见问题解答
2008r2怎么开放服务器端口连不上,是不是要重启服务器?
不需要,防火墙规则是即时生效的,加完规则后不需要重启,如果你重启了还没通,说明不是防火墙问题,回上面“端口开放失败”章节排查,通常检查安全组和应用监听地址会更快。
用netsh命令开放端口和图形界面操作有什么区别?
两者本质相同,生成的规则都存储在同一个防火墙配置里,图形界面适合小规模操作,命令适合批量部署,用命令还能把规则导出成.wfw文件,在多台服务器上导入,方便统一管理,运行netsh advfirewall export就能备份现有策略。
2008 R2和2012 R2的开放端口方法一样吗?
核心逻辑一致,都支持netsh advfirewall和“高级安全Windows防火墙”界面,区别在于2012 R2开始“服务器管理器”里多了远程管理增强,但端口规则操作路径不变,如果在2008 R2上开发好的脚本,直接拿到2012 R2上跑也没问题,另一个区别是2008 R2已停止主流支持,端口规则里若引用新版网络协议,可能需要安装补丁。
端口开放这个事,说复杂不复杂,说简单也容易踩坑,记住一句话:防火墙规则只是第一道门,真正决定能不能连通的,是服务监听、网络配置和安全组这三者共同作用,按上面步骤走,多数问题两分钟内能定位。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/796071.html