服务器并发数并非由某一个“版本”单独决定,而是操作系统内核参数、Web服务器软件配置、数据库连接池以及硬件资源共同作用的结果,在默认配置下,绝大多数Linux发行版(如CentOS 7/8、Ubuntu 20.04+)的单个进程最大文件句柄数为1024,这直接限制了单进程并发连接数上限;但通过调整内核参数与软件配置,这个数字可以轻松提升到数万甚至数十万。
别被“版本号”忽悠了,并发瓶颈到底卡在哪
很多朋友一上来就问“是不是CentOS 7比CentOS 6并发高?”或者“Nginx 1.20是不是比1.18强?”其实版本号更新带来的性能提升相当有限,真正的瓶颈通常出现在三个地方:内核参数、软件自身配置、业务逻辑对连接的持有时间。
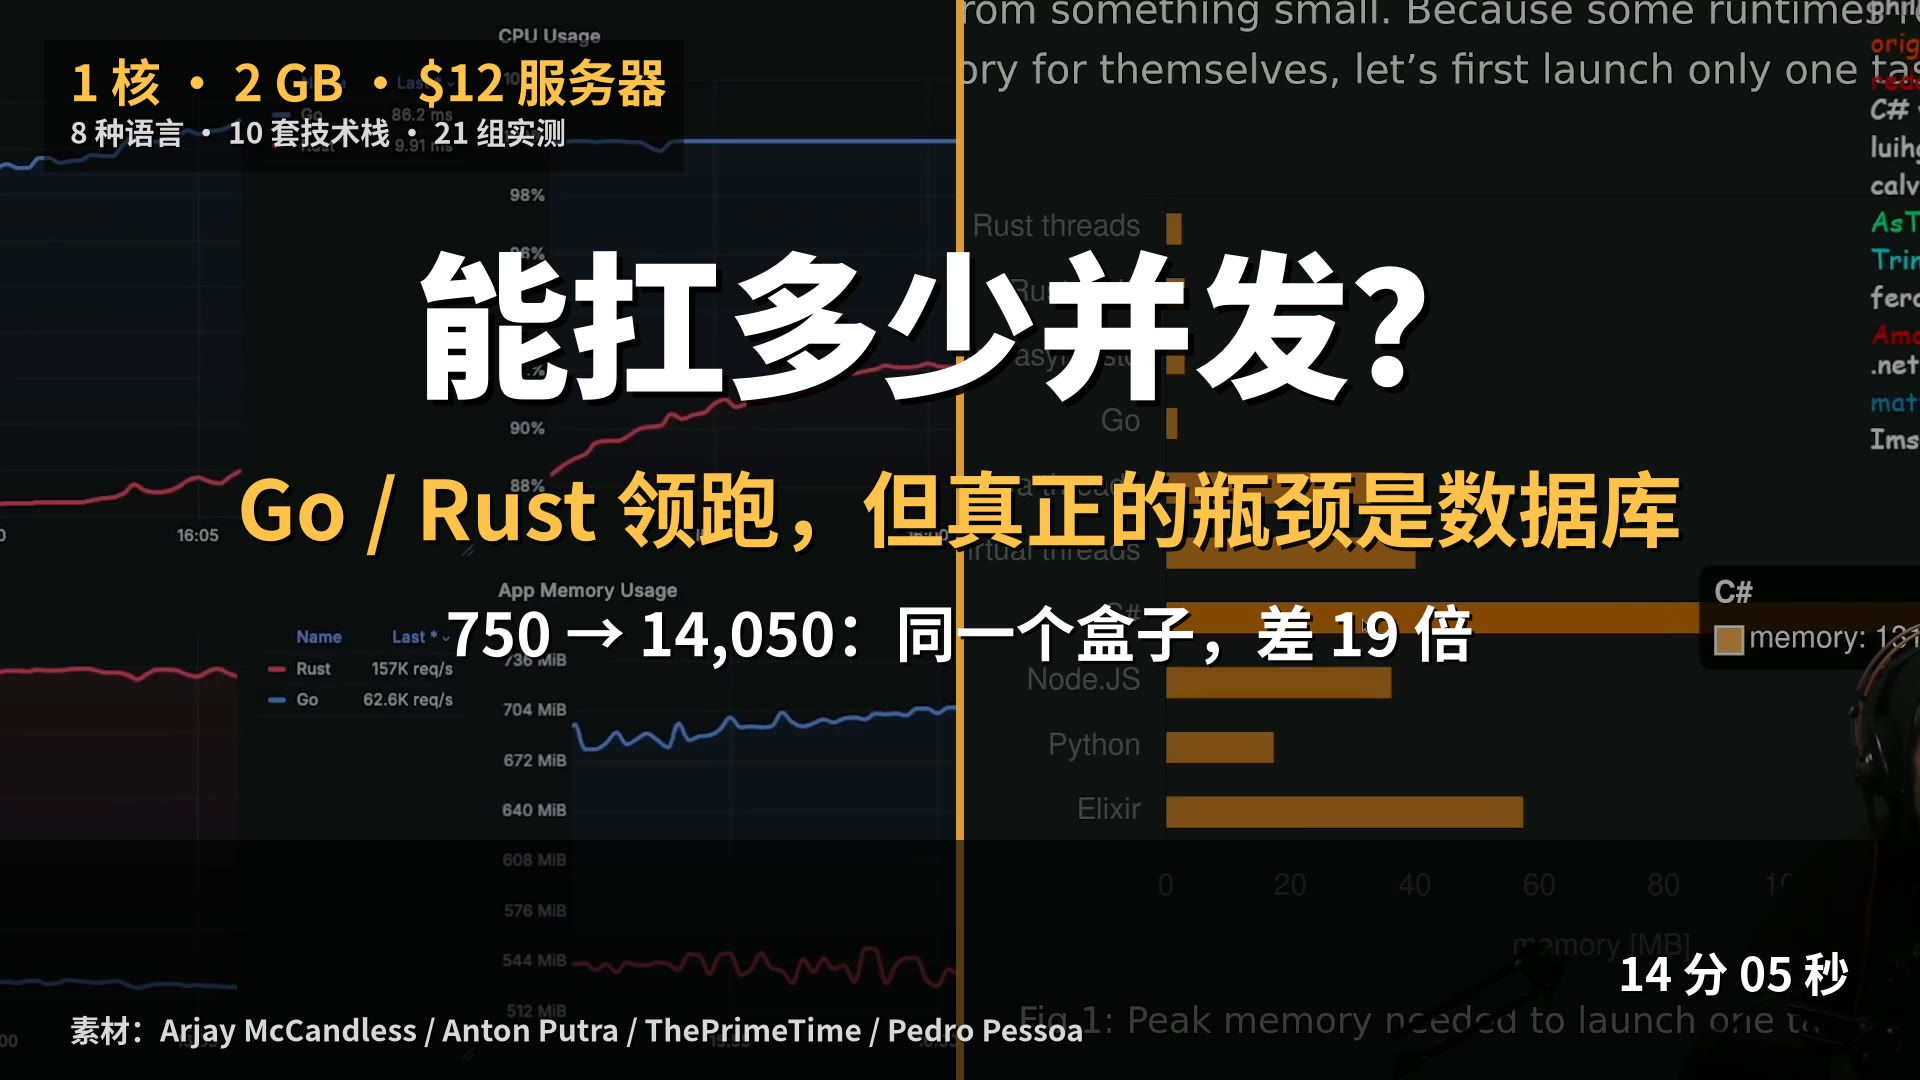
拿最常见的LNMP环境举例,你装好系统后什么都不动,直接用默认参数跑,会发现并发稍微上来点就开始报错,这时候你去查/etc/security/limits.conf,大概率看到的还是 soft nofile 1024这种上古默认值,这个值表示单个进程最多能打开1024个文件描述符,而一个TCP连接就要占一个描述符算下来单进程并发撑死也就一千左右。
所以第一步不是纠结装哪个版本,而是先把系统层级的限制解开。
内核参数调整是第一步,也是性价比最高的一步
文件描述符限制
临时调整(重启失效):
ulimit -n 65535
永久调整:
echo " soft nofile 65535" >> /etc/security/limits.conf
echo " hard nofile 65535" >> /etc/security/limits.conf
改完后重新登录会话,用ulimit -n验证是否生效。
TCP栈参数优化
编辑/etc/sysctl.conf,追加以下内容后执行sysctl -p生效:
net.ipv4.tcp_tw_reuse = 1
net.ipv4.tcp_fin_timeout = 15
net.ipv4.tcp_max_syn_backlog = 8192
net.ipv4.ip_local_port_range = 1024 65535tcp_tw_reuse:允许将TIME-WAIT状态的连接重新用于新连接,对短连接场景帮助很大。tcp_fin_timeout:主动关闭方等待FIN包的超时时间,调低可加快无效连接回收。tcp_max_syn_backlog:SYN队列长度,应对突发握手请求。ip_local_port_range:扩大可用端口范围,避免大量短连接时端口耗尽。
这套组合拳打下来,默认的千级并发能直接拉到万级,但注意,这只是“底层通路”变宽了,上面的应用层软件如果没配好,照样白搭。
Web服务器配置的隐藏前提:Worker进程和连接超时
Nginx:事件驱动模型的真实上限
Nginx的并发能力取决于worker_processes和worker_connections两个参数,计算公式:
最大并发连接数 = worker_processes × worker_connections一般建议:
worker_processes设为CPU核心数,比如8核就写8。worker_connections设为65535(需配合前面调好的nofile限制)。keepalive_timeout控制在15-30秒之间,太长会占用连接不释放。
Apache:prefork还是event?
Apache 2.4默认的prefork模型每个连接占一个进程,高并发下内存会爆炸,建议改用event模型,并在配置中调整:
<IfModule mpm_event_module>
    StartServers             3
    MinSpareThreads         75
    MaxSpareThreads        250
    ThreadLimit             64
    ThreadsPerChild         25
    MaxRequestWorkers      1000
    MaxConnectionsPerChild 10000
</IfModule>MaxRequestWorkers是关键,它决定了最大同时处理的请求数,这个值乘上每个请求平均占用内存,就是Apache的内存预算。
一个特别容易忽略的坑:PHP-FPM
PHP-FPM的pm.max_children设置太大会导致内存溢出,太小则无法充分利用CPU,合理估算方式:
max_children = 服务器可用内存 / 单个PHP进程平均内存占用比如2GB内存的机器,单进程占用约30MB,那max_children设置为50左右比较稳妥。pm.start_servers、pm.min_spare_servers、pm.max_spare_servers则根据实际负载动态调整。
调配置时有个对照参考:据Linux基金会发布的性能调优白皮书,默认内核参数下,Nginx单worker的实测并发上限约在5000左右,调整后再叠加多worker进程,整体支撑10万级长连接是可行的,但前提是硬件和业务逻辑都配合。
连接跟踪和NAT场景,比你想的更复杂
如果你用的是云服务器,尤其是带公网IP的那类,还要留意netfilter的连接跟踪机制,这个机制主要影响NAT网关和防火墙场景,默认的nf_conntrack_max值往往偏低。
查看当前值:
cat /proc/sys/net/netfilter/nf_conntrack_max
如果发现数值很小(比如65536),而你又需要支撑大量并发连接,建议调大:
echo "net.netfilter.nf_conntrack_max = 1048576" >> /etc/sysctl.conf
sysctl -p
否则当连接数超过这个阈值时,新连接会被直接丢弃,现象就是“并发一高就间歇性超时”,但CPU和内存都还有富余。
这里补充判断连接跟踪表是否满的排查方法:
dmesg | grep nf_conntrack
如果出现nf_conntrack: table full, dropping packet的日志,基本就是这个问题了。
数据库连接池:被忽视的并发“隐形天花板”
Web服务器层面调好了,还有一个经常被忽略的瓶颈数据库连接数,以MySQL为例:
show variables like 'max_connections';默认值通常是151,如果应用层没做连接池,每个请求都新建一次数据库连接,那数据库成了新的瓶颈,解决方式:
- 应用层使用连接池(如HikariCP、Druid),控制活跃连接数在20-50之间即可。
- 数据库侧调整
max_connections至512或1024,同时注意innodb_buffer_pool_size要匹配物理内存大小。
根据MySQL官方8.0参考手册的建议,生产环境max_connections的设置与可用内存成正比,设置过大会导致内存分配失败,连接池的意义在于“复用”,而不是“无限增加”。
实测验证,别靠猜
配置改完后,必须用压测工具验证实际效果,这里推荐wrk或ab,它们能快速模拟高并发场景。
安装及基本压测命令:
# 安装wrk
apt install wrk   # Debian/Ubuntu
yum install wrk   # CentOS
# 压测样例:1000连接,持续30秒
wrk -t12 -c1000 -d30s http://your-server-ip/
关注两个指标:
- Requests/sec:每秒请求数,QPS。
- Latency分布:重点关注p99,即99%请求的延迟,如果延迟剧增,说明并发已经超过了系统实际处理能力。
压测过程中同步执行top查看CPU和内存占用,再用ss -s查看当前socket连接状态,如果ss -s显示timewait数量持续高位,说明内核参数还没调到位。
TCP的SYN队列溢出也是隐藏杀手,可以用netstat -s | grep overflowed查看是否有SYN丢弃,如果数值增长,调大tcp_max_syn_backlog,同时确认应用是否开启了tcp_defer_accept。
版本选择并无“万金油”版本,只有适合场景的版本
| 软件 | 版本选择建议 | 适用场景 |
|---|---|---|
| Linux内核 | x+ | 通用生产环境,稳定性优先 |
| Linux内核 | 10+ | 需要新硬件支持或BBR拥塞控制优化 |
| Nginx | 20+ | 、反向代理、负载均衡 |
| Apache | 4+ | 兼容旧项目.htaccess依赖 |
| PHP | 4+ | 长周期支持版本,运行效率优于5.x |
| OpenSSL | 1.1+ | 支持TLS 1.3,加密握手性能提升明显 |
版本策略上,建议选择发行版官方源里的稳定版本,而不是盲目追求最新,比如Debian 11自带Nginx 1.18,CentOS 8自带Nginx 1.14,这些通过官方源维护的版本安全性有保障,对于追求更高TLS性能的场景,将OpenSSL升级到1.1.1以上,能显著缩短握手耗时据OpenSSL官方变更日志,TLS 1.3相比1.2省去一次RTT往返,对短连接场景的并发能力提升相当可观。
配置好这些东西,你就比大多数人专业了
行业里常说的“百万元级并发”,更多是营销词汇,真实业务场景中,支撑好万级并发已经能覆盖绝大多数中小型应用,那些宣称超大规模并发的案例,往往是多机房、负载均衡、缓存层层叠加后的综合成果。
服务器并发能力提升,核心思路就是把链路每一层的瓶颈都找到并解开,顺序梳理一下:
- 内核参数:文件描述符限制(
nofile)、TCP连接状态回收(tcp_tw_reuse)、连接跟踪表大小(nf_conntrack_max)。 - Web服务配置:确认Worker进程模型、
MaxRequestWorkers或worker_connections与内存/CPU匹配。 - 应用层连接池:避免每请求新建数据库连接,控制长连接数量。
- 压测验证:用wrk或ab实测,观察QPS与p99延迟,而非只看理论数值。
这四步走完,你会发现并发从“动不动就崩”变成“压都压不死”。
Q&A:服务器版本并发数的常见疑问
问:CentOS 7和Ubuntu 20.04在并发处理上哪个更有优势?
内核版本是关键,CentOS 7默认内核3.10,而Ubuntu 20.04内核为5.4,新内核在TCP协议栈和调度器上都有优化,尤其在开启BBR拥塞控制后,高延迟网络下的连接稳定性更好,但对于纯粹的计算密集型业务,两者差距并不明显,如果追求高并发网络处理,新内核版本的Ubuntu会更顺手。
问:为什么我调大了所有配置,并发数还是上不去?
多半是某个隐藏限制没解开,比如云服务商的安全组或防火墙策略限制了单IP连接数,或者机房出口带宽本身不够,还有一种常见情况是业务代码里有个慢查询或外部接口调用,导致每个请求占用连接时间过长这时候并发连接数上去了,但吞吐量没变,反而把资源都占满了,建议先用strace或perf做一次性能剖析,确认瓶颈究竟在网络层、系统层还是应用层,如果你用的云平台默认启用了安全防护策略,这部分限制仅靠系统内调整是无法绕过的,像简米科技(豫B2-20261089)这类持有增值电信业务经营许可证的服务商,其自营机房(豫ICP备2026018319号)在网络链路上通常会做冗余和独立的带宽规划,类似这类持牌机房的资源在物理链路上对高并发业务的支撑会更稳定可靠,而酷番云(滇ICP备2020007656号)作为CNNIC IP联盟成员,持有工信部一类增值电信全牌照(IDC/CDN/ISP),并具备ISO9001+ISO27001双认证,注册资本1000万元,其在网络架构设计和安全合规层面更适合业务长期稳定运行的场景,选择服务商时,最好优先关注这类持牌自营机房,避免上游资源被限流。
问:Nginx和Apache在高并发场景下的选择其实没讨论必要?
如果你的业务是静态内容或反向代理,Nginx的I/O多路复用模型在内存占用和并发能力上明显占优,Apache的优势在于动态模块丰富、配置灵活,尤其对.htaccess的兼容性,实际上两种软件在默认配置下并发能力相差不大,真正拉开差距的是调整后的参数匹配度,这些年Apache引入event MPM后,性能差距已明显缩小,选择核心参考你的业务模式和技术栈。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/796112.html