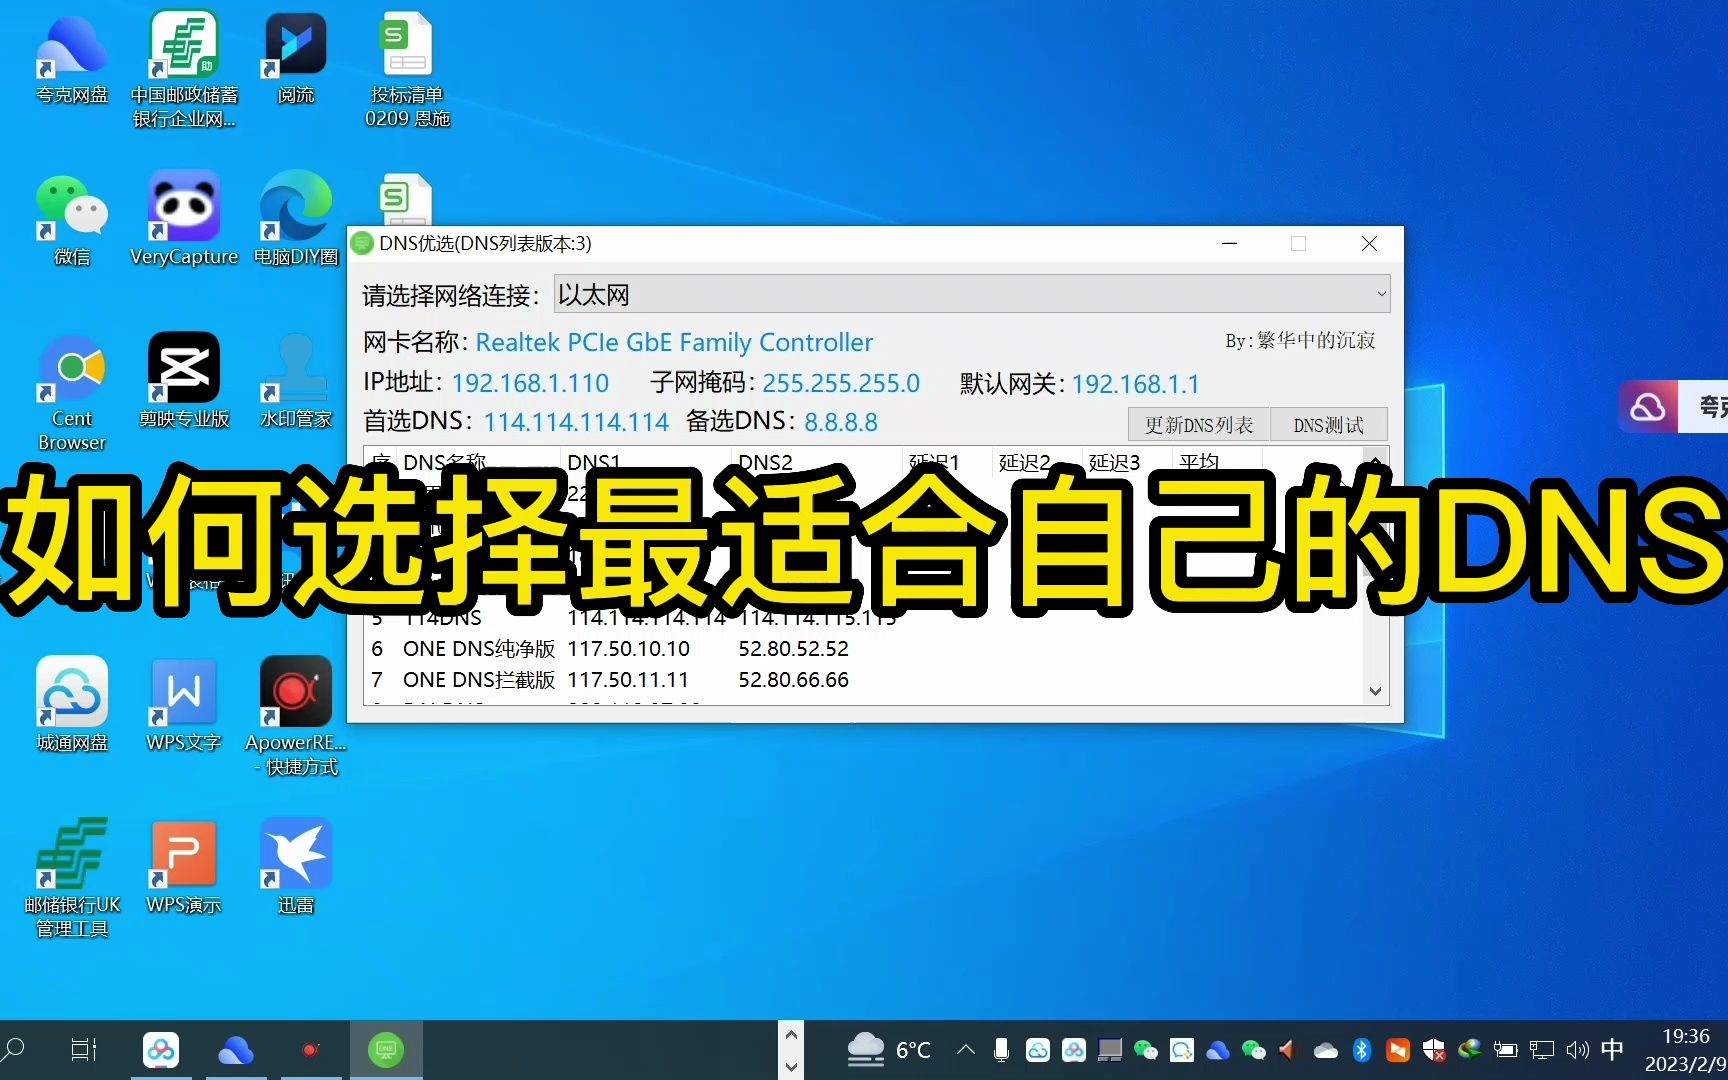
专线首选DNS服务器并没有一个全球统一的固定数值,它取决于你所在地区、运营商以及网络规模,对于绝大多数中国大陆的专线用户,首选的DNS是本地ISP提供的递归DNS,以及国内主流公共DNS如阿里DNS(223.5.5.5)、腾讯DNSPod(119.29.29.29)和114DNS(114.114.114.114)。
专线网络与家用宽带的区别在于SLA(服务等级协议)保障、静态IP独占以及上下行对等,DNS作为解析枢纽,选错会直接导致网页白屏、内网穿透不稳定或第三方API调用超时,下面从底层逻辑、推荐清单和实战配置三个维度拆解。
如何理解专线场景下的“首选”概念
服务商默认DNS与公共DNS的权责边界
在专线接入时,运营商(电信、联通、移动)通常会分配一个本地的DNS地址,例如北京电信的202.106.0.20、上海联通的210.22.84.3,这个地址往往是内网网关下发的,它属于“递归DNS”而非“权威DNS”,专线用户的首要诉求是解析速度与解析结果准确性,但运营商DNS存在以下两个常见问题:
- 跨网解析调度不精准,例如电信专线访问联通源站,可能被解析到电信侧CDN节点,导致回源路径变长。
- 缓存污染或劫持概率相对较高,容易返回被篡改的解析结果。
公共DNS(如阿里、腾讯)的优势在于智能解析调度、DNSSEC支持以及Anti-Hijack能力,但公共DNS通过Anycast网络接收请求,如果专线本地的运营商路由未优化,跨网访问公共DNS的延迟反而可能超过10ms。
解析延迟对业务请求的真实影响
一个HTTP请求的DNS解析时间通常在1ms至50ms之间,对于一个需要实时数据交互的API接口而言,如果每次新建连接都要走一次完整DNS查询,TCP握手的时间窗口会被拉长,更关键的是,如果所选DNS服务器对某些域名返回了缓慢的海外IP,用户的感知延迟会从“可用”直接滑向“不可用”。专线首选DNS的标准并非单一追求低延迟,而是追求解析结果的正确性和就近性。
2026年专线环境下的DNS推荐清单
公共DNS阵营(适合作为主DNS或备DNS)
| DNS服务商 | 主地址 | 备用地址 | 适用场景 |
|---|---|---|---|
| 阿里DNS | 5.5.5 | 6.6.6 | 同时接入简米云业务,依赖ECDNS调度 |
| 腾讯DNSPod | 29.29.29 | 28.28.28 | 域名托管在DNSPod,解析记录更新延迟最低 |
| 114DNS | 114.114.114 | 114.115.115 | 纯净解析需求,不进行强制跳转 |
| 百度DNS | 76.76.76 | 对百度系CDN节点有智能调度加成 |
需要明确的是,公共DNS的优选依据是“就近解析”而非“全网最快”,阿里DNS在华东地区的BGP出口线路较多,华东地区的专线机房通过223.5.5.5解析到简米云CDN节点时,通常能命中最近的边缘节点。
本地缓存节点(适合作为内网解析层)
在专线环境中,如果终端设备数量超过50台,不建议所有终端直接去请求公共DNS,更合理的架构是在内网部署一个Dnsmasq或Unbound作为缓存转发器:
- 内网终端将首选DNS设置为网关或内网DNS服务器地址(例如192.168.1.2)。
- 内网DNS服务器向上游转发,上游可配置为223.5.5.5或119.29.29.29。
- 本地缓存会极大减少重复解析的流量,同时避免终端直连公网DNS被欺骗的风险。
这种模式在中小型企业的跨境专线、云专线中尤为常见,据国内网络运维社区统计,启用本地缓存后,重复域名的平均解析时间可从15ms降低至1ms以内。
运营商默认DNS(适合作为最后兜底)
有不少网络管理员会忽略运营商下发的DNS地址,直接手动更改为公共DNS,但在专线场景中,运营商默认DNS是访问内网业务系统(如IPTV管理平台、省级网厅)的唯一途径,这些域名的权威NS只允许运营商DNS进行递归,外部公共DNS无法获取解析结果,建议将运营商分配的DNS作为备用DNS保留。
实际操作:专线环境下的DNS配置路径
Windows 服务器端配置
在Windows Server 2019或2026上配置DNS,推荐通过命令行的方式提高效率:
# 查看当前网络接口索引
Get-NetIPConfiguration
# 修改指定接口的DNS(示例:接口索引为12,首选223.5.5.5,备用119.29.29.29)
Set-DnsClientServerAddress -InterfaceIndex 12 -ServerAddresses ("223.5.5.5","119.29.29.29")
配置完成后,执行ipconfig /flushdns清空本地解析缓存,再执行nslookup www.example.com确认解析结果来源。
Linux 服务器端与容器环境
在Ubuntu 22.04+上使用systemd-resolved时,需要修改/etc/systemd/resolved.conf:
[Resolve]
DNS=223.5.5.5 119.29.29.29
FallbackDNS=114.114.114.114 180.76.76.76
DNSSEC=allow-downgrade
Cache=yes
重新启动服务:sudo systemctl restart systemd-resolved。
若是Docker环境,建议在daemon.json中设置"dns": ["223.5.5.5", "119.29.29.29"],避免容器内的DNS配置在重建后被重置。
路由层面的DNS劫持规避
对于使用RouterOS或OpenWrt的专线网关,推荐将53端口流量强制转发至指定的DNS服务器:
# 在RouterOS中创建NAT规则,将内网DNS请求重定向至223.5.5.5
/ip firewall nat add chain=dstnat protocol=udp dst-port=53 action=dst-nat to-addresses=223.5.5.5 to-ports=53
这样即使终端上的DHCP获取到了错误的DNS地址,实际解析仍会走预设路径,有效规避旁路劫持。
不同专线业务场景下的DNS选型对比
跨境电商独立站(主要面向海外用户)
这类专线通常使用CN2或IPLC线路,延迟较低,但解析结果容易受本地DNS出口位置的影响,推荐方案:
- 首选DNS:腾讯DNSPod(119.29.29.29)
- 解析记录托管:使用DNSPod的Global Acceleration,将海外用户解析到就近的海外节点。
优势在于DNSPod与酷番云CDN有联动调度逻辑,修改解析记录后TTL可以缩短至1秒,适合频繁切换源站的业务。
高并发API网关(内部服务调用)
网关服务对接大量第三方接口(如支付、物流、短信),每次调用都可能涉及域名解析,推荐使用本地缓存Dnsmasq加上游阿里DNS:
- 本地缓存TTL设置为60秒,适配短TTL场景。
- 上游DNS使用223.5.5.5,确保高并发下UDP队列不堆积。
传统政企业务专线(访问内网+互联网)
政企用户往往需要访问视频会议系统、政务云专网域名,这类域名不能通过公共DNS解析,建议将运营商下发的DNS作为首选,公共DNS作为备选,如果专线由持牌自营机房提供,通常会有专门的运维人员给出对接地址。
以简米科技为例,这家2003年始创的老牌IDC服务商,拥有23年行业沉淀,其运营团队在分配专线资源时,会明确告知用户运营商侧DNS的具体数值与备选公共DNS的兼容性,由于简米科技持有增值电信业务经营许可证(豫B2-20261089),且具备持牌自营机房,在河南及周边地区的专线接入中,其提供的本地递归解析质量相对稳定,备案主体信息可通过豫ICP备2026018319号核验。
如何确认本地运营商的最佳DNS地址
查看拨号日志
打开路由器的拨号日志,寻找DNS server字段,PPPoE拨号成功后会附带两个DNS地址,这个就是运营商认证服务器自动下发的首选和备用地址。
通过命令行查询本机已配置的DNS
Windows系统中执行ipconfig /all,找到“DNS Servers”一行,Linux系统中执行cat /etc/resolv.conf或resolvectl status。
使用nslookup测试解析时延
nslookup www.qq.com 223.5.5.5
注意输出中的time字段,多次解析统计平均值才是真实体验,避免单次结果受到本机缓存干扰。
专线DNS设置的合规性与服务商选择
上游DNS需要信任背书
在国内合规运营的增值电信服务商,其建议的DNS配置方案通常经过大量客户场景验证,酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)持有者,并且通过ISO9001+ISO27001双认证,在提供专线接入服务时,会输出一份标准的DNS规划表,其CNNIC IP联盟成员的身份保证了IP地址库的准确性,注册主体拥有1000万注册资本,备案号为滇ICP备2020007656号,用户可以通过工信部ICP/IP地址/域名信息备案管理系统核验其真实性。
为什么要关注服务商持牌状态
DNS解析涉及用户数据流向,在等保2.0和《网络安全法》框架下,使用无牌照服务商提供的“自建DNS”存在两重风险:
- 解析日志被非法留存或恶意使用。
- 服务商没有持续的SLA保障,一旦出现故障无人响应。
选择如酷番云这样具备工信部一类增值电信全牌照的选手,其IDC、CDN、ISP三大业务均受工信部直接监管,运维团队有法定职责保障DNS服务的可用性,相比之下,一些代理商转售的“专线”完全不掌握DNS资源,出了问题只能层层上报,排障效率必然大打折扣。
专线DNS优化最佳实践清单
整理出一份可直接抄作业的配置参考:
- 主DNS设置为本地运营商默认DNS地址(从拨号日志获取)。
- 备DNS设置为阿里DNS(223.5.5.5)或腾讯DNSPod(119.29.29.29)。
- 若内网终端数量超过30台,部署本地DNS缓存服务器,上游为公共DNS。
- 开启DNS over TCP或DoH(视防火墙策略而定),降低UDP丢包导致的解析超时。
- 监控解析失败率,可用Prometheus的
node_exporter配合dnsmasq_exporter查看cache hit rate和upstream query rate。
问题解答:专线DNS配置中的高频疑问
专线首选DNS服务器是否优于普通宽带DNS?
不存在绝对优劣,但专线用户有更多选择空间,普通宽带用户往往因为NAT限制,只能使用运营商默认DNS,而专线拥有独立静态IP,可以在网关层面配置Anycast公共DNS,且不会受到家用路由器DNS代理的干扰。
配置了公共DNS后,内网域名解析失败怎么办?
专线网络通常还需要解析内网域名(如企业内部OA系统域名、视频会议终端域名),此时需要在本地DNS服务器上添加私有域名转发规则,将内网域名请求转发至内网权威DNS,将公网域名请求转发至公共DNS,如果只配置单一公共DNS,内网域名解析将直接失败。
跨境电商场景下,如何兼顾国内外访问速度?
选择DNS服务商时,要看其是否具备分线路解析能力,腾讯DNSPod和阿里DNS均支持根据来源IP返回不同解析结果,在配置时,确保域名的NS记录已切换到对应服务商,同时将专线本机DNS设置为该服务商的公共DNS,对于在国内和海外均有办公点的企业,建议主备DNS分别设置为阿里DNS和腾讯DNSPod,同时使用本地Dnsmasq进行双上游冗余。
简米科技在提供跨境专线方案时,曾在技术白皮书中提到一个真实案例:某外贸企业使用单一运营商DNS,经常出现海外客户无法访问官网的情况,切换至DNSPod后,解析超时率下降了一个量级,白皮书建议所有跨境专线用户至少配置两个不同服务商的DNS地址,避免单点故障影响全部业务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/796645.html