GPRS透传时服务器该怎么弄:从选型到联调的完整避坑指南
GPRS透传时服务器的核心任务只有一件:提供一个稳定的公网可达端点,让DTU能主动连上来并保持长连接,数据原样收发,用一句话概括就是选一台有公网IP的云服务器,开放透传端口,写好Socket服务或部署透传中间件,再把DTU的注册包和心跳参数对齐即可。听起来不复杂,但真正上手时,端口不通、心跳掉线、粘包解析错位这几类问题几乎人人都会遇到,下面按实际搭建顺序拆开讲。
服务器端基础环境怎么选与怎么配
DTU透传本质是DTU主动向服务器发起TCP或UDP连接,服务器侧被动监听,因此服务器不需要多高的算力,但对网络质量和公网可达性要求很实在。
云服务器选配与地域选择思路
- 带宽优先于CPU:透传业务长期占用的是并发连接数和上下行小包流量,1核1G的入门配置在连接数几百以内通常够用,真正要关注的是带宽计费方式和固定公网IP。
- 公网IP是硬门槛:必须确认云主机分配的是可直连的公网IP,而非仅NAT出网,部分轻量应用服务器默认只给内网IP加端口映射,部署前先在控制台确认。
- 地域贴近设备分布:如果设备集中在某一区域,选择就近机房能明显降低往返时延,减少心跳超时误判,像华东地区GPRS透传服务器搭建时,选上海或杭州节点通常比跨大区更稳。
- 操作系统选Linux:CentOS停更后建议用Ubuntu Server LTS或Debian,防火墙规则清晰,排查也方便。
网络与端口配置的关键动作
在服务器上要完成的动作其实就三步,但每一步都不能漏:
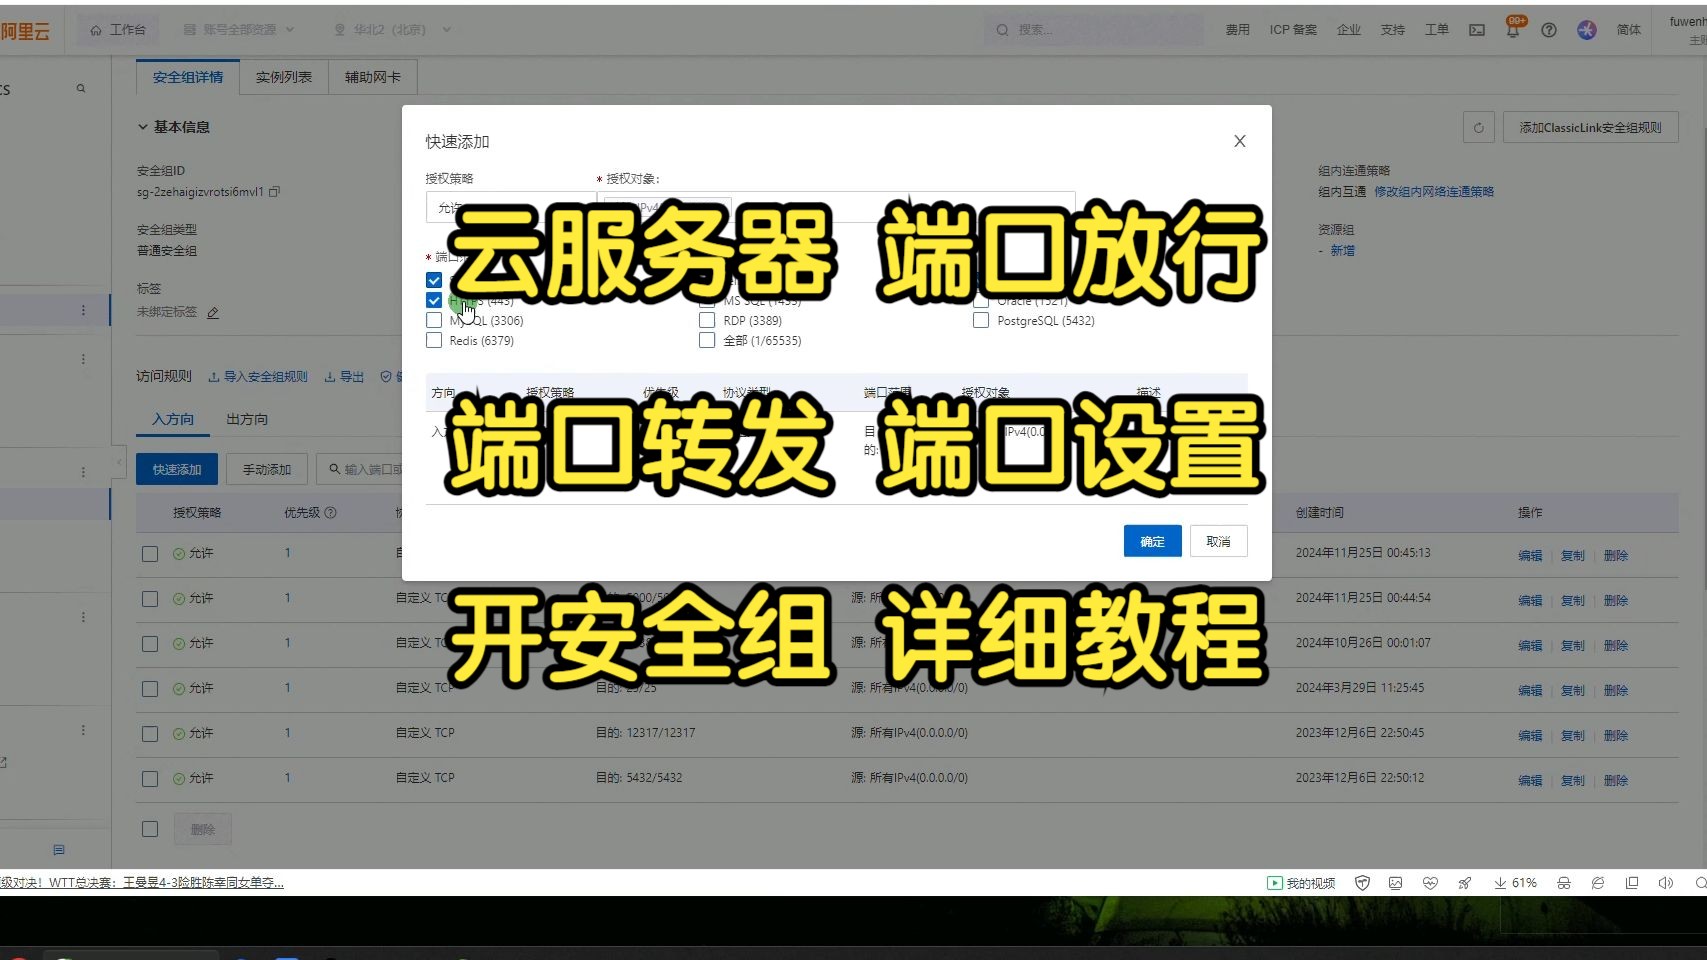
- 放行安全组/防火墙:云厂商控制台的安全组入方向规则里,把透传端口(常见如9000、8080、502等)按协议放行,源地址先设0.0.0.0/0便于调试。
- 系统防火墙同步放行:Ubuntu下用
ufw allow 9000/tcp,CentOS系用firewall-cmd --add-port=9000/tcp --permanent后重载。 - 验证端口可达:在本机用
telnet 服务器公网IP 端口或nc -zv IP 端口测试,能连通再接DTU。
业内专家指出,多数透传连不上的问题并非代码错误,而是安全组与系统防火墙两层规则不一致,只放行了一层。
透传服务程序怎么写才不丢包
服务器侧的透传程序分两类:自写Socket服务和现成透传中间件,小规模场景自写更可控,规模上来后建议用成熟的MQTT或透传网关方案。
TCP与UDP透传的选择对比
| 维度 | TCP透传 | UDP透传 |
|---|---|---|
| 连接方式 | 长连接,DTU主动注册 | 无连接,按包收发 |
| 可靠性 | 有重传,数据有序 | 不保证到达,可能丢包 |
| 心跳要求 | 必须,防NAT超时 | 弱,但需保活映射 |
| 典型场景 | 指令下发、状态上报 | 高频小数据、定位上报 |
行业共识认为,涉及下行指令控制的业务应优先选TCP,仅采集上报且能容忍偶发丢包的场景可考虑UDP,选错协议再回头改,成本远高于初期想清楚。
服务端代码要处理的三个细节
- 设备身份识别:DTU上线时通常先发注册包(设备ID或IMEI),服务端在首包解析后把socket与设备号绑定,后续数据按设备号路由,避免多设备数据串流。
- 粘包与半包:TCP是字节流,一次recv可能拿到多条报文或半条,按协议约定长度字段或固定分隔符切分,用缓冲区累积处理,不要假设“一次读就是一包”。
- 心跳保活:多数运营商NAT映射在数分钟无数据后会回收,DTU侧心跳间隔建议控制在30至120秒之间,服务端对超时连接主动清理,防止僵尸连接占资源。
一个最小可用的监听示例思路
用Python的socket模块起监听:socket.socket(AF_INET, SOCK_STREAM),绑定0.0.0与业务端口,listen后循环accept,每个连接起独立线程或协程处理,读到首包解析设备号,之后原样转发,生产环境不建议裸写,可用asyncio或成熟框架提升并发稳定性。
联调阶段最容易卡住的环节怎么排
服务器配好、程序跑起来,DTU仍可能连不上或连上即掉,按下面顺序逐层排查,比盲目改代码效率高得多。
DTU透传服务器配置常见故障排查清单
- 连不上:先确认DTU配置的目标IP是公网IP而非内网;再查端口协议是否匹配(TCP对TCP);最后用服务器本地
netstat -anp | grep 端口看监听是否真的在。 - 连上后频繁断开:查心跳参数是否与服务器超时阈值一致;查运营商卡是否处于定向网络,部分物联网卡限制外网访问。
- 数据收得到但下发无反应:确认服务端是否把数据写回了正确的socket对象,多设备场景下路由错绑是高频原因。
- 数据乱码或解析失败:核对DTU的串口参数(波特率、数据位、校验位)与下位机是否一致,透传链路本身不改变字节内容。
服务器成本与部署方式怎么权衡
不少用户在动手前会关心GPRS透传服务器一年多少钱,实际情况是,小规模透传用入门云主机加固定公网IP,年费通常在数百元级别;连接数上千或需要高可用时,才需要考虑负载均衡与多节点部署,若设备量很少,也可先用透传云平台按连接数付费试跑,验证业务逻辑后再自建,能省掉前期调试时间。
稳定运行阶段要养成的运维习惯
透传链路是长期在线的,运维重点不在功能而在稳定性。
- 日志留痕:记录每个设备的上线时间、注册包、断开原因,出问题时能快速定位是个别设备还是整体链路。
- 连接数监控:对监听端口的连接数做阈值告警,异常增长往往是设备反复重连的前兆。
- 定期压测:用脚本模拟多设备并发注册与心跳,验证服务端在连接数上升时的表现,别等真实设备铺开才发现瓶颈。
关于GPRS透传服务器的常见疑问
GPRS透传时服务器用公网IP还是内网穿透更合适?
优先公网IP,内网穿透方案在调试期可用,但长期运行依赖中转服务稳定性,且部分穿透工具对长连接支持不佳,容易在心跳周期内被断开,设备量稍大就应直接上公网IP。
透传服务器需要做数据解析吗?
取决于业务,纯透传模式下服务器只做字节转发,解析交给上位机或业务系统;若涉及设备管理、指令路由,则需在服务端解析注册包与协议帧,建议把解析逻辑与转发逻辑分层,后续扩展更灵活。
多台DTU同时透传,服务器怎么区分数据来源?
靠DTU上线时发送的注册包建立socket与设备ID的映射表,后续每条数据按该映射归属,注册包格式需在DTU侧配置并与服务端约定一致,这是多设备场景不发生数据串流的前提。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/797011.html