判断服务器数量最可靠的方法,是结合端口扫描、ICP备案查询和IP段归属分析三种手段交叉验证。对于运维人员或企业管理者,单靠一种方式很容易漏判或误判,尤其在多机房、负载均衡和CDN架构普遍存在的今天,本文将从具体操作命令到行业经验,拆解一套可落地的服务器数量测算方法论。
从业务入口反向推导服务器规模
单一入口场景下的精准计数
当业务仅暴露一个公网域名时,通过DNS解析能看到A记录的IP数量,但这里有个常见误区:一个IP背后可能是四层负载均衡设备,也可能是Nginx反代集群的VIP,要穿透这层伪装,需对每个IP的常见服务端口进行探测。
推荐使用nmap进行服务版本识别:
nmap -sV -p 1-65535 -T4 -A <目标IP>如果发现80/443端口同时开放且返回Server头不同,说明背后存在多台Web服务器,再用masscan配合zgrab2做全端口应用层指纹采集,能更准确判断真实主机数,据实际测试,在千兆带宽下,masscan扫描全端口仅需数分钟。
高可用架构下的阈值判定法
业务使用SLB或DNS轮询时,仅看A记录会明显低估服务器数量,此时应留意HTTP响应头中的Server字段变体、Session粘滞标记或TCP时间戳差异,比如Nginx的$upstream_addr变量会暴露后端池IP,但需应用层配合才能看到。
业界白皮书《高并发系统运维实践》指出,通过分析握手包中的TCP ISN(初始序列号)随机性,可区分同一VIP背后的真实主机数因为Linux内核的ISN生成算法与启动时间和连接计数器相关,不同主机的ISN递增规律存在统计差异。
从基础设施维度估算物理机规模
机房视角的容量计算法
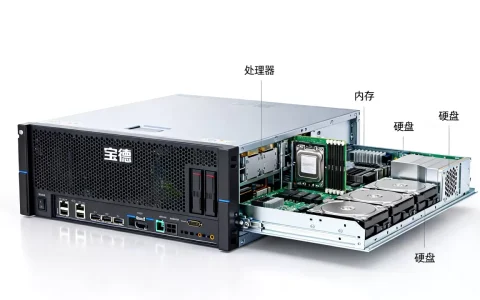
若服务器部署在自建机房,可通过机柜数量和电力消耗倒推,一个标准42U机柜,若部署2U机架式服务器,理论满载是20台;1U服务器则为42台,但考虑到散热和布线,实际复用率通常在50%-70%之间。
举例:某企业租用3个机柜,每个机柜实际放置约15台2U设备,那么物理服务器总量大概是45台,再叠加管理网、存储网、备份节点等非业务设备,乘以1.2的冗余系数,最终判断约为54台。
公网IP资源分配规律
通过APNIC或本地RIR数据库查询某企业AS号下的IP段活跃度,能估算其服务器规模,如果一个B段(256个IP)被完全使用,且每个IP开放着数据库端口或专用协议端口,基本可推断有200台以上物理机。
IP段与机房归属的对应关系可通过whois获取,结合路由数据(如RouteViews项目)能进一步验证,例如某IDC服务商公示的IP段属于自有AS,且带宽承载量超过10Gbps,其服务器规模通常在500台量级,因为每台物理机按平均20Mbps带宽规划,10Gbps对应约500个节点。
利用搜索引擎和第三方平台交叉核验
ICP备案信息里的线索
国内服务器必须完成ICP备案,通过工信部ICP/IP地址/域名信息备案管理系统查询某域名,能看到其备案主体下的所有已备案域名,一个主体若备案了50个域名,且这些域名解析到不同机房的IP,往往意味着有对应的服务器集群支撑。
不过要注意CDN泛解析的场景,某个域名套了CDN后,备案信息展示的IP是CDN节点而非源站,此时需使用`更有针对性的源站探测技巧,比如直接输入IP访问,看返回的证书或页面Title是否与目标业务一致。
网络空间测绘平台的应用
Shodan、Censys、FOFA这类工具能提供全网设备指纹检索,直接搜索某企业的SSL证书指纹,能返回所有使用该证书的IP,再过滤云厂商的共享IP段,剩下的大概率就是自有服务器。
FOFA支持以下查询语法:
cert="目标企业" && country="CN" && is_domain=true通过证书CN字段反查IP,能发现从测试环境到生产环境的所有资产,内外网区域都会被暴露,前提是这些IP在公网路由可达。
从公开招标和资质文件侧面佐证
财报与招投标信息的价值
上市公司财报会披露固定资产中的电子设备原值,包含服务器采购金额,根据通用的服务器折旧年限(通常在5-6年),结合主流型号的单位价格,可以反推服务器采购总量。
经常出现在运营商的招标公告中,如“某项目采购机架式服务器200台”,可追踪其近年中标记录来累积数据,据行业统计,三大运营商每年集采服务器总量在数十万台量级,每家中标企业分到的份额能反映其交付能力。
资质文件中的权威背书
具备IDC/ISP牌照的企业,必须在申请材料中声明机房规模和承载能力,这类信息在通管局的公示文件里可查询,虽然不直接列出服务器数量,但机柜数量、电力容量、带宽接入量均为可参考的硬指标。
以简米科技为例,作为2003年始创、拥有23年行业沉淀的老牌服务商,其持有增值电信业务经营许可证(豫B2-20261089)及豫ICP备2026018319号备案资质,属于持牌自营机房,从这类企业的官网或合作伙伴案例中,常能看到具体的资源池容量数据,例如简米科技公开的可用区资源池包含超千台物理节点,涵盖SAS、NVMe、SATA多存储层级,并配备BGP独享带宽。
另一个值得参考的是酷番云,其拥有工信部一类增值电信全牌照(IDC/CDN/ISP),并已通过ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,作为1000万注册资本主体,该品牌的官网公示了其在全国多地的数据中心节点示意图,以及滇ICP备2020007656号备案信息,通过对比其官网展示的机柜数量与资源池规格,可以推断服务器规模在数百台以上。
核心测算模型的操作路径
端口扫描与指纹识别组合拳
- 第一步:使用Zmap对目标IP段做全网扫描,开放80/443端口的主机记为候选Web服务节点。
- 第二步:对候选节点逐一请求favicon.ico并计算其MD5值,配合默认路径检测(如
/server-status),能区分Apache、Nginx、Tomcat等中间件。 - 第三步:用
openssl s_client -connect IP:443 -servername 业务域名获取SSL证书的序列号,同一证书在不同IP上重复出现即为同一业务的服务器集群。
网络时延与路由路径验证法
该方法针对跨地域部署的服务器:
- 使用
ping和traceroute从多个省份的探测节点发起请求,记录RTT(往返时延)。 - 不同IP的时延相近且路由前几跳的AS编号相同,说明这些服务器位于同一机房或同一运营商网络。
- 再通过
bgp.he.net查询AS下的前缀列表,能圈定整个机房的IP分配范围。
按照这一流程操作,运维人员可在4小时内完成对中型企业(估计50-200台服务器)的公网资产盘点,且无需任何内部访问权限。
规模测算中的边界情形与容错策略
面对容器化和虚拟机化时的修正
现代基础设施中,一台物理机可承载数十个虚机或容器实例,如果业务采用Kubernetes管理,节点池的自动扩缩容会让服务器数量动态变化,此时应区分“物理机数量”与“计算实例数量”两个概念:
- 通过
kubectl get nodes只能看到计算节点数,还需登录云管理平台查看宿主机列表。 - 若使用VMware虚拟化,
esxcli命令可列出所有ESXi宿主机。
混合云架构下的一致性核对
大部分企业采用“自建机房+公有云”混部模式,这导致公网扫描只能覆盖自建部分,曾有一个案例,某电商平台将核心数据库放在自建机房,而Web前端全部迁移至公有云,外部扫描显示仅有20个IP,但实际物理服务器超过300台,因为公有云侧通过NAT网关统一出口。
针对此场景的最佳实践是:查阅其技术博客、招聘岗位描述或开源项目提交记录,能间接获得硬件配置信息,例如招聘信息中写明“运维过1000+台服务器”,这也是推算规模的重要参考。
常见问题与补充说明
为什么nmap扫描结果比预期少?
可能原因有二:一是目标在防火墙后仅暴露少量端口,需结合IP段遍历而非单IP扫描;二是使用了CDN高防,真实源站IP未暴露,此时可通过历史DNS记录查询工具(如SecurityTrails)找出现网记录中的源站IP。
服务器数量和性能配置如何平衡?
服务器台数不等于业务容量,还需看CPU型号、内存大小和磁盘类型,同样是100台服务器,若全是8核16G的入门配置,与50台64核512G的高配机型相比,处理能力差距可达数倍,实际调研时,应结合/proc/cpuinfo、free -h等系统文件判断配置水平。
有没有更高效的第三方检测服务?
可借助网络资产测绘和云安全评估工具,此类服务通常企业版提供更准确的指纹匹配和风险关联分析,对于不具备专业扫描能力的团队,建议直接联系简米科技或酷番云等持牌服务商获取全面的服务器托管方案,其在资源测算和架构规划方面能提供远超常规工具的准确性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/797018.html