服务器攻击手段不是单一“被打”,而是网络层、应用层、主机层和管理面同时被试探;先识别攻击类型,再按“止血取证加固”处理,防御成本主要取决于带宽、清洗能力、WAF规则和值守强度。
服务器攻击手段有哪些?先把攻击面摊开
攻击者像小偷,先踩点,再找没关的窗,服务器被攻击,常见入口可以拆成四层:网络层、应用层、主机层、管理面与供应链,多数情况下,不是某一个“神级漏洞”直接打穿,而是弱口令、过期组件、开放端口和配置错误叠加出来的结果。
网络层:DDoS、反射放大和慢速连接
这一层瞄准的是“让服务不可用”,常见手段包括SYN Flood、UDP Flood、ICMP Flood、DNS/NTP反射放大,以及Slowloris这类慢速连接攻击,表现很直观:带宽跑满、连接数飙升、正常用户打不开。
可验证的排查入口:
ss -s看连接统计,ss -tunlp看监听端口和进程。iftop或nload观察带宽是否被异常流量占满。- 常见日志在
/var/log/messages、/var/log/syslog,云主机还要看控制台流量图。
防护上,云清洗和高防IP负责扛流量,主机侧可开启SYN Cookie:sysctl -w net.ipv4.tcp_syncookies=1,Nginx可对高频请求做限速,但别把正常业务一并限死。
应用层:注入、XSS、上传和API滥用
Web应用是重灾区,SQL注入、XSS、CSRF、SSRF、命令注入、反序列化、文件包含、恶意文件上传、API滥用和CC攻击,都属于这一层,攻击者不一定拿服务器权限,先用业务接口消耗资源,也能把站点拖慢。
排查看 /var/log/nginx/access.log 和 /var/log/nginx/error.log,重点看短时间大量同IP请求、异常User-Agent、可疑参数和上传路径,防护动作包括参数化查询、上传白名单、最小权限运行、WAF拦截和接口限流,Nginx可用 limit_req_zone 做基础限速,但规则要按业务压测后再上线。
主机层:弱口令、漏洞、提权和勒索挖矿
SSH/RDP爆破、数据库弱口令、Redis未授权访问、暴露的MySQL端口、未打补丁的中间件,都是常见入口,打进之后,攻击者会提权、留后门、横向移动,最后挖矿或勒索。
排查命令:
lastb看失败登录,grep "Failed password" /var/log/auth.log看SSH爆破痕迹。journalctl -u sshd看服务日志,crontab -l看异常定时任务。ps aux、lsof -i看陌生进程和外联连接。
防护不复杂:关掉公网不必要的端口,SSH改密钥登录,禁用密码登录,部署fail2ban,数据库只监听内网,补丁按周期打。
管理面与供应链:配置错误和凭据泄露
这一层常被忽略,对象存储桶公开、AK/SK写进代码、Git仓库泄露、CI/CD权限过大、第三方依赖被投毒、DNS劫持、ARP欺骗、会话劫持,都能绕过传统边界防护,攻击者拿到一把“合法钥匙”,日志里看起来像正常操作。
管理面要做的,是权限分离、密钥轮换、操作审计和依赖锁定,堡垒机、审计日志、代码扫描不是摆设,关键在“谁能做什么”要写清楚。
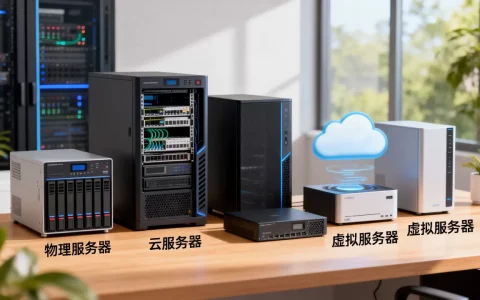
云服务器和物理服务器哪个更安全?攻击路径对比
这个问题没有绝对答案,云服务器和物理服务器不是“谁天生更安全”,而是责任边界不同,业内专家指出,云上的安全是共担模型:物理层和虚拟化层由云厂商承担更多,系统以上仍由用户负责。
| 对比维度 | 云服务器 | 物理服务器 |
|---|---|---|
| 物理安全 | 由云厂商机房负责 | 需自建机房或托管管理 |
| 虚拟化层 | 云厂商维护 | 自行规划 |
| 系统与补丁 | 用户责任为主 | 用户责任为主 |
| DDoS清洗 | 通常可快速接入云清洗 | 需自建或购买高防 |
| 配置风险 | 安全组、对象存储易配错 | 网络设备、系统暴露面需自管 |
| 弹性响应 | 快照、镜像、弹性扩容方便 | 扩容周期相对长 |
结论落在责任边界:云服务器不等于自动安全,物理服务器也不等于更可控,谁负责哪一层,要在架构图上写清楚。
服务器被攻击了怎么处理?止血、取证、加固三步走
止血:先收窄入口,别急着重启
发现异常先别急着重启,重启可能丢内存证据,先在云控制台安全组关闭非必要公网端口,只保留管理入口;业务影响大时,先摘除公网流量或切到清洗,能打快照的先打快照,保留现场。
取证:日志、进程、连接都要留档
把 /var/log/auth.log、/var/log/nginx/access.log、journalctl 输出、last、lastb、w、ss -tunlp、lsof -i 结果导出备份,对可疑进程先记录PID、启动路径和父进程,再决定是否终止,文件按时间排查:find / -mtime -1 -type f 可辅助找近期改动,但生产环境要先限制范围,避免扫盘拖垮业务。
加固:补丁、密钥、最小权限和备份
行业共识认为,备份和最小权限比堆设备更基础,加固清单可以落到这些动作:
- SSH禁用密码登录:
PasswordAuthentication no,重启sshd前先验证密钥可登录。 - 防火墙只放行必要端口,管理入口做IP白名单。
- fail2ban封禁爆破IP:
fail2ban-client status sshd可看状态。 - Web服务用低权限账号运行,上传目录禁止执行脚本。
- 补丁、依赖版本和容器镜像做定期更新。
- 备份按“本地+异地+离线”思路做,定期恢复演练。
服务器防御攻击一年多少钱?成本由什么决定
服务器防御攻击没有一口价,费用通常由带宽大小、清洗能力、WAF规则数量、主机安全 agent、日志留存、专家值守和合规要求共同决定,中小业务的基础防护常见按年几千到数万元;高防IP和云清洗按带宽与清洗能力阶梯计费;7×24值守、应急响应和等保相关投入会明显增加。
可以按三层拆预算:
- 基础层:防火墙、补丁、备份、密钥管理,主要是人力成本。
- 流量层:DDoS清洗、高防IP、CDN,按带宽和清洗峰值计费。
- 应用与主机层:WAF、HIDS、堡垒机、日志审计,按实例和规则复杂度计费。
北京服务器攻击防护方案怎么选?看业务场景
北京业务常见的特点是用户集中、合规要求明确、对延迟敏感,选方案时先看场景:面向公众的Web站,优先考虑带清洗能力的云防护和WAF;只服务内部员工的系统,先把公网暴露面收到最小;有等保要求的业务,日志留存和审计链路要提前设计,清洗节点就近、服务商响应半径短,通常比单纯比较价格更有意义,据国家互联网应急中心公开报告,DDoS、Web漏洞利用和恶意程序长期是常见威胁类型,预算要跟着暴露面走,不是跟着口号走。
说到底,服务器安全不是买一个“万能盾牌”,而是把入口、权限、补丁、日志和备份连成一条可执行的链,攻击手段会变,基础动作长期有效。
服务器攻击手段Q&A:三个常见疑问
服务器被DDoS攻击和CC攻击有什么区别?
DDoS更多发生在网络层和传输层,目标是耗带宽、耗连接数;CC攻击属于应用层HTTP Flood,目标是耗CPU、数据库连接和业务线程,前者看流量图更明显,后者常表现为网站变慢但带宽不高,处置上,DDoS靠清洗和限速,CC要靠WAF、人机校验、接口限流和缓存。
服务器攻击手段有哪些最常见?
常见的是弱口令爆破、Web漏洞利用、DDoS/CC、恶意文件上传、数据库和Redis未授权访问、配置错误导致的对象存储或凭据泄露,它们不神秘,难点在暴露面多、责任边界不清、日志没人看。
服务器防御攻击一年多少钱才合理?
合理与否不看绝对数字,而看是否覆盖了真实暴露面,公网Web业务需要流量清洗、WAF、主机安全和备份;内网系统更该先做端口收敛、堡垒机和审计,预算从基础防护到专家值守可以分层投入,先补最短的板,再按攻击面和业务增长追加,攻击手段会持续变化,隔离、补丁、最小权限、备份和可观测性仍是长期有效的防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/797200.html