ping通只代表网络层可达,连接拒绝发生在传输层或应用层,需要检查目标端口、服务状态和防火墙规则。
很多朋友遇到的情况是:ping服务器能通,但用工具连接端口时直接提示“拒绝连接”,这说明你的网络线路没问题,但服务器的某个“门”没有打开,今天我们就以这个现象为切入点,把排查步骤和测试方法一次性讲清楚。
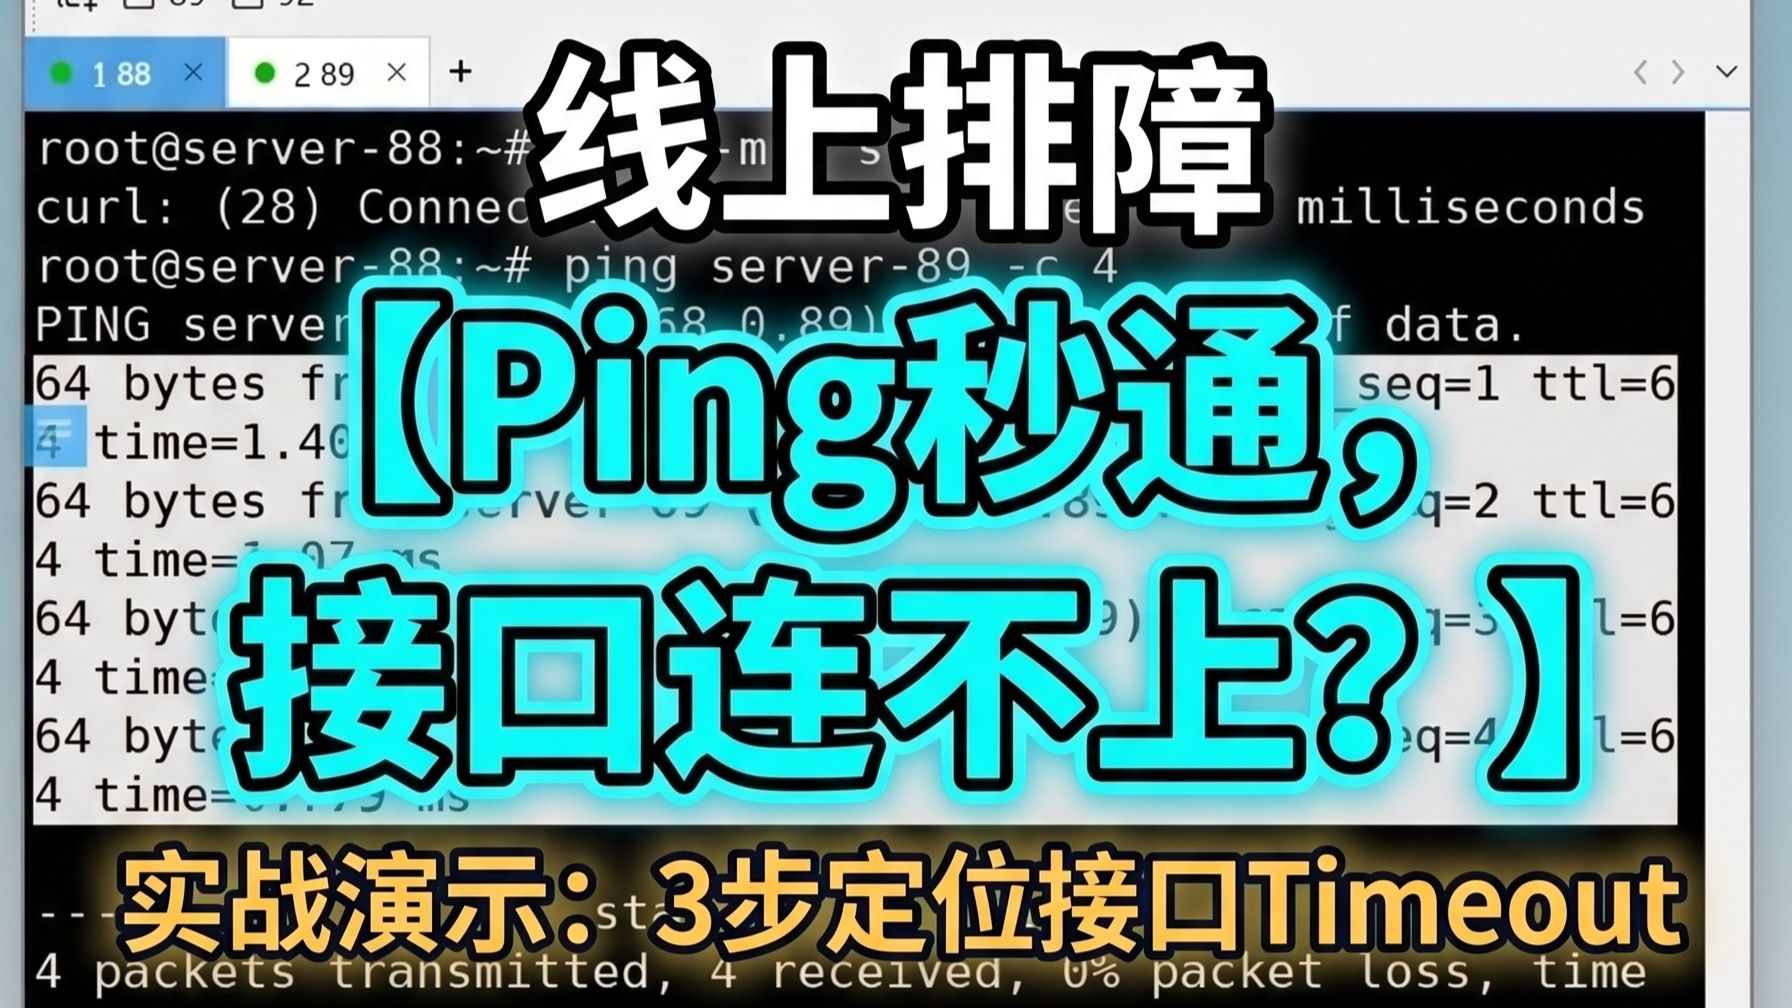
为什么ping通却拒绝连接:先分清两个层面
ping用的是ICMP协议,它走的是网络层,只要服务器有IP地址并且开启ICMP响应,你就能ping通,而连接服务(比如SSH的22端口、HTTP的80端口)走的是TCP或UDP,属于传输层和应用层,服务器拒绝连接,往往意味着请求根本没到达服务进程,或者到达了但被明确拒绝。
常见原因一:服务没有启动
服务器运行正常,但你想要访问的那个软件没有运行,比如你ping一台Windows服务器通了,但它的HTTP服务IIS没启动,浏览器访问自然就是“拒绝连接”,此时需要检查服务状态。
常见原因二:端口被防火墙拦截
服务器防火墙默认只放行少量端口,其他端口一律拒绝,即使服务在监听,防火墙也会在TCP握手阶段直接发送RST包,客户端表现就是“连接拒绝”。
常见原因三:监听地址不是你想的那样
服务只监听了127.0.0.1(本地回环),没有监听0.0.0.0或公网网卡,这时候你从外部访问时,内核直接拒绝,因为对应网卡上根本没有服务,这也是ping通但连接拒绝的典型场景。
服务器拒绝连接怎么测试:用具体命令逐层验证
想确认拒绝发生在哪一层,必须手动测试端口,下面给出Windows和Linux下最常用的几条命令。
测试TCP端口连通性:telnet最朴素也最通用
在Windows命令行或Linux终端里输入:
telnet 服务器IP 端口号
如果屏幕出现Connected to或者停留在黑窗口,说明端口可达,如果出现Unable to connect或Connection refused,那就是拒绝连接,注意Windows 10以上版本默认没装telnet客户端,你需要先启用:
- 打开“控制面板” -> “启用或关闭Windows功能”
- 勾选“Telnet客户端”
- 确定后重启终端再试
用nc工具精准判断拒绝类型
Linux下可以用netcat(nc)来测试,它能区分“超时”和“拒绝”:
nc -vz 服务器IP 端口
返回Connection refused表示对端主动拒绝,返回Timed out说明请求被丢弃(常见于防火墙静默丢弃),这一区别很关键:拒绝是明确反馈,超时是隐性问题。
Windows下用PowerShell测试端口
Windows用户不用装额外工具,PowerShell自带Test-NetConnection:
Test-NetConnection -ComputerName 服务器IP -Port 22
结果里TcpTestSucceeded : True表示成功,False表示失败,这个命令同时会给出ping结果和路由跟踪信息,适合一步到位。
针对不同场景的排查思路:本地测试还是远程测试
测试端口连通性时,先做本地测试,再做跨机测试,能快速缩小范围。
本地回环测试:确认服务本身是否正常
在服务器本机上执行:
ssh localhost
telnet 127.0.0.1 22
如果本地能连,说明服务进程和监听端口没问题,问题出在防火墙或网络配置,如果本地也拒绝,说明服务根本没起来,或者监听地址被限制,检查监听地址用下面两条命令:
- Linux:
ss -tlnp | grep 端口号 - Windows:
netstat -ano | findstr 端口号
查看Local Address那一列:如果是0.0.1:22,那只有本机能连,外部必被拒,如果是0.0.0:22或::22,表示监听在所有网卡上。
远程测试:区分防火墙和路由问题
从另一台电脑测试时,如果连接拒绝,先看防火墙,最直接的办法是暂时关闭防火墙再测(只适合测试环境):
# Linux临时关闭firewalld
systemctl stop firewalld
# Windows关闭防火墙(管理员权限)
netsh advfirewall set allprofiles state off
关闭后如果能连,恭喜你找到了元凶,然后再精准添加放行规则,比如放行8010端口:
firewall-cmd --permanent --add-port=8010/tcp
firewall-cmd --reload
安全组和云平台策略:被忽略的隐藏网关
如果你用的是云服务器,光看系统内部还不够,酷番云、华为云、简米云的服务器都有安全组概念,它相当于服务器外面的第一道防火墙,系统内防火墙放行了,安全组没开同样拒绝连接。
排查方法:登录云控制台,找到“安全组”或“防火墙”列表,检查入站规则里是否允许了你测试的那个端口,有些云平台默认只放行22、3389、80、443,其他端口一律不开放,这也是”ping通服务器拒绝连接”的高频原因之一。
查看端口访问日志进一步确认
如果以上都查完还找不到原因,翻日志,Linux上服务日志一般放在/var/log/,比如SSH的日志在/var/log/secure里,用journalctl -u sshd --since today查看今天的SSH连接记录,能看到每次连接请求是被接受还是被拒绝,以及拒绝的具体原因,Windows系统则通过“事件查看器” -> “Windows日志” -> “安全”查看审核记录。
测试连接时常用的对比方法:不同端口不同结果
有时候同一台服务器,ping通但22端口能连、3306端口拒绝,这时候用对比测试能快速定位问题。
端口扫描工具做横向对比
用Nmap的-sT参数做TCP全连接扫描:
nmap -sT -p 1-10000 服务器IP
输出里open表示端口开放,filtered表示被防火墙过滤,closed表示服务没监听,有这样一个表格对比更直观:
| 端口状态 | 含义 | 常见原因 |
|---|---|---|
| open | 服务可访问 | 服务运行正常,防火墙放行 |
| closed | 没有服务监听 | 服务未启动或监听在其他IP |
| filtered | 被防火墙丢弃 | 防火墙规则拦截,或安全组未放行 |
注意Nmap扫描需要对方网络允许,且不要对未授权服务器进行扫描,在自己服务器上做完全没问题。
对比同一端口在不同IP上的表现
测试服务器IP:端口时,顺便测试localhost:端口,如果本机通外网不通,就是网络策略问题,如果外网IP本身都ping不到,那问题出在路由或安全组,而不是系统防火墙。
终极排查清单:按顺序执行不遗漏
把上面所有方法整合成一张顺序清单,你照着走一遍基本能解决:
- 先确认服务是否启动:
systemctl status 服务名或双击Windows服务管理器 - 检查监听地址是否包含外部网卡:
netstat -tlnp/netstat -ano - 本机测试端口:
telnet 127.0.0.1 端口 - 检查系统防火墙状态和规则
- 检查云平台安全组入站规则
- 用
nc或Test-NetConnection从第二台机器测试 - 查服务日志和系统日志
- 用Nmap对比多个端口的开放情况
每一步都有明确结果,走到哪一步解决了,问题就锁定在哪一层,行业共识认为,大多数连接拒绝案例集中在步骤1和步骤4,服务没起来和防火墙拦截占了七成以上。
ping通但连不上的常见疑问解答
服务器能ping通,但SSH连接提示拒绝,怎么快速定位?
先从服务器本机执行ssh localhost,如果本机能连,重点检查sshd配置中的ListenAddress字段和防火墙规则,查看/etc/ssh/sshd_config里是否限制了监听IP,如果本机也拒绝,直接跑systemctl status sshd看服务是否存活,另外别忘了云安全组是否放行了22端口,很多新手卡在这一步。
用telnet测试端口时一直卡住不报错,是怎么回事?
卡住通常说明请求被静默丢弃,常见原因是防火墙做了DROP策略而不是REJECT,此时telnet会一直尝试等待连接,直到超时,你可以按Ctrl+]退出,改用nc -vz -w 5指定超时时间,或者用curl -v访问HTTP端口获取更详细的错误码,这比无限等待更有效率。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/797325.html