Windows 7服务器防火墙的设置核心在于通过“高级安全Windows防火墙”控制面板,对入站和出站规则进行精细化管理,特别是针对远程桌面、文件共享及特定应用程序端口进行放行或拦截。 系统虽已停止维护,但作为内网服务器,其自带防火墙依然是第一道防线,配置得当能抵御相当一部分网络攻击。
Win7服务器防火墙的基础状态检查与开启
不少管理员习惯在装好系统后直接关闭防火墙,理由是“麻烦”或“影响内网传输”,这是个危险的习惯。对于win7服务器而言,没有补丁更新的系统必须依靠端口管控来降低暴露面,在配置之前,先确认当前防火墙状态。
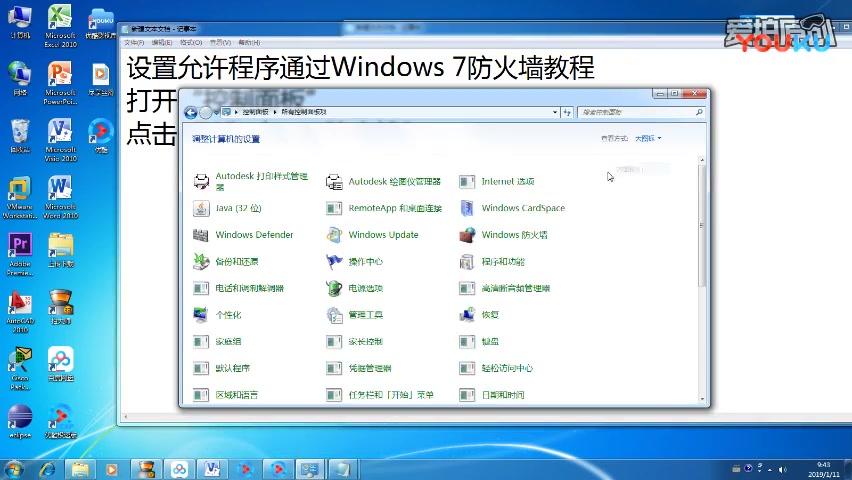
操作路径: 打开“控制面板” -> “系统和安全” -> “Windows防火墙”,左侧点击“打开或关闭Windows防火墙”,对于“专用网络”和“公用网络”,建议都选择“启用”,如果这台机器只在内网运行,可以关闭“公用网络”的防火墙,但“专用网络”必须保持开启。
接着点击左侧“高级设置”,进入管理界面,这里能看到的规则远比基础的“允许程序通过”要详细得多。日常运维中,win7服务器防火墙端口设置方法都集中在这个界面里,右侧“操作”栏可以快速新建规则,中间列表则显示当前所有生效的入站和出站策略,默认状态下,系统会拦截所有未允许的入站连接,比较严格,但安全。
区分入站规则与出站规则的适用场景
入站规则控制外部设备访问本机,比如同事的电脑访问这台Win7服务器上的共享文件夹,就需要入站规则放行TCP 445端口,出站规则控制本机向外发起的连接,比如服务器上的软件需要联网更新或发送数据,有些场景会限制出站以防止服务器被当作跳板机。
对于绝大多数普通的win7文件服务器或打印服务器,只需重点配置入站规则,出站规则默认全部允许,除非有明确的安全要求,例如只允许访问特定IP的数据库端口,才考虑限制出站。
常见服务端口对应列表(供配置参考):
- 远程桌面:TCP 3389
- 文件共享(SMB):TCP 445、TCP 139
- 打印机共享:TCP 631或TCP 9100
- 网页服务(IIS):TCP 80、TCP 443
- 数据库(SQL Server):TCP 1433
- 自定义应用程序:根据软件文档确定
Win7服务器防火墙放行端口的完整操作流程
当业务部门反映“连不上服务器”或“软件客户端提示超时”时,多半是端口没放行,这里演示如何手动新建一条入站规则来放行指定端口。
第一步: 在“高级安全Windows防火墙”界面,点击左侧“入站规则”,然后点击右侧“新建规则”。
第二步: 规则类型选择“端口”,下一步,这里不要选“程序”,因为很多服务是以系统进程(如svchost.exe)运行的,选端口更精准。
第三步: 协议和端口的选择,多数业务使用TCP协议,如果拿不准,可以查看服务端软件配置文档,在“特定本地端口”框中输入端口号,如3389,如果是多个不连续端口,用逗号隔开,例如1433, 1434;如果是连续范围,用短横线,例如8000-8100。
第四步: 操作选择“允许连接”,这里有个安全细节:如果服务器需要被外网访问,建议勾选“配置文件”中的“公用”,否则只勾选“域”和“专用”。
第五步: 配置文件按需勾选,名称填写易于识别的描述,SQL数据库端口-业务系统专用”,点击完成即可生效。
排查错误的关键点: 新建规则后如果仍然不通,先检查该规则是否处于“已启用”状态,其次检查规则的作用域,有些时候,远程IP地址被限制在了一个错误的网段,会导致外部访问被拦。行业共识认为,超过一半的端口放行失败案例是作用域配置不当所致。
端口放行后仍需排查本机服务状态
防火墙放行只是第一步,如果服务本身没启动,端口依然显示关闭,在Win7服务器上,按Win+R输入services.msc,找到对应服务(如“SQL Server”或“Remote Desktop Services”),确保其“启动类型”为“自动”,“服务状态”为“正在运行”,这类排查顺序能省去大量无用功。
Win7远程桌面端口修改与防火墙联动配置
Win7服务器长期暴露在公网风险较大,修改默认的3389端口是常见的加固手段,这需要两步:改注册表,防火墙放行新端口。
修改注册表(操作前建议备份):
- 按
Win+R输入regedit打开注册表编辑器。 - 定位到
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp。 - 找到右侧的
PortNumber,选择“十进制”,输入新的端口号(例如13389),确定后关闭。 - 重启服务器或
Remote Desktop Services服务。
防火墙放行新端口: 按上文“新建规则”的流程,协议选TCP,端口填13389,名称写“RDP自定义端口”。注意:旧的3389端口规则如果不删除,防火墙会继续放行,相当于白改了,找到原“远程桌面”相关的入站规则,右键“禁用”或“删除”即可。
为何修改默认端口能显著降低攻击面
扫描全网IP的恶意脚本和蠕虫病毒,绝大多数只探测默认的3389端口,把它们转移到一个高位端口,看似不够“绝对安全”,但能过滤掉绝大多数无差别的自动爆破攻击。业内专家指出,修改默认端口是花费成本最低且见效最快的一种服务器加固方式。 配合上强密码(包含大小写字母、数字、特殊字符,长度不少于12位),Win7服务器的远程登录安全性会有明显提升。
Win7服务器防火墙高级策略与安全加固建议
基础端口放行解决的是“通不通”的问题,面对更复杂的场景,例如多网卡服务器或需限制特定IP访问,就需要用到防火墙的“作用域”和“连接安全规则”。
限制远程管理IP的接入范围
在“入站规则”的“远程桌面-自定义端口”属性中,切换到“作用域”标签页,在“远程IP地址”区域,选择“下列IP地址”并添加可访问列表,保存后的效果就是:只有列表内的IP地址能登录远程桌面,其他地址直接阻断,这比单纯改端口的防护级别更高,适合用于管理多个VLAN的服务器网关场景。
多VLAN环境下防火墙配置注意事项
若Win7服务器连接在核心交换机上并配置了VLAN间路由,防火墙的“配置文件”会跟随网络位置自动切换,当服务器IP属于“域”网络时,应用域配置文件规则;属于“专用”或“公用”时,应用对应规则。在多VLAN环境防火墙配置中,建议根据服务器IP所在网段,开启全部三个配置文件的防火墙,并在入站规则中分别指定允许的子网网段。 办公网为192.168.10.0/24,服务器网段为192.168.20.0/24,需在规则中允许两个网段,否则可能出现跨VLAN访问正常、跨网段远程桌面超时的怪问题上。
关闭无关端口并开启日志记录
查看当前系统监听端口,按Win+R输入cmd,运行netstat -ano | findstr "LISTENING",会列出所有在监听的端口和对应PID,核对后,对于非必要端口,在防火墙上创建“阻止连接”的入站规则,在防火墙根节点的“属性”中,将“日志记录”设置为“已启用”,大小限制调大,路径保持默认,发生安全事件时,C:\Windows\System32\LogFiles\Firewall\pfirewall.log文件能提供关键的登录审计线索。
Win7服务器防火墙性能影响与配置误区
有运维人员担心开启防火墙会占用CPU资源或拖慢内网吞吐量,对于Win7系统,防火墙是基于内核过滤驱动的,处理速度远高于软件防火墙,在百兆或千兆内网环境下,开启防火墙对传输速率的影响几乎可以忽略不计。大多数情况下,所谓的“卡顿”是网卡驱动或交换机问题,而非防火墙所致。
常见误区:完全禁用防火墙以解决共享问题
内网打印共享经常报错“无法访问,您可能没有权限使用网络资源”,很多教程会让你直接“关闭防火墙”,这能解决问题,但也会让系统暴露于局域网内的ARP攻击和勒索病毒扫描之下。正确的策略是单独放行文件和打印机共享规则。 在“入站规则”列表中,找到“文件和打印机共享”相关的几条(包括NetBIOS、SMB和RPC),检查它们是否处于启用状态,在“高级设置”里,将“配置文件”勾选为“专用”,这样既解决问题,又保留了防火墙的防护功能。
配置是否越多越好
防火墙规则的精髓在于“最小化”,规则数量过多,不仅难以维护,还会因为规则冲突排查起来非常耗时,建议每月检查一次规则列表,清理掉长期不用的测试端口,并确认没有规则将“远程IP”设置为“任何”而导致暴露风险。
Win7服务器防火墙常见问题排查路径(Q&A)
为什么按照教程放行了端口,外部仍然访问不了Win7服务器?
依次检查三点,第一,本机是否能通过`telnet 127.0.0.1 端口号`通,如果不通,说明服务本身没有监听,问题不在防火墙,第二,检查防火墙规则的作用域是否限制了远程IP,第三,如果是云服务器或公司统一出口路由器,还需检查安全组或路由器ACL是否放行该端口,这是本地防火墙无法控制的环节。
修改远程桌面端口后,防火墙已经放行,但连接失败且无任何提示?
多数是注册表中的`PortNumber`修改后未生效,确认修改后重启了服务器,而不能仅重启服务,检查修改注册表时是否错误地将“基数”改成了“十六进制”,例如把`13389`输入成了十六进制值,导致端口变成一个高达几万的不常见数值,请重新打开注册表,确认“十进制”状态下显示的数值与预期一致,最终结果以远程桌面连接工具中填入的端口号为准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/797436.html