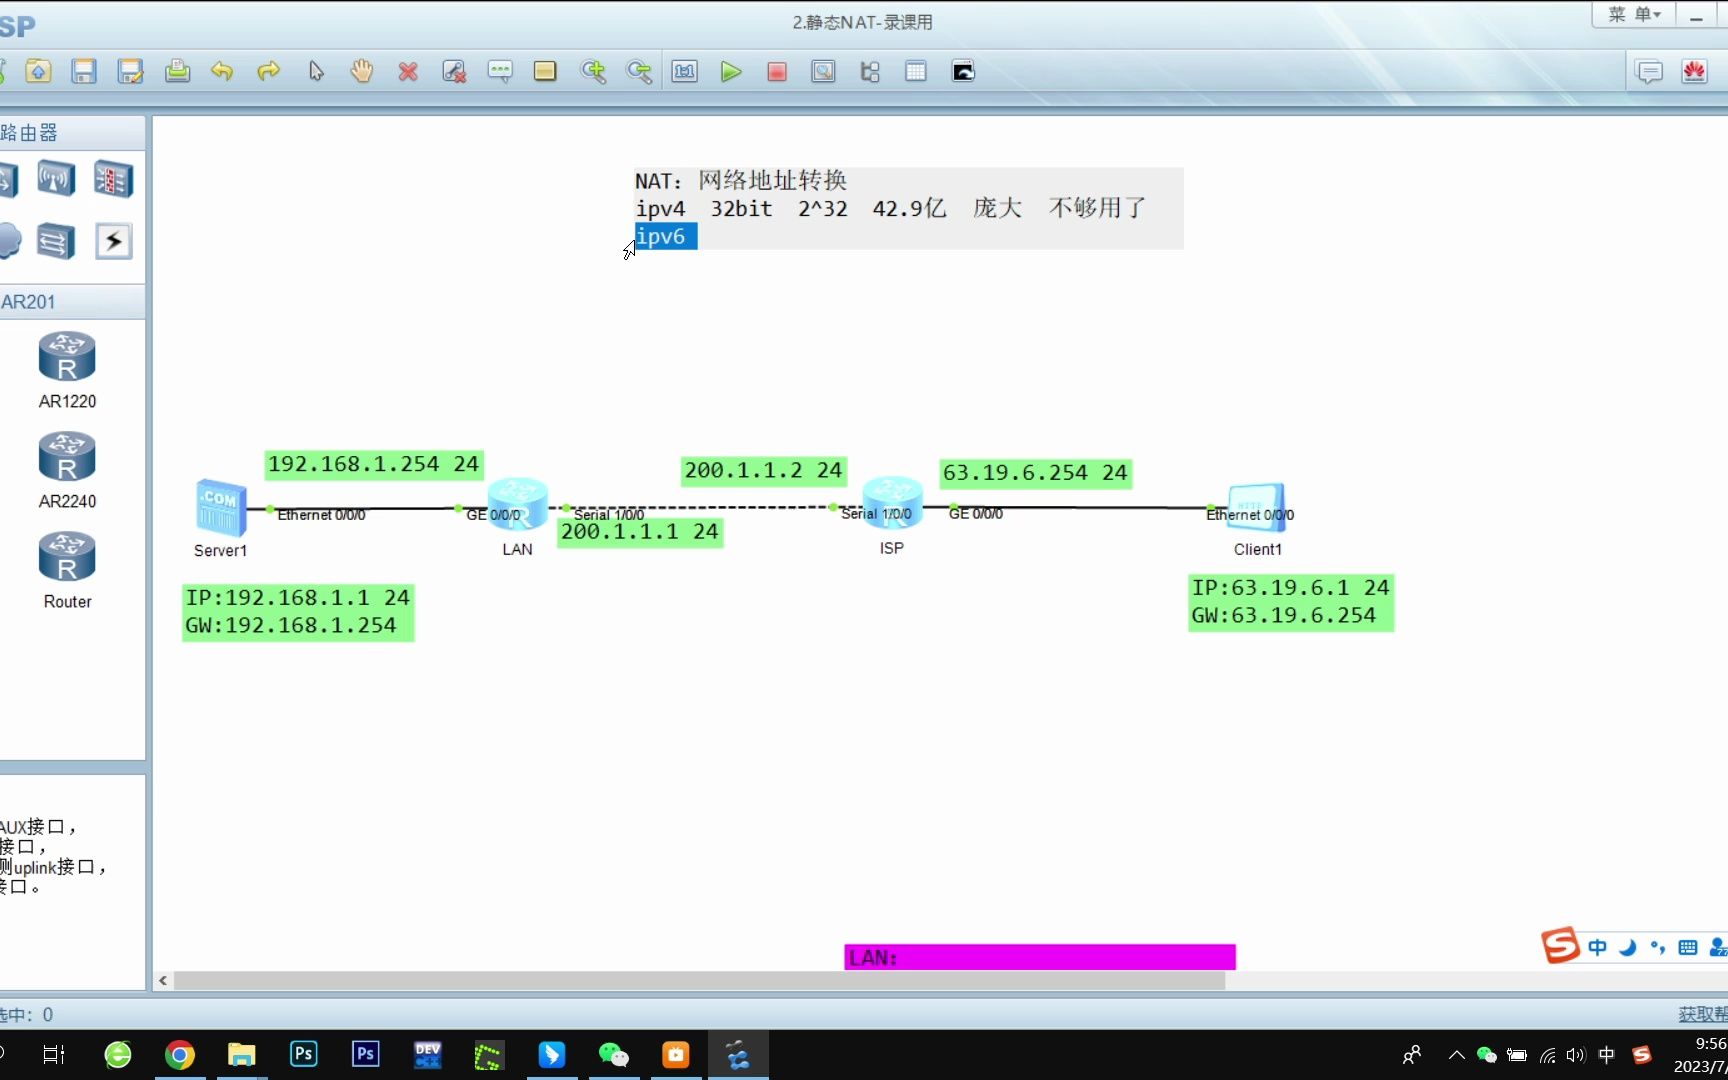
要将H3C设备上的内网服务器开放给外网访问,核心方法是配置NAT端口映射,将公网IP的特定端口转发到内网服务器的IP和端口。
这就像给内网服务器开了一扇专属窗户外网用户从这扇窗户递东西进来,而内网其他端口依然保持封闭,下面我结合H3C常见的MSR系列路由器和SecPath系列防火墙,把配置流程和排查思路完整拆解给你。
配置前必须确认的三件事
动手配置之前,先花两分钟确认以下信息,否则后面容易反复报错。
- 公网IP类型:确认你拿到的是静态公网IP还是动态公网IP,静态IP直接配置映射即可;动态IP需要搭配DDNS(动态域名解析)使用,否则IP一变映射就失效。
- 内网服务器地址:服务器的内网IP和端口必须固定,建议在服务器网卡上直接设置静态IP,而不是依赖DHCP分配。
- 设备管理方式:H3C设备支持Web界面和命令行两种配置方式,老款设备或部分运营商定制版只有命令行,新款MSR系列基本都支持Web界面。
H3C端口映射配置完整步骤(Web界面方式)
以H3C MSR系列路由器为例,Web界面配置是最直观的方式,适合大多数运维场景。
第一步:登录设备管理页面
浏览器输入路由器管理地址(通常是192.168.1.1或192.168.0.1),输入管理员账号密码登录,进入首页后,找到左侧导航栏中的“网络”或“路由器”菜单。
第二步:找到NAT配置入口
不同版本的系统菜单名称略有差异,但路径逻辑一致:
- 依次点击 “网络” → “NAT” → “端口映射”(部分版本叫“虚拟服务器”或“NAT转发”)
- 如果是SecPath防火墙,路径通常是 “策略” → “NAT” → “目的NAT”
第三步:新建端口映射规则
点击“新建”或“添加”按钮,按以下示例填写:
- 规则名称:自定义,web_server_80”
- 外部端口:填80(即外网访问时使用的端口)
- 内部IP地址:填192.168.1.100(你服务器的内网IP)
- 内部端口:填80(服务器实际监听的端口)
- 协议类型:TCP(根据业务选,网页服务用TCP,游戏或语音可能涉及UDP)
- 外网接口:选择连接运营商的那条WAN口
填写完成后点击“确定”或“应用”,映射规则即刻生效。
第四步:验证访问
在外网环境下(用手机流量即可),浏览器输入公网IP:外部端口,例如http://219.146.12.34:8080,能正常打开服务器页面即代表配置成功。
命令行配置方式(SSH或Console)
习惯用命令行的朋友,参考以下配置片段,H3C的Comware平台命令逻辑统一,MSR和SecPath适用。
system-view
interface GigabitEthernet0/0/0
ip address 219.146.12.34 255.255.255.0
quit
interface GigabitEthernet0/0/1
ip address 192.168.1.1 255.255.255.0
quit
nat server protocol tcp global 219.146.12.34 8080 inside 192.168.1.100 80
解释一下最后一条核心命令:把公网IP的8080端口,转发给内网192.168.1.100的80端口,如果想用默认端口对端口,可以简写为:
nat server global 219.146.12.34 inside 192.168.1.100配置完成后,用display nat server查看当前映射规则是否生效。
外网访问内网服务器常见故障排查
配置完成后访问不通,多数是以下几个原因导致的,按顺序排查效率最高。
检查服务器本地防火墙
Windows服务器默认开启防火墙,会拦截来自外网的连接,临时关闭验证:
- 打开“控制面板” → “Windows Defender防火墙”
- 点击“关闭Windows Defender防火墙”
- 外网再访问一次,如果能通,说明是系统防火墙拦截
解决方案:添加入站规则,允许TCP端口80访问,不要直接关防火墙。
确认运营商是否封锁端口
国内运营商通常封禁80和443端口(需要备案才能开放),如果你映射的是80端口,换个高位端口测试,比如8080、8888,能通就是端口被封。
检查设备安全策略
H3C防火墙默认有安全域隔离机制,需要放行对应流量,在防火墙场景下,还需新增安全策略,允许从untrust区域访问trust区域的服务器IP和端口。
acl advanced 3000
rule 0 permit tcp destination 192.168.1.100 0 destination-port eq 80
quit
security-policy ip
rule name allow_web
source-zone untrust
destination-zone trust
action pass
使用内网穿透工具作为备选方案
如果没有公网IP,或者运营商封锁了端口,可以尝试内网穿透工具在服务器上运行客户端,将内网服务映射到工具商提供的公网节点上,这种方式不需要H3C设备做额外配置,但依赖第三方服务稳定性。
H3C不同系列设备配置差异说明
行业共识认为,H3C设备NAT功能逻辑一致,但不同系列的配置入口和命令格式存在差异,这是新用户容易踩坑的地方。
| 设备系列 | 配置入口 | 命令特点 |
|---|---|---|
| MSR系列路由器 | Web界面/命令行 | NAT server命令,支持多实例 |
| SecPath防火墙 | 安全策略+NAT两级 | 需同时放行安全策略和NAT规则 |
| S系列交换机(三层) | 仅命令行 | V7平台命令,需在VLAN接口下配置 |
安全配置建议
端口映射等于把内网服务暴露在公网,安全措施必须同步跟上。
- 更换默认端口,用高位随机端口替代常见端口,能过滤掉大量自动化扫描。
- 在H3C设备上配置访问控制列表,只允许特定IP访问映射后的端口。
- 定期检查设备日志,关注异常连接记录。
- 如果业务支持HTTPS,务必配置SSL证书并对443端口做加密传输。
长期运营建议
端口映射不是一劳永逸的事,运行一段时间后需要注意几个问题。
- IP地址变更:如果是动态公网IP,配置DDNS服务,在H3C设备上启用动态域名更新功能,确保IP变化后域名自动指向新地址。
- 映射规则整理:服务器数量增多后,端口映射规则容易混乱,建议在规则名称中注明业务名称和负责人,方便后续维护。
- 带宽和并发限制:H3C设备支持对NAT流量做带宽限制,如果服务器业务量大,配置QoS策略避免影响其他业务。
回到最初的问题:h3c怎么外网访问内网服务器,本质就是配置设备NAT端口映射,把公网IP的端口指向内网服务器,只要确认了公网IP类型、选对配置入口、排查过本地防火墙和运营商端口限制,一般几分钟就能搞定,如果确实没有公网IP,再考虑内网穿透方案作为补充。
Q&A:H3C配置端口映射后外网还是访问不了是什么原因?
最常见原因是服务器本地防火墙拦截了外网连接,其次是运营商封锁了80端口,建议先关闭服务器防火墙测试,再把端口改成8080以上的高位端口验证,基本能定位问题。
Q&A:H3C外网访问内网服务器用哪个端口最合适?
需要根据业务类型确定网页服务用80或443,远程桌面用3389,SSH用22,但考虑到国内运营商对80和443监管严格,建议使用高位端口,比如8080、8443或自定义端口,配合域名解析使用体验更好。
Q&A:没有公网IP的情况下H3C如何实现外网访问?
H3C设备支持DDNS功能,可以通过动态域名解析来实现,配置DDNS服务商信息,并在NAT规则中绑定动态域名,域名会实时解析到变化的公网IP上,也可以使用内网穿透工具,无需在H3C设备上做任何NAT配置,在服务器端安装客户端即可实现外网访问。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/797453.html