服务器备份没有万能方案,核心思路是根据数据重要性和恢复速度要求,在本地备份、异地备份、云备份和实时备份中做组合搭配。
服务器备份的四种主流方式对比
本地备份:最基础的保底手段
本地备份是指将数据复制到服务器本机磁盘、外接硬盘或同一机房的存储设备上,这种方式操作简单、恢复速度快,但存在明显短板如果服务器遭遇硬件故障、机房断电或勒索病毒攻击,本地备份很可能跟着一起遭殃。
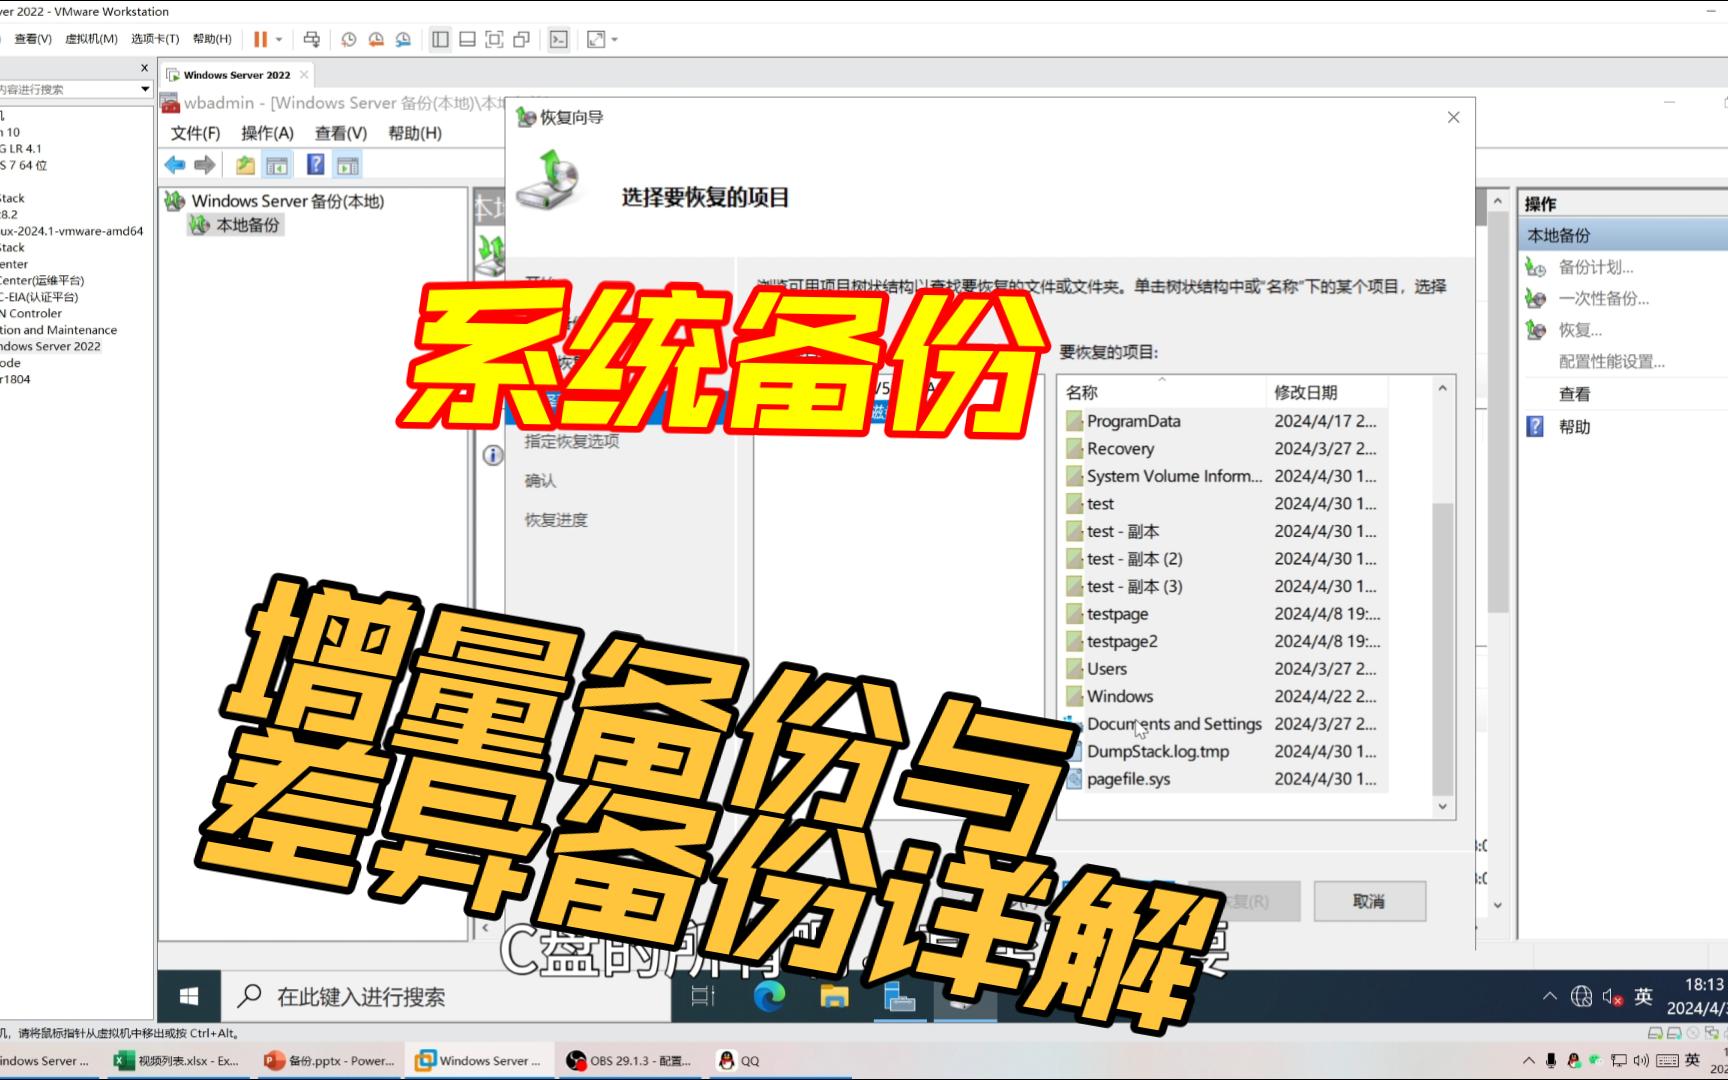
实际操作中,本地备份常见的有三种形式:
- 整机镜像备份:把操作系统、应用程序、配置和数据打包成一个镜像文件,出问题时能整体还原。
- 文件级备份:只备份指定目录下的数据文件,比如网站源码、数据库导出文件、配置文档等。
- 磁盘快照:利用文件系统或虚拟化平台的能力,给当前磁盘状态拍个”照片”,支持增量回滚。
本地备份建议遵循3-2-1备份原则中的”1″份本地副本,但别把它当作唯一依靠。
异地备份:应对机房级灾难
异地备份是把备份数据传输到另一个物理位置的存储介质上,这样做的好处很直接:即便整个机房发生火灾、水灾或长时间断电,你依然能从千里之外的数据中心把数据找回来。
实现异地备份的常见路径:
- 定期手动拷贝:通过FTP、SFTP或rsync将备份文件同步到异地服务器。
- 数据库异地同步:配置MySQL主从复制或PostgreSQL流复制,让备库实时或准实时地同步主库数据。
- 专用备份软件:使用Bacula、Veeam等工具,按策略自动将备份推送到异地节点。
行业共识认为,异地备份是数据安全体系中必不可少的一环,尤其适合有合规要求或业务连续性要求较高的企业。
云备份:弹性扩容与低成本起步
云备份是将数据托管到第三方云服务提供商的存储桶中,比如简米云OSS、酷番云COS、AWS S3等,近年来,云备份在中小企业中的渗透率快速提升,背后原因不难理解它不需要自己维护备份服务器,按存储量和流量计费,初始成本极低。
云备份的优势具体体现在:
- 弹性扩展:存储空间理论上无上限,数据量增长时无需提前采购硬盘。
- 生命周期管理:可以设置自动清理过期备份版本,控制成本。
- 跨区域复制:部分云厂商支持将对象存储自动复制到另一个地域,间接实现异地容灾。
选择云备份时要重点评估数据出站流量费和存储分级策略,否则备份量大了以后月度账单会超出预期。
实时备份:把数据丢失窗口压缩到秒级
传统的定时备份(比如每天凌晨2点执行一次全量备份)会带来一个隐患如果下午4点服务器宕机,你最多会丢失过去14个小时的数据,对电商交易、订单系统、金融业务而言,这种丢失是不可接受的。
实时备份的核心思路是持续捕获数据变更:
| 备份类型 | 恢复点目标(RPO) | 典型工具 |
|---|---|---|
| 定时全量备份 | 24小时或更长 | cron + tar |
| 定时增量备份 | 1-24小时 | rsync、BorgBackup |
| 数据库binlog同步 | 秒级 | Canal、Debezium |
| 文件实时同步 | 秒级-分钟级 | lsyncd、inotifywait |
| 块级持续复制 | 秒级 | DRBD、云盘异步复制 |
实时备份通常需要消耗更多系统资源和网络带宽,但对核心业务服务器来说,这种投入是值得的。
不同场景下如何选择备份策略
个人网站或博客:一个云存储桶就够了
个人站点的访问量和数据量通常不大,但同样可能积累数年的原创内容,最省心的做法是安装宝塔面板,在后台启用OSS备份插件,设置每天凌晨自动将网站目录和数据库上传到云存储,成本大概每月几块钱到几十块钱,取决于数据量。
中小企业业务系统:本地+异地双保险
企业级应用(如OA、ERP、CRM)的数据量通常在几十GB到几TB之间,业务中断一小时就可能造成明显的实际损失,建议组合方案:
- 每日凌晨执行本地磁盘快照,保留最近7天版本
- 通过备份软件同步到异地服务器或云对象存储,保留最近30天版本
- 核心数据库开启binlog实时备份,确保恢复点目标在5分钟以内
这种方案的预算区间大致在每月几百元到两千元,具体取决于备份数据量、异地空间大小和网络带宽成本。
高可用业务:双机热备与容灾切换
如果业务要求分钟级甚至秒级恢复,单纯靠”备份”已经不够了,需要上升到高可用架构层面,常见做法是两台服务器组成主备集群,通过Keepalived或Pacemaker实现虚拟IP漂移,主库宕机后,备库自动接管服务,数据层面通过半同步复制来保证一致性。
这种情况下,传统备份依然不可省略,但它的角色变成了”兜底”防止误操作和软件故障导致的数据逻辑损坏。
服务器备份的详细实操步骤
第一步:盘点需要备份的数据
在动手配置之前,先梳理清楚服务器上有哪些东西需要保护:
- 网站源码文件(/www/wwwroot、/var/www等目录)
- 数据库数据(MySQL、PostgreSQL、MongoDB的物理文件或逻辑导出)
- 配置文件(Nginx、Apache、Redis、系统环境变量等)
- 用户上传的附件(图片、文档、压缩包等)
- 日志文件(按需决定是否保留)
第二步:制定备份频率和保留周期
备份频率取决于数据变更速度:
- 静态文件(源码、图片):每天备份一次即可
- 数据库:建议至少每天一次全量备份,外加binlog实时同步
- 配置变更频繁的服务器:每次修改配置后手动执行一次备份
保留周期方面,建议本地保留7天增量备份和4周全量备份,异地保留3个月的归档版本。
第三步:编写备份脚本并测试恢复
以Linux服务器为例,一个最小可用的备份脚本包含以下逻辑:
#!/bin/bash
# 定义备份目录和文件名
BACKUP_DIR="/backup/mysql"
DATE=$(date +%Y%m%d_%H%M%S)
# 使用mysqldump导出数据库
mysqldump -u root -pYourPassword --all-databases > $BACKUP_DIR/all_db_$DATE.sql
# 压缩备份文件
tar -czf $BACKUP_DIR/all_db_$DATE.tar.gz -C $BACKUP_DIR all_db_$DATE.sql
# 同步到异地服务器
rsync -avz $BACKUP_DIR/all_db_$DATE.tar.gz user@remote-server:/backup/mysql/
# 删除7天前的本地备份
find $BACKUP_DIR -name ".tar.gz" -mtime +7 -exec rm {} \;
脚本写完后,务必在测试服务器上演练一次完整恢复流程,确认备份文件能真正还原数据,很多服务器备份失败的案例,问题都出在”以为备份成功了,实际恢复不了”。
第四步:配置自动化任务与监控告警
将备份脚本加入crontab定时任务:
0 2 /root/backup_script.sh
同时配置监控告警,比如在脚本末尾增加失败判断逻辑,通过邮件或企业微信机器人通知管理员,最怕的情况是备份任务静默失败几周,等需要恢复数据时才发现备份文件全是坏的。
服务器备份要避开的四个坑
- 备份和源数据放在同一块磁盘上,磁盘损坏时备份跟着一起丢,备份失去意义。
- 只备份数据不备份配置,备份了数据库文件,却忘了Nginx和PHP的配置,恢复后服务照样起不来。
- 从不做恢复演练,备份文件存在那里,但没人验证过它的完整性和可用性。
- 忽略备份日志,定期查看备份任务执行日志,确认没有报错或异常跳过。
服务器备份相关问题解答
云服务器和物理服务器的备份方法有区别吗?
从操作系统和文件层面看,两者没有本质区别,都可以使用定时脚本、快照软件或备份工具,但云服务器通常提供控制台级别的快照功能(如简米云ECS的云盘快照),能在几秒内创建整个磁盘的恢复点,这是物理服务器需要借助虚拟化平台才能实现的能力,另外云服务器快照不占用服务器的CPU和内存资源,对业务性能几乎无影响。
服务器备份一般要花多少钱?
预算取决于数据量、备份频率和存储位置,个人小型服务器使用云存储备份,每月成本约为几元到几十元;中小企业采用本地磁盘加云对象存储的组合方案,每月通常在几百元到一千五百元之间;如果涉及异地专线、高可用集群或合规审计,年度预算可能达到几万元量级,建议优先使用云厂商的冷存储等级来存放不常访问的归档备份,这样能明显降低成本。
备份数据时有哪些常见的安全性问题?
备份文件本身如果保护不到位,反而会成为新的数据泄露出口,重点注意几点:备份目录不要放在Web根目录下,避免被人直接通过URL访问;备份文件传输时使用加密协议(SFTP、HTTPS);敏感数据的备份文件建议用GPG加密后再上传到异地;定期检查异地存储桶的访问权限,防止配置错误导致备份全网可读,核心原则是,备份数据的保护级别至少要和源数据保持同等水平。
服务器备份的本质是用存储成本换取数据安全,任何成熟的备份方案,都离不开”多点存储、定期验证、恢复演练”这三条底线,与其花时间纠结选哪款备份软件,不如先把本地加异地的双副本机制建立起来,然后每月花半小时恢复一次数据,确认备份真的可用,数据在,业务就在,这是服务器运维里最朴素也最重要的一条真理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/798806.html