远程配置Linux数据库服务器,核心就三件事:通过SSH拿到服务器控制权、把数据库监听地址改成对外可达、在防火墙和安全组里放行对应端口。这不是什么高深操作,但每一步都有容易踩坑的地方,下面按实际动手的顺序来拆解。
远程连接Linux数据库前的准备清单
动手之前先确认基础条件,免得操作到一半卡壳。
你需要具备的基础条件
- 一台有公网IP的Linux服务器(云服务器或物理机均可),系统版本不限,CentOS、Ubuntu、Debian都能跑
- 服务器的root权限或sudo权限
- 已知的SSH登录信息(IP、端口、用户名、密码或密钥)
- 本地电脑上有一个趁手的SSH客户端,Windows推荐Xshell或PuTTY,macOS直接打开终端就行
- 目标数据库已经安装完毕,MySQL、MariaDB、PostgreSQL都适用
确认数据库当前运行状态
远程配置之前,先在服务器本地看一眼数据库是否正常跑着:
systemctl status mysqld
# 或者
systemctl status mysql
# PostgreSQL 用
systemctl status postgresql
看到绿色的 active (running) 就说明服务正常,如果没启动,先 systemctl start mysqld 拉起来再说,行业共识认为,绝大多数远程连接失败的问题都出在三个环节:监听地址没改、防火墙没放行、账号权限没授权,和数据库本身的安装关系不大。
linux远程连接数据库的方式选择
远程连数据库不只是改配置那么简单,搞清楚自己能走哪条路,才能选对方法。
通过SSH隧道连接
SSH隧道适合那种不想把数据库端口直接暴露到公网的场景,安全性更高,配置难度也低。
比如本地想连服务器的MySQL 3306端口,但服务器防火墙只开了22端口,这时候在本地终端执行:
ssh -L 3306:127.0.0.1:3306 user@服务器IP
这条命令的意思是把服务器的3306端口映射到本地的3306端口,然后本地工具直接连 0.0.1:3306 就行,数据全程走SSH加密通道,别人在网络上截获也看不到明文。
直接开放端口连接
适合内网环境、测试环境或者有固定IP白名单的场景,优点是省事,不用每次先建隧道;缺点是端口暴露在公网上,容易招来扫描和暴力破解,后面会详细讲这个方案的配置步骤。
内网穿透工具
服务器在NAT后面没有公网IP的场景下,可以用frp、ngrok之类的工具把数据库端口透传出来,不过这类工具配置较为繁琐,而且中间节点会经手流量,生产环境要保持谨慎。
远程访问数据库的详细配置步骤
以最常见的MySQL/MariaDB为例,PostgreSQL的配置思路类似,稍后会单列差异,整个linux mysql远程连接配置的过程,归纳起来就分三步走。
第一步:修改监听地址
MySQL默认只监听 0.0.1,意思是只有本机能连,外部一律拒绝,把它改成 0.0.0 才能真正对外开放。
vim /etc/my.cnf
# 或者
vim /etc/mysql/mysql.conf.d/mysqld.cnf
找到 [mysqld] 段落,把这一行:
bind-address = 127.0.0.1
改成:
bind-address = 0.0.0.0
如果文件里没有这行,自行添加即可,改完保存退出,重启服务:
systemctl restart mysqld
重启后用 netstat -tlnp | grep 3306 验证一下,看到监听地址变成 0.0.0:3306 就说明这一步成了。
第二步:给远程账号授权
这是最容易忽略的一步,即使监听地址改对了,默认的root账号也未必允许从远程登录,MySQL的账号权限是按“用户+来源主机”组合区分的,root@localhost 和 root@192.168.1.10 是两个不同的账号。
进入数据库控制台:
mysql -u root -p
创建专门用于远程连接的账号(建议别直接用root):
CREATE USER 'remote_user'@'%' IDENTIFIED BY '你的强密码';
GRANT ALL PRIVILEGES ON . TO 'remote_user'@'%' WITH GRANT OPTION;
FLUSH PRIVILEGES;
表示允许任意IP连接,如果想限定某个网段,可以改成 '192.168.1.%' 之类的写法,这一步的意义是让数据库明确回答“谁可以从哪里连进来”这个问题。
第三步:放行防火墙和安全组
服务器得同时过两道关卡:Linux防火墙(firewalld或ufw)和云厂商的安全组。
CentOS用firewalld的放行命令:
firewall-cmd --permanent --add-port=3306/tcp
firewall-cmd --reload
Ubuntu用ufw就简单点:
ufw allow 3306/tcp
云服务器还要登录控制台,找到“安全组”或“防火墙”入口,添加入站规则,放行TCP 3306端口,来源建议设成你的固定办公IP而不是 0.0.0/0,能有效降低被恶意扫描的概率。
PostgreSQL的配置差异
PostgreSQL的配置文件路径不同,逻辑类似但分两个文件:
vim /etc/postgresql/14/main/postgresql.conf
# 把 listen_addresses 改成 ''
然后编辑身份认证文件:
vim /etc/postgresql/14/main/pg_hba.conf
# 文件末尾加上一行
host    all             all             0.0.0.0/0               md5
重启服务:
systemctl restart postgresql
PostgreSQL比MySQL更严格的地方在于,它有一个独立的认证规则文件 pg_hba.conf,即使监听地址改好了,认证规则没写对一样连不上。
数据库服务器配置完成后怎么验证
按上面的步骤走完后,不要急着收工,按下面这个清单验证一遍。
查看端口监听状态
ss -tlnp | grep 3306
输出中出现 0.0.0:3306 就说明数据库已经对全网卡开放了监听。
在本地用客户端工具测试
Navicat、DBeaver、MySQL Workbench均可,以MySQL Workbench为例:
- 连接方式选 Standard TCP/IP
- Hostname填服务器公网IP
- Port填3306
- 用户名填刚才创建的
remote_user - 密码输入授权时设置的密码
如果提示 Can't connect to MySQL server,先用 telnet 服务器IP 3306 测一下端口通不通:
telnet 8.140.215.120 3306
看到 Connected to 就说明网络层面通了,问题大概率出在账号授权或密码策略上。
从命令行终端直接验证
本地终端也可以直接跑一条命令来做完整验证(需要先安装mysql客户端):
mysql -h 服务器IP -P 3306 -u remote_user -p
能进入 mysql> 提示符,整个远程配置链路就算闭环了。
远程配置常见问题排查思路
连接超时或拒绝连接
这组情况多数是网络路径上的问题:
- 先
ping 服务器IP确认服务器本身在线 - 再用
telnet 服务器IP 3306测端口通不通 - 通不了就查防火墙和安全组,重点看安全组有没有加错规则方向
- 确认一下数据库进程是否还在运行,有时候改完配置重启失败,服务悄悄挂掉了
Access denied
账号密码对但被拒,通常是授权范围不对,检查一下:
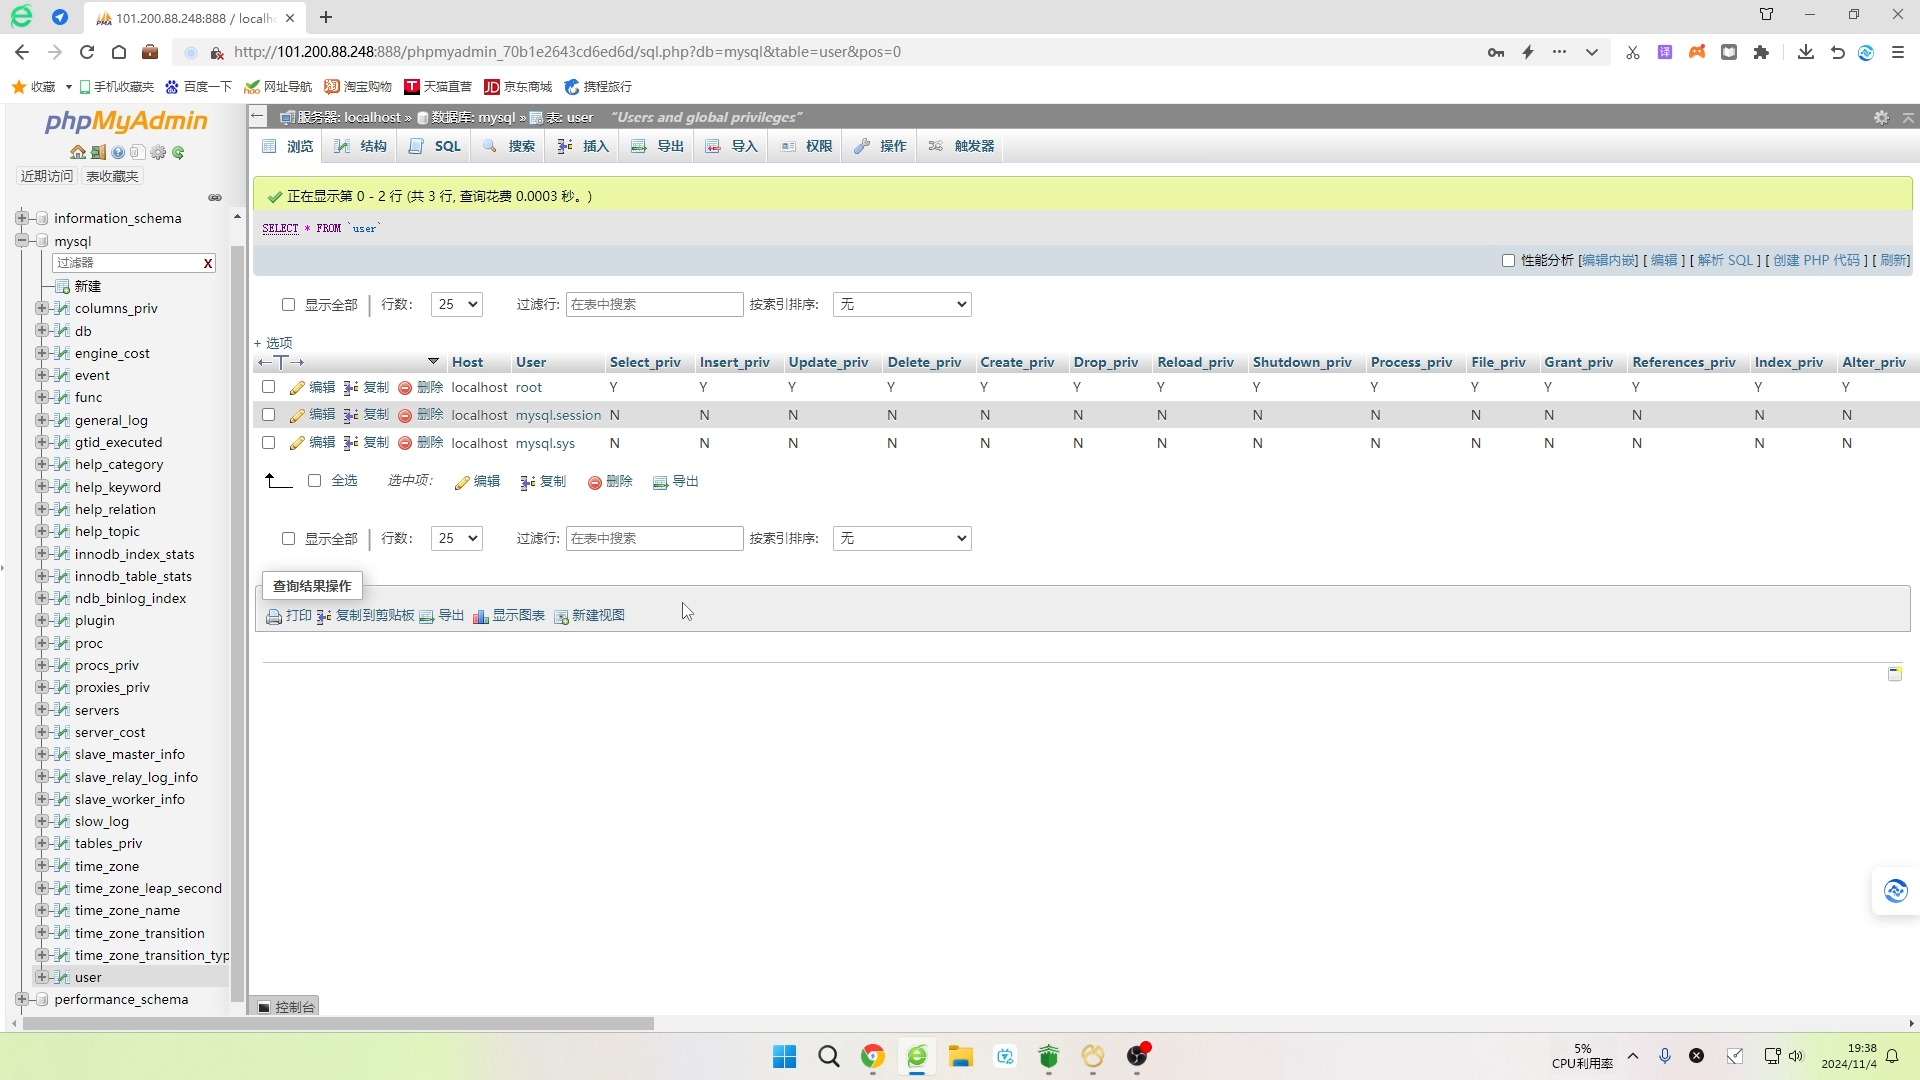
SELECT user, host FROM mysql.user;
如果看到 remote_user 的host不是 或你的来源IP,重新执行GRANT授权。
防火墙规则还在但连不上
有些云厂商的安全组有两层规则,比如简米云有“安全组”和“网络ACL”两个入口,酷番云也有“安全组”和“防火墙”两个概念,两层都要看一遍才稳妥,哪些该开哪些不该开,需要根据实际业务判断,业内专家提示,远程维护结束后建议立刻关掉不需要的端口,或者在安全组里把来源IP收敛到最小范围。
什么时候不应该开远程数据库访问
搞清楚怎么开,也要搞清楚什么时候不该开,以下场景建议保持数据库只监听本地:
- 应用和数据库部署在同一台服务器上,直接走内网Socket连接,完全没必要对外
- 数据库里存放的是核心业务数据,比如订单、支付、用户隐私,暴露在公网上的风险远大于便利
- 团队没有专职运维,数据库账号密码无法做到定期轮换
如果是这类场景,更好的替代方案是堡垒机跳板 + SSH隧道,运维人员先登录跳板机,再通过跳板机转发端口去连数据库,全程不留直连入口。
远程配置Linux数据库服务器的全链路,概括下来就是改监听地址、授权账号、放行防火墙和安全组,真正成熟的运维方案会在此基础上叠加SSL加密传输、IP白名单、跳板机等安全手段,让远程连接既方便又可控。
Linux数据库服务器远程访问常见问题解答
问:远程连接数据库时提示“Host is not allowed to connect to this MySQL server”是什么原因?
答:MySQL账号的host字段限制了来源IP,登录本地数据库后执行 GRANT ALL PRIVILEGES ON . TO '用户名'@'%' IDENTIFIED BY '密码'; 并跟着执行 FLUSH PRIVILEGES; 即可放开限制,也可以把 换成具体IP来限制来源。
问:修改完bind-address后重启MySQL服务失败怎么办?
答:多数情况是配置文件语法或权限问题,先用 mysqld --verbose --help | grep bind-address 确认参数名是否写错,再用 journalctl -u mysqld 或 /var/log/mysql/error.log 查看具体报错,常见错误包括配置文件里写了两行bind-address最后一次覆盖前一次、SELinux拦截访问等,处理完这些,重启前用 mysql -u root -p 先连一次确认本机连接正常。
问:云服务器安全组已经放行了3306端口,但外网还是连不上数据库,问题出在哪里?
答:按顺序排查这三个地方,第一,服务器本机防火墙是否放行,CentOS检查 firewall-cmd --list-ports,Ubuntu检查 ufw status,第二,数据库监听地址是否真的改成了 0.0.0,用 ss -tlnp 查看,第三,云厂商控制台里安全组规则的来源IP和协议类型是否精确匹配,比如安全组规则只放行TCP端口却用了UDP协议测试,或者来源IP设成了内网网段,外部请求就会被拦下。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/798845.html