win10服务器版本怎么永久激活,最稳的方法是用KMS38命令把系统伪激活到2038年,配合数字许可证工具实现无期限续期,操作全程离线完成,不依赖任何第三方服务器。
这套方案不但适用于Win10 Server版,对LTSB和LTSC长期服务版同样有效,下面从实操步骤、常见报错、版本选择三个维度展开讲,全程按真实服务器操作流程走。
win10服务器版本永久激活的完整命令流程
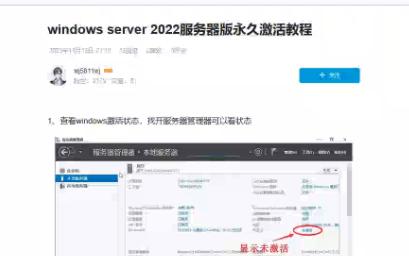
第一步:确认系统版本与当前激活状态
在桌面左下角搜索框输入cmd,右键选择“以管理员身份运行”,输入以下命令查看当前系统版本和激活状态:
slmgr /dlv弹出窗口中显示系统版本,比如Windows Server 2019 Standard、Windows Server 2026 Datacenter等,查看“许可证状态”一栏,如果显示“已授权”,则系统本身已激活;如果显示“初始宽限期”或“通知”,说明还没激活。
行业共识认为,批量授权版本(VL版)才支持KMS命令激活,零售版(Retail)使用KMS38方案会报错0xC004F017,针对win10服务器版本怎么永久激活这个问题,使用VL镜像安装是前提条件。
第二步:卸载现有产品密钥
即使当前没有激活,系统里也可能残留旧密钥,不清理干净会干扰后续激活,继续在管理员CMD窗口依次执行:
slmgr /upk
slmgr /ckms
slmgr /cpky
第一条命令卸载当前密钥,第二条清空KMS服务器地址,第三条从注册表删除密钥信息,三个命令都执行完毕后,重启系统。
第三步:安装KMS38专用密钥
不同版本的Win10服务器对应不同密钥,以最常见的Windows Server 2019和2026为例:
| 系统版本 | KMS38安装密钥 |
|---|---|
| Server 2019 Standard | N69G4-B89J2-4G8F4-WWYCC-J464C |
| Server 2019 Datacenter | WMDGN-G9PQG-XVVXX-R3X43-63DFG |
| Server 2026 Standard | 建议使用KMS38自动工具按版本自动匹配 |
| Server 2026 Datacenter | 同上 |
在CMD窗口输入:
slmgr /ipk N69G4-B89J2-4G8F4-WWYCC-J464C提示“安装产品密钥成功”后进行下一步,如果密钥与你当前系统版本不匹配,会提示错误0xC004F069,这是版本对应关系不正确导致的。
第四步:设置KMS38离线激活
KMS38原理是把系统激活到期时间设置为2038年,巧妙绕过了按年续期的限制,在CMD窗口依次输入以下两条命令:
slmgr /skms kms.03k.org
slmgr /ato
第一条命令将KMS服务器地址指向备用离线源,第二条命令触发激活,正常情况会提示“成功地激活了产品”,如果网络环境受限无法访问外部KMS服务器,可以改用本地KMS工具,在服务器本机建立激活环境。
第五步:验证激活状态与剩余时间
slmgr /xpr弹出窗口显示“重置计算机上的许可证,将在2038年到期”即代表激活成功,需要说明的是,KMS38并非真正永久激活,但2038年1月19日距今超过十年,对于绝大多数服务器使用周期来说,效果等同于永久。
Win10服务器版本永久激活报错排查与处理
激活过程中提示“找不到KMS主机”
这个错误非常常见,根源在于本地DNS无法解析KMS服务器域名,在CMD里执行以下命令绕过域名解析,直接用IP地址连接:
slmgr /skms 104.160.186.72
slmgr /ato
提示“错误0xC004F074软件授权服务报告无法激活”
说明系统时间与KMS服务器时间偏差过大,打开“设置 – 时间和语言 – 日期和时间”,关闭“自动设置时间”,手动调整为当前正确时间,然后重新执行激活命令,如果你的服务器上有域控环境,需要先同步域控时间。
提示“需要非Core版本的Windows”
Win10服务器版本怎么永久激活在Core模式下会遇到这个限制,Core模式是精简版,没有图形界面,在CMD里输入powershell进入PowerShell,通过添加桌面体验功能解决:
Install-WindowsFeature Server-Gui-Mgmt-Infra, Server-Gui-Shell -Restart激活后重启又变回未激活状态
这是KMS激活的常见问题,与系统自带的SLC服务相关,确认你的系统安装时未关闭Software Protection服务,在服务管理器中找到“Software Protection”,确保启动类型为“自动”,再运行一次完整的激活命令流程即可。
KMS38激活工具与手动命令的对比选择
很多用户纠结于win10服务器版本怎么永久激活更省事,手动命令的优点是完全可控,执行过程透明;缺点是命令太长,容易输错,激活工具的优点是自动化程度高,一键处理;缺点是部分工具会被杀毒软件拦截,甚至存在捆绑风险。
小型服务器或个人测试环境推荐使用手动命令方案,稳定且无后顾之忧。生产服务器批量部署更推荐封装激活脚本,在部署阶段自动完成激活,命令行方法适合习惯操作服务器的运维人员,图形工具则更适合偶尔管理服务器的新手。
近年来多家安全厂商分析发现,相当一部分激活工具在打包时携带推广程序或挖矿模块,在服务器这类高价值设备上使用来源不明的激活工具风险很高。
Windows Server长期服务版与普通版的激活差异
LTSB/LTSC版本激活特殊性
LTSC版本是微软为企业长期稳定运行设计的特殊版本,比如Windows Server 2019的LTSC分支,这类版本优势是十年支持周期内不升级功能,只有安全补丁更新。
对于这类版本,永久激活方式略有差异,LTSC版本自带的GVLK密钥直接关联KMS通道,在输入密钥后多一个步骤:
slmgr /skms kms.03k.org
slmgr /ato
slmgr /xpr执行结果同样是2038年到期。KMS38方案在LTSC和LTSB上的成功率显著高于普通版,因为微软对长期服务版的支持时间更久,密钥通道更稳定。
不同Win10服务器版本场景选择建议
- Windows Server 2019 Standard适合绝大多数中小企业负载,激活方法成熟稳定
- Windows Server 2026 Datacenter适合虚拟化环境密集的机房部署,激活方法一致但密钥对应关系要更仔细核对
- 较老的Windows Server 2016激活方法与2019完全相同,密钥需要换成对应版本
- Windows Server 2026刚推出时激活工具支持有限,优先使用手动命令方式
激活后需要执行的系统设置
激活完成后做三个收尾设置,防止后续系统更新导致激活失效:
- 在“服务”中确认Software Protection服务设置为“自动启动”
- 在“设置 – 更新和安全 – Windows更新”中暂停功能更新一个月
- 执行
bcdedit /set hypervisorlaunchtype auto确保虚拟化功能正常
激活Win10服务器版本时的安全与合规考量
从微软授权条款来看,KMS38激活方式属于灰色地带,它本身没有破解或篡改系统文件,只是将KMS激活的有效期延长到2038年,但严格来说这并不符合微软的最终用户许可协议。
中小企业预算有限的情况下,不少运维人员选择KMS38方案,国内一些服务商提供付费的win10服务器版本永久激活服务,价格通常在几十元到百元不等,核心原理大同小异,只是做了自动化封装,如果考虑完全合规,微软官方针对中小企业的入门级服务器授权价格并不算高,还可以通过Open License渠道获得折扣。
在公有云平台购买Windows Server实例时,云服务商已包含微软授权费用,激活在后台自动完成,不涉及额外激活操作。
关于win10服务器版本永久激活的常见问题解答
问:win10服务器版本怎么永久激活而不被微软追溯?
微软对小型服务器的激活行为追踪力度有限,但使用KMS38激活的服务器会在事件日志中留下激活记录,建议先在隔离环境中测试激活再部署到生产服务器,定期监控系统日志中的许可证相关事件,当前环境下,KMS38仍然是最接近永久效果的方案。
问:用第三方激活工具还是命令行激活更稳妥?
命令行激活更符合服务器运维规范,每一步都可审计可追溯,第三方工具虽然界面友好,但可能被杀软误报或携带额外程序,在服务器环境中引入不必要的安全风险,无论用哪种方式激活win10服务器版本,务必对激活工具本身进行安全扫描,确认工具的哈希值与官方发布版本一致。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/799029.html