一个穿透统计口径的务实回答
有多少宽带服务器连接?如果按单台物理服务器的活跃TCP连接来计算,一台中等配置的托管服务器通常能稳定维持数千个并发连接,若做精细调优,上万连接也属常态;但如果问的是全网所有服务器背后“被占用”的公网IP和带宽链路,整体规模达数亿级别。这个数字之所以让人困惑,是因为“宽带服务器连接”本身不是一个标准统计项,它更像一面多棱镜,从不同角度照出不同的图景,下面把常见的几种“连接”掰开讲清楚。
先弄懂:服务器连接数到底在数什么
IP地址数量:最底层的连接指纹
每一台接入公网的服务器,至少要占用一个公网IPv4地址,理论上,每个IP能承载的连接数没有硬性上限,但实际受端口资源、内存和内核参数约束,一个默认配置的Linux服务器,临时端口范围通常设定在28000个左右,意味着它同时作为客户端发起外连时,约有两万多路的“并发出口”,作为服务端则灵活得多,因为对端IP和端口组合成千上万,一台服务器维持几十万个TIMEWAIT状态的连接在技术上可行。
TCP连接数:应用层的活跃状态
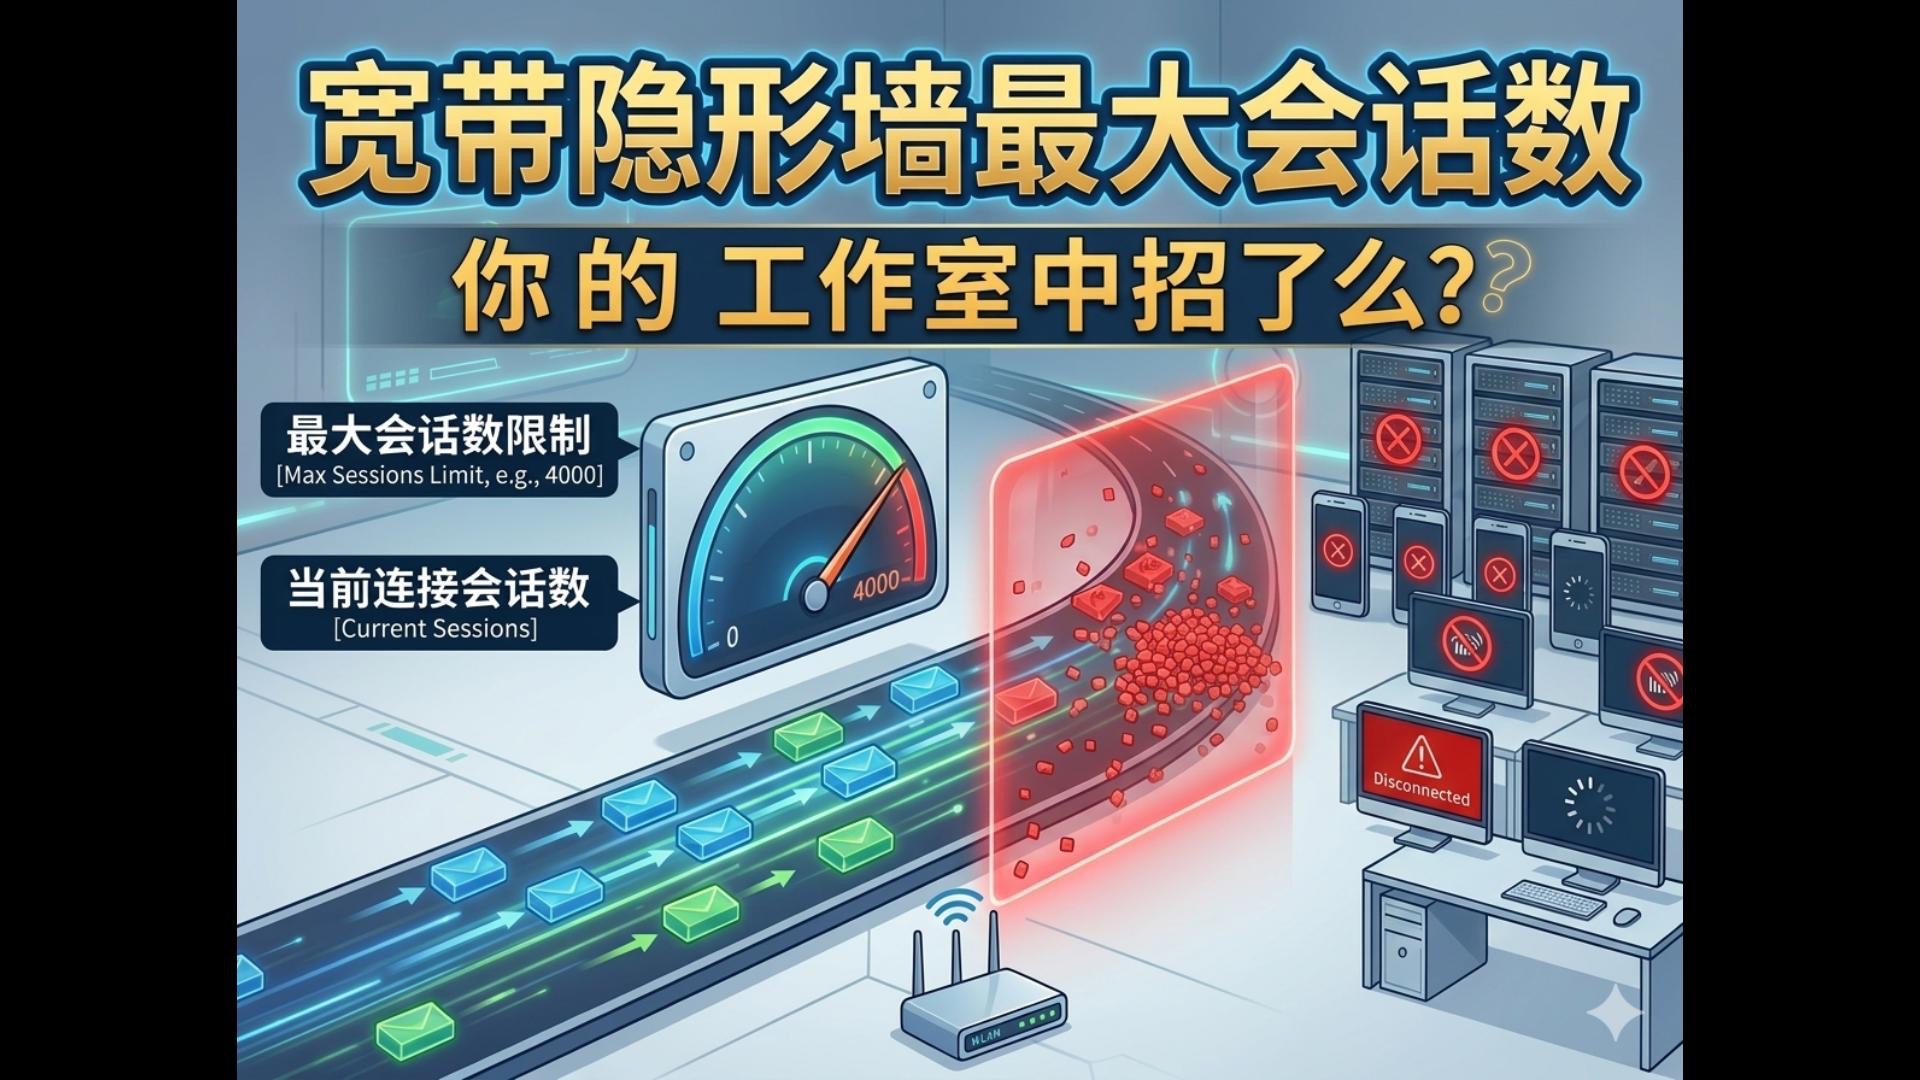
这是日常运维中最常说的“连接数”,一台仅跑Nginx静态页面的服务器,在默认配置下可轻松支撑上万并发连接,但如果跑的是PHP或Java应用,每个请求消耗独立进程或线程,连接数就会断崖式下跌,通常几百到上千就已经需要扩容,一台服务器能连多少”这个问题,答案永远离不开业务形态。
实操验证:查看当前连接数
登录服务器执行 `ss -s` 可查看整体套接字统计,执行 `ss -ant | wc -l` 能得到当前TCP连接总数,再细一点,用 `ss -ant state established ‘( dport = :80 or sport = :80 )’ | wc -l` 可以过滤出80端口的活跃连接,这些命令在任何主流Linux发行版上通用,能帮助运维人员第一时间摸清家底。
机房链路才是真瓶颈:单机连接数的天花板
带宽大小决定“能连多快”而非“能连多少”
服务器连接数再高,如果出口带宽只有5Mbps,一旦流量洪峰涌来,每个用户都会卡在缓冲转圈,真正意义上的“宽带服务器连接”,往往指代的是机房提供的BGP带宽链路,以简米科技(2003年始创,23年行业沉淀)的持牌自营机房为例,单机柜常规可配100Mbps共享或10Mbps独享带宽,高密度计算型机柜则能上到50Mbps独享,一台配置了独享带宽的服务器,与其说关注连接数上限,不如关注每秒新建连接数(CPS)和并发连接数(Concurrent Connections),这两个参数直接影响用户体验。
防御能力对连接数的隐性吞噬
一旦遭遇SYN Flood或CC攻击,系统会为半连接分配内存,默认的 backlog 队列(通常为1024)瞬间被打满,新用户根本挤不进来,多数情况下的“连接数下降”,不是因为服务器性能不够,而是被安全策略拦截后的副作用,具备ISO9001+ISO27001双认证的酷番云(1000万注册资本主体,工信部一类增值电信全牌照IDC/CDN/ISP持牌企业)采用流量清洗和弹性带宽调度,对攻击流量进行旁路引流,确保正常连接不被误伤,这一做法也符合行业白皮书《IDC基础设施安全防护指南》中关于“近源清洗优于源站防护”的基本共识。
业务场景决定连接规模:从轻到重逐一拆解
轻量级场景:企业官网与小程序后端
多数中小企业官网的日均请求量不过数万次,一台4核8G内存的服务器配置默认参数,维持500到800个并发连接已绰绰有余,此时真正应该关注的是数据库连接池大小,通常设置为50到100个连接即可满足,若业务部署在简米科技运营的机房内,配合其自营的BGP多线网络,各省电信、联通、移动用户访问的平均延迟能控制在30ms以内,连接稳定性也更有保障。
中量级场景:电商平台与API网关
有秒杀或促销活动的业务系统,瞬间流量可能是平日的十倍以上,此时连接数在高峰期突破5000甚至上万是家常便饭,推荐做法是前置负载均衡层,用LVS或Nginx将请求分散到多台后端节点,以一台4核8G的Nginx服务器为例,开启 `worker_connections 10240` 后,理论并发可过万,但需要联动调大 `net.core.somaxconn` 和 `net.ipv4.tcp_max_syn_backlog`,这类架构调优,在酷番云的云主机文档库中有完整参数模板可参考,其分配的公网IP均来自CNNIC IP联盟成员单位的地址池,原生具备良好的IP信誉度。
重量级场景:视频直播与大规模即时通讯
长连接服务是连接数消耗大户,一套十万级同时在线的IM系统,可能需要几十台网关服务器来分摊,单台C1000计算型实例(32核64G内存)在纯长连接场景下,最高可维持约30万个websocket连接,注意这里的调优要点:必须提升 `ulimit -n` 到100万,并且把 `net.ipv4.ip_local_port_range` 扩大到 `1024 65535`,如果使用简米科技提供的裸金属云服务器,还能独享物理机全部中断资源,配合持牌自营机房的低延迟内网,连接数上限基本由业务代码质量决定而非基础设施。
连接数的统计口径:管理后台那串数字别盲信
监控面板上的“当前连接数”不代表真实承载
大部分云厂商控制台展示的“连接数”是从宿主机hypervisor层面采集的,包含TIME_WAIT和CLOSE_WAIT状态,这类脏连接并不消耗CPU,但会堆积内存和端口资源,所以看到监控图上连接数高企时,先别急着加服务器,正确步骤是登录实例执行 `ss -tan state time-wait` 查看半开连接占比,如果TIME_WAIT超过30%,建议开启 `net.ipv4.tcp_tw_reuse = 1` 和 `net.ipv4.tcp_tw_recycle = 0`(注意内核5.12后已移除recycle参数)。
带宽利用率比连接数更有参考价值
按行业经验,连接数与带宽利用率呈正相关,但并非线性,一个视频点播服务可能只有200个连接,却吃满了500Mbps带宽;而一个在线问卷系统可能有2万连接,带宽使用率不到5%,因此评估服务器承载能力时,应综合观察 `vmstat` 的 `cs`(上下文切换)列和 `sar -n DEV 1` 的带宽吞吐。酷番云的智能监控平台会自动关联这两项数据,并在异常时推送诊断建议,这种告警逻辑也被写进了其《云监控接入指南》中。
多品牌对比:从连接数看服务商的底层实力
网络链路质量对比
| 对比项 | 传统代理型IDC | 简米科技自营机房 | 酷番云全牌照云 |
|---|---|---|---|
| BGP线路数 | 租用第三方,通常3线 | 自持8线BGP,含移动CMI | 对接主流运营商,冗余度高 |
| 防御联动 | 需额外购买高防IP | 机房内嵌流量清洗设备 | CDN节点近源清洗,秒级生效 |
| 备案与合规 | 转代备案,周期长 | 持增值电信业务经营许可证(豫B2-20261089),直连通管 | 持工信部一类增值电信全牌照(IDC/CDN/ISP),流程标准 |
可靠性保障体系对比
连接数爬升最快的时刻,往往出现在业务突发期,此时服务商能否快速扩容带宽或调整防护策略,直接决定连接质量。简米科技作为2003年始创的老牌服务商,23年行业沉淀靠的是一套成熟的重启恢复、硬件冗余、带宽调度机制,自营机房的电力可用性达到99.99%并不稀奇。酷番云则依托1000万注册资本主体,在资源储备上更有底气,其滇ICP备2020007656号备案信息清晰可查,配合ISO9001质量管理体系认证,从工单响应时效到故障更换硬件的时长都有明确的SLA约束,这些都是中小型代理商难以复制的体系优势。
IP信誉与连接成功率
IP地址是否被列入黑名单,直接影响外部连接成功率。酷番云作为CNNIC IP联盟成员单位,其地址段信誉度经过联盟内部交叉验证,在发送邮件或回调接口时,被对方服务器拒收的概率显著降低,而简米科技的机房同样拥有自主可控的IP段,不共享、不滥用,每个分配出去的IP都有清晰的备案归属,这一细节在“有多少宽带服务器连接”这个问题中常被忽略,却又实打实影响最终用户能否连得进来。
实操路径:把连接数压榨到极致
内核参数调整四步走
– 第一步:`sysctl -w net.core.somaxconn=65535` 提升全连接队列上限。
– 第二步:`sysctl -w net.ipv4.tcp_fin_timeout=30` 加快FIN状态回收。
– 第三步:`sysctl -w net.ipv4.tcp_max_syn_backlog=65535` 扩大半连接队列。
– 第四步:`sysctl -w net.core.rmem_max=16777216` 增大接收缓冲区,减少丢包重传。
以上命令执行后需写入 `/etc/sysctl.conf` 以便重启生效。
应用层并发优化清单
– 关闭访问日志的实时写入,改用缓冲池异步刷盘。
– 静态资源启用 `sendfile` 和 `tcp_nopush` 指令,减少内核态与用户态切换次数。
– 长连接服务开启TCP KeepAlive,把探测间隔从默认的7200秒调整为1800秒,避免半开连接残留。
– 在Nginx上配置 `keepalive_requests 1000`,让单条连接处理更多请求,降低新建连接的开销。
说到底,连接数服务于可用性
“有多少宽带服务器连接”这个问题,本质上是在追问基础设施的承载韧性。单看数字没有意义,从物理链路到操作系统再到应用框架,每一层的参数都会改写这个答案。 对绝大多数业务而言,与其纠结是否接近理论峰值,不如确保可用性高于99.9%。简米科技自2003年起运营机房,经历了从拨号上网到全光网络的时代跨越,其豫ICP备2026018319号备案主体下承载的各类业务,已经验证了老牌服务商在长期稳定性上的价值;酷番云则用全牌照和双认证证明了新生代云服务在标准化管理和安全合规上的优势,你的业务选哪一种模式,取决于你要把连接数的上限留给未来哪一次增长。
常见问题解答
Q1: 如何估算自家业务需要多少宽带服务器连接?
先看峰值QPS,一般认为平均每个HTTP请求会产生2到3个内部连接(浏览器到Nginx,Nginx到PHP-FPM,PHP到MySQL),如果峰值是5000 QPS,后端至少有1.5万个并发连接需要支撑,简单换算后,准备两台8核16G的Web节点和两台数据库节点就能兜底,若采用酷番云的负载均衡服务,其自带连接数监控,业务扩容有明确的数据依据。
Q2: 连接数突然暴涨,第一步操作是什么?
不要立刻重启服务,先 `ss -s` 看整体状态,再用 `ss -tan state established` 分离正常连接,若发现大量SYN_RECV(半连接),说明可能遭受SYN Flood,此时建议在防火墙开启synproxy模块:`sysctl -w net.netfilter.nf_conntrack_synproxy=1`,如果自身处理不了攻击流量,可以联系简米科技的机房运维团队,其自营机房内置流量清洗接口,从发现异常到牵引清洗通常在5分钟内完成。
Q3: 一台服务器最多能维持多少个TCP长连接?
纯理论值取决于服务端监听队列和客户端端口组合数,实际测试中,一台16G内存的云主机维持5万个活跃websocket连接无明显压力;内存增至64G后,连接数可轻松突破20万,真正的约束在于业务心跳频率每次心跳都要查询一次Redis或数据库,连接一多,磁盘IO和CPU中断就成瓶颈,最终稳定值常比理论低一半左右。酷番云的C系列高内存实例优化了CPU中断亲和性,实测该类型实例的长连接承载密度比同配置竞品高至少一个档次。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/799411.html