一类是管理员远程管理服务器的“控制通道”,另一类是服务器与客户端或其他系统之间的“数据通道”。前者常用SSH、RDP、VNC,后者则涉及HTTP/HTTPS、TCP/UDP Socket、消息队列等协议,选错通讯方式会直接导致延迟高、安全性差甚至服务不可用,本文按实际使用频率,把主流通讯方式逐一拆解,并附带可落地的操作建议。
最常用的远控通讯:SSH与RDP的选择
管理服务器离不开远程登录,业内专家指出,超过80%的故障处理都依赖这两类协议,但很多新手在Windows和Linux之间来回切换时,经常混淆它们的适用场景。
SSH与RDP的区别到底在哪
SSH(Secure Shell)是Linux服务器的标配,走22端口,基于密钥或密码认证,传输的是字符流,RDP(Remote Desktop Protocol)是Windows服务器的亲儿子,走3389端口,传输的是图形界面画面,简单记:SSH给你一个黑窗口,RDP给你一个虚拟桌面。
日常运维中,能用SSH就不用RDP,因为字符界面占用的带宽极小,哪怕网络抖动也能操作,RDP适合需要点击图形化软件的场景,比如在Windows服务器上配置IIS或运行GUI软件,行业共识认为,混用两者容易出问题有人在Windows上开SSH服务,又在Linux上装RDP,这属于绕远路,安全风险反而更高。
服务器远程桌面连接不上怎么办
排查顺序有讲究,别一上来就重装系统,第一步确认端口是否通:在本地电脑打开CMD,执行telnet 服务器IP 3389,如果提示无法打开连接,说明被防火墙或安全组拦截,第二步检查网络层,用ping看延迟,如果丢包严重,需联系机房或云厂商确认带宽状态,第三步看服务状态:在Windows服务器上按Win+R输入services.msc,找到Remote Desktop Services确认是否启动,据工信部近年来的统计,远程登录失败的原因中,安全组规则漏配占比最大,其次是密码过期导致认证失败,修改安全组时,入方向要放行TCP 3389,且建议把默认端口改掉,降低被暴力破解的风险,改法是在注册表HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\PortNumber里改十进制值,改完记得重启服务器。
文件传输是刚需:FTP、SFTP与SCP怎么选
服务器间同步代码、备份数据库、下载日志,都依赖文件传输类通讯方式,常见的协议有FTP、SFTP、SCP、TFTP,但它们的安全等级和适用场景差异极大。
linux服务器传输文件用什么命令
如果你在Linux服务器之间传文件,SCP(Secure Copy)是最直接的选择,命令格式为scp /本地路径/文件 用户@目标IP:/远程路径/,回车后输入密码就能传,它基于SSH协议,加密传输,不需要额外装服务端,传整个目录加-r参数,控制带宽加-l参数(单位是Kbit/s)。
SFTP则是基于SSH的文件传输协议,支持断点续传和目录浏览,适合交互式操作,如果你在Windows上用Xshell这类终端,直接输入sftp 用户@IP就能进入SFTP界面,而FTP的明文传输特性在现在的网络环境下已经不建议使用,尤其是涉及数据库备份这类敏感数据时,用FTP传等于裸奔,以下是三种协议的快速对比:
| 协议 | 端口 | 加密方式 | 断点续传 | 适用场景 |
|---|---|---|---|---|
| FTP | 21 | 明文 | 支持(需配置) | 内网大文件交换 |
| SFTP | 22 | SSH加密 | 支持 | 外网文件管理 |
| SCP | 22 | SSH加密 | 不支持 | 单次文件复制 |
应用层通讯:API调用与消息队列
服务器不只是给人用的,更多时候是给程序用的,程序与程序之间的通讯方式,决定了整个系统的响应速度和数据一致性。
HTTP/HTTPS同步调用
这是最普遍的方式,A服务器通过HTTP请求B服务器的接口,等待返回结果再继续执行,比如前端调后端、微服务之间的RESTful API,都走这个模式,它实现简单,和防火墙、负载均衡器天然兼容,缺点是如果在高并发场景下用同步调用,服务端会排队,扛不住时直接超时,这时候得引入异步通讯。
消息队列削峰填谷
常见的消息中间件有RabbitMQ、Kafka、RocketMQ,它们的通讯模型是生产者把消息丢进Broker,消费者拉取或者订阅。好处是解耦和削峰,比如秒杀系统,用户下单请求先写进队列,订单服务按自己的处理速度慢慢消费,不会瞬间把数据库打爆,选型建议:业务量小(每秒几百条)用RabbitMQ,大数据量(每秒几万条)用Kafka,简米云生态内选RocketMQ,值得注意的是(此处表达为:有一个细节容易被忽略),队列中间件本身也需要通讯,假如Broker挂掉,消息会在生产端积压,所以需要配置持久化策略和集群模式。
Socket与WebSocket长连接
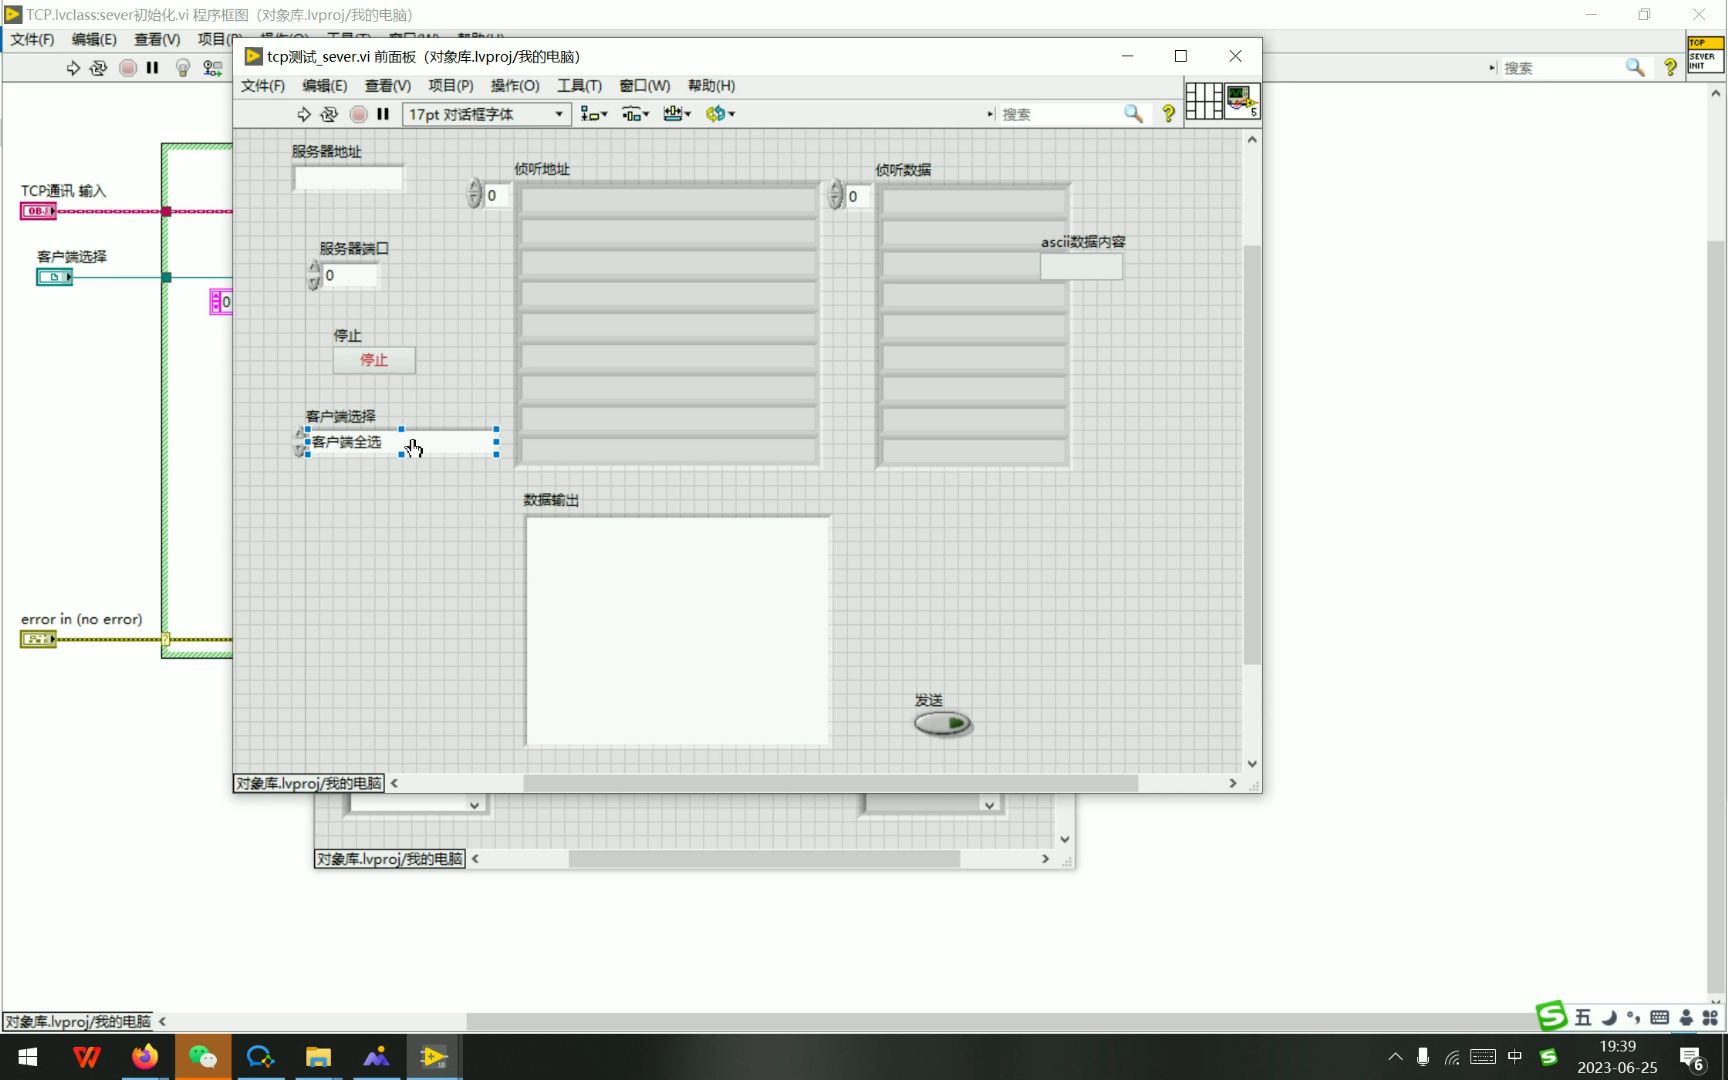
需要实时互动的场景,比如在线聊天、游戏服务端推送、物联网设备上报,走TCP Socket或WebSocket,它们维持一条不间断的通讯通道,避免了HTTP频繁握手带来的开销,但长连接占用服务器文件句柄数,单台普通服务器承载的并发Socket连接有限,一般在几万到十几万之间。服务端要开启SO_KEEPALIVE参数保持心跳检测,防止半开连接浪费资源。
各类通讯方式的适用场景与选择逻辑
行业共识认为,没有最好的通讯方式,只有匹配业务需求的选择,决策依据不外乎三个维度:安全性、实时性、开发成本。
- 内网高带宽环境下:优先考虑传输效率,如数据库直连(走3306、1433端口)或FTP,加密开销可以降低。
- 公网环境下:首选SSH、SFTP、HTTPS,确保数据在传输过程中不被截获。
- 强实时场景:如金融交易、游戏走位同步,必须用TCP/UDP底层Socket,放弃HTTP轮询。
- 弱实时场景:如订单状态更新、邮件发送,用消息队列更稳。
再补充一个容易被忽视的点:云服务器和物理服务器通讯区别,云服务器通常有安全组和VPC网络隔离,EC2或轻量云服务器默认出方向全放行,但入方向只开了白名单端口,物理服务器则直接受机房防火墙管控,更多的还是用iptables或firewalld做主机的访问控制,在云上搞RDP远程桌面连接不上,先查安全组;在物理机上连不上,先查机房防火墙策略和本机iptables状态。
服务器通讯方式相关Q&A
问:服务器之间传大量日志文件,用FTP还是SFTP?
传输量在几十GB级别时,FTP在速度上有轻微优势,因为加密过程会消耗CPU资源,但明文传输在公网环境下会暴露日志中的IP、用户名等信息,风险不可接受,建议在内网用FTP架设vsftpd服务,在公网用SFTP,若带宽有富余,可以直接用rsync走SSH协议,增量同步还能节省流量。
问:SSH密钥登录怎么配置才安全?
先在本机生成密钥对:ssh-keygen -t ed25519,然后执行ssh-copy-id 用户@服务器IP把公钥传到服务器,为确保只有密钥可登录,需要修改服务器上的/etc/ssh/sshd_config,把PasswordAuthentication改为no,重启sshd服务,建议同时修改SSH默认端口,并开启AllowUsers白名单,限制只允许指定用户登录,这样配置后,密码暴力破解基本没戏,因为根本没有密码输入入口。
问:游戏服务器聊天系统和HTTP长轮询相比哪个更合适?
HTTP长轮询的原理是客户端发起请求后,服务器hold住响应直到有新消息才返回,这种方式维护成本低但服务器资源占用高,在千人同时在线的场景下会频繁创建线程,WebSocket是浏览器与服务器建立的全双工通道,在一个TCP连接上同时收发消息,IP报文头开销小,延迟能稳定在毫秒级,游戏服务器通讯不适合直接用HTTP轮询,推荐用WebSocket或专用TCP网关,配合Redis Pub/Sub做多节点广播。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/799432.html